GPSPATRON ist eine engineering-getriebene Plattform zur Erkennung, Klassifizierung und Lokalisierung von GNSS-Interferenzen. Sie schützt zeit- und positionsabhängige Infrastruktur vor Spoofing, Jamming und Signal anomalien.
Was ist GPSPATRON und welches Problem löst die Plattform?
GPSPATRON ist ein Technologieanbieter, der sich auf die Erkennung, Klassifizierung und Lokalisierung von GNSS-Interferenzen spezialisiert hat. Gegründet wurde das Unternehmen Mitte 2018 in Warschau (GPSPATRON Sp. z o. o., 20 Prosta str, Warschau, 00-850) – und zwar als Reaktion auf die Sorge eines Kunden wegen GNSS-Spoofing, Jamming und Störsignalen. Der Ansatz richtet sich an Betreiber, die auf präzise Positions- und Zeitdaten angewiesen sind.
Die Bedrohungslage hat sich über die letzten zehn Jahre deutlich verschärft. GPSPATRON zufolge sind die Kosten für einen GNSS-Spoofing-Angriff von einst 100.000 US-Dollar auf inzwischen etwa 100 US-Dollar gefallen – möglich gemacht durch günstige Software Defined Radios (SDR) und Open-Source-Projekte auf GitHub. Was früher staatlichen Akteuren vorbehalten war, steht heute praktisch jedem zur Verfügung. Genau an diesem Punkt greift die Plattform ein: Sie soll Angriffe frühzeitig erkennen, klassifizieren und bis zur Quelle zurückverfolgen.
Wie funktioniert die Architektur aus GP-Probe und GP-Cloud?
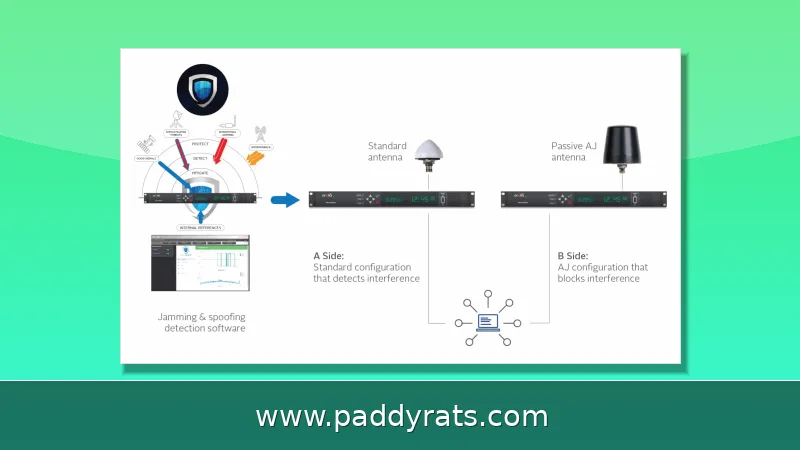
Hinter GPSPATRON steckt ein verteiltes System, das auf neuronalen Netzen basiert. Die GP-Probe-Sonden messen die GNSS-Signale über drei HF-Kanäle, um die räumlichen Signalparameter abzuschätzen, und schicken die Rohdaten zur Echtzeitverarbeitung an die GP-Cloud. Dort berechnet das System Signalqualität und Genauigkeit, erkennt Anomalien und ordnet sie entweder als Spoofing oder als Jamming ein.
In der GP-Cloud landen sämtliche Ergebnisse in einer Datenbank, und verarbeitet werden dort Datenströme im NMEA-, RTCM- und SBF-Format. Der Anbieter spricht von unbegrenzter horizontaler Skalierbarkeit – verteilte Installationen lassen sich also zentral zusammenführen. Über die Dashboards bekommt man Statistiken für den letzten Tag, die letzte Woche, den letzten Monat oder auch für einen selbst festgelegten Zeitraum. Und was die Hardware angeht: Die Plattform ist offen für feste, portable und mobile Detektoren ebenso wie für GNSS-Empfänger von Drittanbietern.
| Komponente | Funktion | Besonderheit |
|---|---|---|
| GP-Probe | Messung und Rohdatenübertragung | drei HF-Kanäle |
| GP-Cloud | Echtzeitverarbeitung und Klassifizierung | NMEA, RTCM, SBF |
| Dashboard | Statistiken und Karten | frei wählbare Zeiträume |
| API | Integration in bestehende Systeme | horizontal skalierbar |
Welche GNSS-Bedrohungen kann GPSPATRON erkennen und klassifizieren?
GPSPATRON ist eine Plattform, die GNSS-Jamming, Spoofing, HF-Interferenzen, Signal-Anomalien und eine Verschlechterung der Positionsgenauigkeit erkennt.Das System ordnet die Art der Störung ein, lokalisiert deren Quellen und protokolliert GNSS- sowie HF-Daten für die spätere Vorfallanalyse – und das sowohl für feste Infrastruktur als auch für mobile Feldeinsätze. Laut Anbieter liegt die Latenz bei der Spoofing-Erkennung unter drei Sekunden.
Entscheidend dabei ist, zwischen zwei Angriffstypen zu unterscheiden. Nicht-kohärente, also asynchrone Angriffe, sind relativ einfach durchzuführen: Sie erzeugen falsche Koordinaten oder Zeiten und fallen durch plötzliche Parametersprünge schnell auf. Kohärente, synchrone Angriffe funktionieren da schon raffinierter – sie liefern ein Signal, das vom echten kaum zu unterscheiden ist, und verschieben Koordinaten, Höhe oder Zeit nur ganz langsam. Solche Manipulationen lassen sich ausschließlich über räumliche Signalverarbeitung erkennen, etwa über den Einfallswinkel des HF-Signals. GPSPATRON betont in diesem Zusammenhang, dass die Analyse der räumlichen Charakteristik des GNSS-Signals die einzige Methode sei, um absichtliches kohärentes Spoofing überhaupt zu entdecken. In der Anti-Drohnen-Technik spricht man dabei übrigens oft vom sogenannten elektronischen Wind.
Welche Produkte umfasst das GPSPATRON-Portfolio?
Zum Portfolio zählen mehrere Sonden und Tools, die ganz unterschiedliche Schutzbedürfnisse abdecken. Die GP-Probe TGE2 etwa ist eine leistungsstarke dreikanalige GNSS-Sonde mit eingebautem HF-Signalanalysator. Sie wurde entwickelt, um GNSS-Spoofing und Jamming zu erkennen, zu klassifizieren und zu lokalisieren – und um eine Verschlechterung der PPS-Zeitbasis zu verhindern. Drei HF-Kanäle machen die räumliche Signalanalyse erst möglich, was wiederum die Grundlage dafür ist, kohärentes Spoofing überhaupt zu entdecken. Dazu kommt ein 60-MHz-HF-Signalanalysator für die Spektrumanalyse, während eine integrierte, FPGA-gestützte HF-Verarbeitung die nötige Rechenleistung liefert.
Die GP-Probe DIN L1 erkennt und klassifiziert GNSS-Interferenzen, überwacht die PPS-Genauigkeit und analysiert bzw. protokolliert die GNSS-Signalqualität. Eingebaut wird sie zwischen GNSS-Antenne und Empfänger oder Zeitserver. Sobald ein Ereignis erkannt wird, schaltet sie GNSS- und PPS-Ausgänge sofort ab – so kommen gefälschte Signale gar nicht erst ins System. Die GP-Probe Nano L1 wiederum ist ein besonders kompakter, tragbarer Detektor für GNSS-Jammer.
| Produkt | Zweck | Merkmal |
|---|---|---|
| GP-Probe TGE2 | Spoofing- und Jamming-Erkennung | drei HF-Kanäle, 60 MHz |
| GP-Probe DIN L1 | Schutz von Empfänger und Zeitserver | PPS-Überwachung, Abschaltung |
| GP-Probe Nano L1 | mobiler Einsatz | kompakter Jammer-Detektor |
| GP-Blocker | Schutz gegen starkes Spoofing | 110 dB HF-Isolation |
| GP-Simulator | Schwachstellentests | 70 MHz bis 6 GHz |
Zum Portfolio gehören außerdem der GP-Blocker, ein HF-Schalter mit 110 dB HF-Isolation und eingebautem GNSS-Jammer, der Zeitserver vor Hochleistungs- oder militärischem GNSS-Spoofing schützt. Dazu kommt der GP-Simulator: ein SDR-basiertes Tool, mit dem sich GPS-Spoofing-Schwachstellen prüfen lassen – gedacht für Cybersicherheitsleute, die keine tiefen GNSS-Kenntnisse mitbringen. Die HF-Jammer-Simulation reicht von 70 MHz bis 6 GHz und bringt eine Open-Source-Störbibliothek mit. Und dann wäre da noch GPSPATRON Connect, die mobile App bei Google Play, mit der sich GNSS-Interferenzen erkennen und auswerten lassen – natürlich im Zusammenspiel mit der GP-Probe.
Wie lokalisiert GPSPATRON GNSS-Interferenzen per TDOA?
GPSPATRON nutzt Verfahren der Time Difference of Arrival (TDOA) zur Geolokalisierung von GNSS-Interferenzen. Dabei werden die Ankunftszeitunterschiede desselben Störsignals an mehreren Messpunkten ausgewertet, um die Position der Quelle zu berechnen. Das System unterstützt die Lokalisierung mehrerer Quellen sowie die Lokalisierung bewegter Quellen, was für die Jagd auf mobile Jammer in urbanen Räumen oder entlang von Verkehrswegen entscheidend ist.
Für Betreiber ist diese Fähigkeit ein zentraler Vorteil gegenüber reinen Detektoren. Wer weiß, wo eine Störquelle steht, kann gezielt Maßnahmen ergreifen, sei es die Abschaltung, die behördliche Meldung oder die Anpassung eigener Betriebsabläufe. Die Kombination aus Echtzeitmessung, Klassifizierung und räumlicher Verortung macht aus einem Alarm ein handlungsfähiges Lagebild.
Was zeigte die Ostsee-Studie über reale GNSS-Interferenzen?
Das System wurde während des JammerTest 2022 in Norwegen getestet. Diese Art von Feldtest ist wichtig, weil Laborbedingungen selten die Komplexität realer HF-Umgebungen abbilden. GPSPATRON arbeitet zudem mit der Gdynia Maritime University, Fakultät für Navigation, zusammen. Solche Kooperationen liefern Daten aus der Seefahrt, wo GNSS-Ausfälle unmittelbare Sicherheitsfolgen haben.
Die gewonnenen Erkenntnisse fließen in die Weiterentwicklung der Klassifizierungsalgorithmen ein. Reale Interferenzen unterscheiden sich oft von kontrollierten Testsignalen: Sie überlagern sich, wechseln die Intensität und treten in Umgebungen mit vielen Reflexionen auf. Genau hier zeigt sich der Wert eines dreikanaligen Ansatzes, der räumliche Parameter auswertet, statt sich allein auf die Signalstärke zu verlassen.
Für welche Branchen ist GPSPATRON relevant?
Zu den Anwendungsfeldern zählen Flughäfen, Telekommunikationsnetze, Häfen, Verteidigungseinrichtungen, Finanzdienstleistungen, Rechenzentren und andere GNSS-abhängige Infrastrukturen. Finanzdienstleister in Europa und den USA müssen Zeitsynchronisationsanforderungen nach MiFID II und SEC 613 erfüllen. GNSS-Spoofing kann Zeitstempelverschiebungen verursachen und damit die Integrität von Banktransaktionen beeinträchtigen.
Auch der Mobilfunk steht unter Druck: Die Zeitsynchronisationsanforderungen von 5G gelten als die anspruchsvollsten der Branche. Rechenzentren benötigen eine Zeitgenauigkeit im Sub-Millisekunden-Bereich. Fällt die GNSS-Zeitbasis aus oder wird sie manipuliert, können Transaktionen, Zertifikate, Abrechnungssysteme und verteilte Datenbanken in Mitleidenschaft gezogen werden. GPSPATRON positioniert sich damit nicht als Nischenwerkzeug, sondern als Schutzschicht für kritische Zeit- und Positionsdienste.
Welche Partner und Kunden vertrauen auf GPSPATRON?
GPSPATRON nennt eine Reihe von Partnern und Kunden, darunter die Office of Electronic Communications (Polen), Airbus (Frankreich), die Boskalis Group (Niederlande), die Communications Regulatory Authority (Katar), das Hauptamt für Geodäsie und Kartographie Polens, das Verteidigungsministerium (Indien), Motorola Solutions Danmark A/S, NMHH (Ungarn), die polnische Nationalpolizei, die schwedische Post- und Telekommunikationsbehörde (PTS), die schwedischen Seestreitkräfte sowie TTJA (Estland). CEO ist Maxim Borodko.
Diese Liste zeigt, dass die Technologie sowohl von Regulierungsbehörden als auch von Verteidigungs- und Infrastrukturorganisationen genutzt wird. Für potenzielle Kunden ist das ein relevantes Signal, denn Behörden stellen in der Regel strenge Anforderungen an Nachvollziehbarkeit und Messgenauigkeit. Die Kombination aus festen, portablen und mobilen Detektoren erlaubt es, sowohl dauerhaft kritische Standorte zu überwachen als auch temporäre Ereignisse oder Verdachtsfälle vor Ort zu untersuchen.
Wo liegen die Grenzen und worauf sollten Betreiber achten?
Trotz der Leistungsfähigkeit bleibt GNSS-Interferenzerkennung eine anspruchsvolle Disziplin. Kohärentes Spoofing ist darauf ausgelegt, unauffällig zu bleiben, weshalb langsame Driftbewegungen bei Koordinaten oder Zeit besonders schwer zu erkennen sind. Betreiber sollten deshalb nicht nur auf einen einzelnen Alarm setzen, sondern auf kontinuierliche Messreihen, Schwellenwerte und eine saubere Dokumentation.
Ein weiterer Punkt ist die Integration. Die GP-Cloud verarbeitet NMEA-, RTCM- und SBF-Datenströme und lässt sich über APIs anbinden. Wer GNSS-Zeit für Abrechnung, Synchronisation oder Sicherheitsfunktionen nutzt, sollte Ausfälle und Manipulationen als eigenes Risiko behandeln und Gegenmaßnahmen wie PPS-Überwachung, sofortige Abschaltung bei Anomalien und eine unabhängige Zeitquelle vorsehen. Die Plattform liefert dafür die Datengrundlage, ersetzt aber keine organisatorischen Prozesse.
Was kostet GNSS-Spoofing heute und warum ist das relevant?
Die von GPSPATRON genannte Zahl ist ernüchternd: Die Kosten für GNSS-Spoofing sanken innerhalb eines Jahrzehnts von 100.000 US-Dollar auf etwa 100 US-Dollar. Ursache sind günstige SDR-Hardware und öffentlich verfügbare Open-Source-Projekte auf GitHub. Damit ist die Einstiegshürde für Angreifer drastisch gesunken, während der potenzielle Schaden für Infrastrukturbetreiber weiterhin hoch bleibt.
Für Verantwortliche bedeutet das eine veränderte Risikorechnung. War GNSS-Spoofing früher ein Szenario für staatliche Akteure oder gut finanzierte Gruppen, ist es heute ein Werkzeug, das auch Kriminelle oder Störer mit geringem Budget einsetzen können. Investitionen in Erkennung, Klassifizierung und Lokalisierung sind daher keine theoretische Vorsorge, sondern eine direkte Antwort auf ein reales und preiswert gewordenes Bedrohungsbild.
Häufig gestellte Fragen zu GPSPATRON
Was erkennt und überwacht GPSPATRON?
GPSPATRON erkennt GNSS-Jamming, Spoofing, HF-Interferenzen, Signal anomalien und eine Verschlechterung der Positionsgenauigkeit. Das System klassifiziert die Art der Störung, lokalisiert Quellen und protokolliert GNSS- und HF-Daten für die Vorfallanalyse. Es deckt sowohl feste Infrastruktur als auch mobile Feldeinsätze ab.
Wie erkennt GPSPATRON kohärentes GNSS-Spoofing?
GPSPATRON verwendet dreikanalige GNSS-Sonden, die räumliche Signalparameter wie den HF-Einfallswinkel messen. Da kohärentes Spoofing das echte Signal nachahmt und Koordinaten oder Zeit nur langsam verschiebt, lässt es sich zuverlässig nur durch räumliche Signalanalyse erkennen. Die Rohdaten werden zur Echtzeitverarbeitung an die GP-Cloud übertragen.
Aus welcher Hard- und Software besteht das GPSPATRON-System?
Das System kombiniert GNSS-Sonden wie GP-Probe TGE2, GP-Probe DIN L1 und GP-Probe Nano mit der Softwareplattform GP-Cloud sowie mobilen Apps und dem Testwerkzeug GP-Simulator. Die GP-Cloud bündelt die Daten, klassifiziert Interferenzen und unterstützt Dashboards, Karten und die Integration über APIs.
Wie schnell erkennt GPSPATRON Spoofing?
GPSPATRON gibt an, in echter Echtzeit zu arbeiten, mit einer Spoofing-Erkennungslatenz von unter drei Sekunden. Die GP-Cloud verarbeitet Datenströme im NMEA-, RTCM- und SBF-Format und skaliert horizontal über verteilte Installationen hinweg. Damit eignet sich die Plattform auch für Standorte mit hohen Anforderungen an die Zeitintegrität.
Wie lokalisiert GPSPATRON GNSS-Interferenzen?
GPSPATRON nutzt Time Difference of Arrival (TDOA), um die Ankunftszeitunterschiede desselben Störsignals an mehreren Messpunkten auszuwerten und daraus die Position der Quelle zu berechnen. Das System unterstützt die Lokalisierung mehrerer Quellen sowie bewegter Quellen, was für die Jagd auf mobile Jammer in urbanen Räumen oder entlang von Verkehrswegen entscheidend ist.
Warum ist GNSS-Spoofing heute eine größere Bedrohung?
Die Kosten für GNSS-Spoofing sind laut GPSPATRON innerhalb eines Jahrzehnts von 100.000 US-Dollar auf etwa 100 US-Dollar gesunken. Ursache sind günstige Software Defined Radios und öffentlich verfügbare Open-Source-Projekte auf GitHub. Damit ist die Einstiegshürde für Angreifer drastisch gesunken, während der potenzielle Schaden für Infrastrukturbetreiber weiterhin hoch bleibt.