GPSPATRON è una piattaforma ingegneristica nata a Varsavia nel 2018 per proteggere le infrastrutture dipendenti dal GNSS da spoofing, jamming e anomalie di segnale, con latenza di rilevamento inferiore a tre secondi.
Che cos'è GPSPATRON e quale problema risolve?
GPSPATRON è una realtà ingegneristica nata a Varsavia, in Polonia, a metà del 2018 (GPSPATRON Sp. z o. o., 20 Prosta str). L'idea alla base? Rispondere a un cliente preoccupato per spoofing, jamming e interferenze GNSS. Oggi la sua piattaforma si occupa di rilevare, classificare e localizzare proprio questi disturbi, quelli che mettono a rischio infrastrutture da cui dipendiamo ogni giorno: dagli aeroporti ai data center.
C'è un dato che rende l'urgenza di questo problema piuttosto concreta, ed è di natura economica: stando a GPSPATRON, nell'ultimo decennio il costo per realizzare uno spoofing GNSS è crollato da 100.000 dollari a circa 100. Merito degli SDR a basso costo e dei tanti progetti open source disponibili su GitHub. Un cambio di scala non da poco, perché ora mette in condizione di provarci anche chi non ha competenze GNSS particolarmente avanzate.
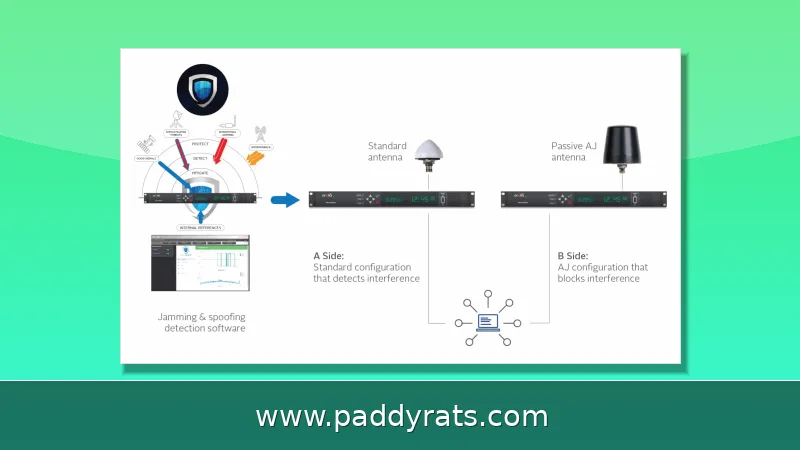
Non è solo una questione di allarme generico, eh: la piattaforma distingue tra jamming, spoofing, interferenze RF e cali nell'accuratezza della posizione, individua da dove arriva il disturbo e conserva i dati GNSS e RF per eventuali indagini successive. Funziona sia su infrastrutture fisse sia in operazioni mobili sul campo, e dichiara una latenza di rilevamento dello spoofing inferiore ai tre secondi.
Come funziona l'architettura GP-Probe e GP-Cloud?
Il funzionamento si regge su un'architettura distribuita che sfrutta reti neurali. In pratica, le sonde GP-Probe misurano il segnale GNSS su tre canali RF: l'obiettivo è ricavare i parametri spaziali del segnale, poi i dati grezzi vengono inviati a GP-Cloud, dove vengono elaborati in tempo reale. È qui che il sistema calcola qualità e accuratezza del segnale, individua le anomalie e le classifica come spoofing o jamming, archiviando infine i risultati in un database.
La scelta di usare tre canali RF non è affatto casuale. Analizzando il problema, GPSPATRON è arrivata a una conclusione precisa: per stanare uno spoofing coerente e intenzionale c'è un solo modo, cioè studiare le caratteristiche spaziali del segnale GNSS. Il motivo è semplice quanto insidioso: un attacco che replica fedelmente il segnale autentico non si lascia smascherare guardando soltanto la potenza o il contenuto del messaggio.
GP-Cloud non si limita a raccogliere i dati: elabora flussi NMEA, RTCM e SBF e garantisce una scalabilità orizzontale praticamente illimitata. Le dashboard, poi, permettono di consultare statistiche riferite all'ultimo giorno, all'ultima settimana, all'ultimo mese oppure a un intervallo di tempo scelto liberamente. Sul fronte della compatibilità, la piattaforma funziona con rilevatori fissi, portatili e mobili, ma anche con ricevitori GNSS di terze parti, e si integra nei sistemi esistenti tramite API.
Quali minacce GNSS sa rilevare e classificare GPSPATRON?
In casa GPSPATRON gli attacchi si dividono sostanzialmente in due categorie. Quelli non coerenti, ovvero asincroni, non richiedono grosse competenze per essere messi in atto e producono coordinate o riferimenti temporali sbagliati; siccome causano salti piuttosto evidenti nei parametri, risultano anche abbastanza facili da individuare. Il discorso cambia con gli attacchi coerenti, quelli sincroni: qui il segnale generato è praticamente identico a quello autentico, e le modifiche a coordinate, altitudine o orario avvengono in modo lento e graduale.
È qui che la faccenda si fa davvero complicata. Nel campo delle applicazioni anti-drone questo fenomeno viene spesso chiamato "vento elettronico", ed è un nome azzeccato: la posizione percepita si sposta piano piano, senza scossoni, e i sistemi di controllo dell'integrità tradizionali non se ne accorgono praticamente mai. Per stanarlo in modo affidabile, insomma, non basta guardare i parametri di sempre. Serve l'elaborazione spaziale del segnale, per esempio tramite l'angolo di arrivo RF: è l'unico approccio che permette di distinguere un attacco di questo tipo da un segnale autentico.
Il sistema non si limita a spoofing e jamming: tiene d'occhio anche le interferenze RF, le anomalie nel segnale e il calo di precisione nella posizione, registrando tutto per eventuali analisi forensi. La classificazione automatica, poi, serve a due cose concrete: ridurre i falsi allarmi e mandare le squadre tecniche sull'evento giusto, che si tratti di un jammer illegale o di un attacco coordinato.
Quali sono i prodotti chiave: GP-Probe TGE2, DIN L1, Nano e GP-Blocker?
La gamma di prodotti copre esigenze piuttosto diverse, dalla misurazione ad alta precisione fino alla protezione dei time server. Il GP-Probe TGE2, per esempio, è una sonda GNSS a tre canali pensata per le applicazioni più impegnative: integra un analizzatore RF e serve a rilevare, classificare e localizzare fenomeni di spoofing e jamming, oltre a tutelare il riferimento temporale PPS. Sono proprio i tre canali RF a rendere possibile l'analisi spaziale del segnale, mentre l'analizzatore RF a 60 MHz si occupa dell'analisi di spettro; l'elaborazione RF, infine, è accelerata tramite FPGA.
Il GP-Probe DIN L1 si occupa di rilevare e classificare le interferenze, oltre a monitorare l'accuratezza del PPS e ad analizzare e registrare la qualità del segnale. Il suo funzionamento è piuttosto lineare: si inserisce tra l'antenna GNSS e un ricevitore o un time server e, nel momento in cui rileva un evento, disattiva subito le uscite GNSS e PPS. In questo modo si evita che segnali contraffatti riescano ad arrivare al sistema.
GP-Probe Nano L1 è un rilevatore portatile di jammer GNSS molto compatto. GP-Blocker è uno switch RF con isolamento di 110 dB e un jammer GNSS integrato, usato per proteggere i time server da spoofing ad alta potenza o di grado militare. GP-Simulator, infine, è uno strumento di test delle vulnerabilità allo spoofing basato su SDR, pensato per professionisti della cybersecurity senza conoscenze GNSS approfondite: la simulazione di jammer RF copre da 70 MHz a 6 GHz e include una libreria open source di interferenze. GPSPATRON Connect è l'app mobile per rilevare e analizzare le interferenze, disponibile su Google Play e utilizzabile insieme alle sonde GP-Probe.
| Prodotto | Funzione principale | Dettaglio chiave |
|---|---|---|
| GP-Probe TGE2 | Rilevamento, classificazione e localizzazione | Tre canali RF, analizzatore RF 60 MHz, elaborazione FPGA |
| GP-Probe DIN L1 | Protezione di ricevitori e time server | Disabilita uscite GNSS e PPS all'evento |
| GP-Probe Nano L1 | Rilevamento portatile di jammer | Formato molto compatto |
| GP-Blocker | Protezione dei time server | Isolamento RF 110 dB, jammer integrato |
| GP-Simulator | Test di vulnerabilità allo spoofing | Simulazione RF da 70 MHz a 6 GHz |
Come viene localizzata un'interferenza GNSS con il TDOA?
Per la geolocalizzazione delle interferenze GPSPATRON utilizza metodi Time Difference of Arrival (TDOA). La tecnica confronta i tempi di arrivo dello stesso segnale su più sonde distribuite e calcola la posizione della sorgente a partire dalle differenze temporali, senza bisogno di inseguire fisicamente il trasmettitore.
Il sistema supporta la localizzazione di più sorgenti contemporaneamente e la localizzazione di sorgenti in movimento, un requisito tipico quando un jammer viene trasportato a bordo di un veicolo per disturbare un'area in modo itinerante. È un approccio che trasforma una rete di sonde fisse in uno strumento di mappatura delle interferenze.
La localizzazione è utile anche in chiave operativa: sapere dove si trova la sorgente permette alle autorità di regolamentazione e alle forze di polizia di intervenire, e consente agli operatori di infrastrutture critiche di distinguere un disturbo locale da un attacco mirato. È il caso delle collaborazioni citate da GPSPATRON con autorità di regolamentazione e istituzioni in Polonia, Francia, Paesi Bassi, Qatar, Ungheria, Svezia, Estonia e India.
Che cosa ha rivelato lo studio sul Mar Baltico sulle interferenze GNSS reali?
Il sistema è stato testato durante JammerTest 2022 in Norvegia, un esercizio sul campo che ha messo alla prova la capacità di rilevare e classificare interferenze in condizioni reali. Da queste attività GPSPATRON ha tratto dati concreti su come si comportano jamming e spoofing quando non sono simulati in laboratorio.
Il Mar Baltico è diventato un caso di studio ricorrente per le interferenze GNSS, perché l'area combina traffico marittimo intenso, infrastrutture critiche e segnalazioni ripetute di anomalie di posizionamento. La ricerca condotta con l'Università Marittima di Gdynia, Facoltà di Navigazione, ha permesso di osservare gli effetti delle interferenze sui sistemi di navigazione in un contesto operativo reale.
Per gli operatori, la lezione è che le anomalie non sono eventi rari e isolati: vanno monitorate in modo continuo, con dati storici e mappe che permettano di riconoscere pattern ricorrenti. È esattamente il tipo di analisi che la piattaforma GP-Cloud rende possibile, conservando gli eventi e rendendoli confrontabili nel tempo.
Per quali settori è pensata la piattaforma e perché il tempo è critico?
GPSPATRON è pensata per aeroporti, reti di telecomunicazione, porti, installazioni della difesa, servizi finanziari, data center e in generale per ogni infrastruttura dipendente dal GNSS. In tutti questi contesti il segnale satellitare non serve solo a localizzare: fornisce il riferimento temporale che tiene sincronizzati sistemi diversi.
Nel settore finanziario la posta in gioco è regolatoria. I servizi finanziari in Europa e negli Stati Uniti devono rispettare requisiti di sincronizzazione temporale basati su MiFID II e SEC 613, e uno spoofing GNSS può causare slittamenti dei timestamp che compromettono l'integrità delle transazioni bancarie. Non è un rischio teorico: è un problema di conformità e di tracciabilità.
Le reti 5G sono descritte come la sfida più difficile per il settore, perché richiedono un'accuratezza di sincronizzazione molto stringente, mentre i data center necessitano di una precisione temporale inferiore al millisecondo. Per questo la protezione del riferimento PPS e la capacità di rilevare rapidamente un attacco sono diventate requisiti infrastrutturali, non optional di nicchia.
Chi sono i partner, i clienti e il team dietro GPSPATRON?
Il CEO di GPSPATRON è Maxim Borodko. Tra i partner e i clienti elencati dall'azienda figurano l'Ufficio delle Comunicazioni Elettroniche (Polonia), Airbus (Francia), Boskalis Group (Paesi Bassi), la Communications Regulatory Authority (Qatar), l'Ufficio Principale di Geodesia e Cartografia della Polonia, il Ministero della Difesa (India), Motorola Solutions Danmark A/S, NMHH (Ungheria), la Polizia Nazionale Polacca, l'Autorità Svedese per Poste e Telecomunicazioni (PTS), le Forze Navali Svedesi e TTJA (Estonia).
Questo elenco dice molto sul posizionamento della piattaforma: non è un prodotto consumer, ma uno strumento adottato da autorità di regolamentazione, forze armate, operatori portuali e grandi gruppi industriali. Sono organizzazioni che devono documentare gli incidenti, non solo reagire.
La collaborazione di ricerca con l'Università Marittima di Gdynia, Facoltà di Navigazione, rafforza il profilo tecnico del progetto e collega lo sviluppo del prodotto alla ricerca applicata sulla navigazione. Per chi valuta la piattaforma, la combinazione di casi reali, test sul campo e partnership istituzionali è un indicatore di maturità più affidabile di qualsiasi specifica isolata.
Domande frequenti su GPSPATRON e le interferenze GNSS
Che cosa rileva e monitora GPSPATRON?
GPSPATRON rileva jamming GNSS, spoofing, interferenze RF, anomalie di segnale e degrado dell'accuratezza di posizione. Classifica i tipi di interferenza, localizza le sorgenti e registra i dati GNSS e RF per le indagini sugli incidenti, coprendo sia infrastrutture fisse sia operazioni mobili sul campo.
Come rileva GPSPATRON lo spoofing GNSS coerente?
GPSPATRON utilizza sonde GNSS a tre canali che misurano parametri spaziali del segnale, come l'angolo di arrivo RF. Poiché lo spoofing coerente imita il segnale autentico e sposta lentamente coordinate o orario, solo l'analisi spaziale del segnale può rilevarlo in modo affidabile. I dati grezzi vengono inviati a GP-Cloud per l'elaborazione in tempo reale.
Da quali hardware e software è composto il sistema GPSPATRON?
Il sistema combina sonde GNSS come GP-Probe TGE2, GP-Probe DIN L1 e GP-Probe Nano con la piattaforma software GP-Cloud, oltre ad app mobili e strumenti di test come GP-Simulator. GP-Cloud centralizza i dati, classifica le interferenze e supporta dashboard, mappe e integrazione via API.
Quanto è veloce GPSPATRON nel rilevare lo spoofing?
GPSPATRON dichiara un funzionamento in tempo reale, con una latenza di rilevamento dello spoofing inferiore a tre secondi. GP-Cloud può elaborare flussi di dati NMEA, RTCM e SBF e scala orizzontalmente su distribuzioni geograficamente distribuite, mantenendo il monitoraggio continuo delle infrastrutture critiche.