Kritische Infrastruktur schützen: Sektoren, Standards und Sicherheitsstrategien
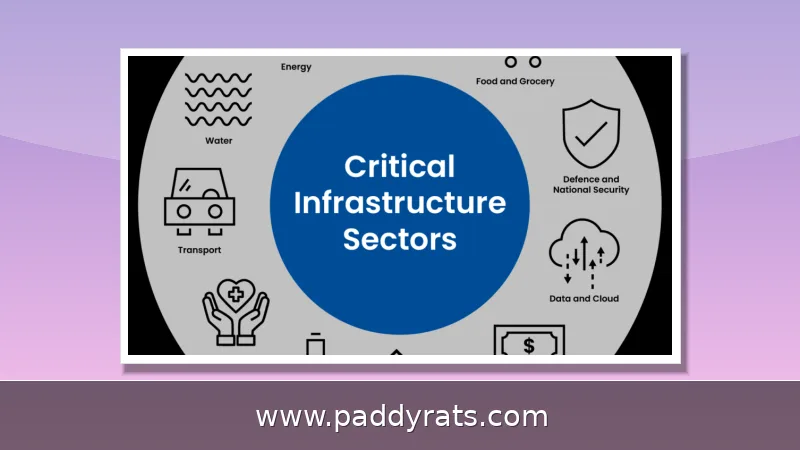
Kritische Infrastruktur zu schützen bedeutet, lebenswichtige physische und digitale Systeme gegen Cyberangriffe, Naturkatastrophen und Terrorismus abzusichern. Der Beitrag erklärt die 16 Sektoren in den USA, die wichtigsten Bedrohungen und konkrete Schutzstrategien.
Was ist Critical Infrastructure Protection und warum ist sie so wichtig?
Critical Infrastructure Protection – kurz CIP – beschreibt den Prozess, mit dem Organisationen aus kritischen Branchen ihre Infrastruktur absichern. Es geht darum, lebenswichtige Systeme vor Cyberangriffen, Naturkatastrophen und terroristischen Bedrohungen zu schützen. Dabei spielen sowohl physische als auch virtuelle Infrastrukturen eine Rolle. Im Kern verfolgt CIP drei Aufgaben: Schwachstellen aufspüren, geeignete Schutzmaßnahmen ergreifen und dafür sorgen, dass essentielle Dienste ohne Unterbrechung weiterlaufen.
In der Praxis geht es bei CIP um Anlagen, Netze und Steuerungssysteme, deren Ausfall ganze Gesellschaften zum Erliegen bringen könnte – man denke an Stromversorgung, Wasserversorgung, Kommunikation, das Gesundheitswesen oder Finanzsysteme. Da diese Systeme immer stärker vernetzt sind, verwischen die Grenzen zwischen physischer und digitaler Sicherheit zunehmend. Wer kritische Infrastruktur schützen will, muss deshalb beide Dimensionen gleichzeitig im Blick behalten und regulatorische, technische sowie organisatorische Maßnahmen miteinander verzahnen.
Welche 16 Sektoren kritischer Infrastruktur gibt es in den USA?
In den USA haben das Department of Homeland Security (DHS) und die Cybersecurity and Infrastructure Security Agency (CISA) gemeinsam 16 Sektoren benannt, deren Anlagen, Systeme und Netze als kritisch für das Funktionieren des Landes gelten. Wahlsysteme kamen später hinzu – auch sie stufte das DHS als kritische Infrastruktur ein. Was in diese Liste gehört, lässt sich grob in folgender Übersicht zusammenfassen.
| Sektor | Beispiele für kritische Anlagen |
|---|---|
| Chemie | Produktionsstätten, Gefahrstofflager |
| Kommerzielle Einrichtungen | Einkaufszentren, Sportstadien |
| Kommunikation | Netzwerke, Satelliten, Rechenzentren |
| Kritische Fertigung | Maschinenbau, Elektronikproduktion |
| Dämme | Stauanlagen, Hochwasserschutz |
| Verteidigungsindustrie | Rüstungsbetriebe, Zulieferer |
| Notdienste | Feuerwehr, Rettungsdienste, Polizei |
| Energie | Kraftwerke, Stromnetze, Pipelines |
| Finanzdienstleistungen | Banken, Börsen, Zahlungssysteme |
| Lebensmittel und Landwirtschaft | Farmen, Lebensmittelverarbeitung |
| Regierungseinrichtungen | Verwaltungsgebäude, Behörden |
| Gesundheitswesen und öffentliche Gesundheit | Kliniken, Labore, Medikamentenlogistik |
| Informationstechnologie | Cloud-Dienste, Softwareanbieter |
| Kernreaktoren, Materialien und Abfälle | Atomkraftwerke, Zwischenlager |
| Transportsysteme | Häfen, Bahn, Straßen, Luftfahrt |
| Wasser- und Abwassersysteme | Trinkwasseraufbereitung, Kläranlagen |
Diese sektorale Aufteilung ist alles andere als ein rein akademisches Konstrukt. Sie entscheidet darüber, welche Behörden zuständig sind, welche Meldewege gelten und wohin die Fördermittel fließen. Für Betreiber heißt das: Sie müssen wissen, welche Rolle sie im Gesamtsystem spielen. Ein Angriff auf einen Zulieferer der Verteidigungsindustrie kann nämlich dieselbe Wirkung haben wie ein direkter Angriff auf ein Kraftwerk. Genau deshalb ist die sektorübergreifende Abhängigkeit ein fester Bestandteil jeder CIP-Strategie.
Wie funktioniert CIP in der Praxis: physische, cyber- und betriebliche Sicherheit?
CIP lässt sich grob in drei Sicherheitsebenen unterteilen. Die physische Sicherheit kümmert sich um Gebäude, Gelände und Anlagen – also Zäune, Tore, Zutrittskarten, Biometrie und Überwachungskameras. Auf der Cyberebene geht es dann um Netzwerke, Steuerungssysteme und Daten, die durch Firewalls, Multi-Faktor-Authentifizierung, Zugriffskontrollen, Antivirus- und Antimalware-Lösungen sowie Systeme zur Erkennung von Cyberbedrohungen geschützt werden. Und schließlich sorgt die betriebliche Sicherheit dafür, dass Prozesse, Personal und Notfallpläne auch dann noch funktionieren, wenn es wirklich darauf ankommt.
Zum Einsatz kommen dabei unter anderem Deep CDR (Content Disarm and Reconstruction), proaktive DLP (Data Loss Prevention), Multiscanning sowie spezialisierte Lösungen für SCADA-, OT- und ICS-Sicherheit. Diese Werkzeuge greifen ineinander: DLP verhindert, dass sensible Daten nach außen abfließen, während Deep CDR aktive Inhalte aus Dateien entfernt, noch bevor sie überhaupt in ein geschütztes Netz gelangen. Wirklich wirksam wird das aber nur, wenn man mehrere Schutzebenen kombiniert und sich nicht auf einen einzigen Kontrollpunkt verlässt.
Ein besonders kniffliger Punkt ist der Wegfall klassischer Air Gaps. Industrielle Steuerungssysteme waren früher physisch vom Internet getrennt, doch heute werden sie immer häufiger vernetzt – sei es für Effizienzgewinne, Fernwartung oder Datenanalyse. Das schafft neue Angriffsflächen, die sich mit einer klassischen Perimeterverteidigung allein nicht mehr abdecken lassen. Betreiber müssen deshalb Netzsegmentierung, kontinuierliche Überwachung und Zero-Trust-Prinzipien auch in OT-Umgebungen verankern.
Welche Bedrohungen gefährden kritische Infrastruktur?
Die Bedrohungslage ist angespannt – und sie ist alles andere als eindimensional. Staatlich unterstützte Akteure aus Iran, Nordkorea, China und Russland haben es vor allem auf Steuerungssysteme und sensible Netze abgesehen. Ein besonders hartnäckiger Fall: Der mit China in Verbindung gebrachte Angreifer Volt Typhoon hielt sich fast ein Jahr lang unbefugt im OT-Netz der Littleton Electric Light & Water Departments in Massachusetts auf. Im August 2025 identifizierte das FBI den russischen FSB als Urheber von Angriffen auf Cisco-Infrastruktur. Und auch der Iran mischt mit: Iranische Hacktivisten verursachten im Dezember 2024 Überläufe in US-amerikanischen Wassersystemen.
Die Zahlen sprechen für sich – und sie sind alles andere als beruhigend. Check Point Research zählte 2024 insgesamt 1.162 Cyberangriffe auf US-Versorgungsunternehmen, was einem Plus von 75 Prozent im Vergleich zum Vorjahr entspricht. Der NERC wiederum warnt, dass die Zahl der Schwachstellen im Stromnetz täglich um etwa 60 steigt. Auch Ransomware bleibt ein wachsendes Problem: 2024 legten solche Angriffe um 9 Prozent zu und richteten Schäden in Höhe von 16,6 Milliarden US-Dollar an. Besonders im Visier der Angreifer stehen das Gesundheitswesen, der Finanzsektor und die IT-Branche. Unterm Strich wurden im vergangenen Jahr über 420 Millionen Angriffe registriert – rein rechnerisch 13 pro Sekunde.
Neben Cyberangriffen bleibt auch die physische Ebene ein Thema – Sabotage, Terrorismus, Naturkatastrophen wie Hurrikane oder Überschwemmungen, Pandemien und nicht zuletzt Risiken in den Lieferketten. Diese Bedrohungen wirken selten isoliert, sondern verstärken sich oft gegenseitig: Ein Ransomware-Angriff kann beispielsweise Notfallsysteme lahmlegen, während ein Unwetter die Wiederherstellung zusätzlich verzögert. Genau deshalb reicht es nicht, einzelne Risiken getrennt zu betrachten – CIP muss verschiedene Szenarien zusammendenken und kombinieren.
Warum ist die Fragmentierung der Eigentümerstruktur ein strukturelles Problem?
Ein zentrales Hindernis für wirksamen Schutz ist die Eigentümerstruktur. Je nach Sektor befinden sich etwa 50 bis 85 Prozent der kritischen Infrastruktur in privater Hand. Diese Fragmentierung führt zu einem Flickenteppich unterschiedlicher Cybersicherheitsreife: Große Konzerne investieren in spezialisierte Sicherheitsteams, während kleinere Betreiber oft weder Personal noch Budget für umfassende Schutzmaßnahmen haben.
Hinzu kommt der Betrieb veralteter Systeme, die von Herstellern nicht mehr unterstützt werden. Solche Legacy-Systeme lassen sich häufig nicht patchen, ohne den Betrieb zu unterbrechen. Gleichzeitig steigt der Druck durch Regulierung und Haftungsfragen. Ohne verbindliche Mindeststandards und finanzielle Unterstützung bleibt die Sicherheitslücke zwischen großen und kleinen Betreibern bestehen – ein Risiko für das gesamte Netz, weil ein einzelner ungesicherter Knotenpunkt ausreicht, um Kettenreaktionen auszulösen.
Öffentlich-private Zusammenarbeit ist daher kein Nice-to-have, sondern Grundvoraussetzung. Behörden wie CISA, DHS, FBI, NSA, NERC sowie Forschungsinstitute wie PNNL, MITRE und RAND arbeiten mit Betreibern zusammen, um Bedrohungsinformationen zu teilen, Standards zu entwickeln und Incident-Response zu koordinieren. Diese Kooperation muss freiwillig und verpflichtend zugleich sein: freiwillig beim Informationsaustausch, verpflichtend bei Mindestanforderungen.
Welche Strategien schützen kritische Infrastruktur wirksam?
Wirksamer Schutz beginnt mit einer gründlichen Risikoanalyse. Betreiber müssen wissen, welche Anlagen, Daten und Prozesse für ihre Kernleistung unverzichtbar sind und welche Abhängigkeiten zu Dritten bestehen. Darauf aufbauend folgen Zugriffskontrollprotokolle mit physischen Barrieren, Zäunen, Toren, Biometrie und Schlüsselkarten. Technische Lösungen wie Baukameras, audiovisuelle Abschreckung, Blitzleuchten und Sirenen ergänzen die physische Sicherheit.
Redundanz und Backup-Systeme sind ebenfalls entscheidend. Wer kritische Prozesse doppelt auslegt und regelmäßig Wiederherstellungstests durchführt, reduziert die Ausfallzeit bei Angriffen oder Naturereignissen. Kontinuierliche Überwachung von Netzwerken und Anlagen ermöglicht es, Anomalien früh zu erkennen, bevor Schaden entsteht. Ein mehrschichtiger Ansatz aus physischer Sicherheit, Cybersicherheit und betrieblicher Sicherheit ist dabei unverzichtbar.
Die folgende Übersicht fasst zentrale Schutzmaßnahmen zusammen.
| Maßnahme | Ziel |
|---|---|
| Risikoanalysen | Schwachstellen und Abhängigkeiten erkennen |
| Zugriffskontrolle | Unbefugten Zutritt verhindern |
| Technische Lösungen | Überwachung, Abschreckung, Detektion |
| Redundanz und Backups | Ausfallzeiten minimieren |
| Öffentlich-private Kooperation | Informationen teilen, Reaktion koordinieren |
| Kontinuierliche Überwachung | Anomalien frühzeitig erkennen |
Diese Maßnahmen wirken nur im Zusammenspiel. Ein Unternehmen, das in Firewalls investiert, aber Zutrittskarten nicht kontrolliert, bleibt verwundbar. Umgekehrt reicht physische Härtung nicht aus, wenn Steuerungssysteme ungepatcht am Netz hängen. CIP ist deshalb ein fortlaufender Prozess, kein einmaliges Projekt.
Welche Vorschriften, Standards und Programme gibt es?
Die Geschichte der US-amerikanischen CIP-Regulierung reicht bis in die 1990er-Jahre zurück. Im Mai 1998 unterzeichnete Präsident Bill Clinton die Presidential Decision Directive 63 (PDD-63), die kritische Infrastruktur dokumentierte und Schutzschritte skizzierte. Im selben Jahr etablierte die Executive Order 13010 die Commission on Critical Infrastructure Protection. Der National Infrastructure Protection Plan (NIPP) folgte 2006. Der Cybersecurity and Infrastructure Security Agency Act von 2018 schuf CISA innerhalb des DHS.
Im April 2024 veröffentlichte die US-Regierung das National Security Memorandum (NSM) zu Critical Infrastructure Security and Resilience, das die Presidential Policy Directive 21 (PPD-21) ersetzte. Hinzu kommt das Protected Critical Infrastructure Information Program (PCII), das auf dem Critical Infrastructure Information Act von 2002 basiert. Es schützt freiwillig geteilte Informationen vor FOIA-Anfragen, Offenlegungspflichten auf Bundes- und Landesebene, regulatorischen Verfahren und Zivilklagen.
Zugriff auf PCII-Daten erhalten nur autorisierte Bundes-, Landes- und Kommunalbedienstete mit Need-to-know-Status und Zuständigkeit für Heimatschutz. PCII-Dokumente tragen ein grünes Deckblatt und eine eindeutige Identifikationsnummer. International setzt die OSZE mit dem Technical Guide on Physical Security Considerations for Protecting Critical Infrastructure against Terrorist Attacks vom 4. November 2025 einen weiteren Akzent; der Leitfaden richtet sich an politische Entscheider, Betreiber und private Sicherheitsakteure und liegt unter anderem auf Albanisch, Bosnisch, Englisch, Kasachisch, Kirgisisch, Mazedonisch, Russisch, Serbisch, Tadschikisch, Turkmenisch und Usbekisch vor.
Wie groß ist der Markt für Critical Infrastructure Protection?
Der Markt für CIP-Lösungen wächst stetig. Eine Schätzung beziffert das globale Marktvolumen für 2026 auf 171,91 Milliarden US-Dollar mit einem prognostizierten Anstieg auf 288,82 Milliarden US-Dollar bis 2034. Eine andere Analyse nennt 151,2 Milliarden US-Dollar für 2025 und erwartet 196,6 Milliarden US-Dollar bei einer jährlichen Wachstumsrate von 2,84 Prozent. Market Research Future schätzte das Volumen für 2024 auf 124,86 Milliarden US-Dollar.
Für Nordamerika wird der CIP-Markt für 2025 auf 9.650,4 Millionen US-Dollar geschätzt und soll bis 2030 auf 11.842 Millionen US-Dollar wachsen. Die Zahlen unterscheiden sich je nach Erhebungsmethode und abgegrenztem Marktsegment, zeigen aber eines deutlich: Sicherheit ist kein Kostenfaktor, sondern eine Wachstumsbranche. Treiber sind regulatorische Anforderungen, die Zunahme staatlicher Cyberangriffe und die fortschreitende Vernetzung industrieller Systeme.
Für Betreiber bedeutet das: Investitionen in CIP zahlen sich nicht nur operativ aus, sondern positionieren Unternehmen auch im Wettbewerb um Fachkräfte und Aufträge. Wer Sicherheitsstandards nachweisbar erfüllt, gewinnt Vertrauen bei Kunden, Versicherern und Behörden.
Häufig gestellte Fragen zu Critical Infrastructure Protection
Die folgenden Fragen tauchen in der Praxis besonders häufig auf und lassen sich mit den oben beschriebenen Grundlagen direkt beantworten.
Was ist Critical Infrastructure Protection (CIP)?
CIP ist der Prozess, mit dem Organisationen in kritischen Branchen ihre Infrastruktur absichern. Er stellt sicher, dass lebenswichtige Systeme gegen Cyberbedrohungen, Naturkatastrophen und terroristische Gefahren geschützt werden. CIP umfasst physische und virtuelle Infrastrukturen und zielt darauf ab, Schwachstellen zu identifizieren, Schutzmaßnahmen umzusetzen und den kontinuierlichen Betrieb essenzieller Dienste zu gewährleisten.
Wie viele Sektoren kritischer Infrastruktur gibt es in den USA?
In den USA gibt es 16 Sektoren kritischer Infrastruktur, deren Anlagen, Systeme und Netze als lebenswichtig gelten. Dazu zählen Energie, Kommunikation, Wasser, Transport, Gesundheitswesen, Finanzdienstleistungen und weitere. Wahlsysteme wurden später vom Department of Homeland Security zusätzlich als kritische Infrastruktur eingestuft.
Was sind die größten Bedrohungen für kritische Infrastruktur?
Zu den häufigsten Bedrohungen zählen Cyberangriffe auf Steuerungssysteme und Netzwerke, physische Angriffe wie Sabotage oder Terrorismus, Naturkatastrophen wie Hurrikane und Überschwemmungen, Pandemien, Lieferkettenrisiken und technologische Abhängigkeiten. Staatlich unterstützte Akteure, Hacktivisten und Ransomware-Gruppen stellen jeweils erhebliche Risiken dar.
Welche Strategien schützen kritische Infrastruktur?
Zu den wichtigsten Strategien gehören Risikoanalysen, Zugriffskontrollprotokolle, technische Lösungen wie Überwachungs- und Cybersicherheitswerkzeuge, Redundanz- und Backup-Systeme sowie öffentlich-private Zusammenarbeit. Ein mehrschichtiger Sicherheitsansatz, der physische Sicherheit, Cybersicherheit und betriebliche Sicherheit kombiniert, ist dabei unverzichtbar.
Häufig gestellte Fragen zu Critical Infrastructure Protection
Was ist Critical Infrastructure Protection (CIP)?
CIP ist der Prozess, mit dem Organisationen in kritischen Branchen ihre Infrastruktur absichern. Er stellt sicher, dass lebenswichtige Systeme gegen Cyberbedrohungen, Naturkatastrophen und terroristische Gefahren geschützt werden. CIP umfasst physische und virtuelle Infrastrukturen und zielt darauf ab, Schwachstellen zu identifizieren, Schutzmaßnahmen umzusetzen und den kontinuierlichen Betrieb essenzieller Dienste zu gewährleisten.
Wie viele Sektoren kritischer Infrastruktur gibt es in den USA?
In den USA gibt es 16 Sektoren kritischer Infrastruktur, deren Anlagen, Systeme und Netze als lebenswichtig gelten. Dazu zählen Energie, Kommunikation, Wasser, Transport, Gesundheitswesen, Finanzdienstleistungen und weitere. Wahlsysteme wurden später vom Department of Homeland Security zusätzlich als kritische Infrastruktur eingestuft.
Was sind die größten Bedrohungen für kritische Infrastruktur?
Zu den häufigsten Bedrohungen zählen Cyberangriffe auf Steuerungssysteme und Netzwerke, physische Angriffe wie Sabotage oder Terrorismus, Naturkatastrophen wie Hurrikane und Überschwemmungen, Pandemien, Lieferkettenrisiken und technologische Abhängigkeiten. Staatlich unterstützte Akteure, Hacktivisten und Ransomware-Gruppen stellen jeweils erhebliche Risiken dar.
Welche Strategien schützen kritische Infrastruktur?
Zu den wichtigsten Strategien gehören Risikoanalysen, Zugriffskontrollprotokolle, technische Lösungen wie Überwachungs- und Cybersicherheitswerkzeuge, Redundanz- und Backup-Systeme sowie öffentlich-private Zusammenarbeit. Ein mehrschichtiger Sicherheitsansatz, der physische Sicherheit, Cybersicherheit und betriebliche Sicherheit kombiniert, ist dabei unverzichtbar.