GPSPATRON es una plataforma polaca de ingeniería que detecta, clasifica y localiza interferencias GNSS, incluido el spoofing coherente, con sondas de tres canales de RF y procesamiento en la nube. Su latencia de detección de spoofing es menor a tres segundos.
¿Qué es GPSPATRON y qué problema resuelve?
GPSPATRON es una empresa de ingeniería que se fundó a mediados de 2018 en Varsovia, Polonia, en la calle Prosta 20, 00-850. Su origen está en la inquietud de un cliente por el spoofing, el jamming y las interferencias GNSS, y hoy opera una plataforma enfocada en detectar, clasificar y localizar esas amenazas para proteger infraestructura que depende del posicionamiento y del tiempo satelital. La compañía afirma que el costo de ejecutar un ataque de spoofing GNSS pasó de 100,000 dólares a unos 100 dólares en la última década, algo que atribuye a las radios definidas por software (SDR) de bajo costo y a los proyectos de código abierto publicados en GitHub. Con ese abaratamiento, la protección dejó de ser un tema exclusivo del ámbito de la defensa.
El problema de fondo es que el GNSS se pensó para navegar, no para autenticar. Cualquier receptor que se fíe a ciegas de la señal puede terminar con coordenadas, altitud o tiempo falsos sin darse cuenta. Por eso GPSPATRON trabaja con aeropuertos, redes de telecomunicaciones, puertos, instalaciones de defensa, servicios financieros y centros de datos: sectores donde un desfase de tiempo o una posición equivocada no se queda en lo técnico, sino que trae consecuencias operativas y regulatorias bien concretas. Entre sus clientes y socios figuran la Oficina de Comunicaciones Electrónicas de Polonia, Airbus, Boskalis Group, la autoridad reguladora de Qatar, Motorola Solutions Danmark A/S, la autoridad sueca PTS, las Fuerzas Navales de Suecia y la Universidad Marítima de Gdynia, por mencionar algunos.
¿Cómo funcionan la arquitectura GP-Probe y GP-Cloud?
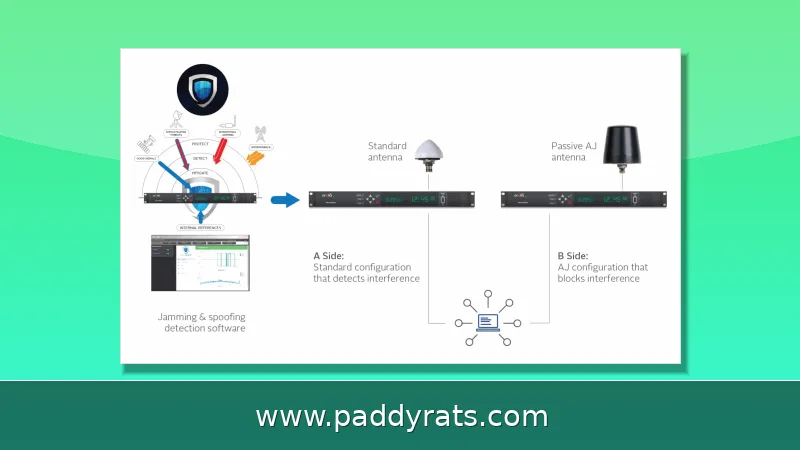
El sistema funciona de manera distribuida y echa mano de redes neuronales. Las sondas GP-Probe se encargan de medir la señal GNSS mediante tres canales de RF, con los que estiman los parámetros espaciales de dicha señal, y luego mandan los datos sin procesar a GP-Cloud para que ahí se analicen en tiempo real. Ya en la nube, GP-Cloud calcula qué tan buena y precisa es la señal, detecta cualquier anomalía, la clasifica como spoofing o jamming y almacena los resultados en una base de datos que se puede consultar.
La empresa llegó a una conclusión clave: analizar las características espaciales de la señal GNSS es la única forma de detectar un spoofing coherente intencional. Por su parte, GP-Cloud procesa flujos de datos NMEA, RTCM y SBF y ofrece escalabilidad horizontal sin límite, así que puedes crecer agregando nodos en lugar de tener que reemplazar toda la infraestructura. Los tableros, además, entregan estadísticas del último día, semana o mes, o bien de un periodo que tú definas. La plataforma admite detectores fijos, portátiles y móviles, y también receptores GNSS de terceros gracias a la integración por API. Con todo esto, un incidente queda documentado con datos históricos, mapas y alertas en tiempo real, y no nada más con una luz de alarma que te deja sin contexto.
¿Qué amenazas GNSS puede detectar y clasificar GPSPATRON?
La plataforma parte de dos grandes tipos de ataque. Los no coherentes, o asíncronos, son relativamente sencillos de llevar a cabo: generan coordenadas o tiempo erróneos y suelen evidenciarse solos, porque provocan saltos bruscos en los parámetros. Los coherentes, también llamados síncronos, son otra historia: producen una señal prácticamente idéntica a la real y van desplazando poco a poco las coordenadas, la altitud o el tiempo, así que la única forma de detectarlos es analizar la señal en el espacio, por ejemplo midiendo el ángulo de llegada de RF. En el mundo de las aplicaciones antidrón, a este último fenómeno a veces se le llama viento electrónico.
Además del spoofing, el sistema también detecta jamming, interferencia de RF, anomalías en la señal y pérdida de exactitud en la posición. Se encarga de clasificar qué tipo de interferencia está ocurriendo, ubica de dónde viene y va guardando los datos GNSS y de RF para que después puedas investigar lo que pasó. La latencia de detección de spoofing que reporta la compañía es de menos de tres segundos, algo que ellos mismos describen como operación verdaderamente en tiempo real. Y esta clasificación no es un detalle menor, porque la respuesta operativa cambia según el caso: no se mitiga igual un jamming que un spoofing coherente, y si los confundes puedes terminar tomando malas decisiones sobre el tiempo o la posición del sistema que estás protegiendo.
¿Cuáles son los productos clave: GP-Probe TGE2, DIN L1, Nano y GP-Blocker?
El portafolio está formado por sondas, accesorios de protección y herramientas de prueba. Cada equipo atiende una necesidad específica dentro de una misma arquitectura, ya sea monitoreo permanente en gabinete o inspección directa en campo. En la tabla que viene más adelante se resumen las especificaciones y el uso previsto de los productos principales, de acuerdo con la documentación de la compañía.
| Producto | Función principal | Dato técnico destacado |
|---|---|---|
| GP-Probe TGE2 | Detecta, clasifica y localiza spoofing y jamming; protege la base de tiempo PPS | Tres canales de RF y analizador de señal de 60 MHz con procesamiento FPGA |
| GP-Probe DIN L1 | Detección y clasificación de interferencias, monitoreo de PPS y calidad de señal | Se instala entre la antena GNSS y el receptor o servidor de tiempo; desactiva salidas GNSS y PPS ante un evento |
| GP-Probe Nano L1 | Detector portátil y compacto de jammers GNSS | Formato altamente portátil para trabajo de campo |
| GP-Blocker | Protege servidores de tiempo contra spoofing de alta potencia o grado militar | Interruptor de RF con aislamiento de 110 dB y jammer GNSS integrado |
| GP-Simulator | Pruebas de vulnerabilidad al spoofing GPS para profesionales de ciberseguridad | Simulación de jammer de 70 MHz a 6 GHz con biblioteca de interferencias de código abierto |
Hay un detalle de la lógica del GP-Probe DIN L1 que vale la pena resaltar: en cuanto detecta un evento, corta las salidas GNSS y PPS de inmediato, y así evita que señales falsas lleguen al sistema que está protegiendo. Por otro lado, el GP-Probe TGE2 es la pieza con mayor capacidad analítica de la familia, porque sus tres canales permiten el análisis espacial que se necesita para hacer frente al spoofing coherente. En cuanto al GP-Simulator, está pensado para quienes no son expertos en GNSS pero necesitan evaluar qué tan expuestos están, mientras que GPSPATRON Connect, disponible en Google Play, deja detectar y analizar interferencias desde el celular, siempre trabajando en conjunto con una GP-Probe.
¿Cómo se localiza una interferencia GNSS con TDOA?
Para ubicar una interferencia GNSS, GPSPATRON se apoya en el método de Diferencia de Tiempo de Llegada, mejor conocido como TDOA. La idea es sencilla: varios detectores repartidos en la zona registran el momento exacto en que les llega la misma señal, y al comparar esos desfases se puede calcular dónde está la fuente. Lo interesante es que no se limita a un solo emisor, también puede rastrear varias fuentes al mismo tiempo e incluso seguir a una que se esté desplazando. Esto último resulta clave cuando el jammer va montado en un auto o en una lancha y no se queda quieto en un punto fijo.
La localización convierte una alerta en una acción concreta: no basta saber que hay interferencia, hace falta saber dónde está para que una autoridad reguladora o un equipo de seguridad pueda intervenir. Esto explica por qué la plataforma combina detección, clasificación y localización en un solo flujo, y por qué el respaldo de datos históricos y mapas resulta útil en investigaciones posteriores. En despliegues con varios detectores, la precisión depende de la geometría de la red y de la sincronización entre nodos, por lo que la arquitectura distribuida de GP-Cloud juega un papel central.
¿Qué reveló el estudio del mar Báltico sobre interferencias GNSS reales?
El sistema fue probado durante JammerTest 2022 en Noruega, una referencia importante porque valida el desempeño en condiciones reales y no solo en laboratorio. La región del mar Báltico se ha convertido en un caso de estudio recurrente por episodios de interferencia y spoofing que afectan la navegación marítima y aérea. Para una empresa que vende detección, participar en pruebas independientes y documentar datos de campo es parte de su credibilidad técnica.
La relevancia del Báltico es práctica: allí conviven tráfico marítimo intenso, rutas aéreas y actividad geopolítica, una combinación que produce eventos de interferencia difíciles de atribuir. Los datos recogidos en ese tipo de escenarios alimentan la clasificación de la plataforma y muestran por qué el análisis espacial de la señal es indispensable frente al spoofing coherente. La compañía colabora con la Universidad Marítima de Gdynia, Facultad de Navegación, lo que refuerza el vínculo entre investigación académica y operación real en una zona donde la precisión de la posición tiene implicaciones de seguridad.
¿Por qué el tiempo GNSS es crítico para bancos, 5G y centros de datos?
Los servicios financieros de Europa y Estados Unidos deben cumplir requisitos de sincronización de tiempo basados en MiFID II y en la regla SEC 613. Un spoofing GNSS puede provocar desplazamientos en las marcas de tiempo que afectan la integridad de las transacciones bancarias, un riesgo que no se limita a la navegación. En telecomunicaciones, los requisitos de exactitud para la sincronización de 5G se describen como los más exigentes de la industria, y los centros de datos necesitan precisión por debajo del milisegundo.
En estos entornos, la señal GNSS no se usa para ubicar un vehículo sino para anclar el tiempo de sistemas que facturan, autentican o coordinan operaciones. Por eso una degradación de la base de tiempo PPS es tan grave como una posición falsa. La propuesta de GPSPATRON combina monitoreo de exactitud PPS, análisis de calidad de señal y corte inmediato de salidas ante un evento, de modo que el sistema protegido no reciba señales falsas mientras se investiga el incidente. El CEO de la compañía es Maxim Borodko.
¿Cómo se compara la detección de spoofing coherente con la de jamming?
El jamming suele ser ruidoso: inunda la banda y provoca pérdida de señal o degradación evidente, lo que facilita la alerta temprana. El spoofing coherente es lo opuesto, porque imita la señal genuina y mueve los parámetros poco a poco para no disparar umbrales simples. Esa asimetría explica por qué GPSPATRON insiste en el análisis espacial y en el ángulo de llegada de RF como método central, en lugar de confiar solo en métricas de potencia o de calidad de señal.
La clasificación correcta también define la mitigación. Ante un jamming, un receptor puede cambiar de constelación o de banda; ante un spoofing coherente, la única defensa confiable es detectar que la fuente no está donde debería y aislar la salida. Con detectores fijos, portátiles y móviles, más una capa de nube que correlaciona eventos, la plataforma busca cubrir ambos extremos del espectro de amenazas sin exigir al operador un conocimiento profundo de RF. Para equipos de ciberseguridad, GP-Simulator permite practicar esa distinción antes de un incidente real.
¿Qué implica adoptar una plataforma de monitoreo GNSS en México y Latinoamérica?
Para operadores en México y la región, la lección es que la dependencia del GNSS ya no es solo de transporte. Puertos, aeropuertos, redes 5G, bancos y centros de datos comparten la misma exposición: si el tiempo o la posición se corrompen, los procesos aguas abajo fallan. La caída del costo de ataque descrita por la compañía sugiere que la barrera de entrada para un atacante es baja, mientras que la detección confiable sigue siendo un problema de ingeniería especializada.
La arquitectura de GPSPATRON ofrece un modelo replicable: sondas en sitio, datos crudos a la nube, clasificación automática y localización por TDOA. Sin embargo, la efectividad depende de la densidad de detectores y de la integración con los sistemas existentes, por lo que una evaluación previa de riesgos es indispensable. La empresa colabora con reguladores y fuerzas de seguridad en Europa, y ese enfoque de cooperación entre operador, autoridad y proveedor es el que suele marcar la diferencia entre detectar una interferencia y resolverla.
Preguntas frecuentes
¿Qué detecta y monitorea GPSPATRON?
GPSPATRON detecta jamming GNSS, spoofing, interferencia de RF, anomalías de señal y degradación de la exactitud de posición. Clasifica el tipo de interferencia, localiza las fuentes y registra datos GNSS y de RF para investigar incidentes, tanto en infraestructura fija como en operaciones móviles de campo.
¿Cómo detecta GPSPATRON el spoofing GNSS coherente?
Usa sondas GNSS de tres canales que miden parámetros espaciales de la señal, como el ángulo de llegada de RF. Como el spoofing coherente imita la señal genuina y desplaza lentamente coordenadas o tiempo, solo el análisis espacial puede detectarlo de forma confiable. Los datos crudos se envían a GP-Cloud para su procesamiento en tiempo real.
¿Qué hardware y software forman el sistema GPSPATRON?
El sistema combina sondas GNSS como GP-Probe TGE2, GP-Probe DIN L1 y GP-Probe Nano con la plataforma GP-Cloud, además de aplicaciones móviles y herramientas de prueba como GP-Simulator. GP-Cloud centraliza los datos, clasifica las interferencias y ofrece tableros, mapas e integración por API.
¿Qué tan rápido detecta GPSPATRON el spoofing?
GPSPATRON reporta operación realmente en tiempo real, con una latencia de detección de spoofing menor a tres segundos. GP-Cloud puede procesar flujos de datos NMEA, RTCM y SBF, y escala horizontalmente en despliegues distribuidos, lo que permite crecer agregando nodos sin rediseñar la plataforma.
¿Qué es GPSPATRON y qué problema resuelve?
GPSPATRON es una plataforma de ingeniería fundada en Varsovia, Polonia, que detecta, clasifica y localiza interferencias GNSS, incluido el spoofing coherente. Resuelve la falta de autenticación del GNSS, protegiendo infraestructura crítica como aeropuertos, redes 5G, bancos y centros de datos donde una posición o un tiempo falsos tienen consecuencias operativas y regulatorias graves.
¿Cómo funcionan la arquitectura GP-Probe y GP-Cloud?
Las sondas GP-Probe miden la señal GNSS con tres canales de RF y envían datos crudos a GP-Cloud, que procesa en tiempo real con redes neuronales. GP-Cloud calcula calidad y exactitud, detecta anomalías, las clasifica como spoofing o jamming y guarda resultados en una base de datos consultable. Admite flujos NMEA, RTCM y SBF, y escala horizontalmente agregando nodos.