GPS-Spoofing erklärt: Wie gefälschte GPS-Signale funktionieren und wie man sich schützt
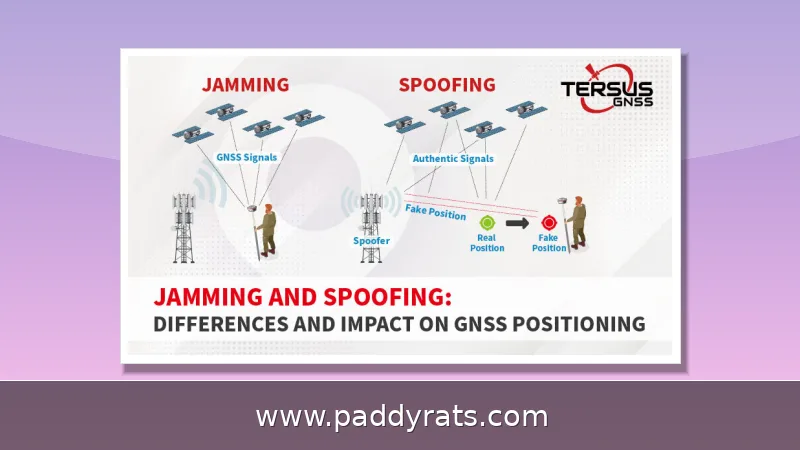
GPS-Spoofing manipuliert Positionsdaten, indem gefälschte Satellitensignale echte Signale überlagern. Der Artikel erklärt Technik, Unterschied zum Jamming, reale Auswirkungen auf Luftfahrt und Infrastruktur sowie Methoden zur Erkennung und Abwehr.
Was ist GPS-Spoofing und wie unterscheidet es sich von Jamming?
GPS-Spoofing ist eine Angriffstechnik, bei der ein Sender gefälschte GPS-Signale ausstrahlt, die echten Satellitensignalen täuschend ähnlich sehen. Der Empfänger – egal ob Smartphone, Navi im Auto oder Avionik im Flugzeug – übernimmt diese Signale und meldet dann eine Position oder Zeit, die nicht der Realität entspricht. In der Praxis reicht oft schon ein kleiner Sender in der Nähe des Ziels, um die schwachen Satellitensignale zu überlagern und die Positionsberechnung zu kapern.
Beim Jamming wird das GPS-Signal dagegen einfach mit Rauschen überlagert, sodass der Empfänger überhaupt keine Position mehr berechnen kann. Spoofing geht da deutlich subtiler vor: Der Empfänger bekommt scheinbar korrekte Daten geliefert und meldet dann still und leise eine Position, die gar nicht stimmt. Und genau diese Unsichtbarkeit macht Spoofing gefährlicher als reines Stören – denn die betroffenen Systeme merken nichts von ihrem Fehler und arbeiten einfach weiter. In der Praxis kann Spoofing deshalb sogar wie ein gezieltes Jamming wirken, das allerdings nur einzelne Empfänger trifft.
Wie funktioniert GPS-Spoofing technisch: Signale, PRN-Codes und SDR-Tools?
Ein GNSS-Spoofer bildet echte Satellitensignale auf denselben Frequenzen nach – in der Regel L1-GPS bei rund 1575,42 MHz –, sendet sie aber mit deutlich höherer Leistung. Das US-amerikanische GPS-System stützt sich auf 31 Navstar-Satelliten, die sogenannte PRN-Codes ausstrahlen. Während die militärischen Codes verschlüsselt sind, liegen die zivilen PRN-Codes offen vor und lassen sich in öffentlichen Datenbanken nachschlagen. Genau das macht sich ein Angreifer zunutze: Er verschafft sich zunächst einen Überblick über die Umlaufbahnen der Satelliten in seiner Nähe, bastelt aus den frei zugänglichen Codes neue Signale und dreht dann die Sendeleistung langsam hoch – so lange, bis der Empfänger die gefälschten Codes übernimmt.
Im Anschluss werden dann die falschen Koordinaten eingespeist. Grundsätzlich gibt es zwei Spielarten: Beim Hard-Take-Over läuft alles asynchron ab, das heißt, die gefälschten Signale sind zeitlich nicht mit den echten abgeglichen. Die zweite Variante arbeitet dagegen zeitsynchron, was ihre Entdeckung deutlich erschwert. Für einen solchen Angriff reicht häufig schon ein preisgünstiges Software Defined Radio (SDR) in Kombination mit Open-Source-Software aus. Die Geräte sind oft klein, handlich und kostengünstig – sie können in der Nähe des Ziels zum Einsatz kommen, von einem Passagier an Bord eines Flugzeugs geschmuggelt oder auch per Drohne platziert werden.
Auf Android fragt die Mock-Location-API fünf Werte ab: Breitengrad, Längengrad, Höhe, Geschwindigkeit und Genauigkeit. Viele Spoofing-Apps ändern aber nur Breiten- und Längengrad – die restlichen Werte bleiben dann konstant, sei es 0, 1 oder irgendein Zufallswert. Das Problem daran: Echte GPS-Werte schwanken jede Sekunde, selbst wenn man stillsteht, und eine Bewegung verläuft nie schnurgerade. Genau diese natürlichen Unregelmäßigkeiten fehlen bei simplen Apps – und damit bieten sie einen guten Ansatzpunkt, um Spoofing zu erkennen.
Wer führt GPS-Spoofing durch und warum?
Die Motive hinter GPS-Spoofing sind ziemlich unterschiedlich. Staaten nutzen die Technik zum Beispiel, um Drohnen zu kapern, Grenzregionen zu überwachen oder die Navigation gegnerischer Systeme zu stören. Ein früher Verdachtsfall: die mutmaßliche Kaperung einer Lockheed RQ-170-Drohne im Nordosten des Iran im Dezember 2011. Russland soll mit fast 10.000 Spoofing-Fällen in Verbindung gebracht worden sein. Und auch Kriminelle greifen darauf zurück, etwa um Lieferketten, Fahrzeugflotten oder Betrugssysteme zu manipulieren.
Im zivilen Alltag gibt es ebenfalls reichlich Motive: Wer Pokémon GO spielt, will im Standortspiel schneller vorankommen, andere möchten ihre Privatsphäre wahren oder geoblockierte Inhalte freischalten. Genau dafür sind Apps wie GPS JoyStick, iMyFone AnyTo, PGSharp, iPOGO, GhostGPS und iToolab AnyGo gedacht. Auch VPN-Anbieter wie NordVPN, Surfshark und ExpressVPN haben inzwischen GPS-Override-Funktionen in ihren Apps oder Browser-Erweiterungen integriert. Ob man das Ganze allerdings einfach so nutzen darf, ist von Land zu Land unterschiedlich – wer auf Nummer sicher gehen will, sollte sich vorher schlaumachen, statt sich hinterher zu wundern.
Reale Auswirkungen: Luftfahrt, Schifffahrt und kritische Infrastruktur
Besonders betroffen ist die Luftfahrt: Moderne Flugzeuge verlassen sich bei Navigation und Zeitsynchronisation auf GNSS. Und die Zahlen sind alarmierend. Dem Abschlussbericht der WorkGroup vom 6. September 2024 zufolge wurden durchschnittlich 1500 Flüge pro Tag gespooft – im ersten und zweiten Quartal 2024 waren es noch 300. Das entspricht einem Anstieg von rund 500 Prozent. Seit 2023 nehmen solche Vorfälle spürbar zu, und inzwischen werden täglich mehrere Spoofing-Ereignisse anhand der ADS-B-Berichte von Flugzeugen erkannt.
GPSwise will nach eigenen Angaben täglich über 250 Millionen ADS-B-Nachrichten auswerten und betreibt damit eine Live-Karte, auf der Spoofing- und Jamming-Vorfälle sichtbar werden. Ähnliches bietet Flightradar24 mit einer eigenen Übersicht zu GPS-Störungen und Interferenzen. In der Schifffahrt wird es dann richtig heikel: Manipulierte Positionsdaten können Schiffe vom Kurs abbringen, Kollisionen begünstigen oder sogar illegale Grenzübertritte ermöglichen. Und auch kritische Infrastruktur ist betroffen – Stromnetze, Telekommunikation und Finanzsysteme sind auf präzise GPS-Zeitsignale angewiesen, um ihre Abläufe zu synchronisieren. Gerät diese Zeitreferenz ins Wanken oder wird sie gezielt verfälscht, kann das schnell Folgen haben: Transaktionen stocken, Netzsteuerung gerät durcheinander, und die Protokollierung wird unzuverlässig.
Die Gefahr beschränkt sich also keineswegs auf einzelne Geräte. Richtig unangenehm wird es dadurch, dass Spoofing-Signale bis zu 500-mal stärker ausfallen können als echte GNSS-Signale – mit verhältnismäßig wenig Aufwand lässt sich damit eine Menge Schaden anrichten. Wer kritische Systeme betreibt, sollte GPS deshalb niemals als einzige Quelle für Position und Zeit betrachten. Redundante Systeme, terrestrische Zeitreferenzen und regelmäßige Checks der Signalintegrität sind Pflicht, wenn man Ausfälle und Manipulationen abfedern will.
GPS-Spoofing-Statistiken und Entwicklung der Vorfälle
Die Datenlage zeigt einen klaren Trend: Seit 2023 nehmen Spoofing-Angriffe deutlich zu. Der WorkGroup-Bericht vom 6. September 2024 dokumentiert den Sprung von 300 auf durchschnittlich 1500 betroffene Flüge pro Tag. Mehrere Spoofing-Ereignisse werden täglich über ADS-B-Daten erkannt. Diese Zahlen beruhen auf Crowd-sourced-Meldungen und automatisierten Analysen, nicht auf einer vollständigen globalen Erfassung. Die tatsächliche Dunkelziffer dürfte höher liegen.
Die folgende Übersicht fasst zentrale Kennzahlen und Meilensteine zusammen, wie sie in öffentlichen Berichten und Analysen genannt werden.
| Kennzahl oder Meilenstein | Wert oder Zeitraum | Quelle oder Kontext |
|---|---|---|
| Anstieg der Spoofing-Fälle | rund 500 Prozent | WorkGroup-Abschlussbericht, September 2024 |
| Gefälschte Flüge pro Tag | durchschnittlich 1500 | WorkGroup-Bericht, Vergleich zu Q1/Q2 2024 |
| Gefälschte Flüge pro Tag in Q1/Q2 2024 | 300 | WorkGroup-Bericht |
| Russland zugeschriebene Fälle | nahezu 10.000 | öffentliche Berichte und Analysen |
| ADS-B-Nachrichten pro Tag bei GPSwise | über 250 Millionen | GPSwise |
| Möglicher früher Fall | Dezember 2011, Iran | mutmaßliche Kaperung einer RQ-170-Drohne |
Die Zahlen machen deutlich, dass Spoofing längst kein Nischenphänomen mehr ist. Für Betreiber von Flotten, Fluggesellschaften und Behörden bedeutet das, Monitoring und Gegenmaßnahmen zu priorisieren. Wer auf GNSS angewiesen ist, sollte die eigene Abhängigkeit kennen, Redundanzen aufbauen und Frühwarnsysteme einsetzen, die Anomalien in Signalstärke, Zeit und Position erkennen. Die Trenddaten liefern dafür eine belastbare Grundlage.
Wie erkennt man GPS-Spoofing: Signal-, Zeit- und Krypto-Methoden?
Die Erkennung von Spoofing stützt sich auf mehrere Verfahren. Signalstärke-Monitoring prüft, ob die empfangenen Signale ungewöhnlich stark sind. Time-of-Arrival-Analysen vergleichen die Ankunftszeiten der Signale, während Angle-of-Arrival-Verfahren mit Antennenarrays die Einfallsrichtung auswerten. Kreuzkorrelation mehrerer GNSS-Systeme wie GPS, GLONASS, BeiDou und Galileo hilft, Abweichungen zwischen den Systemen sichtbar zu machen. Crowd-sourced-Empfängerdaten liefern zusätzliche Hinweise auf großflächige Störungen.
Kryptografische Authentifizierung gilt als besonders robust. Galileo PRS und GPS-III-Signale bieten verschlüsselte oder authentifizierte Komponenten, die gefälschte Signale schwerer nachahmbar machen. Ergänzend setzen Unternehmen wie Stanford GPS Lab, CRFS mit RFeye-Empfängern und GPS-Holdover-Modulen, Septentrio, Swift Navigation und Incognia auf Anti-Spoofing-Technologien. NextNav und APG arbeiten an alternativen Positionierungslösungen. Für Endnutzer sind Warnsignale etwa plötzliche Positionssprünge, unplausible Geschwindigkeiten oder ein plötzlicher Verlust der Zeitsynchronisation.
In der Praxis kombinieren Betreiber mehrere Verfahren, weil kein einzelnes Signal allein absolute Sicherheit bietet. Wer Spoofing früh erkennen will, sollte Signaldaten kontinuierlich protokollieren, Schwellenwerte definieren und bei Abweichungen automatische Alarme auslösen. Für sicherheitskritische Anwendungen empfiehlt sich der Einsatz mehrerer unabhängiger Zeit- und Positionsquellen. So lassen sich Manipulationen erkennen, bevor daraus Schäden entstehen. Die Kombination aus Signalanalyse, Zeitprüfung und Kryptografie ist derzeit der belastbarste Ansatz.
GPS-Spoofing mit VPN und Apps: Was ist rechtlich und praktisch zu beachten?
Viele Nutzer fragen, wie sie ihren Standort mit einem VPN oder einer App fälschen können. Bei VPNs funktioniert das je nach Anbieter unterschiedlich. NordVPN betreibt über 9300 Server in 211 Standorten, bietet unbegrenzte Datenmengen, keine Logs und eine 30-Tage-Geld-zurück-Garantie. In der Browser-Erweiterung lässt sich unter dem Punkt Spoofing die Zeitzonen-Spoofing-Funktion aktivieren. Surfshark bietet unbegrenzte gleichzeitige Verbindungen und in den erweiterten Einstellungen die Option Override GPS Location; das Starter-Paket startet bei 1,78 US-Dollar pro Monat.
Auf Android müssen Spoofing-Apps ohne Root die Mock-Location-API in den Entwickleroptionen nutzen. Ab Android 6.0 wählt man die konkrete App aus, ältere Versionen verwenden eine Checkbox. Die folgende Übersicht vergleicht gängige Apps und ihre Eigenschaften.
| App oder Anbieter | Plattform | Funktionen | Risiko und Stabilität |
|---|---|---|---|
| iMyFone AnyTo | iOS, unterstützt iOS 26 | simuliertes Gehen, Teleport, Joystick, Routen | geringes Ban-Risiko, hohe Stabilität, Testversion |
| PGSharp | nur Android | virtueller Joystick, Teleport, Auto-Hatching | einfache Einrichtung, mittleres bis hohes Ban-Risiko |
| iPOGO | nur iOS | Auto-Catch, Auto-Spin, Kartenradar, Shiny-Scanner | Installation schwierig, leichter erkennbar, langfristig instabil |
| GPS JoyStick | Android | realistische, sich aktualisierende GPS-Werte, Routen | im Play Store verfügbar, erfordert Entwickleroptionen |
| NordVPN | Browser, Android, iOS | Zeitzonen-Spoofing, GPS-Override | rechtlich je nach Land unterschiedlich |
| Surfshark | Android, iOS | Override GPS Location in erweiterten Einstellungen | unbegrenzte Verbindungen, Starter ab 1,78 US-Dollar |
Rechtlich ist Spoofing nicht pauschal verboten, aber stark vom Kontext abhängig. In der EU und in Deutschland können damit verbundene Handlungen gegen Telekommunikations-, Luftfahrt- oder Betrugsvorschriften verstoßen. Wer Geräte Dritter manipuliert, Flug- oder Schiffsverkehr stört oder betrügerische Absichten verfolgt, macht sich strafbar. Für Spiele und Privatsphäre ist die Rechtslage uneinheitlich, und viele Spieleanbieter ahnden Standortmanipulation mit Sperren. Eine pauschale Empfehlung gibt es daher nicht; Nutzer sollten die lokalen Regeln und Nutzungsbedingungen prüfen.
Wie schützt man sich vor GPS-Spoofing und Jamming?
Der beste Schutz beginnt mit Redundanz. Systeme sollten nicht ausschließlich auf GNSS setzen, sondern zusätzliche Quellen wie terrestrische Zeitreferenzen, Trägheitsnavigation oder optische Verfahren nutzen. Für kritische Infrastruktur empfiehlt sich der Einsatz von Anti-Spoofing-Empfängern und Modulen, die Signale authentifizieren und Anomalien melden. Unternehmen wie CRFS, Septentrio und Swift Navigation bieten entsprechende Hardware und Software. Ergänzend helfen Monitoring-Dienste wie GPSwise und Flightradar24, Störungen früh zu erkennen.
Für Endnutzer sind einfache Maßnahmen sinnvoll: ungewöhnliche Positionssprünge in Apps melden, Software aktuell halten und bei sicherheitsrelevanten Anwendungen mehrere Navigationsquellen nutzen. Wer beruflich auf GNSS angewiesen ist, sollte Notfallpläne für den Ausfall oder die Manipulation von Signalen entwickeln. Dazu gehören geschulte Teams, klare Eskalationswege und regelmäßige Tests. Ein weiterer Baustein ist die Verschlüsselung und Authentifizierung von Signalen, etwa über Galileo PRS oder GPS III.
Auf organisatorischer Ebene hilft ein Risikomanagement, das die Abhängigkeit von GPS dokumentiert und Alternativen bewertet. Betreiber sollten Lieferketten und Partner einbeziehen, weil Spoofing oft großflächig und grenzüberschreitend auftritt. Schließlich lohnt sich der Austausch in Branchenforen und mit Behörden, um aktuelle Bedrohungslagen früh zu erkennen. Wer diese Schritte kombiniert, reduziert das Risiko, Opfer von Spoofing oder Jamming zu werden, erheblich.
Häufige Fragen zu GPS-Spoofing
Was ist GPS-Spoofing einfach erklärt?
GPS-Spoofing ist eine Technik, bei der gefälschte GPS-Signale ausgestrahlt werden, um einen Empfänger über seine tatsächliche Position oder Zeit zu täuschen. Ein Sender in der Nähe überlagert die schwachen Satellitensignale mit falschen Koordinaten. Geräte, Fahrzeuge oder Apps melden dann eine Position, die nicht der Realität entspricht.
Wie funktioniert GPS-Spoofing genau?
Ein Angreifer nutzt einen Signalgenerator oder ein Software Defined Radio, um gefälschte GPS-Signale auszustrahlen, die stärker sind als echte Satellitensignale. Der Empfänger übernimmt die gefälschten PRN-Codes, anschließend speist der Angreifer falsche Koordinaten ein. Da zivile PRN-Codes unverschlüsselt und öffentlich sind, sind Empfänger für diese Übernahme anfällig.
Was ist der Unterschied zwischen GPS-Jamming und Spoofing?
Jamming übertönt GPS-Signale mit Funkrauschen, sodass der Empfänger gar keine Position berechnen kann. Spoofing ist heimtückischer: Es imitiert echte Satellitensignale, sodass der Empfänger falsche Informationen für real hält. Spoofing kann als gezielte Form des Jamings wirken, die nur bestimmte Empfänger betrifft.
Wie kann GPS-Spoofing erkannt werden?
Zur Erkennung dienen Signalstärke-Monitoring, Time-of-Arrival-Analysen, Angle-of-Arrival-Verfahren mit Antennenarrays, der Abgleich mehrerer GNSS-Systeme wie GPS, GLONASS, BeiDou und Galileo sowie Crowd-sourced-Empfängerdaten. Kryptografische Authentifizierung, etwa über Galileo PRS und GPS-III-Signale, gilt als besonders robust gegen gefälschte Signale.