Störsender können Funkverbindungen von GPS, Mobilfunk und WLAN lahmlegen – ein wachsendes Risiko für kritische Infrastruktur. Wir erklären Technik, Gerätespezifikationen, Erkennung und die strengen US-Rechtsvorgaben.
Was ist ein Signal Jammer und warum braucht kritische Infrastruktur Schutz?
Ein Signal Jammer ist ein Gerät, das gezielt Funkstörungen aussendet, um die drahtlose Kommunikation auf einer bestimmten Frequenz zu unterbrechen. In meiner Arbeit mit Sicherheitsanalysen zeigt sich immer wieder: Jamming ist selbst ein Signal – und genau deshalb lässt es sich durch physische Barrieren abschwächen. Das US-Heimatschutzministerium (DHS) weist darauf hin, dass Fahrzeuge, Gebäude oder schwere Metallmaterialien die Ausbreitung wirksam dämpfen. Schon eine Positionsänderung von drei bis sechs Metern kann den Empfang verändern.
Kritische Infrastruktur – das sind laut CISA insgesamt 16 Sektoren: Energie, Wasser, Verkehr, Kommunikation und einige mehr. Also im Grunde all jene Systeme, deren Ausfall den Alltag einer ganzen Gesellschaft lahmlegen würde. Und genau diese Systeme verlassen sich immer stärker auf GPS/GNSS für Zeitsynchronisation und Positionsbestimmung, auf Mobilfunk für die Steuerung und auf IoT-Sensoren für die Überwachung. Der Haken dabei: All diese Funktechnologien sind störungsanfällig, weil sie nun mal auf offenen Frequenzen funken. Die FCC warnt ausdrücklich davor, dass Funkstörer Menschen daran hindern können, Notrufe abzusetzen oder Warnmeldungen zu empfangen – und genau diese Verzögerung kann im Ernstfall überlebenswichtige Reaktionszeit kosten. Deshalb ist Signal Jamming eben nicht nur eine technische Frage, sondern auch regulatorisch höchst sensibel: Wer hier stört, greift im Zweifel in Systeme ein, an denen Menschenleben hängen.
Wie funktioniert RF-Jamming: Rauschen, Barrage-, Spot- und Sweep-Techniken?
Jamming ist technisch gesehen ein Denial-of-Service-Angriff. Der Störsender sendet auf genau der Frequenz, die das Zielgerät gerade nutzt, ein starkes Funksignal aus – der Kanal wird also praktisch mit Rauschen oder gefälschten Signalen überflutet. Dadurch sinkt das Signal-Rausch-Verhältnis, und legitime Geräte können gültige Daten nicht mehr richtig interpretieren. Zum Einsatz kommen dabei Signalgeneratoren, Hochgewinnantennen oder softwaredefinierte Funkgeräte. Betroffen ist am Ende eine ganze Bandbreite an Systemen: Wi-Fi, Bluetooth und Zigbee genauso wie 4G/5G und GPS/GNSS, dazu IoT-Sensornetze, Smart-Home-Sicherheit, industrielle Steuerungssysteme sowie Drohnen und UAVs.
Jamming-Angriffe lassen sich grob in zwei Kategorien einteilen: einmal danach, wie sich der Angreifer verhält, und einmal nach der Frequenzstrategie, die er fährt. Beim Verhalten unterscheidet man konstantes, reaktives, täuschendes und zufälliges Jamming – je nachdem, ob der Störer permanent sendet, nur auf erkannte Signale reagiert, gezielt falsche Signale einspeist oder unregelmäßig stört, um die eigene Ortung zu erschweren. Bei den Frequenzzielen gibt es drei klassische Varianten: Barrage deckt ein breites Spektrum ab und trifft möglichst viele Kanäle gleichzeitig, Spot bündelt die Energie schmalbandig auf eine einzelne Zielfrequenz und erzielt dort eine höhere Störleistung, während Sweep die Frequenz schnell wechselt und so mehrere Bänder nacheinander abtastet. In der Praxis werden diese Techniken oft kombiniert eingesetzt, etwa Sweep mit hoher Sendeleistung oder reaktives Spot-Jamming gegen frequenzspringende Systeme. Die folgende Übersicht fasst die gängigen Techniken zusammen.
| Technik | Funktionsweise | Typisches Ziel |
|---|---|---|
| Konstant | Dauerhaftes Rauschen auf der Zielfrequenz | Wi-Fi, Mobilfunk |
| Reaktiv | Aktiviert nur bei erkanntem gültigem Signal | GPS, Sensornetze |
| Täuschend | Sendet falsche Daten oder Fake-Signale | GNSS, IoT |
| Barrage | Stört ein breites Frequenzspektrum | Mehrere Bänder |
| Spot | Stört eine schmale Zielbandbreite | Einzelkanal |
| Sweep | Springt schnell zwischen Frequenzen | Frequenzhopping-Systeme |
Ein Punkt, der viele Verteidiger zunächst überrascht: Anti-Jamming-Geräte blockieren den Störsender nicht. Sie setzen nicht beim Angreifer an, sondern beim eigenen Empfänger – sie schirmen ihn ab, filtern das eindringende Störrauschen heraus oder rechnen es heraus. Insofern passt der Vergleich mit einem digitalen Leibwächter für Signale recht gut: Er stoppt den Angriff nicht, sorgt aber dafür, dass die eigentliche Nutzinformation trotzdem ankommt. Genau darin liegt der Unterschied zur aktiven Störbekämpfung. Der Jammer verschlechtert den Signal-Rausch-Abstand im Kanal – die Gegenmaßnahme versucht, diesen Verlust wieder auszugleichen. In der Praxis greifen Verteidiger dabei auf ein ganzes Bündel an Techniken zurück. Dazu zählen Frequenzsprungverfahren (FHSS), bei denen der Sender ständig die Frequenz wechselt, außerdem Leistungsregelung, Richtantennen, Kanalwechsel, Netzwerkredundanz, Verschlüsselung und Authentifizierung, die Lokalisierung des Jammers sowie adaptive Protokolle, die sich automatisch an die gestörte Umgebung anpassen.
Stationäre Jammer im Einsatz: Frequenzbänder, Leistung und Antennenplatzierung
Ein stationärer Jammer wird ganz normal ans Stromnetz angeschlossen und liefert laut Hersteller Prodefence bis zu 100 Watt pro Kanal. Das ist schon eine ordentliche Ansage – im offenen Gelände lässt sich damit ein zuverlässiger Radius von bis zu drei Kilometern abdecken. In bebauten Gebieten sieht die Sache allerdings anders aus: Stahlbeton schluckt einen guten Teil der Sendeleistung und drückt die effektive Reichweite spürbar nach unten. Bei der Installation kommt es deshalb vor allem auf die Antennenposition an. Wer seine Antennen auf 15 Meter hohen Masten montiert, bekommt eine saubere Sichtlinie zum Zielgebiet und holt so das Maximum aus der verfügbaren Leistung heraus. Genauso wichtig ist der Schutz der Technik selbst: Outdoor-Gehäuse mit IP66-Zertifizierung halten Staub und Strahlwasser ab, und eine aktive Kühlung verhindert, dass die Leistung bei über 40 Grad Celsius einbricht. Eine gerichtete Abschirmung begrenzt außerdem die Nebenkeulenstrahlung auf unter zwei Prozent – ein Detail, das nicht nur die Effizienz erhöht, sondern auch ungewollte Störungen außerhalb des eigentlichen Zielgebiets gering hält.
Ein Blick in den Katalog von Shenzhen Jingwei Technology auf Made-in-China zeigt ganz gut, in welchen Größenordnungen sich solche Komponenten heute bewegen. Dort findet sich ein Signalstörgerät für den Schutz kritischer Infrastruktur, das im Bereich 2150–2350 MHz arbeitet und 100 W leistet. Der Stückpreis liegt bei 298,00 US-Dollar, die Mindestbestellmenge beträgt ein Exemplar – das verrät schon einiges darüber, wie niedrig die Einstiegshürde bei der Beschaffung inzwischen ist. Mit 150 × 80 × 23 mm und 590 g ist das Modul außerdem überraschend kompakt, was den Einbau in bestehende Schränke oder Gehäuse erleichtert. Die analoge Sweep-Geschwindigkeit lässt sich zwischen 50 kHz und 300 kHz einstellen, Standard sind 200 kHz. Dazu kommen eine ISO-Zertifizierung, der HS-Code 8543904000 und eine angegebene Produktionskapazität von 1000 Stück pro Jahr. Für den Marktvergleich sind solche Angaben durchaus typisch – über die Zulässigkeit sagen sie allerdings nichts aus. Denn so verlockend Preis und Zertifikat auch wirken mögen: Keine dieser Spezifikationen ersetzt eine behördliche Genehmigung, wie sie in den USA etwa der SAFER SKIES Act nur bestimmten staatlichen Stellen zugesteht.
| Merkmal | Angabe |
|---|---|
| Frequenzbereich | 2150–2350 MHz |
| Leistung | 100 W |
| Preis | 298,00 US-Dollar pro Stück |
| Mindestbestellmenge | 1 Stück |
| Abmessungen | 150 × 80 × 23 mm |
| Gewicht | 590 g |
| Sweep-Geschwindigkeit | 50–300 kHz konfigurierbar, Standard 200 kHz |
| Zertifizierung | ISO |
| HS-Code | 8543904000 |
| Produktionskapazität | 1000 Stück pro Jahr |
Welche Spezifikationen sollte man vergleichen: Reichweite, Watt, Sweep-Geschwindigkeit und Gehäuseschutz?
Wenn du Störsender vergleichst, kommt es auf vier Dinge an: die Reichweite, die Ausgangsleistung pro Kanal, die Sweep-Geschwindigkeit und die Widerstandsfähigkeit des Gehäuses. Bei der Reichweite wäre ich allerdings vorsichtig, denn sie ist keine feste Größe, sondern hängt stark vom Gelände ab. Im offenen Feld breiten sich die Störsignale gut aus, doch sobald Bebauung, Metallkonstruktionen oder Stahlbeton dazwischenkommen, wird die Wirkung deutlich gedämpft. Im schlimmsten Fall bleibt von der angegebenen Distanz nur ein Bruchteil übrig. Die Wattzahl pro Kanal wiederum verrät, wie stark ein Nutzsignal überlagert und dadurch unbrauchbar gemacht werden kann. Mehr Leistung heißt aber nicht automatisch mehr Reichweite, wenn Hindernisse im Weg stehen. Und die Sweep-Geschwindigkeit entscheidet darüber, wie schnell ein Gerät die einzelnen Frequenzbänder durchläuft und wie lückenlos es sie dabei abdeckt. Legt man diese vier Werte nebeneinander, fällt schnell auf: Herstellerangaben gelten nur unter Idealbedingungen. Ein Gerät für den Außeneinsatz stößt selbst mit hoher Leistung an seine Grenzen, wenn der passende Gehäuseschutz fehlt.
| Spezifikation | Bedeutung im Praxiseinsatz | Typische Angabe |
|---|---|---|
| Reichweite | Stark geländeabhängig; offene Fläche begünstigt, Stahlbeton dämpft | bis zu 3 km im Freifeld |
| Ausgangsleistung pro Kanal | Bestimmt, wie stark ein Nutzsignal überlagert wird | bis zu 100 W pro Kanal |
| Sweep-Geschwindigkeit | Legt fest, wie schnell Frequenzbänder abgedeckt werden | 50 KHz bis 300K, Standard 200K |
| Gehäuseschutz | Entscheidet über Dauerbetrieb im Außenbereich und Kühlung | IP66, aktive Kühlung |
| Parameter | Typischer Wert | Praktische Bedeutung |
|---|---|---|
| Leistung pro Kanal | bis 100 W | Höhere Überlagerung, mehr Reichweite |
| Reichweite (offen) | bis 3 km | Sinkt bei Bebauung deutlich |
| Sweep-Geschwindigkeit | 50–300 kHz, Standard 200 kHz | Schnellere Abdeckung des Bandes |
| Gehäuseschutz | IP66 | Outdoor-tauglich, staub- und strahlwassergeschützt |
| Kühlung | aktiv | Stabile Leistung über 40 °C |
| Nebenkeulen | unter 2 % | Weniger unbeabsichtigte Störungen |
Diese Werte stammen aus Herstellerangaben und sollten immer im Kontext der eigenen Umgebung geprüft werden. Ein Gerät mit hoher Leistung nützt wenig, wenn die Antennenplatzierung schlecht ist oder die gesetzlichen Voraussetzungen fehlen. Genau hier trennt sich professionelle Planung von bloßem Hardware-Kauf.
Rechtlicher Rahmen: FCC-Regeln, SAFER SKIES Act und autorisierte Betreiber
In den USA gilt der Betrieb, das Marketing oder der Verkauf von RF-Jamming-Geräten nach dem Communications Act von 1934 (47 U.S.C. 301, 302a, 333) grundsätzlich als Bundesverbrechen – erlaubt ist das ausschließlich autorisierten Regierungsstellen. Wer gegen diese Regel verstößt, muss mit empfindlichen Konsequenzen rechnen: Airsight zufolge sind Geldstrafen von bis zu 112.500 US-Dollar pro Vorfall möglich, und auch eine strafrechtliche Verfolgung steht im Raum. Die FCC verbietet zudem Geräte, die autorisierte Funkkommunikation blockieren, weil Störungen im Funkverkehr im Ernstfall dramatische Folgen haben können – etwa wenn dadurch Notrufe über die 911 nicht mehr durchkommen oder behördliche Warnmeldungen die Bevölkerung nicht mehr erreichen und sich so die Reaktionszeit im Katastrophenfall verzögert. Kurz gesagt: Der rechtliche Rahmen ist in den USA bewusst eng gezogen, und private Betreiber kritischer Infrastruktur fallen nicht automatisch unter die Ausnahmen.
Der SAFER SKIES Act, der im Rahmen des FY2026 NDAA verabschiedet wurde, geht über die bisherigen Regelungen hinaus und schafft erstmals einen klaren Rechtsrahmen für ausgewählte nicht-Bundesstellen. Konkret bedeutet das: Staatliche und lokale Strafverfolgungsbehörden dürfen Jamming-Ausrüstung erst dann einsetzen, wenn sie eine Schulung am National Counter-UAS Training Center des FBI in Huntsville, Alabama, absolviert haben – die Ausbildung ist also die Eintrittskarte, nicht die Ausnahme. Ebenfalls autorisiert sind Sicherheitsbehörden von Justizvollzugsanstalten, sofern sie eine Bundes-Zertifizierung vorweisen können, sowie Stellen, die National Special Security Events und SEAR-bewertete Veranstaltungen wie die FIFA-Weltmeisterschaft 2026 schützen. Wer dagegen nicht dazugehört, bleibt außen vor: private Unternehmen – auch Betreiber kritischer Infrastruktur –, einzelne Grundstückseigentümer und private Sicherheitsfirmen benötigen eine direkte bundesstaatliche Ermächtigung oder einen Auftrag einer autorisierten Behörde. Kurz gesagt: Die Erweiterung öffnet das Feld für einige wenige, klar definierte Akteure, während sie für den Großteil der zivilen Nutzer eine Sperre bleibt.
Nicht autorisiert sind private Unternehmen – einschließlich Betreiber kritischer Infrastruktur –, sofern sie nicht unter direkter Bundesaufsicht handeln, ebenso wenig einzelne Grundstückseigentümer und private Sicherheitsfirmen, es sei denn, sie sind von einer autorisierten Behörde beauftragt. Wer Störsender für kritische Infrastruktur plant, muss daher zuerst die rechtliche Grundlage klären, bevor Technik beschafft wird.
Erkennung und Abwehr von Jamming: Anti-Jamming-Geräte und Monitoring
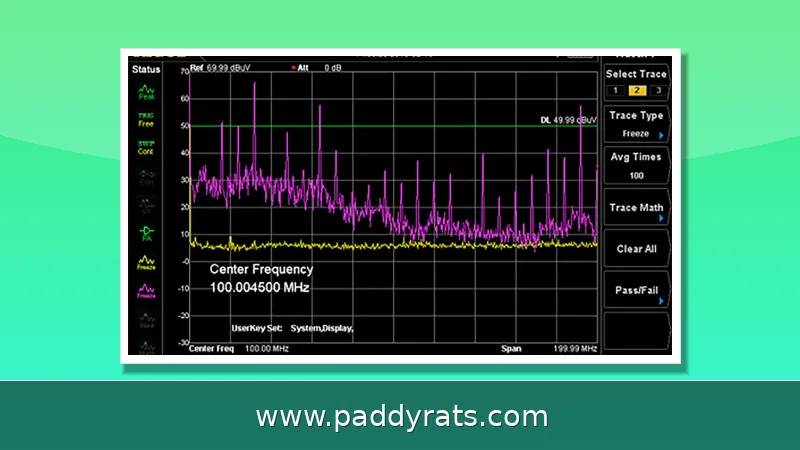
Die Erkennung von Jamming stützt sich auf messbare Netzwerkmetriken: Packet Delivery Ratio (PDR), RSSI/SS, Bad Packet Ratio (BPR), Carrier Sensing Time (CST) und Packet Inter-Arrival Time (IAT). Spektrumanalysetools und Machine Learning helfen, Muster zu identifizieren. Sinkt die PDR plötzlich oder steigen ungewöhnliche RSSI-Werte, kann das ein Hinweis auf eine Störung sein.
Die University of Bath hat mit MIDAS (Multi-Instrument Data Analysis System) ein Werkzeug entwickelt, das über 20 Jahre gereift ist und dreidimensionale Bilder der Ionosphäre in Echtzeit rekonstruiert. Es wird weltweit von akademischen Einrichtungen lizenziert genutzt. IDM-Sensoren (Interference Detection and Monitoring) identifizieren Standort und Richtung eines GPS-Jammers. Die JammerCam von Chronos Technology gilt als erster GPS-Jamming-Detektor, der eine bewegte Quelle fotografieren kann.
Ein konkretes Beispiel zeigt die Praxisrelevanz: Eine kriminelle Bande nutzte GPS-Jamming, um Autodiebstahl und Umbau in sogenannten Chop Shops zu verbergen. Die britische Polizei stellte 30 gestohlene Fahrzeuge sicher und nahm 12 Personen fest. Loch AirShield wiederum schließt die Lücke bei der Incident Response auf bis zu einen Zoll genau und überwacht GPS, Mobilfunk/CBRS, IoT, Wi-Fi und EMI-Angriffsflächen.
Marktkontext und wirtschaftliche Bedeutung von Signal Jammern
Der Markt für Signal Jammer wächst laut mehreren Analysten deutlich, wobei die Schätzungen stark auseinandergehen. Technavio prognostizierte im Mai 2024 ein Plus von 1,08 Milliarden US-Dollar bei einer CAGR von 5,66 Prozent zwischen 2023 und 2028, mit einem Jahreswachstum von 5,27 Prozent 2023/2024. Coherent Market Insights bezifferte den Markt am 29. April 2026 auf 1,8 Milliarden US-Dollar und erwartet 3,6 Milliarden US-Dollar bis 2033 bei einer CAGR von 10,4 Prozent.
| Quelle | Marktwert | Prognose | CAGR |
|---|---|---|---|
| Coherent Market Insights | 1,8 Mrd. USD (2026) | 3,6 Mrd. USD (2033) | 10,4 % |
| Fortune Business Insights | 4,98 Mrd. USD (2026) | 9,27 Mrd. USD (2034) | 8,1 % |
| Strategic Market Research | 2,85 Mrd. USD (2025) | 4,64 Mrd. USD (2032) | 7,2 % |
| Dataintelo | 2,8 Mrd. USD (2025) | 5,6 Mrd. USD (2034) | 8,1 % |
| Verified Market Research | 1,66 Mrd. USD (2024) | 3,31 Mrd. USD (2032) | 10,3 % |
| Reanin | 913,05 Mio. USD (2025) | 1,209 Mrd. USD | k. A. |
Laut Coherent Market Insights entfallen 45 Prozent auf tragbare Jammer, Multiband-Geräte führen das Segment an, Regierung und Verteidigung sind die größte Anwendung, Nordamerika die größte Region und Asien-Pazifik die am schnellsten wachsende Region. Diese Zahlen sind Marktschätzungen und sollten als solche behandelt werden. Für Betreiber kritischer Infrastruktur ist weniger das Marktwachstum entscheidend als die Frage, wie sie sich gegen Störungen schützen und gleichzeitig rechtlich konform bleiben.
Warum ist Jamming für Angreifer attraktiv und wie schützt man sich?
Die BeeSense-Analyse des Dragos-Berichts „OT Cybersecurity Year in Review 2025“ zeigt: 75 Prozent der 2024 beantworteten Ransomware-Vorfälle in der Industrie führten zu einer teilweisen Abschaltung der Operational Technology, 25 Prozent zu einer vollständigen Abschaltung. Jamming kann solche Ausfälle verstärken, indem es die Kommunikation zwischen Sensoren, Leitstellen und Steuerungssystemen unterbricht. Angreifer schätzen die geringen Kosten und die schwer nachweisbare Herkunft.
Für den Schutz kritischer Infrastruktur empfehlen sich mehrschichtige Maßnahmen: Frequenzsprungverfahren, Leistungsregelung, Richtantennen, Kanalwechsel, Netzwerkredundanz, Verschlüsselung und Authentifizierung, Jammer-Lokalisierung sowie adaptive Protokolle. Anti-Jamming-Geräte schirmen Empfänger ab, statt den Störsender zu blockieren. Entscheidend ist die Kombination aus Detektion, rechtlicher Prüfung und robustem Netzwerkdesign – nicht der isolierte Einsatz eines Störsenders.
Häufig gestellte Fragen zu Signal Jammern und kritischer Infrastruktur
Wie unterbricht ein Signal Jammer die drahtlose Kommunikation?
Ein Jammer sendet auf derselben Frequenz wie das Zielgerät ein starkes Funksignal und flutet den Kanal mit Rauschen oder falschen Signalen. Dadurch sinkt das Signal-Rausch-Verhältnis, legitime Geräte können keine gültigen Daten mehr lesen. Es entsteht ein Denial-of-Service, der Wi-Fi, Bluetooth, GPS, Mobilfunk und Funkverbindungen blockiert.
Ist der Betrieb eines Signal Jammers in den USA legal?
Nein. Nach dem Communications Act von 1934 (47 U.S.C. 301, 302a, 333) verbietet die FCC Betrieb, Marketing und Verkauf von Geräten, die autorisierte Funkkommunikation blockieren. Verstöße können mit Geldstrafen von bis zu 112.500 US-Dollar pro Vorfall und strafrechtlicher Verfolgung geahndet werden. Nur autorisierte Regierungsstellen dürfen Jamming-Geräte legal betreiben.
Welche Jamming-Techniken werden gegen kritische Infrastruktur eingesetzt?
Häufig sind konstantes Jamming (Dauerrauschen), reaktives Jamming (aktiviert nur bei gültigem Signal), täuschendes Jamming (falsche Daten), zufälliges Jamming sowie frequenzbasierte Methoden wie Barrage-, Spot- und Sweep-Jamming. Ziel sind GPS/GNSS, Wi-Fi, Bluetooth und Mobilfunknetze, die für kritische Infrastruktur zentral sind.
Wie können Organisationen Jamming-Angriffe erkennen und abwehren?
Die Erkennung stützt sich auf sinkende Packet Delivery Ratio, ungewöhnliche RSSI-Werte, höhere Bad Packet Ratio, Carrier Sensing Time und Spektrumanalyse. Zur Abwehr zählen Frequenzsprungverfahren (FHSS), Leistungsregelung, Richtantennen, Kanalwechsel, Netzwerkredundanz, Verschlüsselung, Jammer-Lokalisierung und adaptive Protokolle.