GPSPATRON, société polonaise fondée à Varsovie en 2018, déploie des sondes GNSS tri-canaux et la plateforme GP-Cloud pour détecter, classer et géolocaliser le brouillage et l'usurpation GNSS, y compris l'usurpation cohérente que les récepteurs classiques ne voient pas.
Qu'est-ce que GPSPATRON et quel problème résout-il ?
GPSPATRON est une société d'ingénierie créée au milieu de l'année 2018 à Varsovie, en Pologne (GPSPATRON Sp. z o. o., 20 rue Prosta, Varsovie, 00-850). L'entreprise est née d'une inquiétude bien précise : un client s'inquiétait des risques d'usurpation, de brouillage et d'interférences GNSS. Le constat de départ est simple : en une décennie, le coût d'une attaque par usurpation GNSS est passé d'environ 100 000 dollars à 100 dollars, porté par la démocratisation des radios logicielles (SDR) bon marché et des projets open source accessibles sur GitHub.
La plateforme s'adresse avant tout aux infrastructures qui dépendent du GNSS : aéroports, réseaux télécoms, ports, sites de défense, services financiers, centres de données. Et elle ne se limite pas à sonner l'alarme : elle évalue la qualité et la précision du signal, détermine s'il s'agit de brouillage ou d'usurpation, localise la source de l'interférence et archive l'ensemble des données pour permettre une analyse a posteriori. Côté réactivité, GPSPATRON annonce une latence de détection d'une usurpation inférieure à trois secondes, le tout en temps réel.
Côté références, on retrouve pêle-mêle l'Office des communications électroniques (Pologne), Airbus (France), le groupe Boskalis (Pays-Bas), l'Autorité de régulation des communications du Qatar, le Bureau principal de géodésie et de cartographie de Pologne, le ministère indien de la Défense, Motorola Solutions Danmark A/S, le NMHH hongrois, la police nationale polonaise, l'autorité suédoise des postes et télécoms (PTS), les forces navales suédoises ou encore le TTJA estonien. La société mène par ailleurs des travaux de recherche avec l'Université maritime de Gdynia, au sein de sa faculté de navigation. À la tête de l'entreprise, on trouve Maxim Borodko, son CEO.
Comment fonctionne l'architecture GP-Probe et GP-Cloud ?
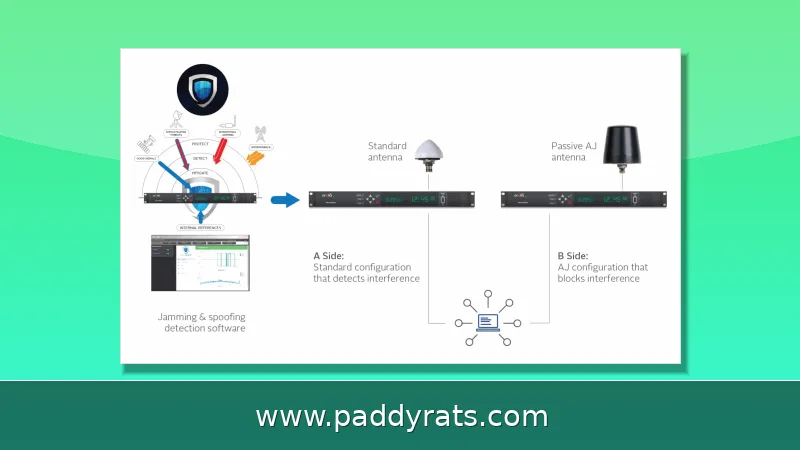
L'ensemble repose sur une architecture distribuée qui exploite un réseau de neurones. Concrètement, les sondes GP-Probe effectuent les mesures GNSS sur trois canaux RF, ce qui leur permet d'estimer les paramètres spatiaux du signal. Elles transmettent ensuite les données brutes à GP-Cloud, qui les traite en temps réel. C'est là que GP-Cloud entre en jeu : il évalue la qualité et la précision du signal, repère les anomalies, puis les classe en deux catégories, usurpation ou brouillage, avant d'enregistrer les résultats dans une base de données.
Le cœur du système repose sur un constat technique bien précis : pour démasquer une usurpation cohérente intentionnelle, il n'existe qu'une seule méthode vraiment fiable, à savoir l'analyse des caractéristiques spatiales du signal GNSS. Côté traitement, GP-Cloud prend en charge les flux NMEA, RTCM et SBF, avec une scalabilité horizontale que l'on peut qualifier d'illimitée. Les tableaux de bord, eux, affichent des statistiques sur les dernières 24 heures, la semaine, le mois ou toute autre période choisie par l'utilisateur, le tout accompagné de cartes, d'alertes et d'une intégration via API.
La plateforme est compatible avec des détecteurs fixes, portables ou mobiles, et elle accepte également des récepteurs GNSS d’autres fabricants. Un tel choix évite de devoir tout remplacer : concrètement, on vient superposer une couche de surveillance et de classification aux récepteurs déjà en place. Le déploiement s’en trouve donc simplifié, notamment sur les sites critiques où couper le service, même brièvement, est difficilement envisageable.
Quelles menaces GNSS GPSPATRON peut-il détecter et classer ?
GPSPATRON, c'est une boîte qui s'attaque au brouillage GNSS, à l'usurpation (spoofing), aux interférences RF, mais aussi aux anomalies de signal et à la perte de précision en positionnement. Concrètement, le système ne se contente pas de lever une alerte : il classe le type d'interférence, localise la source et archive les données GNSS et RF pour pouvoir enquêter après coup. Et ça vaut aussi bien pour une infrastructure fixe que pour des opérations mobiles sur le terrain.
On distingue deux grandes familles d'attaques. D'un côté, les attaques non cohérentes, dites asynchrones : plutôt simples à mettre en œuvre, elles produisent des coordonnées ou une heure fausses, et se repèrent assez facilement grâce aux sauts brutaux de paramètres qu'elles entraînent. De l'autre, les attaques cohérentes, ou synchrones, qui sont bien plus retorses : elles génèrent un signal en tout point identique au signal réel, puis modifient progressivement les coordonnées, l'altitude ou l'heure. Pour celles-là, seule une analyse spatiale du signal, par exemple via l'angle d'arrivée RF, permet de les détecter.
Dans le domaine de la lutte anti-drones, on parle souvent de « vent électronique » pour désigner ce type d'attaque cohérente. Le problème ne se limite d'ailleurs pas à la navigation : une usurpation peut décaler les horodatages et dégrader la base de temps PPS, avec des conséquences directes sur la synchronisation des réseaux et l'intégrité des transactions. C'est justement là que la surveillance de la précision PPS et la coupure immédiate des sorties GNSS/PPS entrent en jeu.
Quels sont les produits clés : GP-Probe TGE2, DIN L1, Nano et GP-Blocker ?
La gamme repose sur un mélange de sondes matérielles et de logiciels. Le GP-Probe TGE2, par exemple, est une sonde GNSS tri-canal assez musclée, équipée d'un analyseur de signal RF intégré. Son rôle ? Détecter, classer et localiser l'usurpation comme le brouillage GNSS, tout en protégeant la base de temps PPS contre toute dégradation. Ses trois canaux RF autorisent l'analyse spatiale indispensable pour repérer une usurpation cohérente ; côté analyse spectrale, on dispose d'un analyseur RF de 60 MHz, avec un traitement RF embarqué sur FPGA.
Le GP-Probe DIN L1, lui, s'occupe de la détection et de la classification des interférences GNSS, mais aussi de la surveillance de la précision PPS, de l'analyse de la qualité du signal et de la journalisation. Son installation se fait entre une antenne GNSS et un récepteur ou un serveur de temps. Dès qu'un événement est détecté, les sorties GNSS et PPS sont coupées sans délai, ce qui empêche tout signal contrefait d'atteindre le système. À côté de ça, le GP-Probe Nano L1 se présente comme un détecteur de brouilleur GNSS portable particulièrement compact.
GP-Blocker est un commutateur RF offrant 110 dB d'isolation RF, avec un brouilleur GNSS embarqué, utilisé pour protéger les serveurs de temps contre l'usurpation GNSS de forte puissance ou de grade militaire. GP-Simulator est un outil de test de vulnérabilité à l'usurpation GPS basé sur SDR, destiné aux professionnels de la cybersécurité sans connaissance approfondie du GNSS ; la simulation de brouilleur RF couvre 70 MHz à 6 GHz et inclut une bibliothèque d'interférences open source. GPSPATRON Connect, application mobile de détection et d'analyse des interférences GNSS, fonctionne avec les GP-Probe et est disponible sur Google Play.
Le tableau suivant résume les rôles principaux de chaque brique pour choisir rapidement selon le besoin.
Comment localiser une interférence GNSS avec le TDOA ?
GPSPATRON utilise des méthodes de différence de temps d'arrivée (TDOA) pour la géolocalisation des interférences GNSS. Cette approche prend en charge la localisation de plusieurs sources simultanées ainsi que la localisation de sources mobiles, ce qui est essentiel lorsque le brouilleur se déplace ou lorsque plusieurs émetteurs perturbent une même zone.
Concrètement, la localisation repose sur la comparaison des instants d'arrivée d'un même signal sur plusieurs sondes réparties géographiquement. La précision dépend de la synchronisation entre capteurs et de leur disposition, mais elle transforme une alerte en information exploitable : au lieu de savoir seulement qu'un site est perturbé, l'opérateur obtient une zone de recherche pour l'intervention.
Cette capacité change la donne pour les exploitants d'infrastructures critiques. Un aéroport, un port ou un opérateur télécom peut non seulement constater la perturbation, mais aussi documenter l'événement avec des données GNSS et RF horodatées, puis transmettre un dossier exploitable aux autorités de régulation ou aux forces de l'ordre. Le test JammerTest 2022 mené en Norvège a servi de cadre d'évaluation en conditions réelles.
Que révèle l'étude en mer Baltique sur les interférences GNSS réelles ?
Les données d'interférence recueillies en conditions réelles, notamment dans le cadre de travaux menés en mer Baltique et lors du JammerTest 2022 en Norvège, illustrent un phénomène que les exploitants connaissent bien : des perturbations du signal GNSS apparaissent par épisodes, sur des zones maritimes et côtières, et affectent la navigation comme la synchronisation.
L'intérêt de ces campagnes est de sortir du laboratoire. Elles montrent que la classification entre brouillage et usurpation doit s'appuyer sur des mesures répétées et spatialement distribuées, et que l'analyse des paramètres spatiaux du signal est indispensable pour distinguer une usurpation cohérente d'une simple dégradation.
Pour un opérateur, la leçon opérationnelle est double : la détection doit être continue et la donnée doit être conservée. C'est ce que permet une plateforme comme GP-Cloud, avec des tableaux de bord sur le dernier jour, la semaine, le mois ou une période personnalisée, et une journalisation exploitable pour comprendre un incident a posteriori.
Le tableau ci-dessous compare les deux grandes familles d'attaques et leur détectabilité, un point souvent mal compris.
Quels secteurs dépendent du GNSS et pourquoi la synchronisation est-elle critique ?
Les applications citées couvrent les aéroports, les réseaux télécoms, les ports, les sites de défense, les services financiers, les centres de données et toute infrastructure dépendante du GNSS. Dans les services financiers européens et américains, les exigences de synchronisation découlent notamment de MiFID II et de la règle SEC 613 : une usurpation GNSS peut provoquer des décalages d'horodatage qui affectent l'intégrité des transactions bancaires.
Les contraintes de synchronisation de la 5G sont décrites comme les plus exigeantes du secteur, tandis que les centres de données exigent une précision inférieure à la milliseconde. Dans ces environnements, la dégradation de la base de temps PPS n'est pas un détail technique : elle peut se propager à des services entiers.
C'est pourquoi les produits comme GP-Probe DIN L1 coupent immédiatement les sorties GNSS et PPS en cas d'événement, et pourquoi GP-Blocker protège les serveurs de temps contre les attaques de forte puissance. La stratégie n'est pas seulement de détecter, mais de contenir l'impact avant que le signal contrefait n'atteigne le système dépendant.
Le tableau suivant relie quelques secteurs à leur enjeu de synchronisation dominant.
Comment GPSPATRON détecte-t-il une usurpation GNSS cohérente ?
La détection de l'usurpation cohérente repose sur des sondes GNSS tri-canaux qui mesurent les paramètres spatiaux du signal, notamment l'angle d'arrivée RF. Comme l'usurpation cohérente imite le signal authentique et décale progressivement les coordonnées ou l'heure, seule l'analyse spatiale du signal permet de la détecter de manière fiable. Les données brutes sont transmises à GP-Cloud pour un traitement en temps réel.
Cette architecture explique la latence annoncée inférieure à trois secondes. Les flux NMEA, RTCM et SBF sont traités de façon centralisée, avec une scalabilité horizontale adaptée aux déploiements distribués. En pratique, cela signifie qu'un opérateur peut couvrir plusieurs sites, comparer les événements entre eux et faire évoluer la couverture sans reconstruire toute la chaîne logicielle.
Pour un professionnel de la cybersécurité, l'intérêt est aussi méthodologique : GP-Simulator permet de tester la vulnérabilité d'une installation à l'usurpation GPS sans être expert GNSS, avec une simulation de brouilleur RF de 70 MHz à 6 GHz et une bibliothèque d'interférences open source. On peut donc valider les défenses avant qu'un incident réel ne survienne.
Quelles fonctionnalités la plateforme GP-Cloud offre-t-elle au quotidien ?
GP-Cloud centralise les données, classe les interférences et prend en charge les tableaux de bord, les cartes et l'intégration par API. La plateforme assure la surveillance en temps réel, la détection d'événements et l'alerte, la classification, l'analyse et la localisation des interférences, ainsi que l'accès aux données historiques.
Les statistiques sont disponibles pour le dernier jour, la semaine, le mois ou une période définie par l'utilisateur. Cette souplesse est utile pour distinguer un incident ponctuel d'une perturbation récurrente, par exemple autour d'un port ou d'un aéroport. Les opérations mobiles sur le terrain sont également couvertes, aux côtés des infrastructures fixes.
Enfin, l'application GPSPATRON Connect prolonge la plateforme sur mobile pour détecter et analyser les interférences GNSS en fonctionnement avec les GP-Probe. Pour une équipe technique, cela réduit le délai entre le signalement d'une anomalie et la première mesure exploitable sur site.
Ce qu'il faut retenir sur GPSPATRON
GPSPATRON s'est construit autour d'une idée directrice : face à des attaques GNSS devenues peu coûteuses, la seule réponse robuste combine mesure spatiale du signal, traitement centralisé et localisation des sources. Les sondes GP-Probe TGE2, DIN L1 et Nano L1 couvrent des usages allant de la surveillance d'infrastructure critique au diagnostic portable.
La valeur ajoutée réside moins dans un composant isolé que dans l'ensemble : détection en moins de trois secondes, classification brouillage ou usurpation, géolocalisation TDOA, journalisation et tableaux de bord. Pour les secteurs soumis à des exigences de synchronisation strictes, cette combinaison transforme une vulnérabilité diffuse en risque mesuré et documenté.
Questions fréquentes
Que détecte et surveille GPSPATRON ?
GPSPATRON détecte le brouillage GNSS, l'usurpation, les interférences RF, les anomalies de signal et la dégradation de la précision de position. Le système classe les types d'interférence, localise les sources et journalise les données GNSS et RF pour l'investigation d'incident, aussi bien pour une infrastructure fixe que pour des opérations mobiles sur le terrain.
Comment GPSPATRON détecte-t-il une usurpation GNSS cohérente ?
GPSPATRON utilise des sondes GNSS tri-canaux qui mesurent les paramètres spatiaux du signal, comme l'angle d'arrivée RF. Comme l'usurpation cohérente imite le signal authentique et décale lentement les coordonnées ou l'heure, seule l'analyse spatiale du signal permet de la détecter de manière fiable. Les données brutes sont transmises à GP-Cloud pour un traitement en temps réel.
Quelle est la vitesse de détection d'une usurpation chez GPSPATRON ?
GPSPATRON annonce un fonctionnement réellement en temps réel, avec une latence de détection d'usurpation inférieure à trois secondes. GP-Cloud peut traiter les flux de données NMEA, RTCM et SBF et s'étend horizontalement sur des déploiements distribués, ce qui permet de couvrir plusieurs sites sans reconstruire l'architecture logicielle.
Qu'est-ce que GPSPATRON et quel problème résout-il ?
GPSPATRON est une société d'ingénierie polonaise fondée à Varsovie en 2018. Elle déploie des sondes GNSS tri-canaux et la plateforme GP-Cloud pour détecter, classer et géolocaliser le brouillage et l'usurpation GNSS. Sa solution protège les infrastructures critiques dépendantes du GNSS, comme les aéroports, les réseaux télécoms, les ports, les sites de défense, les services financiers et les centres de données, en mesurant la qualité du signal et en conservant l'historique des événements.
Comment fonctionne l'architecture GP-Probe et GP-Cloud ?
Les sondes GP-Probe effectuent des mesures GNSS sur trois canaux RF pour estimer les paramètres spatiaux du signal, puis transmettent les données brutes à GP-Cloud. La plateforme calcule la qualité et la précision du signal, détecte les anomalies, les classe en usurpation ou brouillage et stocke les résultats. GP-Cloud traite les flux NMEA, RTCM et SBF, offre une scalabilité horizontale illimitée et permet l'intégration par API avec des tableaux de bord et des cartes.
Quels secteurs dépendent du GNSS et pourquoi la synchronisation est-elle critique ?
Les aéroports, réseaux télécoms, ports, sites de défense, services financiers et centres de données dépendent du GNSS pour la navigation et la synchronisation. Une usurpation peut décaler les horodatages et dégrader la base de temps PPS, affectant l'intégrité des transactions bancaires et la synchronisation 5G. Les exigences réglementaires comme MiFID II et la règle SEC 613 imposent une précision stricte. Des produits comme GP-Probe DIN L1 coupent immédiatement les sorties GNSS et PPS pour contenir l'impact.