Plataforma polonesa combina sondas de três canais e nuvem para detectar spoofing coerente, jamming e anomalias de sinal em infraestruturas críticas. Latência de detecção de spoofing fica abaixo de três segundos.
O que é a GPSPATRON e qual problema ela resolve?
A GPSPATRON é uma empresa de engenharia fundada em meados de 2018, em Varsóvia, na Polônia (GPSPATRON Sp. z o. o., rua Prosta 20, Varsóvia, 00-850). A companhia surgiu justamente da preocupação de um cliente com spoofing, jamming e interferências em sinais GNSS — o sistema global de navegação por satélite do qual dependem redes de telecom, portos, aeroportos e serviços financeiros. Só que, em vez de se limitar a vender hardware, a empresa decidiu construir uma plataforma distribuída de detecção, classificação e localização de interferências. O objetivo declarado é bem direto: proteger infraestruturas que não podem, em hipótese alguma, perder sua referência de posição ou de tempo.
O ponto que a GPSPATRON levanta é, antes de tudo, econômico: de acordo com a própria empresa, o custo para montar um ataque de spoofing GNSS despencou de uns 100 mil dólares para perto de 100 dólares na última década. O motivo? SDRs (rádios definidos por software) baratos e vários projetos open source disponíveis no GitHub. Na prática, isso bagunça completamente o perfil de risco — aquilo que antes só estava ao alcance de um orçamento militar ou estatal hoje qualquer atacante amador consegue colocar de pé. A aposta técnica da empresa para lidar com isso é diferente da abordagem convencional: em vez de só decodificar os dados que o sinal carrega, ela mede o comportamento do sinal GNSS no espaço e classifica automaticamente o que está fora do padrão.
Como funciona a arquitetura GP-Probe e GP-Cloud?
No fundo, a solução é um sistema distribuído que roda em cima de uma rede neural. As sondas GP-Probe ficam responsáveis por medir o sinal GNSS em três canais de RF — é isso que permite estimar parâmetros espaciais do sinal, como o ângulo de chegada da radiofrequência. Só que, em vez de processar tudo localmente, a sonda manda os dados brutos para o GP-Cloud, que faz o processamento em tempo real. Essa divisão de trabalho é o que torna o arranjo viável: dá para usar hardware compacto em campo e deixar a parte pesada de computação concentrada na nuvem.
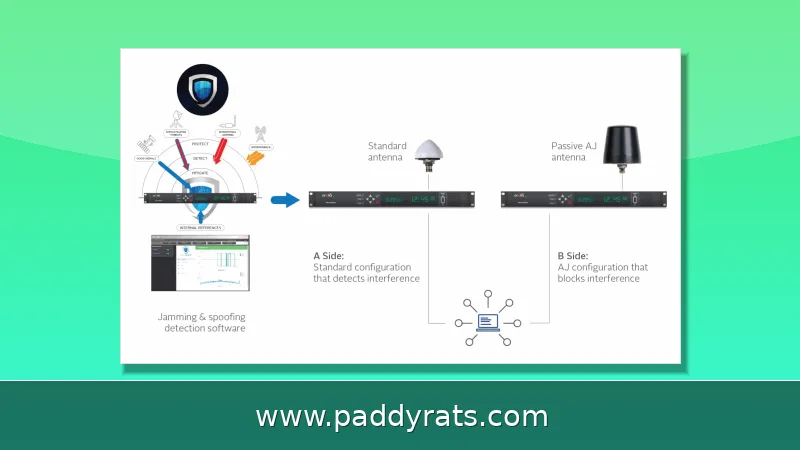
No GP-Cloud, o sistema calcula a qualidade e a precisão do sinal, identifica anomalias, classifica cada evento como spoofing ou jamming e guarda tudo em um banco de dados. A plataforma processa fluxos NMEA, RTCM e SBF e trabalha com escalabilidade horizontal sem limite declarado — algo que pesa bastante para quem opera muitas sondas espalhadas geograficamente. Nos painéis, dá para ver estatísticas do último dia, da semana, do mês ou de qualquer período que você mesmo definir, e a integração via API permite levar os alertas para sistemas de monitoramento que já estão em uso. Vale destacar ainda que a GPSPATRON afirma uma latência de detecção de spoofing inferior a três segundos.
Quais ameaças GNSS a plataforma detecta e classifica?
A GPSPATRON detecta jamming, spoofing, interferência de RF, anomalias de sinal e degradação da precisão de posição. A partir daí, o sistema classifica o tipo de interferência, localiza as fontes e armazena dados de GNSS e RF para que incidentes possam ser investigados depois — e isso vale tanto para infraestrutura fixa quanto para operações móveis em campo. Só que, no meio disso tudo, tem uma distinção técnica que a empresa faz questão de deixar clara: existem dois tipos de ataque, e cada um se comporta de um jeito bem diferente, tanto nas consequências quanto na forma de detecção.
Ataques não coerentes, também chamados de assíncronos, são relativamente fáceis de executar: geram coordenadas ou horários incorretos e, na maioria das vezes, são detectados sem muita dificuldade, justamente porque provocam saltos bruscos nos parâmetros do sinal. Já os ataques coerentes, ou síncronos, são bem mais sofisticados — produzem um sinal praticamente idêntico ao real e alteram coordenadas, altitude ou horário de forma lenta e gradual, o que torna a detecção muito mais complicada. Segundo a GPSPATRON, a análise das características espaciais do sinal GNSS é o único método confiável para identificar spoofing coerente intencional. Em aplicações antidrone, esse deslocamento gradual costuma ser chamado de "vento eletrônico", uma referência ao modo como a posição reportada vai sendo empurrada aos poucos, sem que o receptor perceba que está sendo manipulado.
Quais são os principais produtos: GP-Probe TGE2, DIN L1, Nano e GP-Blocker?
O portfólio reúne sondas de campo, soluções de proteção de tempo e ferramentas de teste. A GP-Probe TGE2 é a sonda GNSS de três canais de alto desempenho, com analisador de sinal de RF integrado. Ela foi projetada para detectar, classificar e localizar spoofing e jamming, além de proteger contra a degradação da base de tempo PPS. Os três canais de RF tornam possível a análise espacial necessária para identificar spoofing coerente. Já o analisador de RF de 60 MHz permite a análise de espectro, e o processamento de RF embarcado fica por conta de uma FPGA.
A GP-Probe DIN L1 fica instalada entre a antena GNSS e o receptor ou servidor de tempo. A partir daí, ela cuida da detecção e classificação de interferência, do monitoramento da precisão do PPS, da análise de qualidade do sinal e do registro em log. Assim que identifica um evento, corta na hora as saídas GNSS e PPS, evitando que sinais falsos cheguem ao sistema que está protegendo. Já a GP-Probe Nano L1 é um detector portátil de jammers GNSS, bem compacto. E o GP-Blocker é um switch de RF com 110 dB de isolamento, além de um jammer GNSS embarcado — pensado para proteger servidores de tempo contra spoofing de alta potência ou de nível militar.
Como o GP-Simulator e o GPSPATRON Connect entram no fluxo de trabalho?
Nem toda equipe de segurança sabe explorar vulnerabilidades de GNSS — e foi justamente pensando nesse pessoal que a GPSPATRON desenvolveu o GP-Simulator. A ideia é oferecer uma ferramenta de teste de vulnerabilidade a spoofing de GPS baseada em SDR, voltada para profissionais de cibersegurança que não têm conhecimento aprofundado de GNSS. A simulação de jammer de RF vai de 70 MHz a 6 GHz e conta com uma biblioteca de interferências de código aberto, o que ajuda bastante na hora de reproduzir cenários realistas antes de expor a infraestrutura a um ataque de verdade.
Já o GPSPATRON Connect é o aplicativo móvel para detectar e analisar interferências GNSS. Ele funciona em conjunto com as sondas GP-Probe e está disponível no Google Play. Na prática, isso dá às equipes de campo a liberdade de fazer varredura e diagnóstico sem ficar presas a uma estação fixa. A seguir, um resumo comparativo dos principais componentes citados pela empresa.
Comparativo rápido dos componentes da plataforma
| Componente | Função principal | Destaque técnico |
|---|---|---|
| GP-Probe TGE2 | Detectar, classificar e localizar spoofing e jamming | Três canais de RF, analisador de 60 MHz, FPGA |
| GP-Probe DIN L1 | Proteger receptor ou servidor de tempo | Desabilita saídas GNSS e PPS ao detectar evento |
| GP-Probe Nano L1 | Detecção portátil de jammers GNSS | Formato altamente compacto |
| GP-Blocker | Bloquear spoofing de alta potência | 110 dB de isolamento de RF e jammer embarcado |
| GP-Simulator | Testar vulnerabilidade a spoofing | SDR, cobertura de 70 MHz a 6 GHz |
| GP-Cloud | Processar, classificar e armazenar dados | NMEA, RTCM e SBF, escalabilidade horizontal |
A leitura da tabela ajuda a entender a lógica de defesa em camadas: as sondas medem e detectam, o GP-Blocker corta o sinal quando o risco é alto demais, o GP-Cloud centraliza a inteligência e o GP-Simulator valida a instalação antes que ela dependa do sistema em produção. Para operadores de infraestrutura crítica, essa combinação reduz a dependência de um único ponto de falha e permite investigar incidentes com dados brutos preservados.
Como a localização de interferências GNSS funciona com TDOA?
Para descobrir de onde vem a interferência, a GPSPATRON usa métodos de Diferença de Tempo de Chegada (TDOA). A técnica compara o instante em que o mesmo sinal chega a sondas diferentes e calcula a diferença de tempo entre elas, o que permite estimar a posição da fonte. O sistema suporta localização de múltiplas fontes e também de fontes em movimento, algo relevante quando o jammer está em um veículo ou embarcação.
Esse tipo de geolocalização é o que transforma um alerta genérico em ação operacional: em vez de apenas saber que há interferência, a equipe sabe para onde ir. Combinada com a classificação automática entre jamming e spoofing, a localização por TDOA fecha o ciclo de detecção, análise e resposta. A empresa descreve a plataforma como adequada a detectores fixos, portáteis e móveis, além de receptores GNSS de terceiros, o que facilita a adoção em instalações já existentes.
Onde a GPSPATRON é aplicada na prática?
Os setores citados incluem aeroportos, redes de telecomunicações, portos, instalações de defesa, serviços financeiros, data centers e outras infraestruturas dependentes de GNSS. Em serviços financeiros, instituições na Europa e nos Estados Unidos precisam cumprir requisitos de sincronização de tempo baseados na MiFID II e na regra SEC 613; um spoofing de GNSS pode deslocar carimbos de tempo e afetar a integridade de transações bancárias. A sincronização de tempo em redes 5G é descrita pela empresa como o requisito mais desafiador do setor, e data centers exigem precisão de tempo abaixo de um milissegundo.
A validação em campo inclui o JammerTest 2022, realizado na Noruega, e uma colaboração de pesquisa com a Universidade Marítima de Gdynia, na Faculdade de Navegação. Entre parceiros e clientes listados estão o Office of Electronic Communications (Polônia), Airbus (França), Boskalis Group (Holanda), a Communications Regulatory Authority (Catar), o Escritório Central de Geodésia e Cartografia da Polônia, o Ministério da Defesa da Índia, a Motorola Solutions Danmark A/S, a NMHH (Hungria), a Polícia Nacional Polonesa, a Swedish Post and Telecom Authority (PTS), as Forças Navais da Suécia e a TTJA (Estônia). O CEO é Maxim Borodko.
O que o estudo do Mar Báltico revelou sobre interferência GNSS no mundo real?
A região do Mar Báltico se tornou um caso de estudo recorrente para interferência GNSS, com relatos de anomalias de posicionamento afetando navegação e aviação em determinados períodos. O valor desse tipo de episódio para uma plataforma como a GPSPATRON está na combinação de dados: não basta registrar que a posição mudou, é preciso saber se o sinal foi bloqueado, falsificado de forma assíncrona ou manipulado de forma coerente e gradual.
É exatamente nesse cenário que a análise espacial de três canais se diferencia. Spoofing coerente imita o sinal genuíno e desloca coordenadas ou horário lentamente, de modo que receptores comuns não percebem a fraude; apenas o processamento espacial, como o ângulo de chegada de RF, consegue identificar a inconsistência. Para operadores de portos, navios e redes de tempo, a lição prática é que monitoramento contínuo e dados históricos são tão importantes quanto a detecção em si, porque permitem reconstruir o incidente e ajustar procedimentos.
Como avaliar se a GPSPATRON faz sentido para sua operação?
A decisão começa por mapear onde a perda de GNSS dói mais: tempo de rede, posição de frotas, sincronismo de transações ou segurança física. Se o risco inclui spoofing sofisticado, e não apenas bloqueio simples, a análise espacial de três canais e a classificação automática passam a ser requisitos, não diferenciais. Vale pedir demonstração com dados reais, verificar a latência de detecção prometida — abaixo de três segundos — e testar a integração via API com o sistema de monitoramento já usado.
Também é prudente validar a instalação com o GP-Simulator antes de confiar na proteção em produção, além de definir o que acontece quando um evento é detectado: alerta, corte de sinal pelo GP-Blocker ou desabilitação de saídas GNSS e PPS pela GP-Probe DIN L1. Como se trata de tecnologia de segurança e não de investimento, não há recomendação financeira envolvida; o critério é técnico e operacional. Para equipes que já sofreram incidentes, os dados históricos e mapas do GP-Cloud costumam ser o argumento decisivo.
Perguntas frequentes sobre a GPSPATRON
O que a GPSPATRON detecta e monitora?
A GPSPATRON detecta jamming GNSS, spoofing, interferência de RF, anomalias de sinal e degradação de precisão de posição. O sistema classifica o tipo de interferência, localiza as fontes e registra dados de GNSS e RF para investigação de incidentes, cobrindo tanto infraestrutura fixa quanto operações móveis em campo.
Qual é a velocidade de detecção de spoofing da GPSPATRON?
A GPSPATRON informa operação em tempo real verdadeiro, com latência de detecção de spoofing inferior a três segundos. O GP-Cloud processa fluxos de dados NMEA, RTCM e SBF e escala horizontalmente em implantações distribuídas, o que permite acompanhar muitas sondas ao mesmo tempo.
Como a GPSPATRON localiza as fontes de interferência?
A GPSPATRON usa métodos de Diferença de Tempo de Chegada (TDOA). A técnica compara o instante em que o mesmo sinal chega a sondas diferentes e calcula a diferença de tempo entre elas, permitindo estimar a posição da fonte. O sistema suporta localização de múltiplas fontes e de fontes em movimento.