GPSPATRON er en polsk ingeniørvirksomhed, der bygger hardware og cloudsoftware til at opdage, klassificere og lokalisere GNSS-jamming og spoofing i realtid. Platformen kombinerer tre-kanals GNSS-prober med GP-Cloud og bruges af myndigheder, havne, forsvar og teleoperatører i hele Europa.
Hvad er GPSPATRON, og hvilket problem løser platformen?
GPSPATRON blev grundlagt i Warszawa i midten af 2018. Baggrunden var egentlig ret konkret: en kunde var bekymret for GNSS-spoofing, jamming og interferens, og det satte gang i det, der i dag er en hel platform. Selskabet holder til på Prosta 20 i Warszawa og har siden arbejdet på at beskytte infrastruktur, der er afhængig af satellitbaseret positionering og tid. Og behovet er ikke blevet mindre. Ifølge GPSPATRON er prisen for at udføre GNSS-spoofing faldet fra omkring 100.000 dollars til cirka 100 dollars over det seneste årti – drevet af billige softwaredefinerede radioer og open source-projekter på GitHub. Det betyder, at truslen i dag er relevant for langt flere aktører, end den var tidligere. Præcis det problem tager platformen sig af: at gøre avanceret interferensovervågning tilgængelig for almindelige driftsmiljøer.
Administrerende direktør er Maxim Borodko, og på kundelisten finder man blandt andre Office of Electronic Communications i Polen, Airbus i Frankrig, Boskalis Group i Holland, Communications Regulatory Authority i Qatar, det polske geodæsi- og kartografidirektorat, Indiens forsvarsministerium, Motorola Solutions Danmark A/S, NMHH i Ungarn, det polske nationale politi, den svenske post- og telestyrelse PTS, de svenske søværnstyrker og TTJA i Estland. Derudover har GPSPATRON et forskningssamarbejde med Gdynia Maritime University, nærmere bestemt Fakultetet for Navigation. Den brede vifte af brugere siger noget vigtigt: GNSS-interferens er ikke længere kun et militært anliggende. I dag er det i lige så høj grad et drifts- og compliancespørgsmål for både offentlige og private organisationer.
Hvordan fungerer arkitekturen med GP-Probe og GP-Cloud?
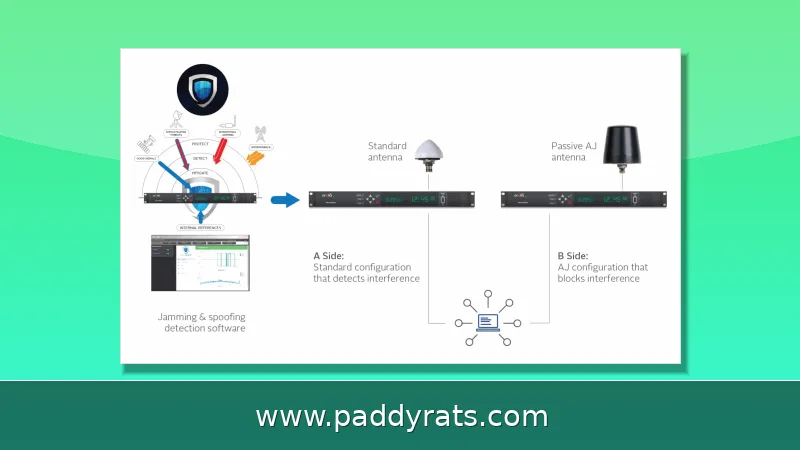
Løsningen bygger på et distribueret system, hvor neurale netværk udgør kernen. GP-Probe står for selve GNSS-målingerne og benytter tre RF-kanaler til at estimere signalets rumlige parametre, hvorefter rådataene sendes direkte videre til GP-Cloud. Her foregår behandlingen i realtid: GP-Cloud vurderer signalets kvalitet og nøjagtighed, fanger afvigelser, klassificerer dem som enten spoofing eller jamming og gemmer efterfølgende resultaterne i en database. Ifølge GPSPATRON er analysen af GNSS-signalets rumlige karakteristika da også den eneste metode, der med sikkerhed kan afsløre bevidst koherent spoofing.
Platformen håndterer datastrømme i NMEA-, RTCM- og SBF-format, og den er bygget til at skalere vandret uden et loft — man kan altså hænge flere detektorer på, uden at den centrale arkitektur skal laves om. Dashboards viser statistik for den seneste dag, uge eller måned, og man kan også selv definere en periode, hvis man har brug for et andet tidsrum. Systemet understøtter både faste, bærbare og mobile detektorer, og derudover kan tredjeparts GNSS-modtagere kobles til, så eksisterende hardware i et anlæg kan genbruges i stedet for at skulle skiftes ud. Ifølge selskabet ligger detektionstiden for spoofing på under tre sekunder, og platformen beskrives som sand realtidsdrift.
Hvilke GNSS-trusler kan GPSPATRON opdage og klassificere?
GPSPATRON fanger GNSS-jamming, spoofing, RF-interferens og signalafvigelser – kort sagt alt det, der kan få positionsnøjagtigheden til at smuldre. Platformen klassificerer interferenstyperne, lokaliserer kilden, og logger samtidig GNSS- og RF-data, så man bagefter kan gå hændelsesforløbet efter i sømmene. Den dækker både fast infrastruktur og mobile feltoperationer.
Der findes reelt set to slags angreb, og de opfører sig ret forskelligt. De ikke-koherente – også kaldet asynkrone – er nemme at sætte i gang, men de efterlader sig forkerte koordinater eller tider, og de bliver som regel afsløret, fordi parametrene pludselig springer. De koherente, synkrone angreb er en anden sag: her efterlignes det ægte signal så tæt, at koordinater, højde eller tid bare flyttes langsomt og umærkeligt. Den slags kan kun fanges ved at analysere signalet rumligt, for eksempel via RF-indfaldsvinklen. I antidrone-kredse kalder man det ofte for elektronisk vind.
Forskellen mellem de to angrebstyper er helt afgørende for, hvilken hardware der overhovedet er nødvendig. Tabellen nedenfor samler de vigtigste kendetegn, sådan som GPSPATRON selv beskriver dem.
Hvilke produkter udgør GPSPATRONs portefølje?
Porteføljen dækker et bredt spektrum – lige fra avancerede tre-kanals prober til små, bærbare detektorer og værktøjer til test. Et af de centrale produkter er GP-Probe TGE2, som netop er en tre-kanals GNSS-probe med en indbygget RF-signalanalysator. Den er konstrueret til at opdage, klassificere og lokalisere GNSS-spoofing og jamming og samtidig beskytte mod, at PPS-tidsbasen forringes. De tre RF-kanaler gør det muligt at analysere signalet rumligt, hvilket er nødvendigt for at fange koherent spoofing. Derudover sidder der en 60 MHz RF-signalanalysator, som understøtter spektrumanalyse, og selve processeringen kører på indlejret FPGA-baseret RF-behandling.
GP-Probe DIN L1 opdager og klassificerer GNSS-interferens, overvåger PPS-nøjagtigheden og analyserer og logger GNSS-signalkvaliteten. Enheden monteres mellem GNSS-antennen og en modtager eller tidsserver, og i det øjeblik der registreres en hændelse, slås GNSS- og PPS-udgangene straks fra, så falske signaler ikke når ind i systemet. GP-Probe Nano L1 er til gengæld en meget kompakt og bærbar GNSS-jammerdetektor. GP-Blocker fungerer som en RF-kontakt med 110 dB RF-isolation og har desuden en indbygget GNSS-jammer, der beskytter tidsservere mod højeffektiv eller militærgradet GNSS-spoofing. GP-Simulator er et SDR-baseret værktøj til at teste sårbarhed over for GPS-spoofing, og det henvender sig særligt til cybersikkerhedsfolk, som ikke nødvendigvis har dyb GNSS-viden. Værktøjet kan simulere RF-jammere fra 70 MHz til 6 GHz og inkluderer et open source-bibliotek over interferens. Endelig findes GPSPATRON Connect, en mobilapp til at opdage og analysere GNSS-interferens. Appen arbejder sammen med GP-Probe og kan hentes på Google Play.
Hvordan lokaliseres GNSS-interferens med TDOA?
GPSPATRON benytter Time Difference of Arrival, bedre kendt som TDOA, til at geolokalisere GNSS-interferens. Kort fortalt måler metoden ankomsttidsforskellen mellem flere detektorer, og ud fra den forskel kan systemet regne sig frem til, hvor kilden rent faktisk befinder sig. Det er ikke bare ét signal ad gangen, platformen håndterer også flere samtidige kilder, og den kan endda følge kilder, der er i bevægelse. Sidstnævnte er langt fra ligegyldigt i praksis, da mobil jamming fra eksempelvis køretøjer eller fartøjer er noget, man i stigende grad ser.
TDOA supplerer den rumlige signalanalyse i GP-Probe. Mens rumlige parametre som indfaldsvinkel hjælper med at afgøre, om et signal er ægte eller spoofet, giver TDOA en geografisk placering af forstyrrelsen. Kombinationen gør det muligt at gå fra en alarm til en konkret eftersøgning i marken, hvilket er afgørende for myndigheder, der skal håndhæve reglerne for radiospektrum.
Hvilke anvendelsesområder og brancher er afhængige af platformen?
Typiske anvendelser omfatter lufthavne, telenetværk, havne, forsvarsfaciliteter, finansielle tjenester, datacentre og anden GNSS-afhængig infrastruktur. Finansielle tjenester i Europa og USA skal overholde krav til tidssynkronisering baseret på MiFID II og SEC 613, og GNSS-spoofing kan forårsage tidsstempelforskydninger, der påvirker integriteten af banktransaktioner.
5G-tidsynkronisering beskrives som branchens mest krævende krav, og datacentre har behov for tidspræcision under et millisekund. I disse miljøer er tabsrisikoen ikke kun et spørgsmål om positionering, men om lovpligtig rapportering, transaktionssporbarhed og netværksstabilitet. Derfor er detektion og klassificering af interferens blevet en driftskritisk funktion snarere end et nichetema.
Hvad viste undersøgelsen i Østersøen om virkelig GNSS-interferens?
Systemet blev testet under JammerTest 2022 i Norge, hvor GPSPATRON deltog med sin platform for at validere detektion og klassificering under feltforhold. Testen er et af de konkrete datapunkter, selskabet henviser til, når det dokumenterer, hvordan platformen håndterer virkelige interferensscenarier frem for kun laboratorieopsætninger.
Erfaringerne fra Østersøregionen har vist, at GNSS-interferens ikke er et isoleret fænomen, men noget der kan optræde gentagne gange over bestemte geografiske områder og påvirke skibsfart, luftfart og tidskritisk infrastruktur i hele regionen. For danske og nordiske operatører er det relevant, fordi Østersøen og Nordsøen er tæt trafikerede farvande med både kommerciel skibsfart og militær aktivitet. Platformens evne til at logge historiske data og vise hændelser på kort gør det muligt at følge udviklingen over tid og skelne mellem tilfældig støj og målrettet interferens.
Hvordan adskiller GPSPATRON sig fra traditionel GNSS-overvågning?
Traditionel overvågning ser typisk på signalstyrke og antal synlige satellitter. GPSPATRON tilføjer rumlige parametre og bruger neurale netværk i GP-Cloud til at klassificere hændelser, hvilket er nødvendigt for at fange koherent spoofing, hvor signalet i udgangspunktet ser korrekt ud. Ifølge selskabet er rumlig signalanalyse den eneste metode, der pålideligt afslører denne angrebstype.
Platformen kombinerer desuden realtidsovervågning, hændelsesdetektion og alarmering med interferensklassificering, analyse og lokalisering samt historiske data, kort, dashboards og API-integration. Det gør det muligt at integrere GNSS-sikkerhed i eksisterende overvågnings- og SIEM-løsninger i stedet for at drive et separat system. For organisationer med krav til dokumentation og revision er logning og historiske data en central del af værdien.
Hvad betyder det for danske og nordiske operatører?
For danske operatører inden for tele, luftfart, søfart, forsvar og finans er GNSS-interferens et konkret driftsrisiko. Motorola Solutions Danmark A/S optræder blandt de listede kunder, og den svenske post- og telestyrelse PTS samt de svenske søværnstyrker er også nævnt, hvilket viser, at nordiske myndigheder allerede arbejder med problemstillingen. Når tidssynkronisering er lovpligtig, og når 5G og datacentre kræver præcision under et millisekund, bliver detektion og klassificering af GNSS-trusler en del af den almindelige risikostyring.
Platformens understøttelse af både faste, bærbare og mobile detektorer gør den anvendelig på tværs af geografier og scenarier, fra en fast antenne på et tag til en mobil enhed i en bil. Kombinationen af TDOA-lokalisering, historiske data og API-integration giver desuden mulighed for at bygge lokale beredskabsprocedurer op omkring platformen. For organisationer, der endnu ikke har en plan for GNSS-interferens, er det mest presserende spørgsmål ikke, om hændelser vil forekomme, men hvordan de opdages og dokumenteres, når de gør.
Ofte stillede spørgsmål om GPSPATRON
Hvad opdager og overvåger GPSPATRON?
GPSPATRON opdager GNSS-jamming, spoofing, RF-interferens, signalafvigelser og forringelse af positionsnøjagtighed. Systemet klassificerer interferenstyper, lokaliserer kilder og logger GNSS- og RF-data til efterforskning af hændelser. Det dækker både fast infrastruktur og mobile feltoperationer og kan integreres via API i eksisterende overvågningssystemer.
Hvordan opdager GPSPATRON koherent GNSS-spoofing?
GPSPATRON bruger tre-kanals GNSS-prober, der måler rumlige signalparametre som RF-indfaldsvinkel. Fordi koherent spoofing efterligner det ægte signal og langsomt ændrer koordinater eller tid, kan kun rumlig signalanalyse pålideligt afsløre det. Rådata sendes til GP-Cloud, hvor behandlingen sker i realtid med neurale netværk.
Hvilken hardware og software består GPSPATRON-systemet af?
Systemet kombinerer GNSS-prober som GP-Probe TGE2, GP-Probe DIN L1 og GP-Probe Nano med softwareplatformen GP-Cloud samt mobilappen GPSPATRON Connect og testværktøjet GP-Simulator. GP-Cloud centraliserer data, klassificerer interferens og understøtter dashboards, kort og API-integration. GP-Blocker beskytter tidsservere mod højeffektiv spoofing.
Hvor hurtigt opdager GPSPATRON spoofing?
GPSPATRON oplyser, at detektionstiden for spoofing er under tre sekunder. GP-Cloud kan behandle datastrømme i NMEA-, RTCM- og SBF-format og skalerer horisontalt på tværs af distribuerede installationer. Det gør platformen egnet til realtidsalarmering i miljøer med krav til tidsnøjagtighed, eksempelvis telenet, datacentre og finansielle tjenester.