Projeto Jammer steht für DIY- und Studierendenprojekte, die mit ESP32-Mikrocontroller und nRF24L01-Transceivern den 2,4-GHz-Bereich stören. Ich zeige Aufbau, Firmware, Open-Source-Hardware und die rechtlichen Grenzen.
Was ist ein Projeto Jammer und was bewirkt er?
Ein Projeto Jammer ist im Kern ein Bastelprojekt, bei dem ein Gerät bewusst Funkstörungen aussendet, um die drahtlose Kommunikation lahmzulegen. Diese Störsender erzeugen also gezielt Interferenzen, wodurch Pakete verloren gehen oder der Dienst im betroffenen Frequenzband komplett ausfällt. In der DIY-Szene greifen viele zu einem ESP32-Mikrocontroller plus nRF24L01-Transceivern, um das 2,4-GHz-ISM-Band zu fluten – genau den Bereich, in dem WLAN, Bluetooth und BLE funken. Kurz gesagt: „Jammer“ meint hier sowohl das Gerät als auch das Projekt an sich.
Im Mittelpunkt steht nicht das Stören fremder Netze, sondern die Frage, wie anfällig Funkprotokolle gegenüber gezielten Interferenzen eigentlich sind. In kontrollierten Lehrumgebungen lässt sich damit ganz gut zeigen, warum Frequenzsprungverfahren und adaptive Kanalwahl für sich genommen noch keinen vollständigen Schutz bieten. Wer so ein Projekt aufbaut, sollte allerdings ausschließlich eigene Geräte nutzen oder auf eine ausdrücklich genehmigte Testumgebung zurückgreifen.
Wie funktioniert ein ESP32-Bluetooth-Jammer mit nRF24L01?
Bluetooth funkt im 2,4-GHz-ISM-Band – also im selben Bereich, den WLAN und sogar Mikrowellen nutzen. Bluetooth Classic verteilt seine Übertragung auf 79 Kanäle rund um 2,45 GHz und springt dabei bis zu 1600 Mal pro Sekunde zwischen den Frequenzen hin und her. BLE dagegen arbeitet mit 40 Kanälen und einem adaptiven Frequenzsprungverfahren. Ein Jammer setzt nun genau hier an: Er bläst breitbandiges Rauschen über diese Kanäle und überflutet so die Frequenzen, auf die Bluetooth angewiesen ist.
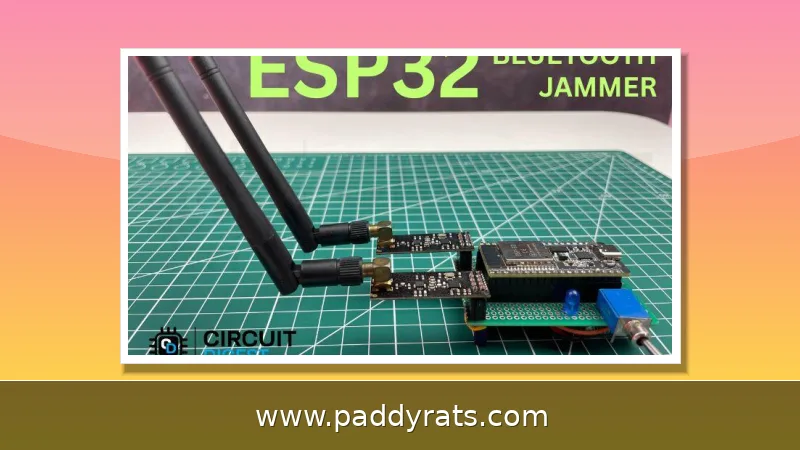
Am 13. April 2026 hat CircuitDigest einen ESP32-Bluetooth-Jammer vorgestellt, der auf zwei NRF24L01-Module setzt. Die dazugehörige Anleitung deckt wirklich alles ab: Schaltplan, Pinbelegung, den kompletten Hardwareaufbau, das Flashen der Firmware und am Ende noch eine Videodemonstration. Das Besondere daran ist, dass die beiden Module getrennt voneinander über die HSPI- und VSPI-Schnittstellen des ESP32 laufen. Dadurch lassen sich parallele Datenpakete über mehrere Kanäle gleichzeitig erzeugen, was die Abdeckung im Vergleich zu einem einzelnen Funkmodul spürbar verbessert.
Ein weiteres Beispiel aus der Praxis: ein Projekt für einen 2,4-GHz-Jammer gegen WLAN und Bluetooth, aufgebaut mit einem ESP32, mehreren NRF24L01-Modulen und der Arduino IDE. Die geschätzten Kosten lagen bei rund 35.000 IQD – der Hintergedanke dabei war, Prüfungsbetrug mit Bluetooth-Ohrhörern zu unterbinden. Und dann gab es da noch ein studentisches WLAN-Jammer-Projekt von Anshika Nijhawan, Saket Bhatnagar und Govind Sharma, das zwischen August und Dezember 2020 im fünften Semester eines Bachelor-of-Computer-Applications-Studiengangs entstand.
Warum zwei nRF24L01-Module und HSPI/VSPI?
Der ESP32 hat zwei getrennte SPI-Schnittstellen, nämlich HSPI und VSPI. Hängt man nun zwei nRF24L01-Module jeweils an eine dieser Schnittstellen, lassen sie sich unabhängig voneinander ansteuern. Das heißt: Das System kann parallele Datenpakete gleichzeitig über mehrere Kanäle schicken, anstatt nacheinander immer nur einen Kanal zu belegen.
Praktisch heißt das: Du deckst mehr Kanäle gleichzeitig ab und bekommst insgesamt eine bessere Leistung, als wenn du nur mit einem einzigen Funkmodul arbeitest. Die folgende Übersicht zeigt dir die wichtigsten technischen Eckdaten der beiden Ansätze im direkten Vergleich.
| Merkmal | Ein nRF24L01 | Zwei nRF24L01 (HSPI + VSPI) |
|---|---|---|
| Ansteuerung | eine SPI-Schnittstelle | zwei unabhängige SPI-Schnittstellen |
| Kanalabdeckung | begrenzt | erhöht, parallele Pakete |
| Paketrate | sequenziell | parallel über mehrere Kanäle |
| Komplexität | gering | mittel, mehr Verkabelung |
| Einsatzzweck | Einstieg, Lehre | Demonstration von FHSS-Schwächen |
Frequency Hopping Spread Spectrum, kurz FHSS, ist sozusagen das Herzstück der Bluetooth-Kommunikation. Ein Jammer setzt genau hier an: Er flutet die Kanäle, auf die Bluetooth im Springmodus ausweicht, und hebelt damit den eigentlichen Schutzmechanismus aus. Dass sich diese Schwachstelle mit zwei Modulen deutlich anschaulicher zeigen lässt als mit einem einzigen Sender, ist einer der Gründe, warum in vielen Aufbauten gleich ein Modulpaar zum Einsatz kommt.
Open-Source-Projekte: RF-Clown und Project Starbeam
RF-Clown ist ein Open-Source-Jammer für BLE und Bluetooth, der auf nRF24L01-Modulen und einem ESP32 basiert. Das Projekt läuft unter der MIT-Lizenz und kommt auf GitHub auf immerhin 1,9k Sterne, 43 Watcher und 192 Forks – für ein Nischenprojekt dieser Art keine schlechte Bilanz. Hinter dem Ganzen steckt cifertech, der die Dokumentation über GitHub, Hackster.io und Patreon bereitstellt. Zur Hardware gehören drei NRF24-Module des Typs GT24 Mini, dazu vier IPEX-Kabel mit 8-dBi-Antennen, ein OLED-Display, drei Taster und NeoPixel-Feedback. Die Stromversorgung übernimmt ein Lithium-Akku mit TP4056-Ladecontroller, außerdem sind ein CP2102 und ein LF33-Spannungsregler verbaut. Als ESP32-Board-Version kommt 1.0.5 zum Einsatz.
Das Project Starbeam v2, ein Projekt aus dem Jahr 2026, wird als eine Art Allzweckwaffe unter den Jammern beschrieben – ein ESP32-Gerät, das WLAN, Bluetooth und Drohnensignale stören kann und dabei auf fünf Funkmodule setzt. Herzstück ist ein ESP32-WROOM-32D mit Dual-Core-Prozessor, 240 MHz Takt, 4 MB Flash und 520 KB SRAM. Dazu kommt ein SSD1306-OLED-Display mit 128x64 Pixeln, das per I2C angebunden wird. Für das 2,4-GHz-Band lassen sich bis zu fünf NRF24L01+ Module mit PA und LNA verbauen, und für den Bereich von 300 bis 928 MHz kommen bis zu zwei CC1101 zum Einsatz. Das Ganze sitzt auf einer vierlagigen Platine.
| Projekt | RF-Clown | Project Starbeam v2 |
|---|---|---|
| Lizenz | MIT | offen dokumentiert |
| Funkmodule | 3x NRF24 (GT24 Mini) | bis 5x NRF24L01+, bis 2x CC1101 |
| Frequenzbereich | 2,4 GHz | 2,4 GHz bis 928 MHz, bis 6 GHz mit HackRF One |
| Anzeige | OLED | SSD1306 OLED 128x64 |
| Platine | ESP32 1.0.5 | 4-Lagen-PCB |
Während RF-Clown Transparenz und Bildung in den Vordergrund stellt, positioniert sich Project Starbeam als kostengünstiger Ansatz für Signalaufklärung in Sicherheitsanwendungen. Beide Projekte eint, dass sie sich ausdrücklich als Werkzeuge für autorisierte Tests verstehen, nicht für den Einsatz gegen fremde Infrastruktur.
Hardware, Firmware-Flashen und Aufbauschritte
Der Aufbau eines ESP32-Bluetooth-Jammers folgt bei CircuitDigest einem klaren Ablauf: benötigte Bauteile zusammenstellen, Schaltplan studieren, Pinverbindungen laut Tabelle verdrahten, Hardware montieren, Firmware flashen und abschließend per Video demonstrieren. Ergänzend werden HSPI und VSPI erklärt sowie typische Fehlerquellen behandelt.
Für RF-Clown lädt man zunächst das ESP32 Flash Download Tool und die CP210x-USB-zu-UART-Treiber herunter. Danach wird die .bin-Datei vorbereitet, der ESP32 per USB verbunden, der Chiptyp ESP32 gewählt und die .bin-Datei mit Startadresse 0x1000 hinzugefügt. Nach Auswahl des COM-Ports und der Baudrate 115200 startet man den Vorgang und prüft anschließend den Upload.
Bei Project Starbeam bestellt man die vierlagige Platine, bestückt sie mit ESP32-WROOM-32D, SSD1306-Display, NRF24- und CC1101-Funkmodulen sowie USB-C-Modul, installiert die Arduino IDE, legt die SmartRC-CC1101-Driver-Lib2 im Libraries-Ordner ab, öffnet starbeam_v2.ino, lädt den Code hoch und bringt die Antennen an.
| Schritt | Aktion | Werkzeug/Detail |
|---|---|---|
| 1 | Bauteile und Schaltplan prüfen | ESP32, NRF24L01, Verdrahtung |
| 2 | Firmware vorbereiten | .bin-Datei, Startadresse 0x1000 |
| 3 | ESP32 verbinden | CP210x-Treiber, COM-Port |
| 4 | Flashen | Baudrate 115200, Start |
| 5 | Funktion prüfen | Upload verifizieren, Antennen anbringen |
Die Instructables-Anleitung für einen DIY-Signaljammer gegen Drohnen, WLAN und 4G vom 14. Oktober 2024 beginnt mit dem Ausbau des Hochspannungsmoduls, gefolgt von PCB-Design und Bestellung sowie weiteren Aufbauschritten. Solche Anleitungen sind technisch lehrreich, aber ausschließlich in rechtlich zulässigen Umgebungen einzusetzen.
Reichweite, Kosten und Grenzen gegenüber kommerziellen Systemen
DIY-Builds sind kostengünstig, aber in Reichweite und Sendeleistung begrenzt. Kommerzielle oder militärische Jammer arbeiten mit deutlich höherer Leistung und breiterer Frequenzabdeckung. Ein Multiband-Jammer-Projekt nutzte beispielsweise das 900- bis 1900-MHz-Band für GSM900, GPS und GSM1800, während CAST-Jammer die Ausgangsfrequenzen L1, L2 und L5 abdeckt.
Der militärische Jammer-Markt wurde 2025 auf 9,4 Milliarden US-Dollar geschätzt und soll bis 2034 auf 17,8 Milliarden US-Dollar wachsen, bei einer jährlichen Wachstumsrate von 7,4 Prozent, so Dataintelo. Diese Zahlen zeigen, dass Störtechnik längst ein etablierter Sicherheitsmarkt ist, während DIY-Projekte vor allem der Ausbildung und Forschung dienen.
Zur Einordnung: Die Global Game Jam 2024 brachte 34.649 „Jammers“ an 796 Standorten in 102 Ländern zusammen. Hier bezeichnet der Begriff Teilnehmende eines Spieleentwicklungs-Events und hat nichts mit Funkstörsendern zu tun. Diese Doppelbedeutung sorgt bei der Suche nach „Jammer“-Projekten regelmäßig für Verwirrung.
Rechtliche Risiken und Grenzen autorisierter Tests
Project Starbeam stellt ausdrücklich klar, dass es nur für autorisierte Sicherheitstests entwickelt wurde. Unautorisiertes RF-Jamming, WLAN-Deauthentication oder Netzwerkanalysen können gegen den Computer Fraud and Abuse Act (CFAA), FCC-Regeln und vergleichbare Gesetze verstoßen. Nutzer tragen die alleinige Verantwortung für die Einhaltung der Vorschriften und sollten ausschließlich eigene Netze oder schriftlich genehmigte Umgebungen testen.
In Deutschland und der EU ist das Betreiben von Störsendern grundsätzlich verboten, da sie den Funkverkehr Dritter beeinträchtigen können. Für Lehre und Forschung braucht es daher abgeschirmte Räume oder eine ausdrückliche Genehmigung der zuständigen Behörde. Wer ein solches Projekt dokumentiert, sollte den Bildungszweck klar benennen und auf die rechtlichen Grenzen hinweisen.
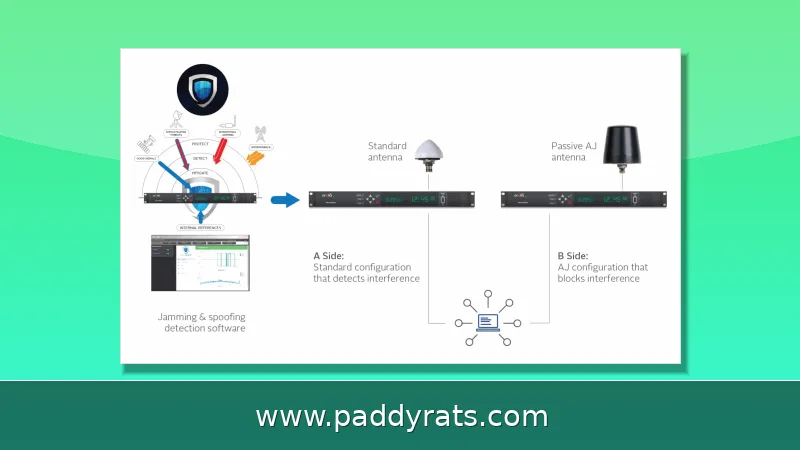
Hinzu kommt, dass Störungen sicherheitsrelevanter Funkdienste wie GNSS oder Notrufkanälen strafbar sind. Die Forschung zu Jammer-Erkennung arbeitet deshalb mit statistischen Indizes, Hardware-Ansätzen, maschinellem Lernen zur Klassifikation in GNSS-Bändern und Schätzverfahren für Jammer-Typen in LTE-Netzen anhand der Zahl verbundener UEs. Solche Erkennungsmethoden sind der legitime Gegenpol zu jedem Störprojekt.
Wie erkenne und klassifiziere ich Jammer-Signale?
Die Erkennung von Jammern ist ein eigenes Forschungsfeld. Statistische Indizes werten Empfangspegel und Rauschverhalten aus, Hardware-Ansätze nutzen spezialisierte Empfänger, und Machine-Learning-Modelle klassifizieren Störungen in GNSS-Bändern. In LTE-Netzen lässt sich der Jammer-Typ über die Anzahl der verbundenen UEs im Connected Mode abschätzen.
Für Entwickler bedeutet das: Ein Jammer-Projekt sollte immer mit einer Mess- und Erkennungskomponente gedacht werden. Nur so lässt sich nachweisen, welche Wirkung ein Test tatsächlich hat und ob benachbarte Systeme unbeabsichtigt betroffen sind. Werkzeuge wie HackRF One erweitern die Analyse bis in den 6-GHz-Bereich und helfen, Störungen sauber zu dokumentieren.
Begriffe, die in diesem Umfeld immer wieder auftauchen, sind Signal Jammer, RF Jammer, Bluetooth Jammer, BLE Jammer, WLAN Jammer, 2,4-GHz-Jammer, Frequenzjammer, Drohnenjammer, Multiband-Jammer, Jammer-Detektor und Jamming. Wer diese Synonyme kennt, findet relevante Projekte und Forschung schneller.
Häufige Fragen zu Projeto Jammer und ESP32-Jammern
Was ist ein Projeto Jammer?
Ein Projeto Jammer ist ein Projekt, bei dem ein Gerät absichtlich Funkfrequenzstörungen aussendet, um drahtlose Kommunikation zu unterbrechen. Häufige Builds nutzen einen ESP32-Mikrocontroller mit nRF24L01-Transceivern, um das 2,4-GHz-Band zu fluten und bei WLAN-, Bluetooth- und BLE-Geräten in Reichweite Paketverluste sowie Denial-of-Service auszulösen.
Wie funktioniert ein ESP32-Bluetooth-Jammer?
Ein ESP32 steuert zwei nRF24L01-PA+LNA-Module, eines über HSPI und eines über VSPI, und sendet RF-Rauschen im 2,4-GHz-Band. Dadurch werden die Kanäle überflutet, auf die Bluetooth ausweicht, was Paketverluste und Verbindungsabbrüche verursacht. Das demonstriert die Verwundbarkeit des Frequenzsprungverfahrens in einem kontrollierten, lehrreichen Experiment.
Warum zwei nRF24L01-Module in einem Jammer verwenden?
Zwei nRF24L01-Module lassen sich über die HSPI- und VSPI-Schnittstellen des ESP32 unabhängig voneinander steuern. So kann das System parallele Datenpakete über mehrere Kanäle erzeugen, was die Abdeckung und Leistung gegenüber einem einzelnen Funkmodul erhöht. Genau dieser Unterschied macht sich in der Praxis bei der Kanalabdeckung deutlich bemerkbar.
Ist der Bau eines Signaljammers legal?
Project Starbeam betont, dass es nur für autorisierte Sicherheitstests gedacht ist. Unautorisiertes RF-Jamming, WLAN-Deauthentication oder Netzwerkanalysen können gegen den Computer Fraud and Abuse Act, FCC-Regeln und vergleichbare Gesetze verstoßen. Nutzer sind selbst für die Einhaltung verantwortlich und sollten nur eigene Netze oder schriftlich genehmigte Umgebungen testen.