Detecção de GPS Jamming pelo Crime Organizado: Sinais, Casos e Contramedidas
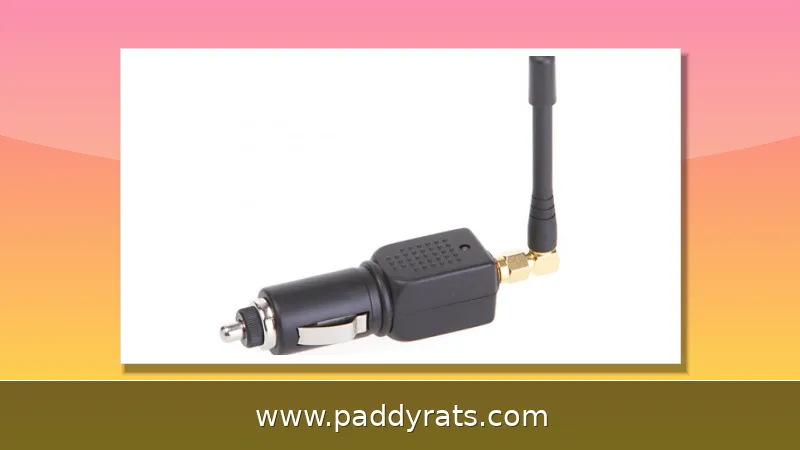
O bloqueio de GPS virou ferramenta padrão do crime organizado antes de assaltos, roubos de carga e furtos de veículos. Entender como detectar essa interferência na banda GNSS transforma o jamming em um alerta antecipado para equipes de proteção e escolta.
O que é GPS jamming e como ele funciona na prática?
Basicamente, o GPS jamming funciona assim: alguém emite sinais de rádio nas mesmas frequências do GPS de verdade, só que com uma potência bem maior, o que acaba abafando as transmissões dos satélites. Para você ter uma ideia, os sinais de GPS chegam ao solo com cerca de -130 dBm — algo em torno de um décimo de bilionésimo de watt. Parece pouco, e é. Por isso um jammer baratinho, transmitindo só 10 dBm, já é suficiente para sobrepujar esses sinais num raio de 100 metros ou mais. É uma assimetria meio brutal: um equipamento de baixo custo consegue derrubar toda uma infraestrutura de navegação e sincronização da qual dependem veículos, navios, aeronaves e até mercados financeiros.
Existem dois mecanismos principais por trás do GPS jamming, e entender essa diferença ajuda a identificar o tipo de ataque em curso. No jamming fora da banda, o sinal interferente atinge o amplificador de baixo ruído (LNA) da antena e o sobrecarrega, o que gera distorção e derruba a relação portadora-ruído (C/N0) — mesmo sem invadir diretamente a faixa do GPS. Já no jamming dentro da banda, o que se mede é a sobreposição espectral, por meio do Coeficiente de Separação Espectral (SSC). Na prática, jammers intencionais costumam varrer a faixa com chirping linear, uma varredura contínua de frequência que degrada todas as constelações ao mesmo tempo. Vale lembrar que as bandas GNSS são protegidas por regulamentação internacional: nenhum transmissor terrestre pode operar ali. Isso significa que qualquer sinal captado no solo nessas frequências é, por definição, interferência ilegal — e, justamente por ser forte, costuma ser detectável a grande distância.
Por que o crime organizado usa jammers antes de um ataque?
Quem já acompanha esse tipo de crime sabe que o jammer quase sempre liga antes — questão de segundos ou poucos minutos — e só depois vem a abordagem. A conta é bem simples: ao jogar ruído nas mesmas faixas de GPS, celular, WiFi, Bluetooth e rádios de comunicação, o grupo derruba de uma vez todos os canais que a vítima teria para pedir ajuda, acionar o rastreador do veículo ou falar com a central e com o restante da equipe. O alvo fica preso numa espécie de bolha eletromagnética, muitas vezes sem entender que o ataque já começou. Só que essa jogada inicial também expõe o bando. Como a ativação do jammer praticamente sempre antecede o contato físico, perceber a interferência a tempo vira um alerta antecipado. Em vez de reagir ao primeiro disparo ou à abordagem, a equipe de proteção ganha segundos que valem ouro — tempo suficiente para mudar de rota, disparar protocolos de emergência ou se preparar para responder antes que o crime se concretize.
Esse padrão se repete em setores completamente distintos, e isso ajuda a entender por que o jamming deixou de ser uma curiosidade técnica para se tornar parte da rotina operacional do crime organizado. No México, bloqueadores de GPS estão presentes em 85% dos roubos de caminhões de carga — e a escala impressiona: acontece um assalto a caminhão a cada cinco minutos, em média. Já na África do Sul, a província de KwaZulu-Natal registrou 10 assaltos a carros-fortes apenas no último trimestre de 2024, com direito a explosivos e armas automáticas. No Reino Unido, o fenômeno também migrou para fraudes do cotidiano: motoristas de táxi e de veículos pesados já recorreram a bloqueadores para driblar as regras de jornada, e quatro dispositivos de jamming foram encontrados em um único carro roubado. São cenários bem diferentes entre si, mas todos seguem a mesma lógica de fundo — cortar o rastreamento antes de agir.
| País/Região | Uso do jamming | Dado registrado |
|---|---|---|
| México | Roubo de caminhões de carga | Jammers em 85% dos casos; um assalto a cada ~5 minutos |
| KwaZulu-Natal, África do Sul | Assaltos a carros-fortes | 10 ocorrências no último trimestre de 2024, com explosivos e armas automáticas |
| Reino Unido | Fraude de jornada e furto de veículos | Bloqueadores usados por taxistas e motoristas de pesados; 4 dispositivos em um único veículo roubado |
Casos reais: roubo de carga, furto de veículos e ataques a carros-fortes
Os casos documentados mostram que o alvo e o modus operandi variam bastante. No México, o roubo de carga funciona quase como uma linha de produção: calcula-se que um caminhão seja assaltado a cada cinco minutos, e os jammers marcam presença em cerca de 85% desses casos. A receita costuma ser sempre a mesma — vigilância antes, bloqueio do sinal de GPS na hora da abordagem e ação rápida, antes que o veículo consiga ser rastreado. No Reino Unido, a lógica se repete, mas com outro tipo de alvo: um Mercedes-Benz G63 AMG roubado só foi recuperado porque tinha um rastreador VHF em funcionamento. O GPS, claro, estava comprometido — e não por coincidência. Em um único carro roubado no país, os investigadores acharam quatro dispositivos de jamming. Já na África do Sul, os ataques a carros-fortes vêm acompanhados de explosivos e armas automáticas, com o bloqueio de sinal sempre antecedendo a ação; só no último trimestre de 2024, KwaZulu-Natal registrou dez assaltos do tipo. E o problema não fica restrito ao crime comum: em 2016, a Coreia do Norte promoveu uma campanha de jamming contra a Coreia do Sul que afetou a navegação de navios e aeronaves — um lembrete de que a interferência intencional pode sair de um assalto local e virar questão de segurança regional.
Tem outros casos que mostram o quanto esse problema é sistêmico. Em 2007, um exercício naval em San Diego derrubou caixas eletrônicos e pagers de emergência, e os responsáveis só foram identificados três dias depois. Já os pesquisadores poloneses registraram 84 horas de interferência no Mar Báltico, com episódios que duraram até sete horas seguidas — a Guarda Costeira finlandesa também detectou ocorrências parecidas. Mais recentemente, a London Stock Exchange enfrentou apagões de GPS que bagunçaram a marcação temporal das transações. Entre os pontos mais críticos estão o Mar Vermelho, o Mediterrâneo, o Golfo de Aden, o Golfo Pérsico e a costa do Sudão.
Como detectar GPS jamming na banda GNSS?
A detecção de GPS jamming parte de uma ideia simples, mas que muda tudo: em vez de tentar separar sinal de ruído em faixas lotadas de tráfego legítimo, como as de celular ou rádio, você monitora especificamente a banda GNSS — o GPS L1 em 1575,42 MHz, por exemplo. Essa faixa é protegida por regulamentação internacional, e nenhum transmissor terrestre pode operar ali. Ou seja: qualquer sinal captado ao nível do solo nessa frequência é, por definição, interferência ilegal. E é justamente aí que a coisa fica interessante. O jammer pode ser detectado muito além do seu raio efetivo de bloqueio, o que dá às equipes de segurança uma janela de alerta antes que o ataque aconteça. Na prática, os receptores analisam amostras de frequência intermediária (IF) com uma FFT de 256 pontos, verificam a saturação do AGC (Controle Automático de Ganho) e aplicam médias cumulativas com limiares configuráveis, calibrados previamente em ambientes sem jammer. É esse conjunto de técnicas que transforma um sinal anômalo em um indicador confiável de ameaça.
Ferramentas de monitoramento espectral com direcionamento móvel (direction finding) rastreiam a origem do sinal e mostram onde está o jammer — o que é essencial quando a interferência cobre quarteirões inteiros. Já os sistemas antijamming e antisspoofing entram em cena para separar o sinal legítimo do ruído ou de uma imitação: eles analisam potência, consistência e autenticidade das mensagens recebidas. Receptores multi-constelação e multifrequência (GPS, Galileo, GLONASS, BeiDou, em bandas como L1, L2 e L5) aumentam a resiliência, porque um jammer simples dificilmente consegue bloquear todas ao mesmo tempo. E tem um detalhe que muita gente esquece: os sinais GNSS chegam ao solo com potência ínfima, cerca de -130 dBm, então até um transmissor barato de 10 dBm é capaz de dominar tudo num raio de 100 metros ou mais. O endurecimento de antena e RF, a autenticação de sinal e os módulos de holdover para temporização completam o arsenal, garantindo que relógios e sistemas críticos não percam a referência quando o céu fica "mudo". A tabela abaixo resume os principais indicadores e o que cada um revela.
| Indicador | O que revela |
|---|---|
| Queda brusca de C/N0 | Sinal de satélite enfraquecido ou encoberto por interferência |
| Saturação do AGC | Excesso de energia na banda, típico de jammer de banda larga |
| Análise espectral por FFT (256 pontos) | Assinatura de chirping linear e varredura de frequências |
| Sobreposição espectral (SSC) | Diferencia jamming in-band de out-of-band |
| Médias cumulativas com limiares configuráveis | Detecta anomalias calibradas em ambiente sem jammer |
| Direcionamento móvel | Localiza fisicamente a fonte do sinal ilegal |
Quais indicadores técnicos revelam um jammer em operação?
| Indicador | O que mede | Leitura típica |
|---|---|---|
| Queda de C/N0 | Relação portadora-ruído | Cai de forma abrupta e simultânea em várias constelações |
| Saturação do AGC | Ganho automático do receptor | Sinaliza jamming fora da banda sobrecarregando o LNA |
| FFT de 256 pontos | Espectro do sinal intermediário | Mostra chirping linear e sobreposição espectral |
| SSC | Coeficiente de Separação Espectral | Quantifica jamming dentro da banda |
| Médias cumulativas | Limiares calibrados | Reduzem falsos positivos em ambiente limpo |
A confiabilidade do alerta nasce justamente da combinação entre diferentes indicadores, e não de um único sinal isolado. Uma oscilação pontual de C/N0 pode ter origem natural — um obstáculo, uma reflexão de sinal, uma condição atmosférica momentânea — e não necessariamente indica a presença de um jammer. O quadro muda quando a queda de C/N0 acontece ao mesmo tempo em várias bandas: L1, L2, L5 e Galileo E5b a 1207 MHz. Esse comportamento simultâneo sugere que algo está sobrepondo as transmissões legítimas de forma deliberada. A saturação do AGC (Controle Automático de Ganho) reforça essa suspeita, porque indica que o receptor está recebendo energia demais e reduzindo o ganho para se proteger — típico de interferência intencional de banda larga. Pesquisas com aprendizado de máquina vêm mostrando que a automação dessa análise já é viável em campo: frameworks baseados em SVM (Máquina de Vetores de Suporte) e no conceito de Artificial Immune System alcançaram taxa média de 95,3% na detecção de sinais falsificados, o que dá uma margem sólida para transformar esses indicadores técnicos em alertas operacionais confiáveis.
GPS jamming e spoofing: qual é a diferença?
Jamming e spoofing são ataques distintos. O jamming inunda os receptores com ruído ou interferência nas frequências de GPS, impedindo o cálculo de posição. O spoofing imita sinais legítimos de satélite para alimentar os receptores com dados falsos, desviando a vítima de rota sem que ela perceba o erro. Em resumo: o jamming causa falha por interferência; o spoofing engana com informação incorreta. Dispositivos simples de spoofing de frequência única custam cerca de 150 dólares, enquanto bloqueadores veiculares básicos saem por apenas 3 dólares e modelos multibanda variam de 300 a 1.700 dólares, vendidos em mais de 100 sites.
Entender essa diferença muda completamente a forma de reagir. No caso do jamming, o sinal legítimo não está sendo falsificado, e sim abafado por interferência de radiofrequência — por isso faz sentido caçar a fonte com direcionamento (direction finding) e reforçar a antena e a cadeia de RF do veículo. Já no spoofing, o receptor recebe sinais falsos que imitam os satélites, então a saída mais eficaz é autenticação de sinal e receptores multifrequência e multi-constelação, capazes de comparar bandas e perceber incoerências. O problema é que ataques reais raramente vêm puros: muitos combinam as duas técnicas, usando o jamming para derrubar o rastreamento e o spoofing para enganar quem ainda está recebendo. Por isso, equipes de proteção não podem depender apenas do rastreamento por satélite convencional — é preciso detecção contínua na banda GNSS, que enxergue a interferência no momento em que ela aparece, antes que o ataque se complete.
Quais hardwares e ferramentas de monitoramento espectral usar?
O mercado de detecção reúne equipamentos especializados e mapas colaborativos. Entre os nomes citados em fontes do setor estão o GPSPATRON GP-Probe Nano L1, os receptores CRFS RFeye, o Safran Federal Systems BroadSim, a tecnologia Trimble Maxwell, a Geotab, o Swift Navigation STA9100 com Wideband Interference Monitor (IFM), o Skylark, a ferramenta GUIDE do USCG NAVCEN, o Stanford GNSS Interference Map, o gpsjam.org e o mapa de jamming do Flightradar24, além do guia de interferência GPS/GNSS da FAA. Esses recursos permitem acompanhar padrões de interferência em tempo quase real, com mapas atualizados a cada seis horas.
Um relatório do UK Government Office for Science documentou maletas multibanda com 8 canais para isolamento total de RF, mostrando que o problema não é amador. Em paralelo, o custo de entrada segue baixo: bloqueadores automotivos básicos por 3 dólares e modelos multibanda por até 1.700 dólares. Essa combinação de oferta barata e detecção sofisticada define o campo de batalha atual.
Quais são os riscos, a legalidade e as penalidades?
O jamming de GPS é ilegal na maioria dos países. Nos Estados Unidos, a FCC aplica o Communications Act de 1934, que proíbe tecnologias causadoras de interferência prejudicial, e é ilegal comprar ou vender um dispositivo de bloqueio de GPS. No Canadá, o Radiocommunication Act proíbe importar, fabricar, distribuir, vender, possuir e usar esses equipamentos. As multas nos EUA podem chegar a 100 mil dólares ou mais, além de prisão e perda do equipamento. Uma apresentação de 2019 da Chronos Security Policy descreveu a legislação britânica como insuficientemente robusta.
Os riscos operacionais vão muito além da multa: erros de navegação, colisões, encalhes, contrabando, perda de confiabilidade do AIS, atrasos em respostas de emergência, prejuízos financeiros e ameaças à segurança nacional. Para equipes de proteção VIP e comboios, o jamming é simultaneamente uma ameaça e um sensor: quando o sinal cai de forma anômala, a escolta deve tratar isso como possível início de ataque e acionar protocolos de contingência.
Como transformar a detecção de jamming em alerta antecipado?
A recomendação prática é integrar monitoramento da banda GNSS ao painel operacional da equipe. Isso significa combinar receptores com análise de AGC e FFT, mapas de interferência e direcionamento móvel para localizar a fonte. Em ambientes de escolta, o alerta deve ser automático e visual, com limiares calibrados previamente em áreas sem jammer para evitar falsos positivos. A lógica é simples: se o bloqueio é a primeira ação técnica do atacante, a detecção é a primeira oportunidade de defesa.
Também vale acompanhar relatórios de órgãos reguladores e pesquisas acadêmicas, que seguem evoluindo em detecção por aprendizado de máquina e autenticação de sinal. O jamming não é mais um problema restrito a zonas de guerra: ele aparece em rodovias mexicanas, no litoral sul-africano, no Báltico e em centros financeiros. Tratar a interferência GNSS como indicador de risco — e não apenas como falha de navegação — é o que separa uma operação vulnerável de uma operação preparada.
Perguntas frequentes sobre detecção de GPS jamming
Como detectar GPS jamming?
Monitore a banda GNSS, como o GPS L1 em 1575,42 MHz, onde nenhum transmissor terrestre é permitido. Qualquer sinal de nível de solo ali é interferência ilegal, então um detector pode sinalizá-lo muito além do raio efetivo do jammer, diferente de bandas celulares ou de rádio cheias de tráfego legítimo.
O GPS jamming é ilegal?
O jamming de GPS é ilegal na maioria dos países. Nos Estados Unidos, a FCC aplica o Communications Act de 1934, que proíbe tecnologias causadoras de interferência prejudicial, e é ilegal comprar ou vender um dispositivo de bloqueio. No Canadá, o Radiocommunication Act proíbe importar, fabricar, distribuir, vender, possuir e usar esses equipamentos.