Projetos jammer com ESP32 e nRF24L01 mostram, na prática, como o ruído de RF derruba Wi-Fi, Bluetooth e BLE na faixa de 2,4 GHz. Este guia cobre princípios, hardware, gravação de firmware e os limites legais de testes autorizados.
O que é um projeto jammer e o que ele faz na prática?
Um projeto jammer nada mais é do que uma montagem que constrói um aparelho capaz de emitir interferência de radiofrequência de propósito, atrapalhando comunicações sem fio. Na prática, o objetivo costuma ser educacional: mostrar, em ambiente controlado, como sinais legítimos podem ser sufocados por ruído na mesma faixa de frequência, o que gera perda de pacotes e negação de serviço. A definição técnica de jammer vem de literatura revisada por pares, como a que está disponível na ScienceDirect, que descreve o equipamento como um emissor intencional de sinais perturbadores.
Quase todo projeto estudantil desse tipo parte de um microcontrolador ESP32 ligado a transceptores nRF24L01, e a ideia é simplesmente saturar a faixa ISM de 2,4 GHz — a mesma que o Wi-Fi e o Bluetooth usam, e que também aparece nos fornos de micro-ondas. Na prática, isso se traduz em perda de pacotes e conexões instáveis nos aparelhos que estiverem por perto. Só que vale um parêntese: a palavra "jammer" também surge em contextos completamente diferentes. No Global Game Jam, por exemplo, que em 2024 juntou 34.649 participantes espalhados por 796 sedes em 102 países, "jammer" é quem participa da maratona criativa — nada a ver com radiofrequência.
Como funciona um jammer com ESP32 e nRF24L01?
A lógica por trás disso é bem direta: o ESP32 fica responsável por controlar os módulos nRF24L01, que disparam ruído de RF em canais específicos da faixa de 2,4 GHz. O Bluetooth, por sua vez, funciona exatamente nessa mesma faixa ISM — no Bluetooth Classic são 79 canais em torno de 2,45 GHz, com saltos de frequência acontecendo 1.600 vezes por segundo, enquanto o BLE trabalha com 40 canais e salto adaptativo. Quando o jammer inunda os canais que o Bluetooth utiliza, ele acaba explorando justamente a fragilidade do Frequency Hopping Spread Spectrum (FHSS), que é o mecanismo central que garante a robustez do protocolo.
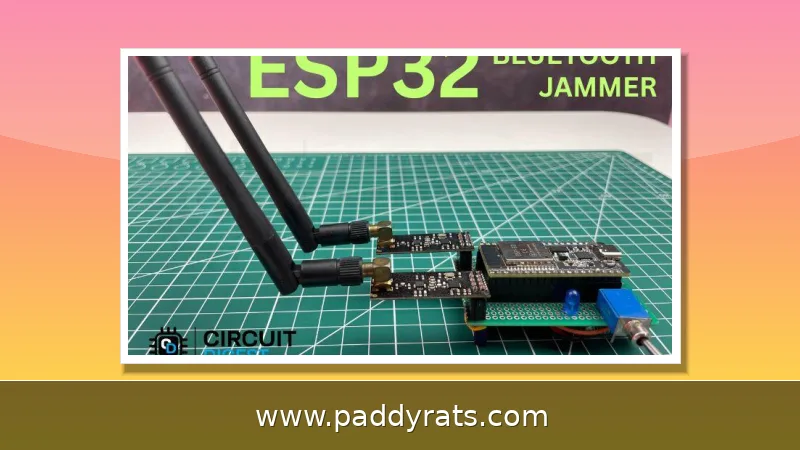
Em 13 de abril de 2026, o CircuitDigest publicou um projeto de Bluetooth Jammer com ESP32 que usa dois módulos NRF24L01. O artigo traz o diagrama do circuito, a tabela de conexão dos pinos, o processo de gravação do firmware e um vídeo de demonstração. Também explica como funcionam as interfaces HSPI e VSPI e ainda reserva um espaço para resolver os problemas mais comuns que aparecem durante a montagem. É um baita exemplo de como a documentação aberta ajuda quem está estudando a enxergar, na prática, por que o FHSS foi criado e em que momento ele começa a falhar quando sofre uma interferência pesada.
Por que usar dois módulos nRF24L01 e as interfaces HSPI/VSPI?
Controlar dois módulos nRF24L01 separadamente pelas interfaces HSPI e VSPI do ESP32 muda bastante o jogo. Em vez de um único rádio dando conta de tudo, cada módulo transmite seus próprios pacotes, e o resultado aparece em forma de pacotes paralelos espalhados por vários canais — o que amplia a cobertura e melhora o desempenho geral. Não à toa, essa configuração virou uma escolha comum em projetos didáticos: é uma maneira relativamente barata de mostrar, na prática, como a largura de banda de interferência prejudica protocolos que dependem de salto de frequência.
Além da quantidade de rádios, a escolha dos módulos também pesa bastante. Modelos com PA+LNA amplificam o sinal e aumentam o alcance, mas, em contrapartida, consomem mais energia e saem mais caros. Em projetos escolares, o que geralmente decide se o experimento vai dar certo é justamente esse equilíbrio entre alcance e simplicidade — não adianta montar algo potente demais se o circuito fica complicado de reproduzir. No fim, o mais importante é que o estudante compreenda como se relacionam o número de canais cobertos, a potência de saída e o tempo de resposta do protocolo que está sendo alvo do teste.
Projetos open source: RF-Clown e Project Starbeam
O RF-Clown é um jammer de BLE e Bluetooth open source que combina nRF24L01 com ESP32. Ele é distribuído sob licença MIT e, no GitHub, já soma 1,9 mil estrelas, 43 watchers e 192 forks. Na montagem, o projeto usa três módulos NRF24 (os GT24 Mini), quatro cabos IPEX acompanhados de antenas de 8 dBi, um display OLED, três botões táteis e feedback por NeoPixel. A alimentação fica por conta de uma bateria de lítio com carregador TP4056, além do CP2102 integrado e de um regulador LF33. A proposta do RF-Clown é justamente apostar na transparência e no caráter educativo, o que o coloca em contraste direto com implementações de código fechado.
O Project Starbeam v2, lançado em 2026, é apresentado como o jammer definitivo de ESP32 para WiFi, BT e drones, chegando a usar até cinco rádios. A base é um ESP32-WROOM-32D com dual-core de 240 MHz, 4 MB de flash e 520 KB de SRAM, acompanhado de um display SSD1306 OLED 128x64 via I2C. Para o sinal, entram até cinco módulos NRF24L01+ de 2,4 GHz com PA+LNA e até dois CC1101 cobrindo de 300 a 928 MHz, tudo montado em uma PCB de quatro camadas. A ideia por trás do projeto é oferecer uma alternativa acessível para quem quer trabalhar com inteligência de sinais em aplicações de segurança.
Quais são as especificações e os parâmetros comparáveis?
Colocar as duas plataformas lado a lado é uma forma bem direta de enxergar onde está o trade-off: de um lado, a simplicidade pensada para quem está aprendendo; do outro, a ambição de cobrir mais faixas de frequência. A tabela logo abaixo reúne os parâmetros que aparecem com mais frequência nos repositórios e na documentação de cada projeto, o que facilita essa comparação.
| Item | RF-Clown | Project Starbeam v2 |
|---|---|---|
| Microcontrolador | ESP32 | ESP32-WROOM-32D (240 MHz, 4 MB flash, 520 KB SRAM) |
| Rádios | 3x NRF24 (GT24 Mini) | Até 5x NRF24L01+ PA+LNA e até 2x CC1101 |
| Faixa de frequência | 2,4 GHz | 2,4 GHz e 300-928 MHz; até 6 GHz com HackRF One |
| Display e interface | OLED e 3 botões táteis | SSD1306 OLED 128x64 I2C |
| Alimentação | Bateria de lítio com TP4056 | Módulo USB-C |
| Licença | MIT | Projeto aberto no GitHub |
Além desses, há projetos multibanda que usam a faixa de 900 a 1.900 MHz (GSM900, GPS, GSM1800), e o CAST-Jammer, com frequências de saída L1, L2 e L5. Um jammer militar de referência é o Next Generation Jammer da NAVAIR, além de soluções da Thales e da Phantom Technologies. No mercado, a Dataintelo estima que o segmento de jammers militares valia US$ 9,4 bilhões em 2025, com projeção de US$ 17,8 bilhões até 2034 e CAGR de 7,4%.
Como montar e gravar o firmware passo a passo?
No projeto do CircuitDigest, o roteiro inclui lista de componentes, diagrama de circuito, tabela de conexão de pinos, montagem de hardware, gravação de firmware, vídeo de demonstração e explicação das interfaces HSPI e VSPI. Para gravar o firmware do RF-Clown, o processo é: baixar o ESP32 Flash Download Tool e os drivers USB, preparar o arquivo .bin, conectar o ESP32 via USB, selecionar o tipo de chip ESP32, adicionar o .bin no endereço inicial 0x1000, escolher a porta COM, definir baud rate 115200 e clicar em Start para verificar o upload.
No Project Starbeam, a montagem começa com o pedido da PCB de quatro camadas e a solda dos componentes: ESP32-WROOM-32D, display SSD1306, rádios NRF24, rádios CC1101 e módulo USB-C. Depois, instala-se a Arduino IDE, adiciona-se a SmartRC-CC1101-Driver-Lib2 à pasta de bibliotecas, abre-se o arquivo starbeam_v2.ino, faz-se o upload do código e conectam-se as antenas. Já o guia do Instructables para drones, Wi-Fi e 4G, de 14 de outubro de 2024, começa extraindo o módulo de alta tensão e projetando uma PCB sob encomenda.
Quais são os riscos legais e os limites de testes autorizados?
O Project Starbeam declara explicitamente que foi projetado apenas para testes de segurança autorizados. Interferência de RF não autorizada, desautenticação de WiFi ou análise de rede podem violar o Computer Fraud and Abuse Act (CFAA), regulamentos da FCC e leis equivalentes em outros países, incluindo o Brasil. A responsabilidade pela conformidade é inteiramente do usuário, que deve testar somente redes próprias ou para as quais tenha autorização por escrito.
Além do risco legal, há limitações técnicas: montagens DIY são de baixo custo, mas têm alcance e potência limitados quando comparadas a jammers comerciais ou militares. Pesquisas sobre detecção de jammers cobrem índices estatísticos, abordagens de hardware, classificação de jammers em bandas GNSS por aprendizado de máquina e estimativa do tipo de jammer em LTE pelo número de UEs em modo conectado. Entender esses mecanismos é parte do valor educacional desses projetos.
Como o FHSS e a detecção de jammers se relacionam?
O Frequency Hopping Spread Spectrum é o mecanismo que permite ao Bluetooth trocar de frequência rapidamente para escapar de interferências localizadas. Um jammer eficaz precisa cobrir canais suficientes para que o salto não encontre uma frequência limpa, o que explica o uso de múltiplos rádios e de amplificadores. Em experimentos controlados, isso demonstra de forma didática por que protocolos sem fio investem tanto em robustez.
Do outro lado, a detecção de jammers evoluiu para além de simples medições de potência. Métodos modernos combinam análise estatística de sinais, classificadores de machine learning para bandas GNSS e estimativas baseadas no comportamento da rede LTE. Para estudantes, acompanhar essa literatura é uma forma de transformar um projeto jammer em aprendizado sólido sobre espectro, protocolos e contramedidas.
Perguntas frequentes sobre projetos jammer
O que é um projeto jammer?
É um projeto que constrói um dispositivo capaz de emitir interferência de radiofrequência de forma deliberada para atrapalhar comunicações sem fio. As montagens mais comuns usam um microcontrolador ESP32 com transceptores nRF24L01 para inundar a faixa de 2,4 GHz, causando perda de pacotes e negação de serviço em dispositivos Wi-Fi, Bluetooth e BLE que estejam ao alcance.
Como funciona um ESP32 Bluetooth jammer?
O ESP32 controla dois módulos nRF24L01 PA+LNA, um na interface HSPI e outro na VSPI, transmitindo ruído de RF na faixa de 2,4 GHz. Isso inunda os canais dos quais o Bluetooth depende, provocando perda de pacotes e instabilidade de conexão. O experimento demonstra, em ambiente educacional controlado, a vulnerabilidade do Frequency Hopping Spread Spectrum.
Construir um signal jammer é legal?
O Project Starbeam afirma que foi projetado apenas para testes de segurança autorizados. Interferência de RF não autorizada, desautenticação de WiFi ou análise de rede podem violar o Computer Fraud and Abuse Act (CFAA), regulamentos da FCC e leis semelhantes. A responsabilidade pela conformidade é do usuário, que deve testar apenas redes próprias ou com autorização por escrito.
O que é um projeto jammer e o que ele faz na prática?
É um projeto que constrói um dispositivo capaz de emitir interferência de radiofrequência de forma deliberada para atrapalhar comunicações sem fio. As montagens mais comuns usam um microcontrolador ESP32 com transceptores nRF24L01 para inundar a faixa de 2,4 GHz, causando perda de pacotes e negação de serviço em dispositivos Wi-Fi, Bluetooth e BLE que estejam ao alcance.
Por que usar dois módulos nRF24L01 em um projeto jammer?
Usar dois módulos nRF24L01 permite que cada um seja controlado de forma independente pelas interfaces HSPI e VSPI do ESP32. Com isso, o sistema gera pacotes de dados paralelos em múltiplos canais, aumentando a cobertura e o desempenho em comparação com um único rádio. É uma solução comum em projetos didáticos que mostram como a largura de banda de interferência afeta protocolos com salto de frequência.