GPS Spoofing: como funcionam os sinais falsos de GPS e como se defender
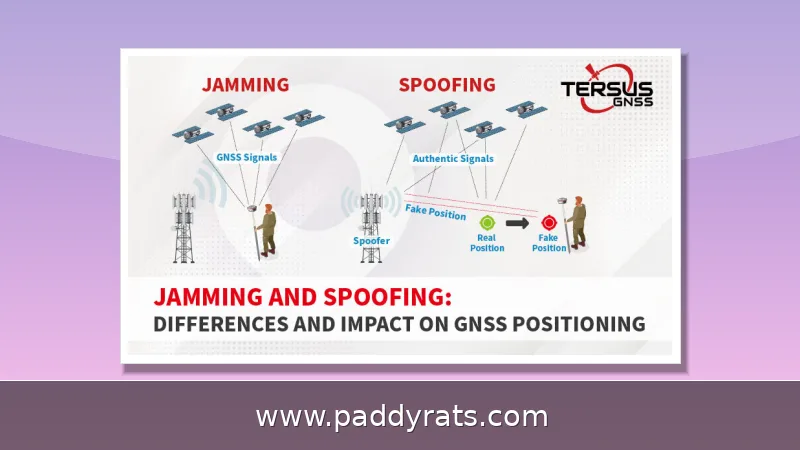
O GPS spoofing substitui sinais de satélite por transmissões falsas e faz o receptor acreditar que está em outro lugar ou em outro horário. Entenda como o ataque funciona, por que cresceu na aviação e quais métodos detectam e bloqueiam essa ameaça.
O que é GPS spoofing e como ele difere do jamming?
GPS spoofing é uma técnica maliciosa que manipula os dados do Sistema de Posicionamento Global e faz o receptor acreditar que está em outro lugar — ou em outro horário. Na prática, um transmissor de rádio por perto se sobrepõe aos sinais fracos vindos dos satélites e injeta coordenadas falsas, então o dispositivo, o veículo ou o app passa a reportar uma posição que simplesmente não existe. É diferente do jamming: enquanto o jamming só afoga o sinal com ruído até o receptor não conseguir calcular mais nada, o spoofing imita transmissões legítimas para que o equipamento confie na informação falsa.
Na prática, a diferença entre os dois é enorme. No jamming, o GPS simplesmente deixa de funcionar e quem está operando percebe o problema na hora. Já no spoofing, o receptor continua mostrando uma posição — só que ela pode estar completamente errada. É justamente isso que torna o ataque tão perigoso, principalmente na navegação aérea e marítima, onde uma leitura falsa pode passar despercebida por bastante tempo. Especialistas costumam classificar o spoofing como uma forma direcionada de interferência: ele pode atingir apenas receptores específicos, sem disparar nenhum alarme imediato.
Um dos primeiros casos suspeitos de spoofing de GPS de que se tem registro aconteceu em dezembro de 2011, quando um drone Lockheed RQ-170 foi capturado no nordeste do Irã. A partir de 2023, esse tipo de ataque passou a se tornar cada vez mais frequente, e os relatórios de ADS-B indicam eventos de spoofing sendo detectados todos os dias em diferentes partes do mundo.
Como o GPS spoofing funciona: sinais, códigos PRN e ferramentas SDR
Um ataque de spoofing de GNSS basicamente imita os sinais genuínos dos satélites nas mesmas frequências — normalmente a banda L1 do GPS, perto de 1575,42 MHz — só que com uma potência bem maior. Vale lembrar que o sistema GPS dos Estados Unidos conta com 31 satélites Navstar, responsáveis por transmitir os códigos PRN. Acontece que os códigos militares são criptografados, enquanto os civis ficam disponíveis publicamente em bancos de dados abertos. É justamente essa abertura que cria margem para a falsificação.
O atacante primeiro descobre quais satélites estão visíveis a partir da órbita e, com base nos códigos PRN públicos, gera códigos novos. Depois transmite esses sinais e vai subindo a potência aos poucos, até o receptor largar os sinais verdadeiros e se prender aos falsos. Feito isso, é só injetar coordenadas erradas. Essa abordagem tem duas variações: o hard-take-over, que é assíncrono e não fica alinhado no tempo com os sinais autênticos, e a versão sincronizada no tempo, que é bem mais difícil de detectar.
Não precisa de muito para montar um ataque de spoofing: um hardware SDR (Software Defined Radio) barato, desses bem acessíveis, combinado com software de código aberto, já dá conta do recado. Os dispositivos usados nesse tipo de ataque costumam ser pequenos, portáteis e de baixo custo — podem ser posicionados perto do alvo, levados a bordo de um avião por um passageiro ou até transportados por um drone. No caso do Android, a API Mock Location exige cinco variáveis para simular uma posição: latitude, longitude, altitude, velocidade e precisão.
Quase todo app de localização falsa mexe só em latitude e longitude. Altitude, velocidade e precisão acabam ficando travadas em valores fixos — 0, 1 ou qualquer número aleatório. Só que isso destoa do comportamento real do GPS: quando você está em movimento, e mesmo parado, esses valores oscilam a cada segundo, e o deslocamento nunca acontece em linha perfeitamente reta. É justamente essa incoerência que virou uma das pistas mais exploradas na detecção de spoofing.
Quem realiza GPS spoofing e por quê
Os motivos vão desde pura diversão até operações militares. No caso dos jogos, tem gente que recorre a aplicativos de localização falsa só para driblar as restrições regionais de títulos como Pokémon GO. Já quem se preocupa com privacidade usa esses mesmos recursos para tentar esconder de serviços e anúncios onde realmente está. Só que não é só isso: atores estatais e criminosos também lançam mão da técnica, seja para desviar rotas, seja para mascarar o deslocamento de embarcações ou bagunçar sistemas de navegação.
A Rússia aparece como a principal suspeita por trás de quase 10 mil casos de spoofing, de acordo com análises de relatórios de ADS-B. Para se ter uma ideia da escala, a GPSwise processa mais de 250 milhões de mensagens ADS-B por dia e mantém um mapa ao vivo de spoofing e jamming, que ainda oferece alertas, recursos analíticos, acesso via API e implantações privadas. Esse tipo de monitoramento virou item praticamente obrigatório para companhias aéreas e operadores logísticos.
A pesquisa em anti-spoofing também evoluiu bastante. O Stanford GPS Lab, com financiamento da FAA, está desenvolvendo métodos de defesa, e empresas como Septentrio, Swift Navigation e Incognia investem em receptores e tecnologias de localização que resistem à falsificação. Só que o outro lado da moeda chama atenção: ferramentas de uso comum, como GPS JoyStick, iMyFone AnyTo, PGSharp, iPOGO, GhostGPS e iToolab AnyGo, deixam claro como a barreira técnica para quem quer falsificar a localização é baixa.
Impacto no mundo real: aviação, navegação e infraestrutura crítica
A aviação é o setor que mais sofre com isso. Um relatório final do WorkGroup, divulgado em 6 de setembro de 2024, apontou um crescimento de 500% nos casos de spoofing, com uma média de 1.500 voos afetados por dia — bem acima dos 300 registrados no primeiro e no segundo trimestre de 2024. E tem um detalhe que ajuda a entender por que isso acontece: os sinais falsos podem chegar a ser 500 vezes mais fortes que o GNSS autêntico. Não à toa, receptores comuns acabam sendo capturados com uma facilidade assustadora.
No mar, embarcações que dependem de GPS para posicionamento e rotas podem ser desviadas para áreas perigosas ou ter sua localização mascarada em atividades ilegais. Em infraestrutura crítica, redes de energia, telecomunicações e sistemas financeiros usam sinais de tempo do GPS para sincronizar operações. Um spoofing de tempo pode desestabilizar transações e registros de auditoria sem que ninguém perceba de imediato.
Plataformas como Flightradar24 mantêm mapas de interferência e jamming de GPS, e empresas como NextNav e APG investem em alternativas de posicionamento terrestre. A lição é clara: depender de uma única fonte de localização é um risco operacional, e a redundância passou a ser requisito de segurança.
Estatísticas e tendências de incidentes de GPS spoofing
Os números ajudam a dimensionar o problema. O crescimento de 500% nos eventos de spoofing e a média diária de 1.500 voos afetados em 2024 mostram que a ameaça deixou de ser teórica. A coleta contínua de relatórios ADS-B por serviços especializados permite identificar padrões geográficos e horários, o que orienta ações de defesa.
A tabela abaixo resume os principais indicadores citados por relatórios do setor e por plataformas de monitoramento.
Como detectar GPS spoofing: sinal, tempo e criptografia
A detecção combina várias camadas. Monitorar a intensidade do sinal revela transmissões anormalmente fortes. A análise de tempo de chegada identifica atrasos incompatíveis com a física dos satélites, enquanto a análise de ângulo de chegada com arranjos de antenas consegue apontar a direção da fonte falsa. Nenhum método isolado é suficiente.
A correlação cruzada entre múltiplos sistemas de GNSS, como GPS, GLONASS, BeiDou e Galileo, dificulta ataques que miram apenas uma constelação. Dados de receptores colaborativos, enviados por multidões de dispositivos, também expõem anomalias regionais. Por fim, a autenticação criptográfica, como os sinais PRS do Galileo e do GPS III, torna a falsificação muito mais difícil.
A tabela a seguir compara os principais métodos de detecção e sua aplicação prática.
É seguro usar aplicativos de localização falsa?
Aplicativos de GPS falso são legais em muitos contextos de uso pessoal, mas violam termos de serviço de jogos e plataformas, e podem ser ilegais quando usados para fraude, falsificação de registros ou interferência em sistemas de navegação. No Android, sem root, é obrigatório usar a API Mock Location nas Opções de Desenvolvedor. No Android 6.0 ou superior, você seleciona o aplicativo específico; versões mais antigas usam uma caixa de seleção.
Entre as opções populares, o iMyFone AnyTo oferece baixo risco de banimento, alta estabilidade e teste gratuito, com recursos avançados pagos. O PGSharp é fácil de instalar, tem versão gratuita e é exclusivo para Android, mas apresenta risco médio a alto de banimento e simulação de movimento pouco realista. O iPOGO é rico em recursos, como captura automática e radar, porém a instalação é complicada e a detecção pela Niantic é mais provável.
Já o GPS JoyStick é descrito como o único aplicativo da Google Play Store que simula dados realistas e sempre atualizados para todos os valores necessários de GPS, com configurações personalizáveis, favoritos, rotas para teletransporte e caminhada automatizada, além de um diálogo para inserir coordenadas de latitude e longitude.
Como se defender: VPNs, GPS override e boas práticas
Para quem quer apenas mudar a localização percebida em serviços comuns, uma VPN resolve parte do problema. O NordVPN tem mais de 9.300 servidores em 211 localizações, dados ilimitados, política sem registros e reembolso em 30 dias. A extensão de navegador permite ativar o Spoofing de Fuso Horário e escolher o país. O Surfshark oferece conexões simultâneas ilimitadas e a opção Override GPS Location nas configurações avançadas, com plano inicial a partir de US$ 1,78 por mês.
No Android, o caminho passa por instalar o aplicativo, fazer login, abrir Configurações, Configurações de VPN, Configurações Avançadas e ativar Override GPS Location. Em seguida, é preciso habilitar as Opções de Desenvolvedor tocando sete vezes em Número da Versão, caso ainda não estejam disponíveis.
Em ambientes críticos, a defesa exige mais do que aplicativos: receptores com múltiplas constelações, antenas com rejeição de sinais espúrios, autenticação criptográfica e monitoramento contínuo de anomalias. Para operadores de aviação e navegação, vale acompanhar mapas públicos de interferência e manter procedimentos alternativos de navegação. Este conteúdo é informativo e não constitui recomendação de investimento.
Tabela comparativa: aplicativos de localização falsa
A escolha do aplicativo depende do sistema operacional, do risco de banimento e do realismo da simulação. A tabela abaixo resume as diferenças mais relevantes entre as opções citadas.
Perguntas frequentes sobre GPS spoofing
As dúvidas mais comuns envolvem definição, funcionamento, diferença em relação ao jamming e formas de detecção. As respostas abaixo consolidam o que foi apresentado ao longo do artigo e ajudam quem precisa de uma explicação direta.
Fontes e referências do setor
Os dados citados vêm de relatórios do WorkGroup, do Stanford GPS Lab, da GPSwise, do Flightradar24, de fornecedores como NordVPN e Surfshark e de documentação oficial do Android. Recomenda-se consultar as fontes primárias para atualizações, já que o cenário de interferência muda rapidamente.
Perguntas frequentes sobre GPS spoofing
O que é GPS spoofing em termos simples?
É uma técnica que manipula os dados do Sistema de Posicionamento Global transmitindo sinais falsos de GPS. Um transmissor de rádio próximo sobrepõe os sinais fracos dos satélites com coordenadas erradas, e o dispositivo, veículo ou aplicativo passa a reportar uma posição que não corresponde à realidade.
Como o GPS spoofing funciona na prática?
O atacante usa um gerador de sinais ou rádio definido por software para emitir sinais falsos mais fortes que os satélites reais. O receptor trava nos códigos falsificados e recebe coordenadas erradas. Os códigos PRN civis são públicos e não criptografados, o que facilita esse tipo de substituição.
Qual é a diferença entre jamming e spoofing de GPS?
O jamming afoga o sinal com ruído de rádio, e o receptor simplesmente não consegue calcular a posição. O spoofing é mais insidioso: ele imita transmissões legítimas para que o receptor acredite em informação falsa. O spoofing pode funcionar como uma forma direcionada de jamming, afetando apenas receptores específicos.
Como o GPS spoofing pode ser detectado?
A detecção usa monitoramento da intensidade do sinal, análise de tempo de chegada, análise de ângulo de chegada com arranjos de antenas, correlação cruzada entre GPS, GLONASS, BeiDou e Galileo, dados colaborativos de receptores e autenticação criptográfica, como os sinais PRS do Galileo e do GPS III.