Il progetto jammer con ESP32 e nRF24L01 è un esperimento didattico che mostra quanto sia fragile la banda 2,4 GHz usata da Wi-Fi, Bluetooth e BLE. In questa guida analizzo hardware, firmware e limiti legali di build come RF-Clown e Project Starbeam.
Che cos'è un progetto jammer e cosa fa davvero
Un progetto jammer è, in sostanza, una realizzazione fai-da-te con cui si costruisce un dispositivo in grado di emettere di proposito interferenze a radiofrequenza, così da disturbare le comunicazioni wireless. Nei contesti didattici si parte quasi sempre da un microcontrollore ESP32 abbinato a ricetrasmettitori nRF24L01: il risultato è che la banda ISM da 2,4 GHz viene inondata di rumore, con conseguente perdita di pacchetti e denial of service ai danni di Wi-Fi, Bluetooth e BLE nel raggio d'azione. La definizione tecnica resta comunque quella classica, ripresa da ScienceDirect: un jammer è un apparato che emette segnali per interrompere sistemi di comunicazione. Il punto, però, non è l'attacco in sé. Chi studia ingegneria elettronica ci trova piuttosto una dimostrazione concreta di quanto poco basti per saturare un canale condiviso, e proprio per questo conviene trattare questi progetti come banchi di prova didattici, non come strumenti operativi.
Come funziona un jammer ESP32 con nRF24L01
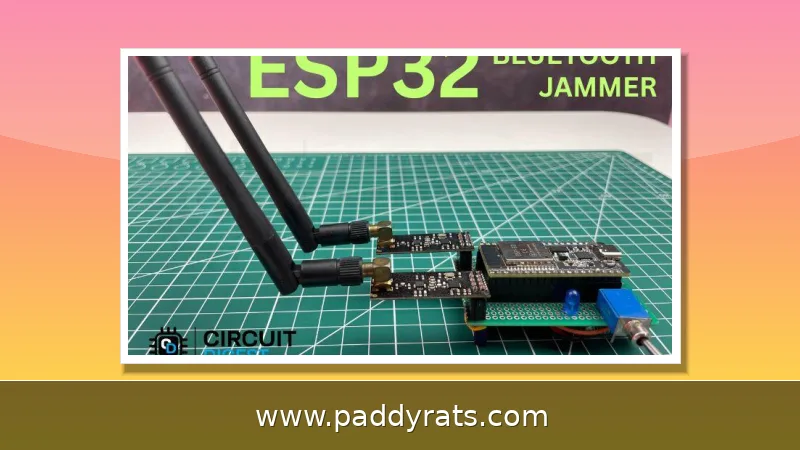
Il principio di fondo è piuttosto lineare: il jammer genera interferenza a radiofrequenza che va a sovrapporsi ai segnali legittimi, provocando di fatto un denial of service. Il Bluetooth lavora nella banda ISM a 2,4 GHz, la stessa usata dal Wi-Fi e persino dai forni a microonde, per cui basta un disturbo piazzato bene per colpire più protocolli nello stesso momento. Bluetooth Classic sfrutta 79 canali attorno ai 2,45 GHz con frequency hopping 1600 volte al secondo, mentre il BLE ne utilizza 40 con adaptive frequency hopping. La Frequency Hopping Spread Spectrum (FHSS) è proprio il cuore di questa resistenza: il jammer, in sostanza, non decifra niente, si limita a inondare i canali su cui il Bluetooth fa affidamento. Nel build pubblicato da CircuitDigest il 13 aprile 2026, un ESP32 Bluetooth Jammer con doppio modulo NRF24L01 viene documentato con schema elettrico, tabella dei pin, flashing del firmware e video dimostrativo, incluso il ruolo delle interfacce HSPI e VSPI. È esattamente il tipo di materiale che consiglierei a chi vuole capire il fenomeno prima ancora di prendere in mano un saldatore.
Perché usare due moduli nRF24L01 e le interfacce HSPI/VSPI
La scelta di usare due moduli nRF24L01 non è affatto casuale: ognuno viene gestito in modo indipendente attraverso le interfacce HSPI e VSPI dell'ESP32, e in questo modo il sistema riesce a generare pacchetti dati paralleli su più canali contemporaneamente. Il risultato? Una copertura più ampia e prestazioni decisamente migliori rispetto a quelle che si otterrebbero con un solo modulo radio. C'è anche un risvolto didattico interessante: proprio questo dettaglio spiega perché l'ESP32 venga spesso preferito a un semplice Arduino, visto che la doppia interfaccia SPI permette di pilotare due radio senza colli di bottiglia evidenti. Il progetto WiFi e Bluetooth da 2,4 GHz citato nelle fonti utilizzava appunto ESP32, moduli NRF24L01 e Arduino IDE, con un costo stimato di 35.000 IQD, e l'obiettivo era impedire agli studenti di copiare tramite auricolari Bluetooth durante gli esami. Un caso limite curioso, per carità, ma il punto va detto chiaro: usare un jammer in aula senza autorizzazione resta illegale, qualunque fosse l'intenzione.
Progetti open source: RF-Clown e Project Starbeam
Sul versante open source troviamo RF-Clown, un jammer BLE e Bluetooth costruito con nRF24L01 ed ESP32, rilasciato con licenza MIT e arrivato a 1.9k stelle, 43 watching e 192 fork su GitHub. La filosofia del progetto è chiara: trasparenza ed educazione, in netta contrapposizione con le implementazioni closed-source, difficilmente verificabili da chi vuole capirci qualcosa. Poi c'è Project Starbeam v2 (2026), presentato come il jammer ESP32 definitivo per WiFi, BT e droni, con ben 5 radio a bordo: ESP32-WROOM-32D, fino a 5x NRF24L01+ da 2,4 GHz con PA+LNA e fino a 2x CC1101 nella banda 300-928 MHz. Se abbinato a un HackRF One compatibile, la copertura può spingersi fino a 6 GHz. La tabella qui sotto riassume le specifiche principali dei due progetti, utile per farsi un'idea dell'approccio e della complessità di build.
| Parametro | RF-Clown | Project Starbeam v2 |
|---|---|---|
| Radio | 3x NRF24 (GT24 Mini) | Fino a 5x NRF24L01+ PA+LNA, 2x CC1101 |
| MCU | ESP32 | ESP32-WROOM-32D (240 MHz, 4MB flash) |
| Display | OLED + 3 pulsanti | SSD1306 OLED 128x64 I2C |
| Alimentazione | Batteria litio + TP4056 | Modulo USB-C |
| Licenza | MIT | Progetto aperto su GitHub |
Il confronto tra i due progetti racconta due filosofie parecchio diverse. Da un lato RF-Clown, che punta su un formato compatto e su una chiara vocazione divulgativa: i NeoPixel danno un feedback visivo immediato, il regolatore LF33 e il CP2102 integrato semplificano la vita a chi lo assembla. Dall'altro Project Starbeam, una piattaforma decisamente più ambiziosa, con il suo PCB a 4 strati e un costo di realizzazione che sale di conseguenza. Detto questo, entrambi restano a anni luce da quello che può fare un jammer commerciale o militare, che gioca su potenze e bande fuori scala. Per dare un'idea delle proporzioni, Dataintelo stima che il mercato dei jammer militari valesse 9,4 miliardi di dollari nel 2025, con una proiezione di 17,8 miliardi entro il 2034 e un CAGR del 7,4%. Numeri che aiutano a inquadrare il fenomeno su larga scala, ma che non hanno praticamente nulla a che vedere con una build fatta sulla scrivania di casa.
Hardware, flashing del firmware e passaggi di costruzione
Il flashing del firmware è il punto in cui tanti progetti si arenano. Nel caso di RF-Clown la procedura è questa: si scaricano l'ESP32 Flash Download Tool e i driver USB, si prepara il file .bin, si collega l'ESP32 via USB, si seleziona come chip l'ESP32, si aggiunge il .bin all'indirizzo di partenza 0x1000, si sceglie la porta COM e il baud rate 115200, poi si preme Start e si controlla che il caricamento sia andato a buon fine. Per Project Starbeam, invece, si parte ordinando il PCB a 4 strati e montando i componenti: ESP32-WROOM-32D, display SSD1306, radio NRF24 e CC1101, più il modulo USB-C. Dopodiché si installa Arduino IDE, si aggiunge la SmartRC-CC1101-Driver-Lib2 alla cartella libraries, si apre starbeam_v2.ino, si carica il codice e infine si collegano le antenne. Il tutorial Instructables dedicato a droni, Wi-Fi e 4G segue una sequenza diversa: come Step 1 bisogna estrarre il modulo ad alta tensione, come Step 2 progettare e ordinare un PCB, e poi si prosegue con i passaggi successivi. Qui sotto trovi una tabella di riferimento rapido sui parametri di flashing.
| Voce | Valore |
|---|---|
| Indirizzo di avvio .bin | 0x1000 |
| Baud rate | 115200 |
| Tool | ESP32 Flash Download Tool |
| Driver | CP210x USB to UART Bridge VCP |
| Versione board | ESP32 Board Version 1.0.5 |
Chi si avvicina a questi passaggi per la prima volta tende a sottovalutare due cose su tutte: la qualità dell'alimentazione e la scelta delle antenne. I moduli NRF24L01+ con PA+LNA vogliono corrente stabile, altrimenti succede che il flashing va a buon fine ma poi la trasmissione è instabile. Le antenne da 8 dBi con cavi IPEX, come nel caso di RF-Clown, migliorano la portata, questo sì, ma non trasformano un esperimento da laboratorio in un dispositivo davvero potente. Leggere i log seriali, magari con un multimetro accanto, risolve la maggior parte dei problemi di troubleshooting che ho visto segnalare nelle community di Hackster.io e GitHub. Il consiglio pratico, se posso, è di partire da un solo modulo, verificare che il firmware risponda, e solo dopo aggiungere la seconda radio.
Rilevamento dei jammer e ricerca accademica
Esiste un filone di ricerca speculare a quello dei costruttori: il rilevamento dei jammer. Gli studi coprono indici statistici, approcci hardware, classificazione dei jammer nelle bande GNSS tramite machine learning e stima del tipo di jammer in LTE usando il numero di UE in modalità Connected. È un ambito che interessa operatori telefonici, autorità aeronautiche e chi progetta infrastrutture critiche, perché un disturbo non rilevato può restare invisibile per giorni. Anche il progetto studentesco di Anshika Nijhawan, Saket Bhatnagar e Govind Sharma, attivo da agosto a dicembre 2020 per il quinto semestre del Bachelor of Computer Applications, rientra in questa tradizione accademica di studio dei segnali. La lezione è che la difesa si costruisce conoscendo l'attacco, non ignorandolo. Chi vuole approfondire dovrebbe leggere i paper su ScienceDirect prima di ordinare qualsiasi componente.
Rischi legali e limiti dell'uso autorizzato
Il punto che non si può aggirare è la legalità. Project Starbeam dichiara esplicitamente di essere progettato solo per test di sicurezza autorizzati. Il jamming RF non autorizzato, la deautenticazione WiFi o l'analisi di rete possono violare il Computer Fraud and Abuse Act (CFAA), le normative FCC e leggi analoghe in molti Paesi. Gli utenti sono gli unici responsabili della conformità e dovrebbero testare solo reti di propria proprietà o per cui hanno un'autorizzazione scritta. In Italia e nell'Unione Europea la materia è regolata a livello nazionale e comunitario, con sanzioni che possono essere pesanti. La differenza tra un progetto didattico e un illecito sta nel contesto: laboratorio chiuso, rete propria, finalità di studio. Fuori da questi confini, il rischio non è teorico. Vale anche la pena ricordare che il termine "jammer" ha significati diversi: Global Game Jam 2024 ha riunito 34.649 Jammers in 796 sedi e 102 Paesi, ma in quel caso si parla di game jam, non di radiofrequenza.
Domande frequenti sui progetti jammer
Le domande che ricevo più spesso riguardano il funzionamento pratico, la scelta dei moduli e i confini legali. Ho raccolto le risposte in forma sintetica qui sotto, così da avere un riferimento unico per chi si avvicina a questi progetti per la prima volta. Se stai valutando una build, ricorda che la parte hardware è la più semplice: la vera difficoltà è capire cosa stai facendo e perché.
| Componente | Ruolo nel progetto |
|---|---|
| ESP32 | Controllo e gestione delle interfacce SPI |
| nRF24L01 | Trasmissione nella banda 2,4 GHz |
| CC1101 | Copertura 300-928 MHz |
| SSD1306 OLED | Interfaccia utente e stato |
Domande frequenti
Che cos'è un progetto jammer?
Un progetto jammer è una realizzazione che costruisce un dispositivo capace di emettere deliberatamente interferenze a radiofrequenza per disturbare le comunicazioni wireless. Le build più comuni usano un microcontrollore ESP32 con ricetrasmettitori nRF24L01 per saturare la banda 2,4 GHz, causando perdita di pacchetti e denial of service verso dispositivi Wi-Fi, Bluetooth e BLE nel raggio d'azione.
Come funziona un jammer Bluetooth basato su ESP32?
Un ESP32 controlla due moduli nRF24L01 PA+LNA, uno su HSPI e uno su VSPI, trasmettendo rumore RF nella banda 2,4 GHz. Questo inonda i canali su cui il Bluetooth fa affidamento, provocando perdita di pacchetti e instabilità della connessione. L'esperimento dimostra in modo controllato la vulnerabilità della Frequency Hopping Spread Spectrum a scopo puramente didattico.
Perché usare due moduli nRF24L01 in un jammer?
Usare due moduli nRF24L01 permette di controllarli in modo indipendente tramite le interfacce HSPI e VSPI dell'ESP32. Il sistema può così generare pacchetti dati paralleli su più canali, aumentando copertura e prestazioni rispetto a un singolo modulo radio. È il motivo per cui l'ESP32 è spesso preferito ad altre schede in questi progetti.
Costruire un jammer di segnali è legale?
Project Starbeam dichiara di essere progettato solo per test di sicurezza autorizzati. Il jamming RF non autorizzato, la deautenticazione WiFi o l'analisi di rete possono violare il Computer Fraud and Abuse Act (CFAA), le normative FCC e leggi simili in altri Paesi. Gli utenti sono gli unici responsabili della conformità e dovrebbero testare solo reti proprie o per cui hanno autorizzazione scritta.
Che cos'è un progetto jammer e cosa fa davvero?
Un progetto jammer è una realizzazione fai-da-te che costruisce un dispositivo capace di emettere deliberatamente interferenze a radiofrequenza per disturbare le comunicazioni wireless. Le build più comuni usano un microcontrollore ESP32 con ricetrasmettitori nRF24L01 per saturare la banda 2,4 GHz, causando perdita di pacchetti e denial of service verso dispositivi Wi-Fi, Bluetooth e BLE nel raggio d'azione. Il valore è didattico, non operativo.