Projeto Jammer dækker DIY- og studenterprojekter, der bygger signaljammerere med ESP32 og nRF24L01 til at forstyrre 2,4 GHz Wi-Fi, Bluetooth og BLE. Her gennemgår jeg mekanik, hardware, firmware og de juridiske grænser.
Hvad er et Projeto Jammer, og hvad gør det?
Et Projeto Jammer er et byggeprojekt, hvor man sammensætter en enhed, der bevidst udsender radiosignaler for at forstyrre trådløs kommunikation. Formålet er sjældent at ødelægge noget permanent – snarere at vise, hvor sårbare de licensfrie bånd egentlig er, når man først oversvømmer dem med støj. ScienceDirect definerer da også en jammer som en indretning, der udsender signaler for at afbryde kommunikationssystemer og dermed skabe denial of service.
I praksis betyder det, at et Projeto Jammer som regel arbejder i 2,4 GHz ISM-båndet — det samme område, hvor Wi-Fi, Bluetooth Classic, BLE og sågar mikrobølgeovne deler pladsen. Når jammere udsender RF-støj på de kanaler, som en given protokol benytter, stiger pakketabet, forbindelserne bliver ustabile, og enheder i nærheden mister forbindelsen. Selve mekanismen er den samme, som militære og kommercielle jammere bruger; forskellen ligger mest i skalaen og i den langt lavere effekt.
Den her type projekt er blevet ret populær blandt studerende og hardwarenørder, og det giver egentlig god mening. Man får nemlig lov til at kombinere embedded programmering, RF-teori og PCB-arbejde i én kompakt opgave, der stadig er til at overskue. Samtidig illustrerer den meget godt, hvorfor de regulatoriske grænser overhovedet eksisterer: en billig microcontroller og et par transceivere kan i teorien skabe forstyrrelser i naboens netværk, hvis man ikke sørger for at holde sig til isolerede testmiljøer. Så læs nu lige afsnittet om lovgivning, inden du tænder for strømmen — det er altså ikke bare en formsag.
Hvordan virker en ESP32 og nRF24L01-jammer?
En ESP32-bluetoothjammer udnytter faktisk, at ESP32'en sagtens kan styre flere nRF24L01-transceivere hver for sig og dermed sende RF-støj ud over hele 2,4 GHz-båndet. nRF24L01 er jo fra begyndelsen en billig lille radiotransceiver beregnet til punkt-til-punkt-kommunikation, men når man først programmerer den til at sende kontinuerlige pakker på kanaler, der hele tiden skifter, så begynder den mere at opføre sig som en ren støjkilde. Og det er netop den her misbrugte funktionalitet, der gør den så velegnet til undervisningsbrug.
Bluetooth Classic kører i 79 kanaler omkring 2,45 GHz og hopper 1600 gange i sekundet via Frequency Hopping Spread Spectrum, mens BLE nøjes med 40 kanaler og bruger adaptiv frekvenshopning. FHSS er faktisk netop lavet til at modstå interferens — men en jammer behøver ikke være smartere end som så: den kan bare oversvømme hele båndet og dermed lægge pres på de kanaler, Bluetooth er afhængig af. Når det sker, ser man typisk tabte pakker og forsinkelser, og i mange tilfælde ryger forbindelsen helt.
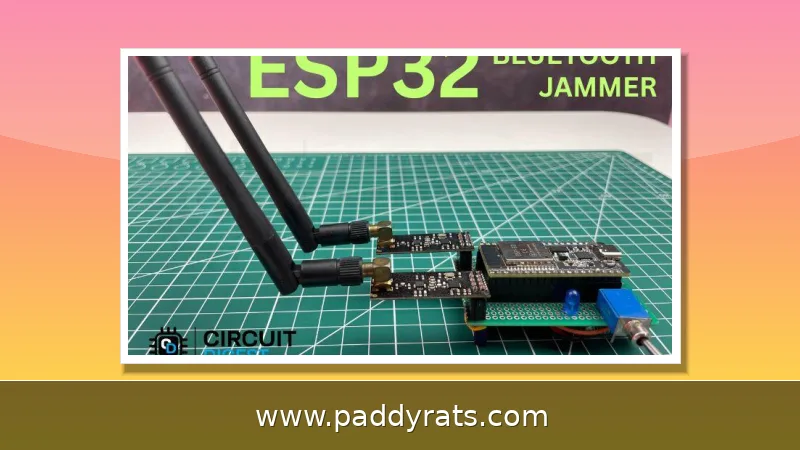
Den 13. april 2026 lagde CircuitDigest en ESP32-bluetoothjammer ud, som bruger to NRF24L01-moduler. Opsætningen demonstrerer fænomenet med kredsløbsdiagram, pin-forbindelser, firmware-flashing og en video, og den viser noget ret vigtigt: Selv meget simpel hardware kan skabe målbar interferens i et kontrolleret miljø. Det er netop derfor, projektet giver mening som læringsredskab frem for som færdigt produkt.
Hvorfor bruge to nRF24L01-moduler og HSPI/VSPI?
Et enkelt nRF24L01-modul kan altså kun sende på én kanal ad gangen, og det sætter en ret tydelig grænse for, hvor bredt støjen faktisk fordeler sig. Når man i stedet sætter to moduler op, kan ESP32'en styre dem hver for sig via sine HSPI- og VSPI-interfaces – og på den måde sender den parallelle datapakker ud på flere kanaler på samme tid. Resultatet er bedre dækning og en jamming, der er markant mere effektiv, end hvad man kan opnå med bare én radio alene.
Den praktiske opsætning kræver, at man er omhyggelig med pin-mappingen, fordi HSPI og VSPI deler flere GPIO'er med andre funktioner på ESP32'en. Det er faktisk noget af det, man hurtigt kommer til at overse. I CircuitDigests gennemgang tages netop denne opdeling op, og her vises en tabel over pin-forbindelserne, så man kan se, hvilke ben der hører til hvilket interface. Laver man en fejl her, er det en af de allerhyppigste grunde til, at et DIY-byggeri slet ikke virker.
Det smarte ved at køre to moduler parallelt er ikke bare rå muskelkraft – det giver også en vis fleksibilitet. Du kan for eksempel lade det ene modul tage sig af BLE-kanalerne, mens det andet dækker Wi-Fi-kanalerne, eller lade dem skifte strategi undervejs, hvis det giver mening. På den måde bliver projektet faktisk ret godt til at vise, hvordan frekvenshopning og kanalvalg spiller sammen i virkeligheden – og hvor hurtigt et system, der ellers virker solidt, kan tabe forbindelsen.
Open source-jammerprojekter: RF-Clown og Project Starbeam
RF-Clown er et open source-projekt til at jamme BLE og Bluetooth, og det bygger på nRF24L01 og ESP32 under MIT-licensen. På GitHub har det samlet omkring 1.900 stjerner, 43 watchers og 192 forks, og det gør det faktisk til et af de mere gennemsigtige projekter i den kategori. Selve hardwaren består af tre NRF24-moduler af typen GT24 Mini, fire IPEX-kabler med 8 dBi-antenner, et OLED-display, tre taktile kontakter og NeoPixel-feedback – plus et lithiumbatteri med TP4056-oplader og en indbygget CP2102 USB-interface.
Project Starbeam v2 fra 2026 bliver beskrevet som noget så ambitiøst som en ESP32-baseret jammer, der kan tage sig af både WiFi, Bluetooth og droner – og den kan endda have op til fem radioer om bord. Hjernen i opsætningen er en ESP32-WROOM-32D, der kører dual-core ved 240 MHz og stiller med 4 MB flash samt 520 KB SRAM. Til at vise status bruges en SSD1306 OLED-skærm på 128x64, som kommunikerer over I2C. Derudover kan man tilslutte op til fem NRF24L01+ moduler til 2,4 GHz-båndet – alle med PA+LNA – samt op til to CC1101-moduler, der dækker området fra 300 til 928 MHz. Printpladen er lavet som et firelags-PCB, og hvis man kombinerer projektet med en HackRF One, lyder det fra udviklerne, at frekvensdækningen kan skrues helt op til 6 GHz.
Begge projekter lægger vægt på gennemsigtighed og læring frem for kommerciel brug. RF-Clown fremhæver åbenheden over for lukkede implementeringer, mens Project Starbeam positionerer sig som en overkommelig tilgang til signalefterretning til sikkerhedsformål. Det er dog værd at bemærke, at DIY-byggerier generelt har lavere effekt og rækkevidde end kommercielle eller militære jammerere, hvilket gør dem uegnede til egentlig driftsforstyrrelse uden for laboratoriet.
Hardware, firmware-flashing og byggetrin
Selve byggeprocessen varierer fra projekt til projekt, men følger ofte en fast skabelon: komponentliste, kredsløbsdiagram, pin-forbindelser, samling, firmware, test og fejlfinding. Hos CircuitDigest er rækkefølgen netop beskrevet trin for trin, inklusive en video-demonstration og en forklaring af HSPI- og VSPI-opdelingen, som er afgørende for, at de to nRF24L01-moduler kan arbejde parallelt.
Til RF-Clown uploades firmware med ESP32 Flash Download Tool. Man henter værktøjet og de nødvendige USB-drivere, forbereder .bin-filen, forbinder ESP32'en via USB, vælger chiptypen ESP32, tilføjer .bin-filen ved startadressen 0x1000, vælger COM-port og baud rate 115200 og klikker Start. Derefter verificeres uploadet, før enheden tages i brug. CP210x USB to UART Bridge VCP-drivere er nødvendige på mange Windows-maskiner.
Project Starbeam kræver lidt mere håndværk. Man bestiller det firelags-PCB, monterer ESP32-WROOM-32D, SSD1306-displayet, NRF24-radioerne, CC1101-radioerne og USB-C-modulet, installerer Arduino IDE, tilføjer SmartRC-CC1101-Driver-Lib2 til biblioteksmappen, åbner starbeam_v2.ino, uploader koden og sætter antennerne på til sidst. Instructables-guiden til en DIY-jammer mod droner, Wi-Fi og 4G fra den 14. oktober 2024 starter med at udtrække højspændingsmodulet, hvorefter man designer og bestiller et PCB og fortsætter gennem de øvrige trin.
Nedenstående tabel opsummerer de vigtigste specifikationer på tværs af de tre mest omtalte byggerier, så man hurtigt kan sammenligne hardware og kompleksitet.
Specifikationer og sammenligning af jammerprojekter
| Projekt | Radioer | Processor | Licens/status |
|---|---|---|---|
| RF-Clown | 3x NRF24 (GT24 Mini), 4x IPEX + 8 dBi antenner | ESP32, CP2102, LF33 | MIT, open source |
| Project Starbeam v2 | Op til 5x NRF24L01+ PA+LNA, op til 2x CC1101 (300-928 MHz) | ESP32-WROOM-32D, 240 MHz, 4 MB flash | Firelags-PCB, 2026 |
| CircuitDigest Bluetooth-jammer | 2x NRF24L01 via HSPI og VSPI | ESP32 | Vejledning, april 2026 |
| Multiband-projekt | 900-1900 MHz (GSM900, GPS, GSM1800) | Ikke specificeret | Studieprojekt |
Tabellen viser tydeligt, at forskellen mellem projekterne primært ligger i antallet af radioer og frekvensdækningen. RF-Clown og CircuitDigests byggerier holder sig til 2,4 GHz og er derfor de mest enkle at gå til, mens Project Starbeam tilføjer sub-GHz-bånd og dermed flere anvendelsesmuligheder. Multiband-projektet og CAST-Jammer, der arbejder på L1, L2 og L5, viser, hvor langt man kan gå, hvis man har adgang til dyrere hardware og mere avanceret viden.
Hvordan opdager man jamming, og hvad viser forskningen?
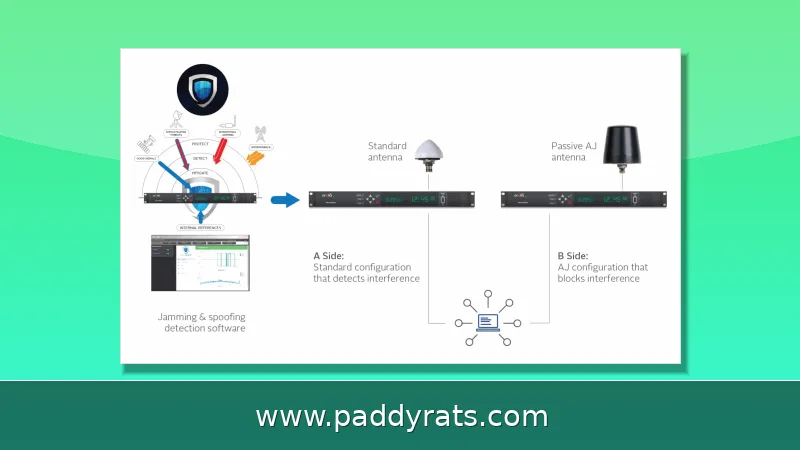
Jammerdetektion er et forskningsfelt i sig selv og dækker statistiske indekser, hardwarebaserede tilgange og klassificering af jammerere i GNSS-bånd ved hjælp af maskinlæring. I LTE-netværk kan man estimere jammerens type ud fra antallet af Connected mode-UE'er, fordi en jammer typisk påvirker mange enheder samtidigt på en karakteristisk måde. Det gør det muligt at skelne mellem forskellige typer forstyrrelser.
For den enkelte DIY-bygger er det relevant at forstå, at jamming ikke er usynligt. En WiFi- eller Bluetooth-jammer efterlader målbare spor i form af stigende pakketab, faldende signalstyrke og mistede forbindelser, og professionelle værktøjer kan ofte lokalisere kilden. Derfor bør man kun teste i afskærmede miljøer eller på netværk, man selv ejer og har skriftlig tilladelse til at analysere.
Militære jammerere er et langt større marked. Ifølge Dataintelo var det militære jammer-marked vurderet til 9,4 milliarder dollars i 2025 og forventes at nå 17,8 milliarder dollars i 2034 med en CAGR på 7,4 procent. Aktører som DHS S&T, NAVAIR Next Generation Jammer, Thales og CAST-Jammer arbejder med elektromagnetisk angreb og avanceret signalundertrykkelse, hvilket understreger forskellen mellem et studenterprojekt og professionelle systemer.
Juridiske risici og grænser for autoriseret test
Project Starbeam oplyser selv, at det kun er designet til autoriseret sikkerhedstest. Uautoriseret RF-jamming, WiFi-deauthentication eller netværksanalyse kan overtræde Computer Fraud and Abuse Act (CFAA), FCC-regler og tilsvarende lovgivning i andre lande. Brugeren er alene ansvarlig for at overholde reglerne og bør kun teste netværk, man selv ejer eller har skriftlig tilladelse til at undersøge.
I Danmark og resten af EU er det tilsvarende reguleret gennem nationale telelove og harmoniserede regler for radioudstyr. Det betyder i praksis, at man ikke må udsende forstyrrende signaler i det offentlige rum, heller ikke selv om effekten er lav. Selv kortvarige forsøg kan påvirke naboers Wi-Fi, Bluetooth-headsets og trådløse sensorer, og det kan udløse både erstatningskrav og strafansvar.
Derfor bør alle, der bygger et Projeto Jammer, behandle det som et lukket laboratorieforsøg. Brug afskærmede rum eller faraday-bure, hold effekten lav, og dokumentér, at du har tilladelse til det miljø, du tester i. Sådan bevarer man læringsværdien, uden at man samtidig skaber unødig risiko for sig selv eller andre.
Det er også værd at huske, at et DIY-byggeri sjældent er stabilt nok til at være en reel trussel. Rækkevidden er begrænset, antennerne er billige, og firmwaren er ofte skrevet til demonstration. Den største værdi ligger derfor i forståelsen af RF-teori, protokoladfærd og regulatoriske grænser, ikke i selve forstyrrelsen.
Hvad koster et DIY-jammerprojekt, og hvem bygger dem?
Et af de mest citerede eksempler er et WiFi- og Bluetooth 2,4 GHz-jammerprojekt, der brugte ESP32, NRF24L01-moduler og Arduino IDE. Den estimerede projektpris var 35.000 IQD, og formålet var at forhindre studerende i at snyde via Bluetooth-øresnegle. Det viser, hvordan teknologien ofte opstår i en undervisningskontekst, hvor motivationen er at forstå sårbarheder snarere end at skabe skade.
Et andet eksempel er et WiFi-jammerstudenterprojekt af Anshika Nijhawan, Saket Bhatnagar og Govind Sharma, som løb fra august til december 2020 som en del af et femte semester på Bachelor of Computer Applications. Den type projekter er typisk bundet til et semesterforløb og afsluttes med en rapport, en demonstration og en diskussion af etiske og juridiske aspekter.
Det er også værd at nævne, at ordet jammer bruges i flere betydninger. Global Game Jam 2024 samlede 34.649 deltagere på 796 lokationer i 102 lande, men her refererer jammer til et spiludviklingsevent og ikke til signalforstyrrelse. Den sproglige forveksling dukker ofte op i søgeresultater og gør det ekstra vigtigt at være præcis i sin terminologi, når man skriver om emnet.
Terminologien omkring emnet omfatter signal jammer, RF-jammer, Bluetooth-jammer, BLE-jammer, WiFi-jammer, 2,4 GHz-jammer, frekvensjammer, dronejammer, multiband-jammer, jammerdetektor og jamming. At kende forskellene gør det lettere at søge relevant information og undgå at blande undervisningsprojekter sammen med kommercielle eller militære systemer.
Hvordan arbejder en jammer teknisk set med FHSS?
Frequency Hopping Spread Spectrum er kernen i Bluetooths robusthed. Bluetooth Classic skifter mellem 79 kanaler omkring 2,45 GHz op til 1600 gange i sekundet, mens BLE bruger 40 kanaler med adaptiv hopning. Formålet er at undgå interferens fra andre enheder i det samme licensfrie bånd, herunder Wi-Fi og mikrobølgeovne.
En jammer udnytter, at FHSS kun virker, hvis der findes rene kanaler at hoppe til. Ved at udsende bredbåndet RF-støj over hele 2,4 GHz-båndet fjerner man de rene kanaler og tvinger Bluetooth til at operere i støj. Det fører til tabte pakker, gentransmissioner og i sidste ende afbrudte forbindelser, hvilket er præcis den denial of service, som projektet demonstrerer.
Forståelsen af FHSS forklarer også, hvorfor to nRF24L01-moduler er bedre end én. Ved at dække flere kanaler parallelt mindsker man sandsynligheden for, at Bluetooth finder et hul i støjen. Samtidig viser det, hvor svært det er at jamme et adaptivt system fuldstændigt, og hvorfor militære jammerere arbejder med langt højere effekt og mere avancerede teknikker.
Endelig illustrerer det, hvorfor 2,4 GHz-båndet er så følsomt. Wi-Fi, Bluetooth, BLE, trådløse mus og mange IoT-enheder deler de samme frekvenser, og selv begrænset støj kan mærkes på tværs af mange enheder. Det gør båndet til et oplagt undervisningseksempel, men også til et område, hvor man skal udvise særlig forsigtighed.
Hvordan undgår man de mest almindelige fejl?
Den hyppigste fejl i DIY-jammerprojekter er forkert pin-mapping mellem ESP32 og nRF24L01. HSPI og VSPI deler GPIO'er med andre funktioner, og hvis man blander dem sammen, kan radioerne ikke initialiseres korrekt. Derfor bør man altid tage udgangspunkt i en verificeret pin-tabel og dobbelttjekke forbindelserne, før man tænder for strømmen.
En anden klassisk fejl er manglende strømforsyning. nRF24L01+ PA+LNA-moduler trækker betydeligt mere strøm under transmission, og hvis man forsyner dem fra ESP32'ens 3,3 V-ben uden tilstrækkelig afkobling, opstår der spændingsfald og ustabil drift. En separat regulator med kondensatorer tæt på modulerne løser typisk problemet.
Firmware-flashing er også en kilde til frustration. Startadressen 0x1000, baud rate 115200 og de rigtige CP210x-drivere skal være på plads, ellers fejler uploadet. Man bør verificere, at .bin-filen matcher den valgte chiptype, og at COM-porten faktisk er den, ESP32'en er tilsluttet.
Endelig bør man ikke undervurdere betydningen af antenner og placering. Dårligt monterede IPEX-kabler eller antenner uden jordplan reducerer rækkevidden markant. I et lukket testmiljø kan man eksperimentere med antennevalg, men man skal altid holde effekten inden for lovlige grænser og undgå at påvirke omkringliggende netværk.
Hvilke alternativer findes til avanceret RF-test?
For dem, der vil længere end ESP32 og nRF24L01, findes der mere avancerede platforme. HackRF One er en softwaredefineret radio, der kan dække et bredt frekvensområde og bruges til både analyse og transmission, og Project Starbeam nævner netop kompatibilitet med HackRF One som en vej til at udvide dækningen op til 6 GHz.
Nexys A7 FPGA er et andet eksempel på hardware, der bruges i undervisnings- og forskningssammenhæng til at implementere brugerdefinerede signalbehandlingsalgoritmer. Sammen med værktøjer som CC1101 til sub-GHz-båndet giver det mulighed for at studere jamming og anti-jamming på et mere avanceret niveau end et simpelt 2,4 GHz-byggeri.
Kommercielle og militære systemer som NAVAIR Next Generation Jammer, Thales og CAST-Jammer arbejder med langt højere effekt, flere bånd og avancerede teknikker til elektromagnetisk angreb. De er ikke sammenlignelige med et studenterprojekt, men de viser, hvor feltet bevæger sig hen, og hvorfor regulering er nødvendig.
For de fleste læsere er det dog mere relevant at mestre det grundlæggende: forstå FHSS, kende begrænsningerne ved nRF24L01, kunne flashe firmware korrekt og respektere lovgivningen. Det giver et solidt fundament, uanset om man senere bevæger sig mod SDR, FPGA eller mere avancerede RF-platforme.
Hvilken betydning har projektet for forståelsen af trådløs sikkerhed?
Projeto Jammer er først og fremmest et pædagogisk værktøj. Ved at bygge en enhed, der skaber RF-interferens i 2,4 GHz-båndet, får man en konkret fornemmelse af, hvor skrøbelig trådløs kommunikation kan være, og hvor hurtigt et ellers velfungerende netværk mister forbindelsen, når støjen overstiger en vis tærskel.
Det gør projektet relevant for studerende inden for datalogi, elektronik og cybersikkerhed, men også for professionelle, der arbejder med trådløse installationer. Forståelsen af, hvordan FHSS, kanalvalg og pakketab hænger sammen, er nyttig, når man skal fejlfinde på Wi-Fi eller designe robuste IoT-løsninger.
Samtidig er projektet en påmindelse om, at teknisk viden altid kommer med et ansvar. Den samme indsigt, der bruges til at forstå sårbarheder, kan misbruges til at forstyrre andres kommunikation. Derfor bør undervisningsforløb altid kombinere den praktiske byggeøvelse med et grundigt afsnit om etik, lovgivning og autoriseret test.
Afslutningsvis viser projektet, at adgangen til avanceret RF-teknologi er blevet demokratiseret. En ESP32 og et par nRF24L01-moduler koster meget lidt, men giver alligevel indsigt i emner, der tidligere var forbeholdt
Ofte stillede spørgsmål
Hvad er et Projeto Jammer, og hvordan virker det?
Et Projeto Jammer er et DIY-byggeprojekt, hvor man sammensætter en enhed, der udsender radiosignaler for at forstyrre trådløs kommunikation i 2,4 GHz-båndet. Ved at oversvømme kanalerne med RF-støj øges pakketabet, og Wi-Fi, Bluetooth og BLE mister forbindelsen. Formålet er typisk at demonstrere sårbarheder i licensfrie bånd frem for at skabe permanent skade.
Hvorfor bruger man to nRF24L01-moduler i en ESP32-jammer?
Et enkelt nRF24L01-modul kan kun sende på én kanal ad gangen. Ved at bruge to moduler kan ESP32'en styre dem uafhængigt via HSPI- og VSPI-interfaces og dermed sende parallelle datapakker på flere kanaler samtidigt. Det øger dækningen markant og gør jammingen mere effektiv, men kræver omhyggelig pin-mapping for at virke.
Er det lovligt at bygge og teste en DIY-signaljammer?
Nej, uautoriseret RF-jamming er ulovligt i Danmark, resten af EU og USA. Det kan overtræde nationale telelove, FCC-regler og Computer Fraud and Abuse Act. Man må kun teste i afskærmede miljøer eller på netværk, man selv ejer og har skriftlig tilladelse til at analysere. Selv kortvarige forsøg kan påvirke naboers udstyr og medføre erstatningskrav.
Hvad koster et DIY-jammerprojekt med ESP32 og nRF24L01?
Prisen varierer meget. Et simpelt studenterprojekt med ESP32, nRF24L01-moduler og Arduino IDE er blevet estimeret til omkring 35.000 IQD. Mere avancerede byggerier som Project Starbeam v2 med flere radioer, OLED-display og firelags-PCB koster væsentligt mere. De fleste projekter er undervisningsprojekter med begrænset rækkevidde og effekt.