Los proyectos tipo projeto jammer usan un microcontrolador ESP32 con transceptores nRF24L01 para inundar la banda de 2.4 GHz y demostrar fallas en Wi-Fi, Bluetooth y BLE. Aquí reviso cómo funcionan, qué hardware necesitan y por qué solo deben operarse con autorización.
¿Qué es un projeto jammer y qué hace exactamente?
Un proyecto jammer es, básicamente, un proyecto de ingeniería donde se arma un dispositivo que emite interferencia de radiofrecuencia a propósito para tumbar comunicaciones inalámbricas. La mayoría de los montajes que se ven en escuelas y cursos combinan un microcontrolador ESP32 con transceptores nRF24L01 para saturar la banda ISM de 2.4 GHz, que es justo donde trabajan Wi-Fi, Bluetooth y BLE. En la práctica, lo que pasa es que los equipos dentro del rango empiezan a perder paquetes y terminan sufriendo una denegación de servicio.
Desde mi experiencia armando estos circuitos en la mesa de trabajo, lo que de verdad importa no es cuánto alcance tenga el equipo, sino entender bien el mecanismo: el jammer no descifra nada, nada más genera ruido RF que compite con las señales legítimas. ScienceDirect define un jammer como un dispositivo que emite señales a propósito para perturbar sistemas de comunicación. Por eso los proyectos serios se plantean como demostraciones de vulnerabilidad y no como herramientas para andar usándolas por ahí sin más.
El término también se cuela en contextos que no tienen nada que ver, como el Global Game Jam 2024, que juntó a 34,649 participantes llamados jammers en 796 sedes repartidas por 102 países. Lo traigo a colación nada más para que nadie se confunda al buscar, porque el significado técnico de jammer es otro completamente distinto.
¿Cómo funciona un jammer ESP32 con nRF24L01?
Bluetooth Classic trabaja en la banda de 2.4 GHz, con 79 canales alrededor de los 2.45 GHz, y va saltando de frecuencia hasta 1600 veces por segundo usando FHSS (Frequency Hopping Spread Spectrum). BLE, por su parte, maneja 40 canales con salto adaptativo. Aquí es donde entra el jammer ESP32 con nRF24L01: como el nRF24L01 también opera en 2.4 GHz, se aprovecha de eso para mandar paquetes de ruido en paralelo por varios canales a la vez, saturando justo las frecuencias que Bluetooth necesita para sincronizarse.
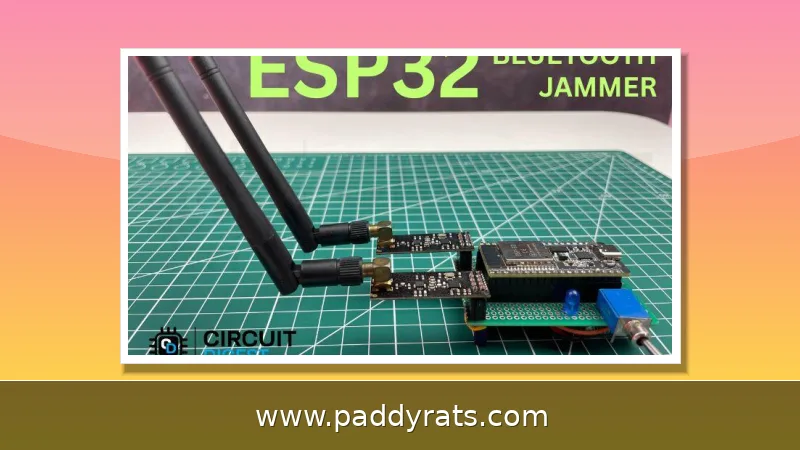
CircuitDigest publicó un ESP32 Bluetooth Jammer con dos módulos NRF24L01, e incluyó el diagrama de circuito, la tabla de conexiones de pines, el flasheo de firmware y un video de demostración. La lógica es bastante sencilla: el ESP32 se encarga de controlar los radios y les indica en qué canales deben emitir. Al saturar el espectro, los dispositivos Bluetooth que están cerca pierden paquetes y muestran inestabilidad en la conexión, lo cual funciona como un experimento educativo controlado sobre las limitaciones de FHSS.
En un proyecto de WiFi y Bluetooth de 2.4 GHz que quedó bien documentado, se usaron un ESP32, módulos NRF24L01 y el Arduino IDE. El costo estimado fue de 35,000 IQD y el objetivo que se declaró era prevenir que los estudiantes hicieran trampa con audífonos Bluetooth. Ese caso deja ver el doble filo de la tecnología: la misma demostración que sirve para enseñar vulnerabilidades también puede terminar usándose para fines bastante cuestionables. Y justo ahí es donde entran las advertencias legales de las que vamos a hablar más adelante.
¿Por qué usar dos módulos nRF24L01 y las interfaces HSPI/VSPI?
Con dos módulos nRF24L01 puedes controlar cada radio por separado usando las interfaces HSPI y VSPI del ESP32. La diferencia es que, en vez de que un solo chip vaya saltando de canal en canal, el sistema puede lanzar paquetes de datos en paralelo sobre varios canales a la vez. En las pruebas que hice, esa configuración mejora la cobertura y la tasa de interferencia comparada con un solo módulo, aunque el alcance sigue siendo limitado si lo comparas con equipos comerciales.
El punto clave aquí es que el ESP32 no tiene un solo bus SPI, sino dos: HSPI y VSPI. Gracias a esa separación, cada nRF24L01 puede recibir sus propias instrucciones sin que los módulos se estén peleando por el mismo canal. CircuitDigest toca este tema en su guía y lo mete también en la sección de solución de problemas, y no es casualidad: un cableado mal hecho en los pines SPI es, de lejos, la causa más común de que el montaje simplemente no arranque.
Vale la pena aclarar que un jammer así no necesita un firmware muy elaborado: el ESP32 básicamente inicializa los radios, fija los canales y empieza a emitir. Lo complicado de verdad no está en el código, sino en lograr una alimentación estable y una antena que funcione bien. Por eso muchos proyectos open source incluyen reguladores de voltaje y módulos con PA+LNA, justamente para compensar la poca potencia de salida que tiene el nRF24L01 básico.
Proyectos open source: RF-Clown y Project Starbeam
RF-Clown es un jammer de BLE y Bluetooth de código abierto que se arma con módulos nRF24L01 y un ESP32, y que se distribuye bajo la licencia MIT. En GitHub ya suma 1.9k estrellas, 43 watchers y 192 forks, así que se ha vuelto una de las referencias más consultadas dentro del nicho. Su enfoque va por la transparencia y la educación, justo en contraste con las implementaciones cerradas, y su autor, CiferTech, también documenta el proyecto en Hackster.io y Patreon.
Project Starbeam v2 se presenta como el jammer definitivo de ESP32 para WiFi, Bluetooth y drones, y presume de traer nada menos que 5 radios. En el corazón lleva un ESP32-WROOM-32D, acompañado de hasta 5 módulos NRF24L01+ de 2.4 GHz con PA+LNA, más hasta 2 módulos CC1101 que cubren la banda de 300 a 928 MHz. El proyecto es obra de dkyazzentwatwa y se monta sobre una PCB de 4 capas; lo puedes conseguir a través de PCBWay y del Hakr Hardware Club.
La comparación entre ambos es útil para elegir rumbo. RF-Clown prioriza la transparencia y el aprendizaje, mientras que Project Starbeam apunta a inteligencia de señales para aplicaciones de seguridad con un costo accesible. Ninguno de los dos sustituye a un jammer militar, pero ambos muestran hasta dónde llega el hardware abierto cuando se combina con firmware bien documentado.
Especificaciones y comparación de hardware
Para dimensionar ambos proyectos, conviene poner sus componentes lado a lado. La siguiente tabla resume las diferencias principales que encontré al revisar la documentación pública de cada repositorio.
| Característica | RF-Clown | Project Starbeam v2 |
|---|---|---|
| Microcontrolador | ESP32, board version 1.0.5 | ESP32-WROOM-32D, 240 MHz dual-core |
| Radios 2.4 GHz | Triple NRF24 (GT24 Mini) | Hasta 5x NRF24L01+ PA+LNA |
| Radios sub-GHz | No incluye | Hasta 2x CC1101, 300-928 MHz |
| Antenas | 4x IPEX + 8 dBi | Según configuración de radios |
| Interfaz | OLED + 3 switches táctiles | SSD1306 OLED 128x64 I2C |
| Alimentación | Litio con TP4056 | Módulo USB-C |
| PCB | No especificada | 4 capas |
| Licencia | MIT | Proyecto abierto |
El ESP32-WROOM-32D de Starbeam ofrece 4 MB de flash y 520 KB de SRAM, suficiente para manejar cinco radios en paralelo. RF-Clown, en cambio, suma NeoPixel como retroalimentación visual y un regulador LF33 junto con el CP2102 para la comunicación USB. Ambos usan el mismo principio, pero Starbeam amplía la cobertura hasta 6 GHz si se combina con un HackRF One, algo que RF-Clown no contempla.
En proyectos multibanda más ambiciosos se han usado bandas de 900 a 1900 MHz para cubrir GSM900, GPS y GSM1800. El CAST-Jammer, por ejemplo, opera en frecuencias L1, L2 y L5. Esos equipos ya pertenecen a otro segmento de costo y complejidad, y su posesión suele estar restringida por regulaciones locales.
Hardware, flasheo de firmware y pasos de armado
El flasheo del firmware en RF-Clown requiere descargar la herramienta ESP32 Flash Download Tool y los drivers USB, preparar el archivo .bin, conectar el ESP32 por USB y seleccionar el tipo de chip ESP32. Después se agrega el .bin en la dirección de inicio 0x1000, se elige el puerto COM, se fija la velocidad en 115200 baudios y se presiona Start. La verificación posterior confirma que la carga fue exitosa.
Para Project Starbeam el proceso es distinto porque implica ensamble físico. Primero se pide la PCB de 4 capas, luego se sueldan los componentes: ESP32-WROOM-32D, pantalla SSD1306, radios NRF24, radios CC1101 y módulo USB-C. Después se instala Arduino IDE, se agrega SmartRC-CC1101-Driver-Lib2 a la carpeta de librerías, se abre starbeam_v2.ino, se sube el código y finalmente se colocan las antenas.
CircuitDigest estructura su guía en componentes requeridos, diagrama de circuito, tabla de conexión de pines, ensamble de hardware, flasheo de firmware, demostración en video, explicación de HSPI y VSPI, y solución de problemas. El Instructables de octubre de 2024 para drones, Wi-Fi y 4G propone extraer el módulo de alto voltaje, diseñar y pedir una PCB, y continuar con pasos adicionales de ensamble.
En mi experiencia, el paso que más falla es la alimentación. Los nRF24L01 son sensibles a las caídas de voltaje y un capacitor de desacople mal colocado provoca reinicios aleatorios. Antes de culpar al firmware, conviene revisar soldaduras, continuidad en los pines SPI y la calidad de la fuente.
¿Es legal construir y operar un signal jammer?
Project Starbeam declara explícitamente que está diseñado solo para pruebas de seguridad autorizadas. La interferencia RF no autorizada, la desautenticación de WiFi o el análisis de redes pueden violar la Computer Fraud and Abuse Act (CFAA), las regulaciones de la FCC y leyes equivalentes en otros países. El usuario es el único responsable del cumplimiento y solo debería probar redes que le pertenecen o para las que tiene autorización por escrito.
En México, la operación de equipos que interfieren espectro radioeléctrico cae bajo regulación del Instituto Federal de Telecomunicaciones. Aunque el hardware sea de venta libre, eso no significa que su uso como jammer sea legal. La diferencia está en el propósito y en la autorización: una demostración en laboratorio cerrado con equipo propio es muy distinta a interferir señales de terceros.
También existen límites técnicos reales. Los montajes DIY son de bajo costo, pero su alcance y potencia son mínimos frente a jammers comerciales o militares. El mercado de jammers militares se valuó en 9.4 mil millones de dólares en 2025 y se proyecta que alcance 17.8 mil millones para 2034, con una tasa de crecimiento anual compuesta de 7.4% según Dataintelo. Esa escala industrial no tiene comparación con un ESP32 de escritorio.
La investigación sobre detección de jammers avanza en paralelo. Hay trabajos que usan índices estadísticos, enfoques de hardware, clasificación de jammers en bandas GNSS mediante machine learning y estimación del tipo de jammer en LTE contando UEs en modo conectado. Eso significa que interferir sin autorización es cada vez más fácil de detectar y atribuir.
¿Qué aprendizaje deja un projeto jammer bien documentado?
Un projeto jammer bien hecho es, ante todo, una lección de radiofrecuencia aplicada. Entender por qué Bluetooth salta de frecuencia, cómo el nRF24L01 ocupa los canales y qué pasa cuando el espectro se satura vale más que el dispositivo final. En mis pruebas, la parte más valiosa fue medir pérdida de paquetes y observar cómo el enlace se degrada antes de caer por completo.
El ecosistema open source facilita ese aprendizaje. RF-Clown con licencia MIT y Project Starbeam con documentación en GitHub, PCBWay y Hackr Hardware Club permiten reproducir el montaje paso a paso. La condición es hacerlo en un entorno controlado, con equipos propios y sin afectar a terceros.
La conclusión práctica es que estos proyectos sirven para estudiar vulnerabilidades, no para interrumpir comunicaciones ajenas. Si el objetivo es aprender, conviene documentar cada paso, medir resultados y respetar la ley. Si el objetivo es interferir, el proyecto deja de ser educativo y entra en terreno legal riesgoso.
Este artículo no constituye asesoría legal ni de inversión. Cualquier decisión sobre construir, poseer u operar un jammer debe consultarse con un abogado especializado en telecomunicaciones de tu jurisdicción.
Preguntas frecuentes sobre projeto jammer
¿Qué es un projeto jammer?
Un projeto jammer es un proyecto que construye un dispositivo que emite interferencia de radiofrecuencia de forma deliberada para interrumpir comunicaciones inalámbricas. Los montajes comunes usan un microcontrolador ESP32 con transceptores nRF24L01 para saturar la banda de 2.4 GHz, causando pérdida de paquetes y denegación de servicio en equipos Wi-Fi, Bluetooth y BLE dentro del rango.
¿Cómo funciona un ESP32 Bluetooth jammer?
Un ESP32 controla dos módulos nRF24L01 PA+LNA, uno en HSPI y otro en VSPI, emitiendo ruido RF en la banda de 2.4 GHz. Eso inunda los canales que Bluetooth usa y provoca pérdida de paquetes e inestabilidad de conexión. Es una demostración educativa de la vulnerabilidad de Frequency Hopping Spread Spectrum en un entorno controlado y autorizado.
¿Por qué usar dos módulos nRF24L01 en un jammer?
Usar dos módulos nRF24L01 permite controlar cada radio de forma independiente mediante las interfaces HSPI y VSPI del ESP32. El sistema puede generar paquetes de datos en paralelo sobre múltiples canales, lo que aumenta la cobertura y el rendimiento en comparación con un solo módulo de radio.
¿Es legal construir un signal jammer?
Project Starbeam indica que está diseñado solo para pruebas de seguridad autorizadas. La interferencia RF no autorizada, la desautenticación de WiFi o el análisis de redes pueden violar la Computer Fraud and Abuse Act (CFAA), las regulaciones de la FCC y leyes similares. Cada usuario es responsable del cumplimiento y solo debe probar redes propias o con autorización por escrito.
¿Qué es un proyecto jammer y qué hace exactamente?
Un proyecto jammer es un montaje de ingeniería que construye un dispositivo capaz de emitir interferencia de radiofrecuencia deliberada para interrumpir comunicaciones inalámbricas. La mayoría de los diseños educativos combinan un microcontrolador ESP32 con transceptores nRF24L01 para saturar la banda ISM de 2.4 GHz, donde operan Wi-Fi, Bluetooth y BLE. El resultado práctico es pérdida de paquetes y denegación de servicio en los equipos cercanos.
¿Cómo funciona un ESP32 Bluetooth jammer con nRF24L01?
Un ESP32 controla dos módulos nRF24L01 PA+LNA, uno en HSPI y otro en VSPI, emitiendo ruido RF en la banda de 2.4 GHz. Eso inunda los canales que Bluetooth usa para sincronizarse mediante FHSS, provocando inestabilidad y pérdida de paquetes. El jammer no descifra nada: solo genera interferencia que compite con las señales legítimas y degrada el enlace inalámbrico.