Guida tecnica ai jammer WiFi fai-da-te con ESP8266, ESP32 e nRF24L01: come funzionano, quali componenti servono, che portata hanno e perché costruirli o usarli è illegale negli Stati Uniti e in gran parte del mondo.
Che cos'è un jammer WiFi e come funziona davvero
Un jammer WiFi è un dispositivo che trasmette segnali radio ad alta potenza sulle stesse bande utilizzate dalle reti locali, di solito 2,4 GHz e 5 GHz. In pratica genera abbastanza rumore digitale da rendere impossibile ai dispositivi wireless comunicare con un router o un access point. Occhio però: non stiamo parlando di hacking vero e proprio. Il disturbo qui è fisico, agisce a livello di spettro radio, e colpisce soltanto i collegamenti senza fili. Le connessioni via cavo Ethernet, infatti, continuano a funzionare senza problemi, proprio perché non dipendono dalle onde radio.
Se guardiamo il circuito vero e proprio, un jammer WiFi mette insieme tre stadi fondamentali. Il primo è un amplificatore RF, che si occupa di potenziare il segnale generato. Poi c'è un circuito di rumore, costruito con dei condensatori, che produce l'interferenza vera e propria. Infine troviamo un circuito di sintonia con induttore e condensatore, il cui compito è spostare quel disturbo sulla frequenza WiFi, quindi sui 2,4 GHz oppure sui 5 GHz. Lo stesso ragionamento di base si applica ai jammer per cellulari: anche lì vengono emessi segnali elettromagnetici sulle frequenze dei telefoni mobili, in modo da interrompere il collegamento con le torri di rete.
Non è più una semplice curiosità per smanettoni di elettronica: i dati parlano chiaro e raccontano una crescita tutt'altro che marginale. La Customs and Border Protection americana ha registrato un aumento di circa l'830% nei sequestri di jammer dal 2021, un numero che da solo dà l'idea di quanto questi dispositivi siano ormai diffusi e ricercati. A Los Angeles, nell'ultimo anno, autorità locali, forze dell'ordine ed esperti di sicurezza hanno lanciato l'allarme: sempre più ladri usano jammer WiFi per mettere fuori gioco allarmi e telecamere connesse prima di entrare nelle case. Il problema, però, non si ferma ai furti domestici. A giugno il Department of Homeland Security ha segnalato l'uso di dispositivi di disturbo in diverse rapine in banca nel Vermont, indizio che la tecnologia ormai finisce in crimini ben più gravi. E non è finita: dei jammer sono stati ritrovati anche durante un tentativo di rapina in una gioielleria a La Verne, in California. Un quadro che sposta la questione dal piano puramente tecnico a quello della sicurezza pubblica.
ESP8266 Deauther: l'approccio fai-da-te più diffuso
Il progetto più conosciuto in circolazione è senza dubbio il firmware deauther per ESP8266, nato dalla mano di spacehuhn. Qui non si parla di un jammer a rumore vero e proprio: il meccanismo è diverso e, per certi versi, più subdolo. Si va a lavorare sui pacchetti di gestione del protocollo WiFi, quelli che regolano la comunicazione tra dispositivo e router, e si inviano frame di deautenticazione che di fatto buttano fuori qualsiasi dispositivo dalla rete. Il punto è che quasi nessun router ha attiva la protezione dei frame di gestione, quindi l'attacco riesce con una facilità che lascia un po' straniti. Gli attacchi di deautenticazione vengono descritti come fastidiosi, certo, ma il problema è che possono anche servire a un malintenzionato per recuperare la password del WiFi. Esistono delle contromisure, questo va detto, solo che nella pratica quasi nessuno le abilita.
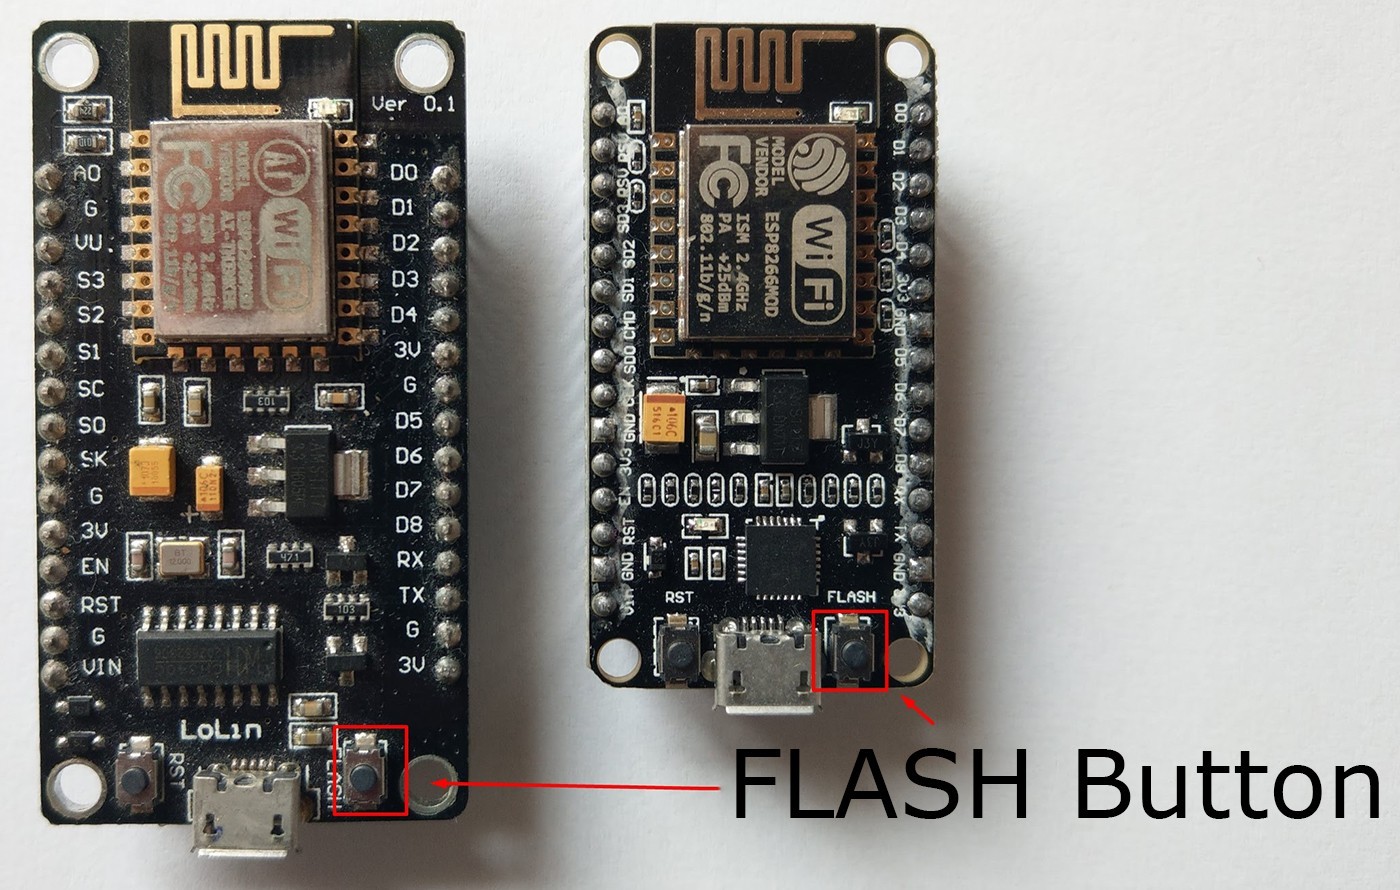
In pratica, i tutorial più seguiti si appoggiano a moduli economici come l'ESP8266-01, che viene spesso indicato come l'alternativa più conveniente al NodeMCU ESP8266: costa di meno, occupa pochissimo spazio e bastano due collegamenti per iniziare. Tra le opzioni citate nei vari progetti spunta anche la scheda FireBeetle, utile soprattutto quando servono consumi ridotti o un formato più compatto. Ed è proprio questa combinazione di spesa contenuta e firmware semplice da usare a spiegare perché l'ESP8266 sia diventato il punto di partenza più comune per chi cerca informazioni su come costruire un jammer WiFi fai-da-te. A rendere il tutto ancora più alla portata contribuiscono le guide passo-passo su Instructables, Medium e YouTube, che ti accompagnano dal recupero dei componenti fino alla configurazione del deauther, il toolkit firmware che sfrutta i frame di gestione per disconnettere i dispositivi dalla rete.
Basta guardare i numeri per capire quanto la community sia coinvolta. Un post su Reddit dedicato a un ESP32-BlueJammer fai-da-te ha raccolto 541 voti e 117 commenti, mentre una guida per principianti sui jammer WiFi/Bluetooth è arrivata a 2,5K voti e 145 commenti: cifre che la dicono lunga su quanto l'argomento attiri curiosi e smanettoni. E non parliamo di episodi sporadici, ma di un vero e proprio ecosistema dove tutorial, firmware e schemi circolano alla velocità dei thread, spesso senza che accanto alle istruzioni compaia la benché minima avvertenza legale. Giusto per farsi un'idea della portata del fenomeno, la pagina di Arduino Project Hub sul jammer WiFi con nRF24L01 ha superato le 162.955 visualizzazioni e incassato 39 "respect" — segno che queste build vengono consultate, condivise e replicate in continuazione. Ed è proprio su questo terreno che attecchisce il fascino dell'ESP8266 Deauther: economico, ben documentato e apparentemente alla portata di chiunque mastichi un po' di elettronica.
ESP32 e nRF24L01: componenti e configurazione dei progetti
Molti progetti non si fermano al semplice deauther e passano a build più articolate con ESP32 e moduli transceiver nRF24L01. Qui vale la pena capire come questi moduli comunicano davvero con la scheda: il collegamento passa dai pin del protocollo SPI su Arduino, mentre CSN e CE servono rispettivamente a mettere il modulo in modalità attiva e a farlo passare da una modalità di comando all'altra. Fatto questo, il traffico arriva alla scheda Arduino tramite l'interfaccia seriale e viene mostrato in ASCII, così ti accorgi subito se il modulo sta ricevendo o inviando dati. Un esempio pratico è il progetto su Arduino Project Hub per il jammer WiFi con nRF24L01, pubblicato l'8 agosto 2022: la pagina ha 162.955 visualizzazioni e 39 respect, e si basa su un Arduino Uno Rev3 accoppiato a uno SparkFun Transceiver Breakout nRF24L01+ (RP-SMA). Rispetto ai deauther con ESP8266, insomma, qui si lavora a un livello più basso sul fronte radio: ecco perché molti appassionati vedono questa combinazione come il passo successivo per chi vuole sperimentare senza limitarsi a inviare frame di deautenticazione.
| Componente | Ruolo nel progetto |
|---|---|
| ESP32 | Unità di controllo principale della build |
| nRF24L01 | Modulo transceiver per la comunicazione radio |
| Antenna nRF24L01 | Migliora la trasmissione e la ricezione del segnale |
| 2x batterie 1200mAh 3,7V | Alimentazione portatile del sistema |
| TP4056 | Modulo di ricarica delle batterie |
| Condensatore 10uF | Stabilizza l'alimentazione del modulo |
| 2x pulsante on/off | Controllo di accensione e spegnimento |
| LED | Indicatore di stato |
| Veroboard | Supporto per il montaggio dei componenti |
Se uno vuole davvero mettersi a costruire un jammer Bluetooth/WiFi basato su ESP32 e nRF24L01, la lista della spesa non è poi così proibitiva: serve un ESP32, un modulo nRF24L01 con la sua antenna dedicata, due batterie da 1200 mAh a 3,7 V, un modulo di ricarica TP4056, un condensatore da 10 µF, un paio di pulsanti on/off, un LED di segnalazione e una veroboard su cui saldare il tutto. Roba che si trova senza troppi problemi nei negozi di elettronica o sui soliti marketplace online, niente di introvabile. Un progetto simile, realizzato con questi stessi due moduli, era stato stimato sui 35.000 dinari iracheni (IQD): cifra che, una volta convertita, fa capire quanto questo genere di hardware resti alla portata di un semplice appassionato. C'è poi da dire che l'ESP32 fa un po' da cervello e si occupa della logica di trasmissione, mentre l'nRF24L01 gestisce la parte radio sulla banda dei 2,4 GHz; le due batterie e il TP4056, invece, servono a rendere il dispositivo portatile e ricaricabile via USB, un dettaglio che nei progetti fai-da-te conta sempre parecchio.
| Componente | Funzione nel progetto |
|---|---|
| ESP32 | Microcontrollore che gestisce la logica di trasmissione |
| Modulo nRF24L01 + antenna | Parte radio sulla banda dei 2,4 GHz |
| 2 batterie 1200 mAh 3,7 V | Alimentazione portatile del dispositivo |
| Modulo di ricarica TP4056 | Ricarica delle batterie via USB |
| Condensatore 10 µF | Stabilizzazione dell'alimentazione del modulo radio |
| 2 pulsanti on/off + LED | Controllo e segnalazione dello stato di accensione |
| Veroboard | Supporto per il montaggio dei componenti saldati |
| Costo stimato (progetto simile) | Circa 35.000 IQD |
C'è però anche chi ha battuto strade parecchio diverse, come nel caso raccontato da Hackaday: un jammer WiFi a cortissimo raggio realizzato con un VCO da 2,4 GHz, cioè un oscillatore controllato in tensione, che arrivava a malapena a 20 centimetri di portata. Va detto che il video analogico FPV sfrutta bande libere a 5,8 GHz, e in quel caso è stato proprio un VCO a 2,4 GHz a disturbare la connessione WiFi di un portatile. Poi ci sono i riferimenti storici che nella community continuano a saltare fuori ogni volta che si parla di questi progetti: il jammer WiFi di Tejas, presentato all'Hackaday Prize 2017, e la build di GreatScott sempre con un VCO a 2,4 GHz.
Progettazione a livello di circuito: amplificatore RF, rumore e sintonia
Il cuore tecnico di un jammer è la catena di generazione del disturbo, e vale la pena smontarla pezzo per pezzo per capire perché un progetto del genere resti alla portata di chi ha competenze di elettronica di base. Il primo elemento è il circuito di rumore: qui i condensatori non svolgono un ruolo passivo, ma generano un segnale casuale a banda larga, una sorta di "fruscio" elettrico che va a coprire l'intera banda bersaglio. Subito dopo entra in gioco il circuito di sintonia, formato da un induttore e un condensatore: è lui a decidere su quale frequenza si concentra quel rumore, spostandolo sui canonici 2,4 GHz oppure 5 GHz a seconda di cosa si vuole disturbare. A valle di tutto c'è l'amplificatore RF, il vero responsabile della portata: senza di esso il segnale resterebbe troppo debole per avere un effetto concreto a distanza, come dimostrano i tanti esperimenti fai-da-te che funzionano solo a pochi centimetri o a un paio di piedi. Tre stadi, quindi — rumore, sintonia, amplificazione — che insieme trasformano un semplice oscillatore in un interferente capace di bloccare le comunicazioni wireless nella banda scelta. È un'architettura lineare e relativamente economica, e proprio questa semplicità spiega perché la trovi replicata in progetti come quelli basati su VCO a 2,4 GHz o su moduli nRF24L01; allo stesso tempo, è bene ricordarlo, costruire circuiti RF che interferiscono con segnali legittimi o trasmettono fuori banda può attirare l'attenzione delle autorità.
Un documento tecnico descrive un circuito jammer WiFi capace di bloccare i segnali entro un raggio di circa 40 metri, un valore teorico che nella pratica dipende da ostacoli, potenza effettiva e sensibilità dei dispositivi colpiti. Le build reali raccontate dalla community mostrano numeri molto più modesti: il test del VCO riportato da Hackaday parla di 20 centimetri, mentre un utente Reddit descrive il proprio ESP32-BlueJammer come efficace entro uno o due piedi, con risultati molto buoni a distanza ravvicinata. La tabella seguente riassume le differenze tra le principali configurazioni documentate.
| Configurazione | Componenti chiave | Portata stimata | Note |
|---|---|---|---|
| ESP8266 Deauther | ESP8266-01 o NodeMCU, firmware deauther | Variabile, dipende dal router | Invia frame di deautenticazione, non rumore RF |
| ESP32 + nRF24L01 | ESP32, nRF24L01, antenna, TP4056, batterie 3,7V | Uno o due piedi nelle prove pratiche | Costo stimato 35.000 IQD |
| VCO 2,4 GHz | VCO Maxim, amplificatore RF | Circa 20 cm | Build documentata da Hackaday |
| Circuito jammer descritto in documento tecnico | Amplificatore RF, circuito di rumore, sintonia LC | Circa 40 metri | Valore teorico di laboratorio |
Portata, potenza e limiti reali delle prestazioni
La distanza tra i numeri teorici e quelli reali è il punto più importante da capire. Un circuito descritto come capace di coprire 40 metri, un VCO che arriva a 20 centimetri e un ESP32 che funziona entro un paio di piedi raccontano tre livelli di potenza molto diversi. La portata effettiva dipende dalla potenza di trasmissione, dal guadagno dell'antenna, dalla frequenza, dagli ostacoli fisici e dalla distanza tra jammer e dispositivo vittima. Anche il muro di una stanza può ridurre drasticamente l'efficacia.
C'è poi una distinzione fondamentale tra i tipi di disturbo, perché non tutti i jammer funzionano allo stesso modo e questo cambia radicalmente sia l'efficacia sia il rischio legale. Il deauther ESP8266, per esempio, agisce a livello di protocollo: invia frame di deautenticazione che "ingannano" router e dispositivi, inducendoli a interrompere la connessione. Non richiede potenza RF elevata, quindi è economico e facile da costruire, ma colpisce solo le reti WiFi e solo se i frame di gestione non sono protetti — cosa che, purtroppo, accade sulla maggior parte dei router domestici. I jammer a rumore, invece, adottano un approccio completamente diverso: emettono un segnale radio disturbante sulla stessa banda delle comunicazioni bersaglio, interferendo con qualsiasi cosa si trovi su quella frequenza. Questo significa che non si limitano al WiFi, ma possono colpire Bluetooth, radiocomandi, droni, reti 4G e persino i segnali video analogici a 5,8 GHz usati in ambito FPV. È proprio questa versatilità — la capacità di mettere fuori uso intere categorie di dispositivi con un solo circuito — a renderli strumenti potenti e pericolosi, e di conseguenza illegali nella quasi totalità dei contesti.
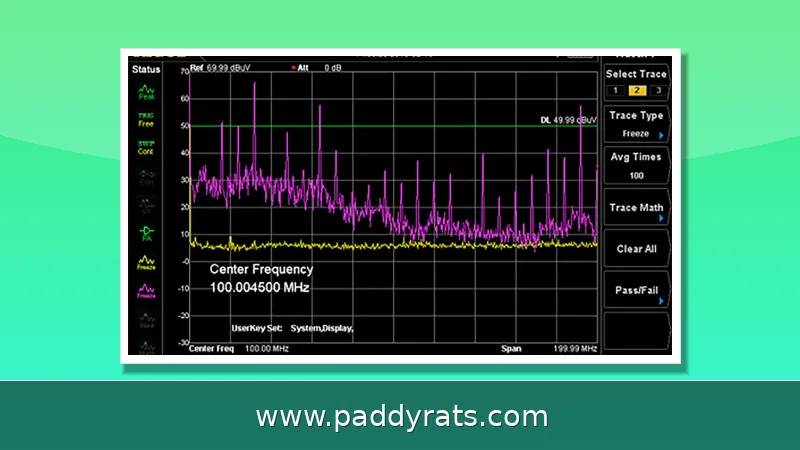
Un altro limite pratico, spesso sottovalutato nelle guide fai-da-te, riguarda l'alimentazione e la componentistica. Le build portatili si affidano tipicamente a batterie da 3,7 V ricaricate tramite moduli TP4056, con pulsanti on/off e una basetta veroboard che tiene insieme il tutto: una soluzione compatta e a basso costo, ma che eroga una potenza modesta e difficilmente sostenibile nel tempo. Per esempio, il progetto ESP32 abbinato al modulo nRF24L01 descritto su Reddit riesce a干扰are solo entro uno o due piedi di distanza, mentre il jammer VCO da 2,4 GHz presentato su Hackaday si ferma a circa 20 cm. Chi cerca prestazioni superiori finisce così per costruire circuiti RF più spinti, che però interferiscono con segnali legittimi o trasmettono fuori banda: una scelta tecnicamente sconsigliata, perché le trasmissioni non autorizzate sono facilmente individuabili con le apparecchiature di monitoraggio dello spettro e possono attirare l'attenzione delle autorità. In sostanza, aumentare la potenza non è una semplice questione di componenti migliori: significa uscire dai limiti di un esperimento hobbistico ed entrare in un territorio dove il rischio legale cresce molto più rapidamente della portata effettiva. | Parametro | Progetto ESP32 + nRF24L01 | Jammer VCO 2,4 GHz (Hackaday) | Circuito documentato (40 m) | |---|---|---|---| | Portata stimata | 30–60 cm (1–2 piedi) | ~20 cm | ~40 m | | Alimentazione | Batterie 3,7 V + TP4056 | Non specificata | Non specificata | | Costo indicativo | 35.000 IQD | Non specificato | Non specificato | | Rischio legale | Elevato (non autorizzato) | Elevato (non autorizzato) | Elevato (non autorizzato) |
Stato legale: regole FCC e applicazione della legge
La risposta alla domanda se sia legale costruire o usare un jammer WiFi è netta: no. La FCC stabilisce che la legge federale statunitense vieta di utilizzare, commercializzare o vendere qualsiasi apparecchiatura di disturbo che interferisca con comunicazioni radio autorizzate, incluse quelle cellulari, PCS, radar di polizia e GPS. Non esistono esenzioni per l'uso in azienda, in aula, in abitazione o in auto, e persino le forze dell'ordine locali non hanno autorità indipendente per usare jammer; in alcuni casi possono essere autorizzate agenzie federali.
I dati sulle confische confermano un giro di vite. La Customs and Border Protection ha visto un aumento di circa l'830% nei sequestri di jammer dal 2021, un segnale che il fenomeno è monitorato ai confini e nei canali di importazione. Le rapine in banca nel Vermont e il tentativo di rapina in gioielleria a La Verne mostrano come questi dispositivi siano già usati in attività criminali, non solo in esperimenti da laboratorio. Anche la conferenza DEF CON ha dedicato spazio al tema, alimentando il dibattito tra ricerca sulla sicurezza e uso improprio.
Per chi si avvicina a questo mondo per curiosità tecnica, la linea da tenere presente è semplice: studiare i principi dei protocolli wireless è legittimo e utile, costruire o attivare dispositivi che disturbano segnali altrui non lo è. Le guide su ESP8266, ESP32 e nRF24L01 disponibili online hanno valore didattico, ma la loro applicazione pratica al disturbo di comunicazioni autorizzate espone a conseguenze legali concrete, oltre a possibili rischi per la sicurezza delle persone.
Come capire se nelle vicinanze è in uso un jammer WiFi
Riconoscere un attacco di disturbo non è banale, ma alcuni segnali sono ricorrenti. Il primo è un calo improvviso e significativo della potenza del segnale WiFi anche in prossimità del router, accompagnato da dispositivi che si disconnettono e riconnettono ripetutamente. Si osservano anche latenza elevata, perdita di pacchetti e banda ridotta senza una causa apparente nella rete domestica o aziendale.
Il test più semplice per distinguere un problema di jammer da un guasto è verificare le connessioni via cavo. Poiché i jammer colpiscono solo i dispositivi wireless, un computer collegato via Ethernet che continua a funzionare normalmente mentre tutti i device WiFi cadono è un forte indizio di interferenza radio esterna. In quel caso è opportuno documentare l'accaduto e segnalarlo alle autorità competenti, evitando di tentare contromisure fai-da-te che potrebbero violare la legge.
Domande frequenti su jammer WiFi, progetti fai-da-te e legalità
Le domande più cercate su questo tema riguardano la legalità, il funzionamento tecnico, l'hardware utilizzato e il riconoscimento di un attacco in corso. Le risposte che seguono riassumono i punti chiave emersi dall'analisi delle fonti tecniche e delle normative vigenti.
Domande frequenti
È legale costruire o usare un jammer WiFi?
No. Secondo la FCC, la legge federale vieta di utilizzare, commercializzare o vendere apparecchiature di disturbo che interferiscano con comunicazioni radio autorizzate, incluse quelle cellulari, PCS, radar di polizia e GPS. Non esistono esenzioni per aziende, aule, abitazioni o veicoli, e nemmeno le forze dell'ordine locali hanno autorità indipendente per usare jammer.
Come funziona concretamente un jammer WiFi?
Un jammer WiFi trasmette potenti segnali radio sulle stesse bande delle reti locali, come 2,4 GHz e 5 GHz, creando abbastanza rumore digitale da impedire ai dispositivi wireless di comunicare con il router. I progetti circuitali combinano un amplificatore RF, un circuito di generazione del rumore basato su condensatori e un circuito di sintonia con induttore e condensatore.
Quale hardware usano i progetti fai-da-te di jammer WiFi?
Le build più comuni si basano su un microcontrollore ESP8266 o ESP32, a volte abbinato a moduli transceiver nRF24L01 collegati via SPI. Alcuni progetti aggiungono un modulo di ricarica TP4056, batterie da 3,7V, condensatori, pulsanti on/off e veroboard. Il firmware deauther per ESP8266 invia frame di deautenticazione per disconnettere i dispositivi da un access point.
Come posso capire se nelle vicinanze è in uso un jammer WiFi?
I segnali tipici includono un calo o una perdita significativa del segnale WiFi anche vicino al router, dispositivi che si disconnettono e riconnettono ripetutamente, latenza elevata, perdita di pacchetti e banda ridotta. Le connessioni Ethernet via cavo continuano a funzionare normalmente, perché i jammer colpiscono solo i dispositivi wireless.