GPS spoofing: qué es, cómo funcionan las señales GPS falsas y cómo defenderte
El GPS spoofing engaña a tu receptor con señales falsas más potentes que las reales, y los casos se dispararon desde 2023. Te explico cómo opera, cómo detectarlo y qué tan legal es usar apps de ubicación falsa.
¿Qué es el GPS spoofing y en qué se diferencia del jamming?
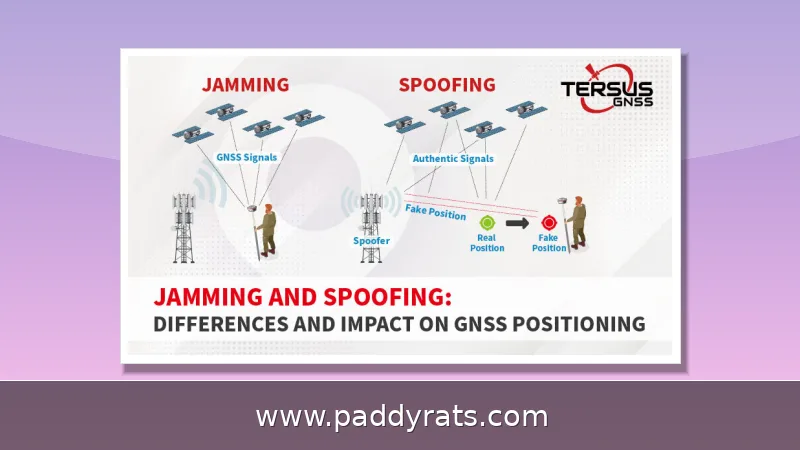
El GPS spoofing es una técnica maliciosa que manipula los datos del Sistema de Posicionamiento Global para engañar a un receptor sobre su ubicación o su hora reales. Un transmisor de radio cercano emite señales GPS falsas con más potencia que las de los satélites, de modo que tu celular, tu auto o una app reportan una posición que no existe. Llevo años siguiendo este tema y lo que más me impresiona es lo barato que se volvió atacarlo: un radio definido por software (SDR) económico y software de código abierto bastan para empezar.
Aunque el spoofing y el jamming suelen aparecer juntos, no son lo mismo. El jamming lo que hace es saturar la banda con ruido de radio, y entonces el receptor simplemente ya no puede calcular su posición: se queda ciego. El spoofing, en cambio, es más traicionero, porque imita las transmisiones reales de los satélites y el receptor termina creyendo que esa información falsa es legítima. De hecho, el spoofing puede operar como una especie de jamming dirigido que solo afecta a ciertos receptores, sin que el usuario note nada fuera de lo normal en la pantalla.
En los reportes técnicos te vas a topar con varios términos: GNSS spoofing, simulación GPS, location spoofing y fake GPS, entre otros. También aparece el concepto de hard-take-over, que es un ataque asíncrono donde las señales falsas no van sincronizadas en tiempo con las auténticas, y por eso lo más común es que la posición pegue saltos bruscos. En cambio, cuando las señales sí están sincronizadas, el secuestro ocurre de forma más silenciosa y es mucho más difícil de detectar a simple vista.
¿Cómo funciona el GPS spoofing a nivel técnico?
Para falsificar la señal, el atacante echa mano de un generador de señales o de un SDR que emite datos GPS falsos con más potencia que los auténticos. El sistema GPS de Estados Unidos opera con 31 satélites llamados Navstar, los cuales transmiten códigos PRN: los militares van cifrados, pero los civiles son públicos y cualquiera los puede consultar en bases de datos abiertas. Con eso, el atacante ubica qué satélites tiene cerca según su órbita, arma códigos nuevos a partir de esos PRN públicos, los lanza al aire y va subiendo la potencia poquito a poco hasta que el receptor suelta los códigos verdaderos y se traga los falsos.
Ahí está el detalle: cuando el receptor ya mordió el anzuelo, el atacante le mete coordenadas falsas. Y ojo con esto, porque las señales de spoofing pueden llegar a ser hasta 500 veces más potentes que las auténticas de GNSS. Eso explica por qué un equipo chico, que hasta cabe en una mochila, puede imponerse sobre satélites que están a más de 20 mil kilómetros de distancia. Además, estos dispositivos son portátiles y baratos: se pueden colocar cerca del objetivo, llevarlos un pasajero a bordo de un avión o hasta desplegarlos con un dron.
En Android, la API de Mock Location te pide cinco variables: latitud, longitud, altitud, velocidad y precisión. Y aquí viene el detalle que casi nadie menciona: la mayoría de las apps de spoofing nada más cambian latitud y longitud, y dejan la altitud, la velocidad y la precisión en valores constantes, ya sea 0, 1 o aleatorios. Eso, honestamente, es una huella digital enorme. GPS JoyStick, en cambio, se describe como la única app de Google Play que simula datos realistas y en constante cambio para todos los valores necesarios, con ajustes personalizables, favoritos, rutas para teletransportarte o caminar de forma automatizada, y una ventana para ingresar las coordenadas directamente.
¿Quién hace GPS spoofing y por qué?
Las razones detrás del spoofing van de lo militar a lo trivial, y en medio cabe de todo. Del lado estatal, Rusia ha sido señalada en potencialmente casi 10,000 casos, y todos los días se detectan múltiples eventos a través de los reportes ADS-B que mandan las aeronaves. Ya en lo comercial, hay apps de ubicación falsa pensadas para juegos como Pokémon GO, mientras que en el terreno de la privacidad hay quienes simplemente no quieren que se sepa dónde andan. Y ojo, también existe el uso legítimo: laboratorios de investigación y pruebas de receptores que necesitan simular señales controladas para validar sus equipos.
Uno de los primeros casos que se sospechó fue la captura de un dron Lockheed RQ-170 en el noreste de Irán, en diciembre de 2011; en aquel entonces se especuló que le habían manipulado la navegación. Ya para 2023 los ataques se hicieron mucho más comunes, y esto va de la mano con que ahora hay SDR baratos y tutoriales al alcance de cualquiera. Del lado de la investigación, organizaciones como el Stanford GPS Lab, con el respaldo de la FAA, trabajan en temas de anti-spoofing, mientras que empresas como Incognia, NextNav y Septentrio andan desarrollando tecnología que aguanta la suplantación.
En el monitoreo y la defensa del espectro hay varios jugadores clave. GPSwise, por ejemplo, procesa más de 250 millones de mensajes ADS-B al día y mantiene un mapa en vivo donde se ve dónde hay spoofing y jamming; también están SkAI Data Services y Flightradar24, que publica su propio mapa de interferencia y jamming GPS. Y ya en el terreno del consumidor, firmas como McAfee y Okta han lanzado advertencias sobre los riesgos de la ubicación falsificada en apps bancarias y de autenticación, con un argumento bastante lógico: si tu ubicación se puede falsear, los controles antifraude que dependen de la geolocalización también se pueden burlar.
¿Cuál es el impacto real en aviación, transporte marítimo e infraestructura crítica?
El impacto más documentado está en la aviación. Según el reporte final del WorkGroup, publicado el 6 de septiembre de 2024, el spoofing aumentó un 500%: mientras que en el primer y segundo trimestre de 2024 se registraban unos 300 vuelos afectados al día, para ese momento el promedio ya era de 1,500. Ojo, esto no quiere decir que los aviones se pierdan, pero sí que las tripulaciones empiezan a ver indicaciones de posición que no cuadran y tienen que echar mano de procedimientos alternos de navegación. El resultado es más carga de trabajo en cabina, justo en momentos donde conviene tener la cabeza despejada.
En el mar, los sistemas de posicionamiento son clave para trazar rutas, atracar y operar plataformas petroleras; si alguien logra suplantar la señal de forma sostenida, puede desviar embarcaciones o provocar alertas falsas en los sistemas de monitoreo. En el caso de la infraestructura crítica, los receptores GPS no solo sirven para saber dónde estamos: también entregan la hora precisa que mantiene sincronizadas las redes eléctricas, las torres de telecomunicaciones y hasta las transacciones financieras. Y si esa hora se corrompe, las consecuencias pueden ser mucho más graves que un pin mal puesto en el mapa.
Aquí conviene distinguir escalas. Un usuario con una app de ubicación falsa en su celular no tumba una red eléctrica; un atacante con un SDR cerca de un puerto o un aeropuerto sí puede afectar a decenas de receptores a la vez. La diferencia está en la potencia, la cercanía y la intención. Por eso los reportes de ADS-B se volvieron una fuente valiosa: permiten ver patrones anómalos en tiempo casi real y confirmar que no es un fallo aislado del equipo.
¿Qué dicen las estadísticas y las tendencias de incidentes?
Los números ayudan a dimensionar el fenómeno. El incremento del 500% y el salto de 300 a 1,500 vuelos diarios afectados entre el primer semestre de 2024 y el reporte de septiembre de 2024 muestran una curva claramente ascendente. Los ataques de spoofing se volvieron cada vez más comunes desde 2023, y hoy se detectan múltiples eventos al día solo con datos de aeronaves.
Para darte una idea del volumen de análisis, GPSwise procesa más de 250 millones de mensajes ADS-B diarios, lo que permite construir series históricas y alertas. La siguiente tabla resume los datos clave que suelo citar cuando alguien me pregunta si esto es exageración mediática.
| Indicador | Dato reportado | Periodo o fuente |
|---|---|---|
| Aumento de spoofing | 500% | Reporte final WorkGroup, 6 sep 2024 |
| Vuelos afectados por día | 1,500 (vs. 300) | 2024, comparativa Q1/Q2 |
| Casos atribuidos a Rusia | Casi 10,000 | Reportes acumulados |
| Potencia de señal falsa | Hasta 500 veces la real | Análisis técnico GNSS |
| Mensajes ADS-B analizados | Más de 250 millones al día | GPSwise |
Más allá de los titulares, lo relevante es que la tendencia no muestra señales de frenar. La combinación de hardware accesible, códigos PRN civiles públicos y zonas de conflicto activas mantiene la presión. Si trabajas en logística, aviación o ciberseguridad, estos números deberían estar en tu tablero de riesgos, no solo en una nota de curiosidad tecnológica.
¿Cómo se detecta el GPS spoofing con señales, tiempo y criptografía?
La detección combina varias capas. La primera es monitorear la potencia de la señal: si de repente llega mucho más fuerte de lo esperado para un satélite lejano, algo huele mal. La segunda es el análisis de tiempo de llegada y de ángulo de llegada con arreglos de antenas, que permite ubicar de dónde viene realmente la transmisión. La tercera es correlacionar varios sistemas GNSS a la vez, como GPS, GLONASS, BeiDou y Galileo: si uno dice una cosa y los otros dicen otra, hay interferencia.
La cuarta capa es la autenticación criptográfica, con señales como Galileo PRS y GPS III, que dificultan la falsificación porque requieren claves. La quinta es el crowdsourcing: datos de miles de receptores comparados entre sí revelan anomalías que un solo equipo no vería. En la práctica, ninguna capa es suficiente por sí sola; los sistemas robustos combinan varias y reaccionan cuando hay discrepancias.
Para el usuario común, la detección es más simple: si tu ubicación salta de forma imposible, si la hora del dispositivo se desfasa o si una app de mapas te muestra en otro continente, sospecha. En apps de juego o privacidad, revisa si la altitud, velocidad y precisión se quedan fijas en valores raros, porque eso delata una simulación pobre. En entornos críticos, lo correcto es reportar el evento a la autoridad correspondiente y no asumir que es un fallo del celular.
¿Es ilegal el GPS spoofing y qué apps de ubicación falsa existen?
Aquí hay matices importantes. En muchos países, interferir señales de radiofrecuencia o suplantar GNSS está regulado y puede ser sancionado, especialmente si afecta servicios de navegación o comunicaciones. En México, como en gran parte del mundo, el uso de transmisores que interfieren frecuencias protegidas no es algo que quieras hacer sin autorización. Distinto es el caso de las apps de ubicación falsa en tu propio teléfono, que suelen violar los términos de servicio de una app o juego, pero no necesariamente constituyen un delito por sí mismas.
Dicho esto, ninguna de estas prácticas es recomendable para evadir controles de seguridad, fraude o autenticación. Y ojo: si una app promete cambiar tu ubicación, muchas veces solo modifica latitud y longitud. En Android, las apps sin root deben usar la API de Mock Location en Opciones de desarrollador; en Android 6.0 y superior seleccionas la app específica, y en versiones anteriores se usa una casilla. Para activar Opciones de desarrollador, toca siete veces Número de compilación.
Entre las herramientas que se mencionan están GPS JoyStick (de TheAppNinjas), iMyFone AnyTo, PGSharp, iPOGO, GhostGPS e iToolab AnyGo, además de VPN como Surfshark, NordVPN y ExpressVPN, que ofrecen funciones de override de ubicación. La siguiente tabla compara las más citadas según su enfoque y riesgos, con base en lo que reportan sus propias descripciones y análisis de terceros.
| Herramienta | Plataforma | Ventajas | Riesgos o límites |
|---|---|---|---|
| iMyFone AnyTo | iOS y Android | Bajo riesgo de ban, alta estabilidad, prueba gratis | Funciones avanzadas de pago |
| PGSharp | Solo Android (APK) | Instalación fácil, versión gratis, joystick virtual | Riesgo de ban medio-alto, simulación poco realista |
| iPOGO | Solo iOS | Auto captura, radar, escáner Shiny | Instalación complicada, detección fácil, inestable |
| GPS JoyStick | Android | Datos realistas y actualizados de GPS | Requiere configuración y Mock Location |
En cuanto a VPN, NordVPN tiene más de 9,300 servidores en 211 ubicaciones, datos ilimitados, sin registros y reembolso de 30 días. Surfshark ofrece conexiones simultáneas ilimitadas y Override GPS Location en Ajustes avanzados, con su plan Starter desde 1.78 dólares al mes. Para activarlo en Android: instala, inicia sesión, ve a Configuración, luego VPN, Ajustes avanzados y habilita Override GPS Location. Recuerda que estas funciones están pensadas para privacidad y pruebas, no para cometer fraudes.
¿Cómo defenderte del GPS spoofing en el día a día?
La defensa empieza por reconocer que tu receptor GPS no verifica autenticidad por defecto. Si usas navegación para trabajo crítico, complementa con sistemas inerciales, mapas fuera de línea y verificación cruzada con otras fuentes. En flotas y operaciones marítimas, monitorea reportes ADS-B o mapas de interferencia como los de Flightradar24 y GPSwise para saber si estás entrando a una zona afectada.
En el plano personal, mantén actualizado el sistema operativo, desconfía de apps que piden permisos de ubicación simulada sin razón y revisa la hora de tu dispositivo. Si eres desarrollador, implementa detección de Mock Location y valida la coherencia entre altitud, velocidad y precisión. Si eres responsable de infraestructura, evalúa receptores con anti-spoofing y autenticación criptográfica, y define procedimientos para cuando la señal se degrade.
Ninguna defensa es perfecta, pero la combinación de capas reduce mucho el riesgo. La lección que me queda tras revisar estos datos es simple: el GPS es un servicio civil abierto y frágil por diseño, y tratarlo como una verdad absoluta es el error más caro que puede cometer una operación. Este artículo es informativo y no constituye asesoría legal ni de inversión.
¿Cómo falsear la ubicación con una VPN paso a paso?
Si tu interés es privacidad y no fraude, una VPN con función de override es la vía más sencilla. Primero contrata el servicio, instálalo e inicia sesión. Después conéctate a un servidor en otro país y, si tu plan lo permite, activa la función de ubicación falsa en la extensión del navegador o en los ajustes de Android. Ten presente que esto cambia la ubicación reportada por el navegador o el sistema, no las señales GNSS que recibe tu equipo.
En la extensión de NordVPN para navegador: entra a la tienda de tu navegador, busca NordVPN, descarga, abre el complemento, inicia sesión, ve a Spoofing y activa Timezone Spoofing, luego presiona VPN y elige el país. En Surfshark para Android: instala, inicia sesión, ve a Configuración, VPN Settings, Advanced Settings y habilita Override GPS Location. Si no ves Opciones de desarrollador, toca Número de compilación siete veces.
Estos pasos no convierten tu celular en un receptor GNSS falso; solo modifican lo que reportan ciertas apps. Para pruebas de laboratorio o investigación real de GNSS se necesitan receptores controlados y entornos aislados, no una app comercial. Y si alguien te ofrece "hackear" el GPS para evadir controles, recuerda que las consecuencias legales y de seguridad pueden ser mucho mayores que el beneficio.
Preguntas frecuentes sobre GPS spoofing
¿Qué es el GPS spoofing en palabras simples?
Es una técnica que manipula los datos del Sistema de Posicionamiento Global emitiendo señales GPS falsas. Un transmisor de radio cercano se impone sobre las señales débiles de los satélites con coordenadas falsas, así que tu celular, vehículo o app reportan una posición que no es real. También puede alterar la hora que el receptor calcula.
¿Cómo funciona realmente el GPS spoofing?
Un atacante usa un generador de señales o un radio definido por software para emitir señales GPS falsas más potentes que las genuinas. El receptor adopta los códigos falsos y entonces el atacante le inyecta coordenadas incorrectas. Los códigos PRN civiles no están cifrados y son públicos, lo que hace vulnerables a los receptores ante este tipo de secuestro de señal.
¿Cuál es la diferencia entre jamming y spoofing de GPS?
El jamming ahoga las señales GPS con ruido de radio, así que el receptor simplemente no puede calcular una ubicación. El spoofing es más insidioso porque imita transmisiones satelitales auténticas para que el receptor crea que la información falsa es real. Además, el spoofing puede funcionar como una forma dirigida de jamming que solo afecta a receptores específicos.
¿Cómo se puede detectar el GPS spoofing?
Se detecta monitoreando la potencia de la señal, analizando el tiempo y el ángulo de llegada con arreglos de antenas, correlacionando varios sistemas GNSS como GPS, GLONASS, BeiDou y Galileo, usando datos de receptores colaborativos y aplicando autenticación criptográfica como Galileo PRS y señales GPS III.