Ein Signal Jammer erzeugt gezielte Störsignale auf derselben Frequenz wie ein Mobilfunk- oder WLAN-Signal und blockiert so die Verbindung zwischen Sender und Empfänger. Dieser Leitfaden erklärt Schaltungsaufbau, Bauteile, Reichweiten und die rechtlichen Grenzen in Deutschland und den USA.
Was ist ein Signal Jammer und wie funktioniert er?
Ein Signal Jammer ist im Grunde ein Sender, der auf genau derselben Frequenz arbeitet wie das Signal, das er stören soll – und dieses durch kräftige Interferenzen einfach überlagert. Bei einem Handy-Jammer heißt das konkret: Er blockiert die Verbindung zwischen Mobiltelefon und Basisstation, indem er das Signal des Handsets mit Rauschen übertönt. Laut der US-Regulierungsbehörde FCC funktioniert das gegen UMTS, 3G, CDMA, GSM und PHS, weil diese Netze in klar definierten Frequenzbändern senden. In einem dokumentierten Nachbau lag die Abstimmfrequenz übrigens bei 450 MHz; Jammers für andere Frequenzbereiche sind technisch ganz ähnlich aufgebaut. Schon eine einfache Jammerschaltung kann einen breiten Bereich von Hochfrequenzsignalen über 5 bis 10 Meter hinweg stören. Ein ideales RF-Störgerät verwendet 22-pF-Trimmer und deckt 50 MHz bis 1 GHz ab – wer den Betrieb allerdings ab 500 MHz erzwingt, riskiert Stabilitätsprobleme.
Ein fertiger Jammer mit einer 2-Meter-Antenne kommt auf 10 bis 15 Meter Reichweite. Die Funkenstrecke ist dabei mit Antenne von 2 bis 3 mm auf etwa 8 mm gewachsen. Daran sieht man ganz gut: Reichweite und Stabilität hängen am Ende stark von der Antenne, der sauberen Abstimmung und der Qualität der verbauten Bauteile ab.
Die drei Kernschaltungen: RF-Verstärker, VCO und Abstimmkreis
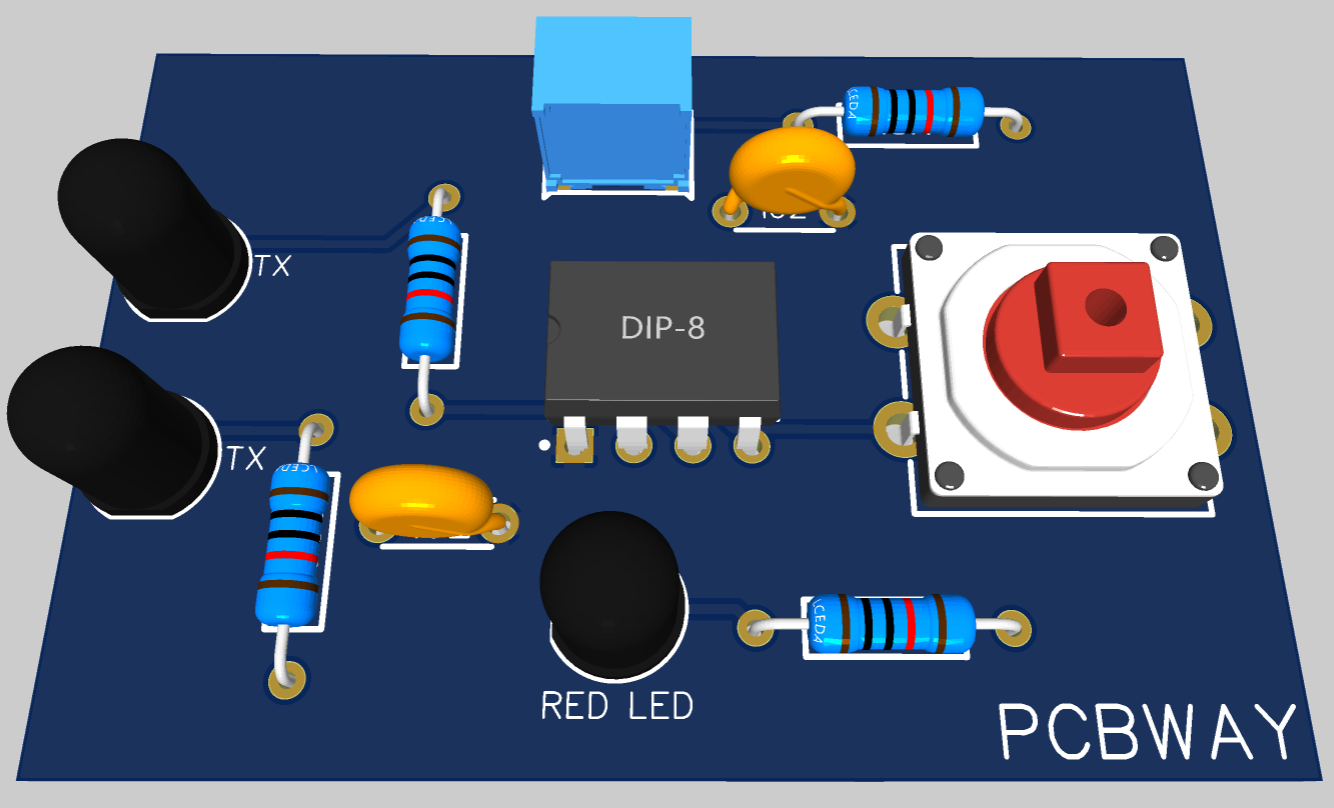
Ein funktionsfähiger Jammer lässt sich im Kern auf drei Teilschaltungen herunterbrechen: einen RF-Verstärker, einen spannungsgesteuerten Oszillator (VCO) und einen Abstimmkreis. Der RF-Verstärker arbeitet mit dem Transistor Q1, den Kondensatoren C4 und C5 sowie dem Widerstand R1. Seine Aufgabe ist es, das Signal des Schwingkreises zu verstärken, das anschließend über C6 an die Antenne geht – wobei C6 den Gleichstromanteil blockiert und nur das Wechselstromsignal passieren lässt. Der Abstimmkreis, bestehend aus Kondensator C1 und Induktivität L1, verhält sich wie ein Oszillator mit praktisch null Widerstand und erzeugt so eine hochfrequente Schwingung bei minimaler Dämpfung. Dabei wird die Spannung zunächst im Kondensator gespeichert, fließt dann durch die Spule und baut dort magnetische Energie auf – dieser Vorgang wiederholt sich ständig. Wie das in der Praxis aussieht, zeigt ein ESP32 mit zwei NRF24L01-Modulen: Damit lassen sich Bluetooth-Kommunikation, Interferenzen im 2,4-GHz-Band und das reale RF-Verhalten solcher Aufbauten ganz gut nachvollziehen. Wer die Schaltung einmal verstanden hat, kann Frequenzbereich und Störwirkung gezielt beeinflussen.
Handy-Jammer mit einfachen Bauteilen selbst bauen
Beim Nachbau eines Handy-Jammers kommt es zuerst auf die Treiberschaltung und die Wicklung der Spulen an. Primär- und Sekundärspule wickelst du auf die gleiche Art und Weise; eine schnelle Diode schützt den Transistor vor Spannungsspitzen und Spannungsabfall. Ein großer Kühlkörper ist Pflicht, denn mit einem kleinen wird der Transistor schon nach kurzer Zeit zu heiß. Bei den Flyback-Primär- und Sekundärspulen solltest du besser Schraubverbindungen statt Lötstellen verwenden, um die Belastung zu verringern. Für die Flyback-Vorbereitung nimmst du einen stabilen Papierzylinder, verbindest die Spulen mit Kleber und setzt die Ferritkerne korrekt ein, mit Kunststoffplatten dazwischen, um Ultraschallschwingungen zu verringern. Die Spule vorher in Paraffinwachs zu tränken ist möglich, doch Epoxidharz hält Hitze besser stand als Paraffin. Eine längere Antenne vergrößert die Reichweite; bei größeren Distanzen tritt wahrscheinlich MW-Rauschen auf, während VHF-Rauschen im Bereich von 8 bis 10 Metern am stärksten ausgeprägt ist. Zusätzliche Sekundärspulen erweitern die Reichweite und verbessern die Treiberleistung. Und wer ein günstiges tragbares Handy-Jammer-Gerät umbaut, kann es von chinesischen auf amerikanische oder andere regionale Frequenzen anpassen.
DIY-WLAN- und Bluetooth-Jammer mit ESP32 und NRF24L01
Viele aktuelle DIY-Projekte setzen auf den ESP32 mit zwei NRF24L01-Modulen, um Bluetooth- und 2,4-GHz-Interferenzen zu demonstrieren. Der ESP32-BlueJammer deckt dabei Bluetooth, BLE, WLAN und RC-Signale ab, während andere Projekte auf einen ESP8266 für einen tragbaren WLAN-Jammer oder Deauther setzen. Ein Reddit-Beitrag zu einem DIY-BLE/WLAN-Jammer ist ungefähr ein Jahr alt, ein Tutorial zum ESP32- und NRF24L01-basierten Bluetooth-Jammer dagegen erst etwa fünf Monate. Die Bauteile sind günstig und gut dokumentiert, was den Einstieg erleichtert. Entscheidend bleibt aber: Ob das Signal wirklich stört oder nur im Labor messbar ist, hängt von der abgestrahlten Leistung und der Antennenanpassung ab. Ein Kommentator wies übrigens darauf hin, dass die Bezeichnung als drahtloses Arduino-Modul rechtlich völlig unproblematisch wäre – obwohl die Wirkung dieselbe bleibt. Genau diese Grauzone macht das Thema für viele Bastler interessant, für Aufsichtsbehörden aber relevant.
Spulen, Antenne und Resonanz abstimmen: die praktischen Schritte
Beim Abstimmen eines RF-Jammers läuft eigentlich immer dasselbe Schema ab, das ich mir aus verschiedenen Anleitungen zusammengesucht habe. Am Anfang steht die Spule: 1 mm Drahtstärke, dazu 0,1 mm Magnetdraht – die Sekundärspule bringt damit Funken von 8 bis 9 mm zustande und braucht ein 20-W-Netzteil. Für die Peak-Resonanz klemmt man dann ein Gleichspannungsvoltmeter mit 0 bis 10 V an, dreht den 22-pF-Trimmer bis zum Maximum von 3 V hoch und justiert danach wieder auf die passende Frequenz zurück. Die wichtigsten Werte habe ich in der folgenden Übersicht zusammengefasst.
Frequenzbereiche, Reichweiten und Stabilitätsgrenzen im Vergleich
Wie weit ein Jammer tatsächlich reicht, hängt von mehreren Faktoren ab – vor allem vom Frequenzband, der Länge der Antenne und der Kühlung. Ein einfacher Selbstbau schafft es auf etwa 5 bis 10 Meter, während ein fertiges Gerät mit einer 2-Meter-Antenne immerhin 10 bis 15 Meter überbrückt. Ein ideal ausgelegter RF-Jammer deckt den Bereich von 50 MHz bis 1 GHz ab; versucht man ihn jedoch, ab 500 MHz zum Arbeiten zu zwingen, wird das Ganze schnell instabil. Die folgende Tabelle stellt typische Konfigurationen und ihre jeweiligen Grenzen gegenüber.
| Konfiguration | Frequenzbereich | Reichweite | Besonderheit |
|---|---|---|---|
| Einfache Jammerschaltung | breites RF-Spektrum | 5-10 m | geringer Aufwand |
| Ideales RF-Gerät mit 22-pF-Trimmer | 50 MHz - 1 GHz | variabel | ab 500 MHz instabil |
| Fertiggerät mit 2-m-Antenne | netzabhängig | 10-15 m | Funken 8 mm |
| Sekundärspule mit 20 W | abgestimmt | erweitert | höhere Sekundärspannung nötig |
Die Tabelle zeigt es ganz gut: Mehr Reichweite heißt nicht automatisch mehr Stabilität. Ein kleiner Kühlkörper bringt den Transistor schnell zum Überhitzen, Paraffinwachs schmilzt leichter als Epoxidharz, und wenn die Sekundärleistung höher ausfallen soll, braucht man auch eine andere Sekundärspule. Außerdem kann die Sekundärspannung für die Primärspule schlicht zu hoch werden. Wer diese Grenzen ausblendet, riskiert nicht nur, dass am Ende nichts mehr funktioniert, sondern auch Schäden an den Bauteilen und an Geräten in der Umgebung.
Rechtliche Lage: Ist der Bau eines Signal Jammers erlaubt?
In den Vereinigten Staaten verbietet Bundesrecht den Betrieb, die Vermarktung und den Verkauf jeglicher Störgeräte, die autorisierte Funkkommunikation wie Mobilfunk, GPS, Polizeiradar oder WLAN beeinträchtigen. Die FCC stellt klar, dass Verbraucher Jammer nicht legal nutzen und Händler sie nicht rechtmäßig verkaufen dürfen. Auch außerhalb der USA ist der Betrieb meist illegal, weil er öffentliche Sicherheitsinteressen berührt. Ein dokumentiertes GSM-Jammer-Projekt aus Nigeria blockierte nur bestimmte Frequenzbänder und Mobilfunkanbieter, was die begrenzte Wirksamkeit solcher Aufbauten zeigt. Eine wissenschaftliche Arbeit empfiehlt ausdrücklich weitere und tiefergehende Forschung, um ausgereiftere Störgeräte zu entwickeln, die andere Dienste nicht beeinträchtigen. Wer in Deutschland oder der EU einen Jammer baut oder betreibt, verstößt gegen das Telekommunikationsgesetz und riskiert Bußgelder sowie strafrechtliche Konsequenzen. Die technische Faszination ersetzt keine rechtliche Prüfung.
Häufige Fragen aus Foren und Community
In Arduino-Foren fragen Nutzer regelmäßig nach Anleitungen, um einen eigenen Handy-Signal-Jammer zu bauen. Zuschauer möchten wissen, ob sich eine Schaltung für 4G- und 5G-Mobilfunkbänder mit etwa 5 Metern Reichweite realisieren lässt. Ein Kommentator merkt an, dass die Bezeichnung als drahtloses Modul für Arduino völlig legal wäre und trotzdem als Jammer wirkt. Diese Diskussionen zeigen, dass das Interesse an RF-Technik groß ist, die rechtlichen Grenzen aber oft unterschätzt werden. Wer sich mit dem Thema beschäftigt, sollte zuerst die lokalen Vorschriften prüfen und den Aufbau allenfalls im abgeschirmten Labor testen. Ein Jammer-Detektor oder Deauther ist für Bildungszwecke besser geeignet als ein aktiver Störsender.
Sicherheit, Alternativen und verantwortungsvoller Umgang
Wer sich für Funktechnik interessiert, findet legalere Alternativen: SDR-Empfänger, Spektrumanalysatoren oder der Bau eines Jammer-Detektors vermitteln dasselbe Wissen, ohne aktiv Störungen zu verursachen. Ein Detektor nach dem Medium-Tutorial zeigt, wie man Störsignale erkennt, ohne sie selbst auszusenden. Auch ein Deauther für das eigene WLAN kann im kontrollierten Heimnetz getestet werden, solange keine fremden Netze betroffen sind. Wichtig bleibt: Die FCC-Verfolgung von Jammer-Geräten ist real, und Behörden gehen gegen Verkauf und Betrieb vor. Wer technisch lernen will, sollte auf abgeschirmte Testumgebungen, offizielle Entwicklerdokumentation und öffentliche Forschungsarbeiten setzen. So bleibt das Experiment legal und die gewonnenen Erkenntnisse sind trotzdem wertvoll.
Häufig gestellte Fragen zu Signal Jammern
Ist es legal, einen Signal Jammer zu bauen oder zu benutzen?
In den USA verbietet Bundesrecht den Betrieb, die Vermarktung und den Verkauf jeglicher Störgeräte, die autorisierte Funkkommunikation wie Mobilfunk, GPS, Polizeiradar oder WLAN beeinträchtigen. Die FCC warnt, dass Verbraucher Jammer nicht legal nutzen und Händler sie nicht rechtmäßig verkaufen dürfen. In Deutschland und der EU verstößt der Betrieb gegen das Telekommunikationsgesetz und kann mit Bußgeldern oder strafrechtlichen Konsequenzen geahndet werden.
Was sind die Hauptbestandteile einer Handy-Jammer-Schaltung?
Eine Handy-Jammer-Schaltung benötigt drei Teilschaltungen: einen RF-Verstärker, einen spannungsgesteuerten Oszillator und einen Abstimmkreis. Zusammen erzeugen sie Interferenzen auf derselben Frequenz wie ein Mobiltelefon und blockieren so die Kommunikation zwischen Handy und Basisstation. Der RF-Verstärker nutzt typischerweise einen Transistor sowie Kondensatoren und Widerstände, während der Abstimmkreis aus Kondensator und Induktivität als Oszillator wirkt.
Welchen Frequenzbereich kann ein einfacher RF-Jammer abdecken?
Eine einfache Jammerschaltung kann einen breiten Bereich von Hochfrequenzsignalen zwischen 5 und 10 Metern stören. Ein ideales RF-Störgerät sollte 50 MHz bis 1 GHz abdecken, wobei das Erzwingen des Betriebs ab 500 MHz Stabilitätsprobleme verursachen kann. Mit einer 2-Meter-Antenne erreichen fertige Geräte 10 bis 15 Meter, abhängig von Abstimmung, Kühlung und Umgebung.
Welche Bauteile werden in einem DIY-WLAN- oder Bluetooth-Jammer verwendet?
DIY-Projekte nutzen häufig einen ESP32 mit zwei NRF24L01-Modulen, um Bluetooth- und 2,4-GHz-Interferenzen zu demonstrieren. Andere Projekte setzen einen ESP8266 für einen tragbaren WLAN-Jammer oder Deauther ein, während der ESP32-BlueJammer Bluetooth, BLE, WLAN und RC-Signale abdeckt. Entscheidend sind neben den Modulen eine passende Antenne und eine stabile Stromversorgung.