Entenda como funcionam jammers de WiFi, quais montagens DIY usam ESP8266, ESP32 e nRF24L01 e por que a lei federal dos EUA proíbe operar, vender ou anunciar esses dispositivos.
O que é um jammer de WiFi e como ele funciona na prática?
Um jammer de WiFi nada mais é do que um transmissor de radiofrequência que joga ruído digital pesado nas mesmas faixas das redes locais, tipo 2,4 GHz e 5 GHz. A ideia por trás disso é bem direta: saturar o canal até o ponto em que os dispositivos sem fio simplesmente não consigam mais conversar com o roteador ou ponto de acesso. Na prática, o resultado é queda de conexão, latência nas alturas e um monte de pacotes perdidos pelo caminho. Já quem está ligado por cabo Ethernet não sente nada, afinal a interferência atinge só o sinal sem fio.
Todo circuito de jammer clássico se divide em três blocos, e entender o papel de cada um ajuda bastante a enxergar por que esses aparelhos são capazes de derrubar conexões sem fio. O primeiro é o amplificador de RF, que serve para elevar a potência do sinal gerado — sem ele, a interferência sairia fraca demais e não chegaria além de alguns centímetros. O segundo é o circuito de ruído, em geral montado com capacitores, encarregado de produzir aquele "chiado" eletrônico que embaralha as comunicações. Já o terceiro é o circuito de sintonia, composto por um indutor e um capacitor, que ajusta a frequência de operação para 2,4 GHz ou 5 GHz — as faixas usadas pela maioria dos roteadores e dispositivos WiFi. Com os três blocos funcionando em conjunto, o que se obtém é um sinal de interferência na mesma frequência da rede local, forte o suficiente para impedir que os aparelhos wireless conversem com o roteador. Os jammers de celular seguem essa mesma lógica de construção, mudando só o alvo: em vez de mirar as faixas do WiFi, eles atacam as frequências das torres móveis, cortando chamadas e dados.
Vale a pena não misturar os dois conceitos, porque tem muita gente tratando tudo como "jammer" e isso só gera confusão. O jammer clássico age de forma bruta: ele transmite ruído em radiofrequência na mesma faixa da rede local — 2,4 GHz ou 5 GHz — e assim impede que os dispositivos se comuniquem com o roteador. Já o deauther funciona por outro caminho. O firmware deauther para ESP8266, muito popular entre makers, não gera ruído nenhum: ele manda quadros de desautenticação, que são pacotes de gerenciamento usados justamente para expulsar qualquer aparelho de um roteador. E como a maioria dos roteadores não ativa a proteção de quadros de gerenciamento, o efeito é imediato e silencioso — o dispositivo simplesmente cai da rede, sem que o usuário entenda o motivo. Por isso o deauther costuma ser descrito como um ataque mais direto e cirúrgico, enquanto o jammer atua de forma mais ampla, derrubando toda a comunicação sem fio da área.
Quem procura como fazer um jammer de WiFi normalmente chega com três expectativas na cabeça: achar montagens com hardware acessível, tipo ESP8266, ESP32 e os módulos nRF24L01; entender o circuito que faz tudo funcionar, com amplificador de RF, circuito de ruído e sintonia em 2,4 GHz ou 5 GHz; e, por último, descobrir até onde o sinal vai e quais os riscos legais dessa brincadeira. É exatamente isso que este guia cobre, do começo ao fim, mas já adianto o aviso que não dá pra ignorar: operar esse tipo de equipamento é ilegal nos Estados Unidos e em boa parte do mundo. A FCC proíbe a operação, a venda e a divulgação de qualquer aparelho que interfira em comunicações de rádio autorizadas — e não existe exceção para casa, empresa, sala de aula ou carro. Aliás, o interesse pelo assunto só cresceu nos últimos anos: a CBP registrou um aumento de aproximadamente 830% nas apreensões de jammers desde 2021, e autoridades de Los Angeles vêm alertando sobre o uso desses dispositivos em invasões de residências. Ou seja: entender o tema é válido, mas botar a mão na massa pode sair bem caro.
ESP8266 deauther: a abordagem DIY mais comum
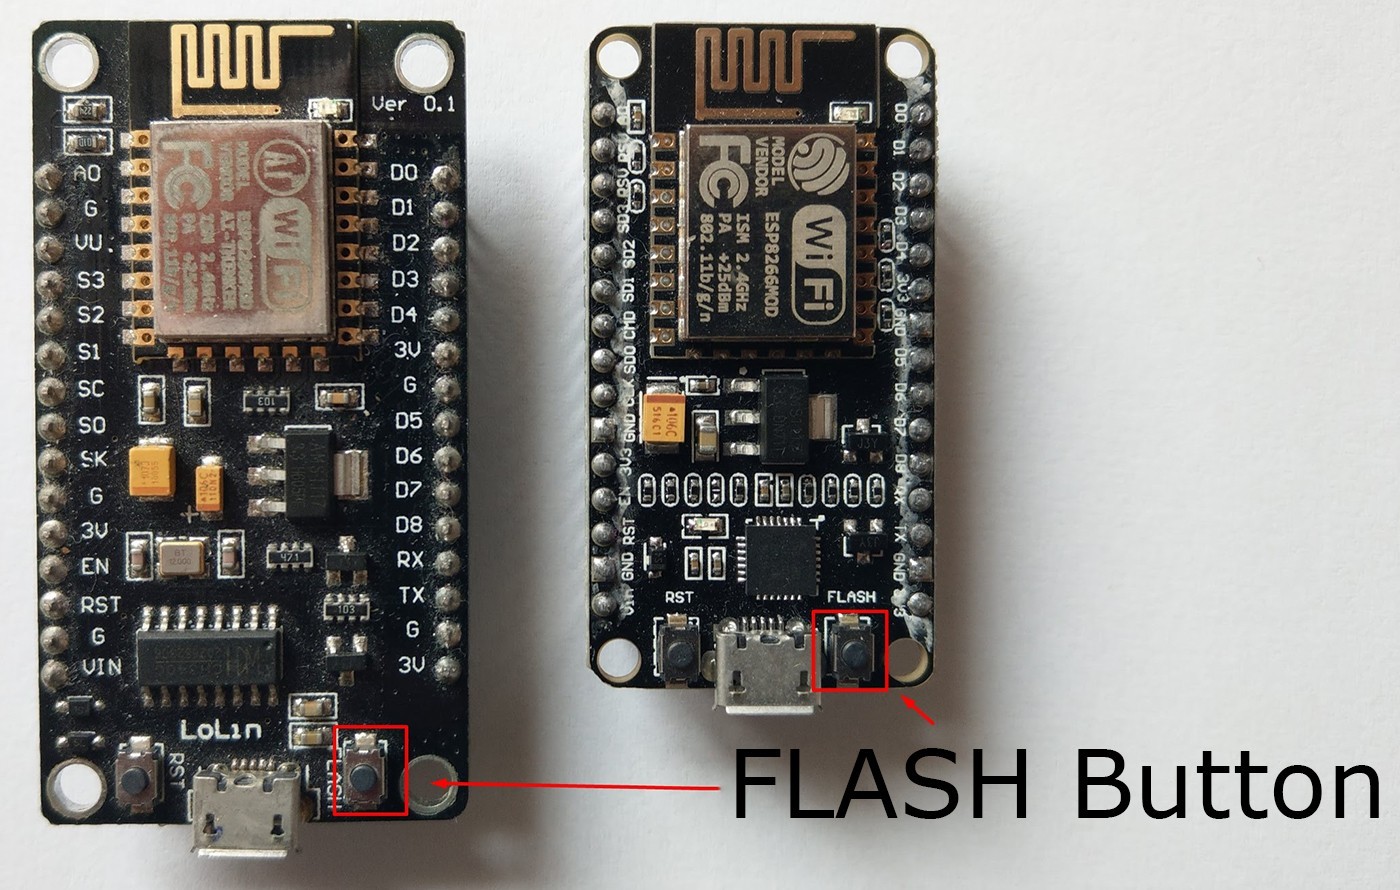
O ESP8266 deauther, criação do spacehuhn, acabou virando a porta de entrada mais comum pra quem quer começar a mexer com ataques de desautenticação. Na prática, o firmware se aproveita de pacotes de gerenciamento pra disparar quadros de desautenticação e derrubar qualquer aparelho conectado a um roteador. Quem quer montar tem tutorial no Instructables com o ESP8266-01, só três passos, que aparece como uma opção mais em conta do que o NodeMCU ESP8266.
O que atrai tanta gente para esse tipo de projeto são dois fatores que raramente caminham juntos: custo baixo e curva de aprendizado curta. Você não precisa montar uma bancada de radiofrequência sofisticada nem dominar teoria de RF para começar. Placas baratas e fáceis de achar, como a NodeMCU ESP8266, a pequena ESP8266-01 e a FireBeetle, aparecem o tempo todo em tutoriais em vídeo — o Mini WiFi Jammer Build é um exemplo — e em projetos passo a passo como o Make your own portable wifi jammer, que vão desde a compra dos componentes até a gravação do firmware. Uma observação: a ESP8266-01 costuma surgir nas receitas como alternativa mais em conta à NodeMCU, embora exija adaptações extras na hora de programar. Esse ecossistema caseiro se sustenta em comunidades bastante ativas. No Reddit, o guia para iniciantes DIY WiFi / Bluetooth Jammer 100% NOOB Guide acumulou 2,5 mil votos e 145 comentários — um termômetro claro de que o interesse por essas montagens continua firme e de que não falta gente disposta a tirar dúvidas e compartilhar resultados.
Tem um detalhe técnico que explica bem por que o método do deauther virou febre entre curiosos e pesquisadores de segurança: ataques de desautenticação são, no mínimo, irritantes — e, em situações específicas, podem até ajudar um invasor a conseguir a senha do WiFi. Isso acontece porque o atacante não precisa quebrar a criptografia de cara; ele se aproveita de como o protocolo conduz a conexão entre os dispositivos e o roteador. A defesa contra esse tipo de abuso já existe há anos e tem nome: proteção de quadros de gerenciamento (management frame protection), justamente o mecanismo que impede pacotes forjados de derrubar clientes da rede. Só que a maioria dos roteadores domésticos não vem com esse recurso ativado de fábrica — às vezes por limitação do firmware, às vezes porque o usuário simplesmente nunca mexeu nessa configuração. Na prática, uma rede residencial comum costuma ficar exposta a esse tipo de interferência mesmo sem ter senha fraca ou qualquer erro visível de configuração.
Agora, montar um deauther não é algo sem consequências. Mexer com circuitos de RF que atrapalham sinais legítimos — ou que transmitem fora da banda permitida — costuma dar problema, e não é difícil chamar a atenção das autoridades por causa disso. Nos Estados Unidos, a FCC encara a operação desses aparelhos como violação federal, sem margem para muita discussão.
Montagens com ESP32 e nRF24L01: componentes e configuração
Quando o papo é ESP32 com nRF24L01, as montagens ficam bem mais flexíveis do que aquelas baseadas só no deauther. O motivo é simples: o nRF24L01 é um transceptor de rádio que trabalha na faixa de 2,4 GHz e se pluga direto nos pinos do protocolo SPI do Arduino — normalmente MOSI, MISO, SCK e um pino de seleção (CSN). Aí entra a dupla CSN e CE, cada um com sua função: o CSN libera a comunicação com o módulo, enquanto o CE coloca o chip em modo ativo e fica alternando entre os modos de comando e de transmissão. Na prática, é isso que te dá o controle de quando o módulo escuta, quando transmite e quando só recebe instruções. Toda a atividade do módulo chega à placa Arduino pela interface serial e aparece em ASCII, o que ajuda demais na hora de depurar e testar, porque você acompanha em tempo real o que está indo e voltando. Projetos como o do Arduino Project Hub, publicado em 8 de agosto de 2022 e que já acumula 162.955 visualizações e 39 respeitos, usam justamente essa combinação com um Arduino Uno Rev3 e um SparkFun Transceiver Breakout nRF24L01+ (RP-SMA). Já a lista de componentes de uma montagem típica de jammer de Bluetooth/WiFi com ESP32 e nRF24L01 traz o próprio ESP32, o módulo nRF24L01, uma antena para ele, duas baterias de 1200 mAh de 3,7 V, um módulo de carregamento TP4056, um capacitor de 10 µF, dois botões liga/desliga, um LED e uma veroboard. E vale registrar: um projeto desses foi orçado em 35.000 IQD, o que dá uma noção do custo envolvido, que varia conforme a região e os componentes que você escolher.
| Componente | Função na montagem |
|---|---|
| ESP32 | Microcontrolador principal, responsável pelo controle e pela lógica do projeto |
| Módulo nRF24L01 | Transceptor de rádio em 2,4 GHz que faz a transmissão e a recepção dos sinais |
| Antena para nRF24L01 | Melhora o alcance e a eficiência da transmissão do módulo |
| 2x bateria 1200 mAh 3,7 V | Alimentação portátil do conjunto |
| Módulo de carregamento TP4056 | Gerencia o carregamento das baterias de forma segura |
| Capacitor de 10 µF | Ajuda a estabilizar a alimentação do módulo nRF24L01 |
| 2x botão liga/desliga | Controle manual de acionamento do circuito |
| LED | Indicação visual de funcionamento |
| Veroboard | Placa de prototipagem onde os componentes são soldados |
O interesse por montagens caseiras de jammer com ESP32 cresceu bastante em fóruns como o Reddit, e um dos exemplos mais lembrados é o DIY ESP32-BlueJammer: o post somou 541 votos e 117 comentários, com gente relatando que o aparelho funciona bem a um ou dois pés de distância — algo entre 30 e 60 centímetros. É um alcance curto, diga-se, o que explica por que muita gente trata esse tipo de montagem mais como experimento de bancada do que como ferramenta de verdade. Já o projeto HOW to Make WiFi JAMMER BUT WITH nRF24L01, assinado pelo CiferTech, foi publicado em 8 de agosto de 2022 em duas plataformas: o Arduino Project Hub e o Hackster. Na página do Arduino Project Hub, o tutorial acumula 162.955 visualizações e 39 respeitos — números que mostram como esse tipo de conteúdo segue atraindo curiosos mesmo anos depois. A montagem em si junta um Arduino Uno Rev3 com um módulo transceptor SparkFun nRF24L01+ (RP-SMA), o que já dá uma boa noção do tipo de hardware que esses projetos costumam envolver.
| Projeto | Plataforma | Data | Métricas | Alcance relatado |
|---|---|---|---|---|
| DIY ESP32-BlueJammer | — | 541 votos e 117 comentários | 1–2 pés (aproximadamente 30–60 cm) | |
| HOW to Make WiFi JAMMER BUT WITH nRF24L01 (CiferTech) | Arduino Project Hub e Hackster | 8 de agosto de 2022 | 162.955 visualizações e 39 respeitos | — |
A lista de componentes de uma montagem ESP32 + nRF24L01 para Bluetooth/WiFi inclui ESP32, módulo nRF24L01, antena para o nRF24L01, duas baterias de 1200 mAh e 3,7 V, módulo de carregamento TP4056, capacitor de 10 uF, dois botões on/off, LED e placa de prototipagem veroboard. O custo estimado de um projeto com ESP32 e NRF24L01 foi de 35.000 IQD.
No lado do Arduino, o projeto publicado no Arduino Project Hub aposta em uma combinação clássica e fácil de encontrar: uma placa Arduino Uno Rev3 e o módulo SparkFun Transceiver Breakout nRF24L01+ com conector RP-SMA. Parece detalhe pequeno, mas não é. O conector RP-SMA permite trocar a antena por modelos de maior ganho, e é justamente aí que muita gente se empolga — antes de descobrir que a qualidade da alimentação pesa tanto quanto a antena. Um nRF24L01+ mal alimentado, com ruído na linha de 3,3 V ou sem capacitor de desacoplamento, entrega um alcance pífio mesmo com antena boa. Some a isso o fato de o módulo operar na faixa de 2,4 GHz e falar com o Arduino via SPI, com os pinos CSN e CE cuidando de ativar o modo de operação e alternar entre os modos de comando, e você tem um projeto didático, mas de resultados modestos. Por isso, quem espera cobrir uma casa inteira costuma se decepcionar: na prática, esses montagens ficam limitadas a alguns metros, quando muito, e dependem de ajustes finos que a maioria dos tutoriais nem menciona.
Projeto em nível de circuito: amplificador de RF, ruído e sintonia
O circuito de um jammer de WiFi se organiza em três estágios que trabalham juntos. O amplificador de RF aumenta a potência do sinal gerado; o circuito de ruído, baseado em capacitores, produz a interferência; e o circuito de sintonia, com indutor e capacitor, ajusta a frequência para 2,4 GHz ou 5 GHz. Somados, eles geram ruído na frequência do WiFi e bloqueiam a comunicação.
Um documento técnico descreve um circuito de jammer de WiFi com alcance de cerca de 40 metros, número que depende de amplificação e antena. Já o experimento do Hackaday com um VCO de 2,4 GHz alcançou apenas 20 cm, interferindo na conexão WiFi de um notebook. A diferença entre 40 metros e 20 centímetros mostra como potência, sintonia e antena mudam tudo.
O VCO, ou oscilador controlado por tensão, é a peça central de várias montagens. O youtuber GreatScott construiu um jammer de WiFi de 2,4 GHz com um VCO Maxim 2.4 GHz, e o projeto Tejas venceu o Hackaday Prize 2017 com uma abordagem semelhante. Vídeos como Build your own WIFI jammer #15 usam um transmissor AV de 2,4 GHz como base.
Vale lembrar que vídeo analógico FPV opera em bandas livres de 5,8 GHz, o que aproxima esse hobby de RF do universo dos jammers. Ainda assim, transmitir fora de banda ou interferir em sinais licenciados é justamente o que atrai fiscalização e autoridades.
Alcance, potência e limites reais de desempenho
Os números de alcance variam muito entre projetos e ajudam a calibrar expectativas. O documento de circuito cita cerca de 40 metros; o teste do Hackaday com VCO ficou em 20 cm; o DIY ESP32-BlueJammer do Reddit é eficaz a um ou dois pés. Essa disparidade não é erro: ela reflete diferenças de amplificação, antena, ambiente e frequência alvo.
A tabela abaixo resume os principais projetos e suas características, com base nos dados disponíveis nas fontes que analisamos.
| Projeto | Hardware | Alcance relatado |
|---|---|---|
| Circuito de jammer de WiFi (documento) | Amplificador de RF, ruído e sintonia | Cerca de 40 metros |
| Teste do Hackaday | VCO de 2,4 GHz | 20 cm |
| DIY ESP32-BlueJammer (Reddit) | ESP32 | Um a dois pés |
| ESP32 + nRF24L01 (CiferTech) | ESP32, nRF24L01, antena | Curto alcance |
| ESP8266-01 (Instructables) | ESP8266-01 | Desautenticações próximas |
Depois da tabela, a leitura é clara: projetos de bancada raramente passam de alguns metros, e os 40 metros exigem amplificação dedicada. Conexões com fio não são afetadas por jammers, apenas dispositivos sem fio. Para quem quer segurança, monitorar latência, quedas repetidas de conexão e perda de pacotes ajuda a identificar interferência.
Status legal: regras da FCC e fiscalização
A resposta curta é não, não é legal. A FCC afirma que a lei federal proíbe operar, comercializar ou vender qualquer equipamento de jamming que interfira em comunicações de rádio autorizadas, incluindo celular, PCS, radar policial e GPS. Não há isenções para empresas, salas de aula, residências ou veículos, e nem a polícia local tem autoridade independente para usar jammers; agências federais podem ser autorizadas em casos específicos.
A fiscalização tem crescido. A Customs and Border Protection (CBP) registrou aumento de aproximadamente 830% nas apreensões de jammers de sinal desde 2021. Em junho, o Departamento de Segurança Interna dos EUA (DHS) relatou o uso de dispositivos de jamming em vários assaltos a bancos em Vermont. Dispositivos também foram recuperados em uma tentativa de assalto a joalheria em La Verne, na Califórnia.
No último ano, líderes de Los Angeles, forças da lei e especialistas em segurança alertaram para o aumento de ladrões usando jammers de WiFi em invasões residenciais. A lógica é simples: câmeras e alarmes conectados por WiFi ficam offline, e o morador perde visão e notificação justamente no momento crítico.
Para quem estuda o tema por curiosidade técnica, a recomendação é usar ambientes isolados, como gaiolas de Faraday e testes com equipamentos licenciados. Construir, operar ou vender jammers nos EUA é violação federal, e a FCC mantém canais para denúncias. O risco jurídico supera qualquer aprendizado obtido com uma montagem caseira.
Como saber se há um jammer de WiFi por perto?
Alguns sinais indicam interferência ativa. O primeiro é uma queda significativa ou perda total de sinal de WiFi mesmo perto do roteador. Depois vêm desconexões e reconexões repetidas dos dispositivos, latência alta, perda de pacotes e largura de banda reduzida sem explicação aparente.
Outro teste útil é verificar conexões com fio. Como jammers afetam apenas dispositivos sem fio, um computador ligado por Ethernet continua navegando normalmente. Se o cabo funciona e o WiFi cai, a suspeita de interferência cresce.
Em ambientes residenciais, câmeras e fechaduras inteligentes que perdem conexão ao mesmo tempo são um alerta. Especialistas em segurança de Los Angeles relacionam esse padrão a invasões, então vale acionar a polícia e registrar o ocorrido.
Ferramentas de análise de espectro e aplicativos de diagnóstico de WiFi ajudam a visualizar ocupação de canal, mas não substituem perícia. Se houver suspeita de crime, o correto é preservar evidências e informar as autoridades competentes.
Vale a pena montar um jammer de WiFi em 2026?
Do ponto de vista técnico, montar um jammer é um exercício de radiofrequência que ensina sobre amplificação, sintonia e antenas. Do ponto de vista legal, é uma péssima ideia: a FCC proíbe operação, marketing e venda, e as apreensões cresceram cerca de 830% desde 2021.
Alternativas legais existem para quem quer aprender. Plataformas como o DEF CON reúnem pesquisadores de segurança, e projetos com ESP8266 e ESP32 podem ser estudados em ambientes controlados, com foco em defesa e detecção, não em interferência.
Para empresas e residências, a melhor proteção é combinar rede cabeada em pontos críticos, roteadores com proteção de quadros de gerenciamento ativada e monitoramento de queda de conexão. Assim, o aprendizado técnico não vira problema com a justiça.
Se o objetivo é entender ataques deauther, estude o firmware, os quadros de gerenciamento e as contramedidas. Esse conhecimento tem valor real em segurança e não coloca ninguém na mira de agências federais.
Perguntas frequentes
Como um jammer de WiFi realmente funciona?
Um jammer de WiFi transmite sinais de radiofrequência potentes nas mesmas faixas das redes locais, como 2,4 GHz e 5 GHz, criando ruído digital suficiente para que dispositivos sem fio não consigam se comunicar com o roteador. Os projetos de circuito combinam amplificador de RF, circuito de ruído com capacitores e circuito de sintonia com indutor e capacitor.
Como saber se um jammer de WiFi está sendo usado perto de mim?
Os sinais incluem queda significativa ou perda de sinal de WiFi mesmo perto do roteador, dispositivos desconectando e reconectando repetidamente, latência alta, perda de pacotes e largura de banda reduzida. Conexões Ethernet com fio continuam funcionando normalmente, porque jammers afetam apenas dispositivos sem fio.