Los jammers de señal bloquean la comunicación entre un celular y la estación base generando interferencia en la misma frecuencia. Aquí reviso los circuitos DIY de RF, Wi-Fi y Bluetooth con ESP32, NRF24L01 y NE555, con sus rangos, límites y el marco legal de la FCC.
¿Qué es un jammer de señal y cómo funciona?
Un jammer de señal es un aparato que bloquea la transmisión entre un celular y la estación base, y lo hace generando interferencia potente justo en la misma frecuencia que usa el teléfono. Básicamente, satura el canal con ruido o señales espurias, así que el handset ya no puede interpretar la señal legítima que le llega de la torre. Los equipos comerciales suelen funcionar contra redes UMTS, 3G, CDMA, GSM y PHS, y los circuitos caseros copian ese mismo principio pero con componentes discretos. Un jammer sencillo puede interferir un rango amplio de señales de radiofrecuencia a distancias de 5 a 10 metros, suficiente para una habitación o un salón pequeño. En una de las construcciones documentadas, la frecuencia de sintonía era de 450 MHz, y los jammers para otros rangos se diseñan igual, nada más cambiando el oscilador y el circuito tanque.
La clave está en la interferencia constructiva: si la señal del jammer llega al receptor con potencia suficiente dentro de la misma banda, la relación señal-ruido se cae y el enlace simplemente se pierde. Por eso la antena, la potencia y qué tan cerca esté del objetivo pesan tanto como el propio circuito. Un jammer de RF bien hecho usa trimmers de 22 pF y cubre de 50 MHz a 1 GHz, aunque si lo fuerzas a jammear desde los 500 MHz puede empezar a volverse inestable. Un equipo ya armado con antena de 2 metros alcanza entre 10 y 15 metros, y en las pruebas con esa antena los chispazos pasaron de 2-3 mm a unos 8 mm, lo que deja ver que la energía radiada subió bastante.
Subcircuitos clave: amplificador de RF, VCO y circuito de sintonía
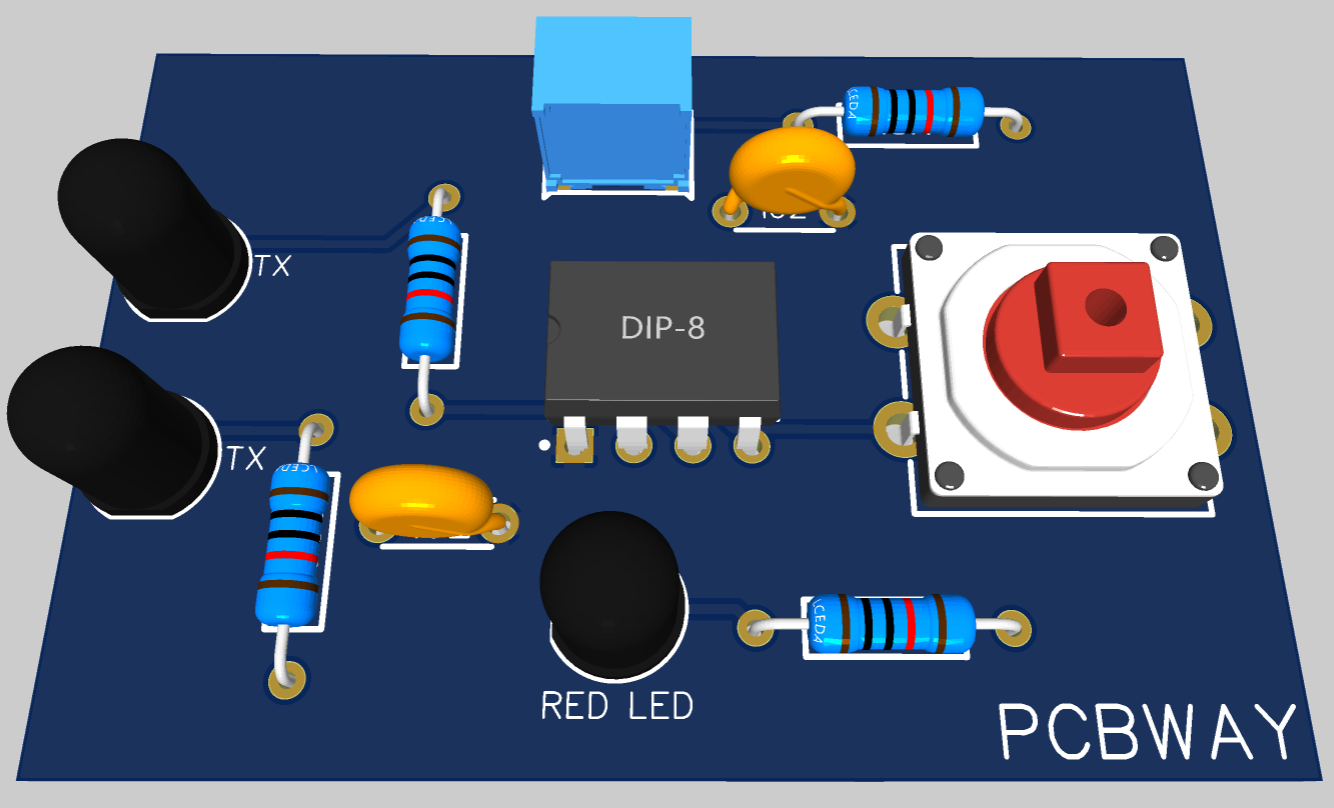
Cualquier jammer que funcione bien se arma sobre tres subcircuitos que son la base de todo: un amplificador de RF, un oscilador controlado por voltaje (VCO) y un circuito de sintonía. El amplificador de RF lleva el transistor Q1, los capacitores C4 y C5 y la resistencia R1; lo que hace es amplificar la señal que viene del circuito sintonizado, y esa señal ya amplificada pasa por C6 rumbo a la antena. Ese C6 tiene su chiste: bloquea la corriente directa y deja pasar la alterna, así que de paso protege la etapa de salida. Por su parte, el circuito sintonizado —formado por el capacitor C1 y el inductor L1— trabaja como oscilador con una resistencia casi de cero, y logra alta frecuencia con un amortiguamiento mínimo. La energía se va guardando en el capacitor, luego circula por el inductor y ahí se queda como energía magnética; el ciclo se repite una y otra vez, y así se mantiene la oscilación.
Si quieres experimentar en la banda de 2.4 GHz, armar una ESP32 con dos módulos NRF24L01 es un buen punto de partida: ahí se ve cómo funciona la comunicación Bluetooth, cómo se mete interferencia en esa banda y cómo se comporta realmente la RF en un entorno controlado. El montaje es bastante didáctico, porque te deja observar qué pasa con el enlace cuando acercas o alejas el módulo, y te hace entender por qué la potencia y la orientación de la antena terminan definiendo el alcance. Ya entrando en el ajuste fino, la resonancia pico se calibra conectando un voltímetro de CD de 0 a 10 V y moviendo el trimmer de 22 pF hasta que la lectura llegue a un máximo de 3 V; luego hay que regresar con calma a la frecuencia correcta. Ese paso evita que el circuito se quede desintonizado y que la etapa de potencia se caliente de más sin ninguna razón.
¿Cómo se construye un jammer de celular con componentes básicos?
Armar el circuito driver no es llegar y soldar: hay que ponerle atención a las bobinas. El primario y el secundario se enrollan igual, y además se coloca un diodo rápido para proteger al transistor del pico de voltaje y de la caída brusca. Desde el arranque conviene meterle un disipador grande, porque con uno chico el transistor empieza a calentarse en cosa de pocos minutos. Ya entrados en el flyback, muchos prefieren usar tornillos en vez de soldadura para las bobinas primaria y secundaria, pues así es más fácil ajustar y cambiar piezas cuando algo falla. La preparación del flyback también lleva su proceso: se hace un cilindro de papel rígido, se pegan las bobinas con adhesivo y se acomodan los núcleos de ferrita con placas de plástico entre ellos, todo para reducir las vibraciones ultrasónicas.
Las especificaciones de la bobina sí que importan: hablamos de alambre magnético de 1 mm de grosor y 0.1 mm para el devanado, con un secundario que alcanza a producir chispas de 8 a 9 mm, y para eso necesitas una fuente de 20 W. Antes de armarlo todo, puedes remojar la bobina en cera de parafina, aunque la verdad el epóxico aguanta mejor el calor y no se derrite tan fácil. Si quieres más alcance, se agregan bobinas secundarias y de paso se mejora el desempeño del driver. También está la opción de modificar un jammer portátil barato de celular para pasar sus frecuencias chinas a las americanas o a las de tu región, ajustando el oscilador y los filtros. Cada uno de estos pasos cambia el comportamiento del equipo, así que conviene ir documentando todo con diagramas y fotos del PCB antes de energizarlo.
Jammers DIY de Wi-Fi y Bluetooth con ESP32 y NRF24L01
Los montajes caseros en 2.4 GHz se hicieron populares gracias al ESP32 junto con dos módulos NRF24L01, una combinación que sirve para demostrar interferencia en Bluetooth y Wi-Fi dentro de un entorno de laboratorio. Uno de los armados más conocidos es el ESP32-BlueJammer, que abarca Bluetooth, BLE, Wi-Fi y señales de radio control, aunque también hay quien prefiere usar un ESP8266 para lograr un jammer Wi-Fi portátil o un deauther. Cabe aclarar que estos dispositivos no requieren amplificadores de potencia muy altos para afectar un área reducida, y esto se debe a que la banda de 2.4 GHz es bastante sensible a la interferencia, además de que los módulos NRF24L01 logran saturar canales específicos con relativa facilidad. El valor didáctico aquí es enorme: con el mismo hardware puedes estudiar protocolos, medir tasas de error y entender por qué el salto de frecuencia ayuda a resistir la interferencia.
En los foros y en los videos, la gente pregunta si se puede armar un circuito para las bandas 4G y 5G con un alcance de unos 5 metros. Técnicamente sí es posible generar interferencia en esas bandas, pero la complejidad y el costo suben bastante, porque necesitas más ancho de banda y una potencia bien controlada. Un comentario que se repite mucho dice que llamar al dispositivo "módulo inalámbrico para Arduino" sería perfectamente legal y, en la práctica, igual de干扰. Más allá del chiste, la lección es que la línea entre un experimento educativo y un jammer que realmente opera depende del uso, la potencia y la intención, no solo del nombre que le pongas al producto.
Ajuste de bobina, antena y resonancia en un jammer de RF
Ajustar bien la bobina y la antena es lo que de verdad marca el alcance del jammer. Sí, una antena más larga te da más rango, pero también empieza a colarse ruido de MW a distancias mayores, y el ruido de VHF es el que más se siente entre los 8 y 10 metros. Por eso no vale confiarse de la pura intuición: hay que medir con instrumentos. La resonancia pico se saca con el voltímetro de CD de 0 a 10 V y el trimmer de 22 pF, buscando que la lectura llegue a un máximo de 3 V y luego afinando poquito a poco hasta regresar a la frecuencia correcta. Ese punto de máxima lectura es justo la señal de que el circuito tanque está entregándole a la antena toda la energía que puede.
En las pruebas con una antena de 2 metros, el equipo prearmado alcanzó entre 10 y 15 metros, y los chispazos pasaron de 2-3 mm a casi 8 mm. Esto deja claro que tanto la antena como la sintonía influyen directamente en la potencia radiada. Más abajo te dejo una tabla con los parámetros que más pesan en el desempeño y esas señales de alerta que vale la pena no perder de vista mientras armas el circuito.
| Parámetro | Valor típico | Efecto o riesgo |
|---|---|---|
| Frecuencia de sintonía | 450 MHz en un build documentado | Define la banda objetivo |
| Trimmer de ajuste | 22 pF | Pico de resonancia a 3 V en voltímetro CD |
| Cobertura ideal de RF | 50 MHz a 1 GHz | Forzar desde 500 MHz causa inestabilidad |
| Alcance simple | 5 a 10 metros | Suficiente para un aula o habitación |
| Antena de 2 metros | 10 a 15 metros | Chispas de 8 mm y mayor radiación |
| Bobina secundaria | Alambre de 1 mm y 0.1 mm | Chispas de 8-9 mm con fuente de 20 W |
El disipador también entra en la ecuación: uno pequeño calienta el transistor en poco tiempo, mientras que uno grande mantiene la etapa estable. La cera de parafina se derrite con más facilidad que el epóxico, y una potencia secundaria más alta exige un secundario distinto, porque el voltaje del secundario puede ser demasiado para la bobina primaria. Estas compensaciones explican por qué muchos proyectos fallan al primer intento y por qué conviene iterar con mediciones.
Rangos de frecuencia, alcance y compensaciones de estabilidad
Los rangos de frecuencia y el alcance están ligados a la estabilidad del circuito. Un jammer simple puede interferir señales de RF entre 5 y 10 metros, y un diseño ideal cubre de 50 MHz a 1 GHz, pero forzarlo a operar desde 500 MHz puede provocar inestabilidad porque el circuito tanque y el amplificador no están optimizados para ese punto. En la práctica, cada banda requiere su propia bobina, su capacitor de sintonía y su ajuste de trimmer. Los equipos comerciales suelen dividir el espectro en módulos separados para evitar que una sola etapa cargue con todo el trabajo.
Las compensaciones también aparecen en el presupuesto y el tamaño. Un disipador grande ocupa espacio y agrega peso, pero evita el calentamiento del transistor. El epóxico resiste mejor el calor que la parafina, aunque complica el reciclaje de la bobina. Un secundario de mayor potencia exige una fuente de 20 W o más y un devanado distinto, porque el voltaje del secundario puede exceder lo que soporta el primario. Estas decisiones se toman antes de energizar y explican por qué los proyectos bien documentados incluyen diagramas de PCB, fotos del flyback y mediciones de resonancia.
¿Es legal construir o usar un jammer de señal?
En Estados Unidos, la ley federal prohíbe operar, comercializar o vender cualquier equipo de干扰 que interfiera con comunicaciones de radio autorizadas, como celulares, GPS, radares policiales y Wi-Fi. La FCC advierte que los consumidores no pueden usar jammers legalmente y que los minoristas tampoco pueden venderlos de forma lícita. La preocupación central es la seguridad pública: un jammer puede bloquear llamadas de emergencia, afectar la navegación aérea o interrumpir servicios críticos. Por eso la agencia mantiene una página de enforcement activa y actualizada, con acciones contra vendedores y operadores.
Fuera de Estados Unidos, la situación varía. Un proyecto de jammer GSM documentado en Nigeria solo bloquea ciertas bandas y operadores móviles de ese país, lo que muestra que la efectividad depende del entorno regulatorio y técnico local. Un artículo académico recomienda investigación más profunda para producir dispositivos de干扰 más sofisticados que no afecten otros servicios. La recomendación práctica es verificar la normativa local antes de construir o comprar cualquier equipo, y recordar que la legalidad no depende del nombre del producto sino de su efecto sobre el espectro autorizado.
Preguntas frecuentes sobre jammers de señal
Las dudas más comunes en foros y videos giran alrededor de la legalidad, los componentes, el alcance y las bandas. Los usuarios de Arduino preguntan por tutoriales para armar su propio jammer de celular, y los espectadores preguntan si se puede construir un circuito para bandas 4G y 5G con unos 5 metros de alcance. Un comentarista señala que llamarlo módulo inalámbrico para Arduino sería perfectamente legal y, en la práctica, igual de干扰. Estas preguntas reflejan el interés por el aprendizaje de RF y la necesidad de entender los límites técnicos y regulatorios antes de experimentar.
Perspectivas y aprendizajes para quien experimenta con RF
El interés por los jammers DIY se mantiene vigente: hay guías de PCB para jammers de RF publicadas en julio de 2026, proyectos de jammer Bluetooth con ESP32 y NRF24L01 de hace unos meses, y publicaciones de jammers BLE/Wi-Fi en Reddit de hace un año. La página de enforcement de la FCC se actualizó hace pocos días, y en 2025 se publicó un artículo sobre ataques de干扰 reactivo contra LoRaWAN. Ese panorama muestra que la conversación mezcla curiosidad técnica, investigación académica y vigilancia regulatoria. Para quien aprende RF, el mejor camino es estudiar los subcircuitos, medir con instrumentos y respetar la ley local; para quien busca un producto, la alternativa legal es usar equipos certificados y operar dentro de las bandas permitidas.
Preguntas frecuentes
¿Es legal construir o usar un jammer de señal?
En Estados Unidos, la ley federal prohíbe operar, comercializar o vender cualquier equipo de干扰 que interfiera con comunicaciones de radio autorizadas, como celulares, GPS, radares policiales y Wi-Fi. La FCC advierte que los consumidores no pueden usar jammers legalmente y que los minoristas tampoco pueden venderlos de forma lícita. Verifica siempre la normativa de tu país antes de construir o comprar uno.
¿Cuáles son las partes principales de un circuito de jammer de celular?
Un jammer de celular necesita tres subcircuitos: un amplificador de RF, un oscilador controlado por voltaje y un circuito de sintonía. Juntos generan interferencia en la misma frecuencia que el handset móvil y bloquean la comunicación entre el teléfono y la estación base. El amplificador usa el transistor Q1, los capacitores C4 y C5 y la resistencia R1, mientras que el circuito tanque con C1 y L1 sostiene la oscilación.
¿Qué rango de frecuencia puede cubrir un jammer de RF simple?
Un circuito de jammer simple puede interferir un rango amplio de señales de radiofrecuencia entre 5 y 10 metros. Un dispositivo de RF ideal debe cubrir de 50 MHz a 1 GHz, aunque forzarlo a干扰 señales desde un rango de 500 MHz puede causar problemas de estabilidad. Por eso conviene ajustar el trimmer de 22 pF y verificar la resonancia con un voltímetro de CD antes de operar.
¿Qué componentes se usan en un jammer DIY de Wi-Fi o Bluetooth?
Los montajes caseros suelen usar una ESP32 con dos módulos NRF24L01 para demostrar interferencia Bluetooth y en 2.4 GHz. Otros proyectos usan un ESP8266 para un jammer Wi-Fi portátil o deauther, y el ESP32-BlueJammer cubre Bluetooth, BLE, Wi-Fi y señales de radio control. Estos componentes permiten experimentar con RF en un entorno controlado y entender el comportamiento de la banda de 2.4 GHz.