Las señales gnss llegan débiles a la Tierra y cualquier emisor terrestre potente puede taparlas o falsificarlas. Aquí te explico, con datos y herramientas reales, cómo reconocer jamming y spoofing con C/N0 y AGC, localizar la fuente y proteger operaciones críticas.
¿Qué son el jamming y el spoofing GNSS?
Los satélites GNSS giran a unos 20,000 km de altura, así que sus señales llegan debilísimas a la superficie. Basta con que haya cualquier emisor terrestre más potente cerca para que se encime sin problema. Un receptor, además, necesita mínimo cuatro satélites para calcular posición y tiempo: tres para ubicarse en el espacio y uno extra para ajustar el reloj. Esa fragilidad es justo el origen de dos amenazas que conviene no mezclar: el jamming y el spoofing.
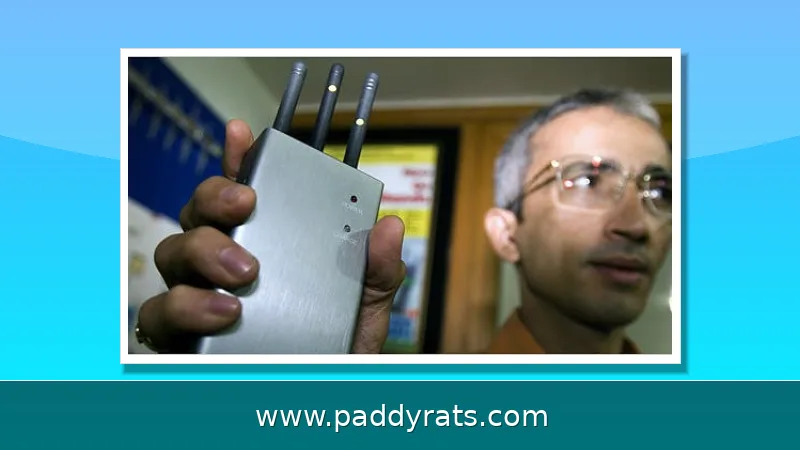
El jamming es básicamente mandar señales de radio muy fuertes en las frecuencias del GNSS —la banda L, que va de 1 a 2 GHz, o sea L1, L2 y L5— para tapar las señales de los satélites. Como estas llegan debilísimas a la Tierra, cualquier señal terrestre más potente las aplasta sin problema, y el receptor se queda sin poder calcular su posición. El spoofing, en cambio, es un truco más fino: en lugar de ahogar la señal, emite señales falsas que imitan a las reales y engañan al receptor para que calcule una posición o un tiempo que no son los correctos. Ahora, no todos los equipos tienen el mismo alcance: los jammer portátiles chicos bloquean desde unos cuantos metros hasta unos cientos, mientras que los militares llegan a cubrir varios kilómetros.
¿Cómo detectar interferencias GNSS con C/N0 y AGC?
En la práctica, la detección se apoya en dos métricas que casi cualquier receptor te reporta: la relación portadora-ruido (C/N0) y el control automático de ganancia (AGC). Cuando hay jamming, el ruido de fondo sube, así que la C/N0 se cae y el AGC también baja. Con el spoofing pasa algo distinto: la señal falsa llega fuerte, entonces la C/N0 sube mientras que el AGC cae. Si ves cambios simultáneos en ambos valores, es una señal bastante clara de que hay interferencia.
La app GnssLogger, disponible para Android, trae pestañas específicas de Spoof y Jam donde puedes ver gráficas de AGC y C/N0 en tiempo real, además de verificaciones que corren solas. ¿Cómo detecta el jamming? Compara el promedio de las últimas 10 épocas de C/N0 y AGC contra las 50 previas: si las dos caen al mismo tiempo, hay jamming. Para el spoofing, en cambio, busca que el C/N0 suba mientras el AGC baja, y aparte contrasta la hora GNSS del dispositivo con la de un servidor NTP; si la diferencia pasa de un segundo, la cosa se pone sospechosa.
Hay que ser honestos con lo que estas métricas pueden y no pueden hacer: detectar interferencias por C/N0 y AGC sigue siendo un método experimental, y de ninguna manera atrapa todos los casos de spoofing y jamming. Si ambos valores se mantienen estables, la interferencia puede colarse sin que nos demos cuenta. A eso súmale que los servidores NTP tampoco son del todo confiables, pues la hora de red también se puede falsificar. Por eso los expertos insisten en cruzar varias fuentes de datos a la vez y no quedarse con una sola métrica ni con una prueba aislada.
¿Qué herramientas y apps monitorean GNSS en tiempo real?
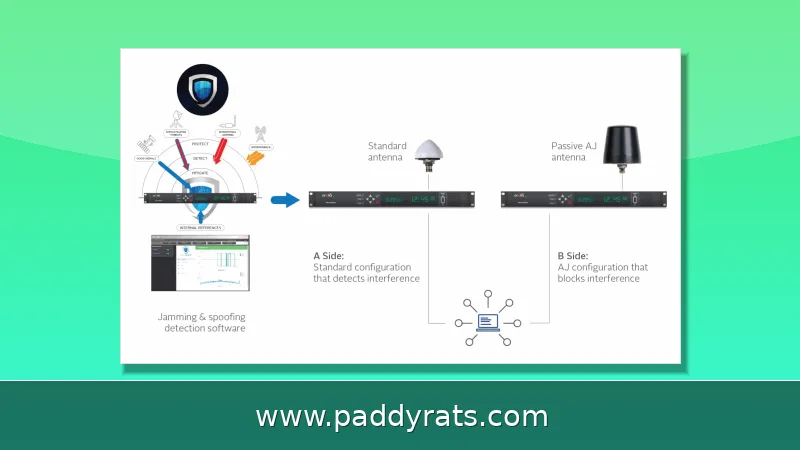
El ecosistema de monitoreo GNSS abarca desde apps móviles hasta sistemas portátiles profesionales. Entre las alternativas documentadas encontramos el GIDAS Portable de OHB, un sistema portátil que detecta y analiza interferencias GNSS; también está el detector GP-Probe TGE2 de hensec, que se apoya en la aplicación web GP-Cloud, desarrollado y alojado en Europa por su fundador, Kevin Heneka. A esto se suma el ALLSAT Jamming Detection System (AJDS), que combina receptores JAVAD GNSS con tecnología CRPA de Calian, además de la infraestructura GLOMON y Station Streamer.
También vale la pena mencionar el Septentrio AIM+ (Advanced Interference Mitigation and Monitoring), las soluciones de prueba GNSS de Rohde & Schwarz, el Safran NetClock y Geolantis.360, además de los sistemas inerciales de SBG Systems (Ellipse, Ekinox Micro y Apogee). Ya en el terreno institucional, la ESA empuja el programa NAVISP con proyectos como ARFIDAAS de SINTEF, Dimetor, onocoy, Celeste LEO-PNT y Jammertest; por su parte, DLR trabaja con su sistema de antenas Galant, el proyecto de transferencia InVo y las señales R-Mode que llegan desde Helgoland.
Hay otra vía que complementa todo lo anterior: el monitoreo distribuido. Dimetor, por ejemplo, aprovecha los receptores GNSS que ya vienen instalados en los mástiles de telefonía móvil para detectar interferencia y spoofing en zonas muy amplias, mientras que onocoy le apuesta a combinar inteligencia artificial con monitoreo hecho por la propia comunidad. Para quien opera una red o un servicio, la lección es sencilla: hay capas de detección en distintas escalas, desde el celular del técnico hasta redes regionales de sensores, y lo más sensato es combinarlas según qué tan crítica sea la operación.
¿Cómo se localiza la fuente de un jamming GNSS?
Para ubicar al emisor no basta con detectarlo: hace falta geometría. Las antenas CRPA (Controlled Reception Pattern Array) aplican null steering para atenuar la interferencia que llega de ciertas direcciones, y además entregan datos como azimut, elevación, banda de frecuencia afectada e intensidad. Si tienes varias estaciones CRPA repartidas en el espacio, cada una te da un vector de dirección. Y ya con las coordenadas conocidas de cada estación, un cálculo de resección espacial con modelo de ajuste permite estimar dónde está el jammer y qué tan grande es la incertidumbre de esa posición.
En el mar Báltico se documentó un caso bastante revelador: un estudio a bordo de embarcaciones, hecho entre el 23 de junio y el 14 de octubre de 2025, encontró que la disponibilidad del GNSS bajó hasta 83.5%, con más de cuatro días de spoofing y casi 30 horas seguidas de spoofing entre el 1 y el 3 de julio. La interferencia venía de cuatro fuentes coordinadas —un spoofer de GPS, dos chirp jammers y un jammer analógico de banda ancha— y en mar abierto resultó hasta 15 dB más fuerte que en el puerto de Danzig.
Un informe sobre Kaliningrado y el Báltico de junio de 2025 documentó 84 horas de interferencia GNSS a lo largo de seis meses, y 29 de esas horas se concentraron nada más en octubre. Por su parte, los receptores robustos de DLR, equipados con antenas de dirección digital, no solo detectan de dónde viene la señal, sino que también atenúan a los interferentes y comprueban que la señal sea auténtica. La lección práctica que queda es clara: para localizar una fuente de interferencia con confianza no basta con una antena aislada, hacen falta varias estaciones sincronizadas entre sí y modelos estadísticos que ayuden a interpretar los datos.
¿Cómo afecta la interferencia GNSS a aviación, mar y infraestructura crítica?
El impacto ya es medible a escala global. En el segundo trimestre de 2025 más de 10,000 embarcaciones reportaron verse afectadas por interferencia GNSS en todo el mundo, un aumento de ocho veces respecto al primer trimestre de 2025. Un informe de Suecia registró alrededor de 123,000 vuelos afectados por perturbaciones GNSS entre enero y abril de 2025, y los analistas documentaron más de 1,500 vuelos diarios con interferencia GPS, con más de 122,000 vuelos impactados en el primer periodo.
La razón de fondo es económica y operativa: según la ESA, el 10% del PIB europeo depende de la navegación satelital. La precisión temporal GNSS es de aproximadamente 2 nanosegundos en un receptor, frente a unos 2 milisegundos de la sincronización por internet, una diferencia enorme para redes 4G/5G, redes eléctricas, centros de datos y transacciones financieras. Una interrupción aeroportuaria puede costar millones de euros por día.
La interferencia también golpea la agricultura de precisión y los servicios de rescate. Por eso las guías operativas, como las del NATO Shipping Centre, recomiendan monitorear alarmas en la unidad GNSS, el ECDIS y el piloto automático, y cruzar los datos GNSS con otros sensores. La redundancia con sensores inerciales y cámaras, junto con la detección temprana, permite cambiar a fuentes alternativas o abortar operaciones de forma segura antes de que el error se propague.
¿Qué precisión y qué alternativas existen cuando no hay GNSS?
El error estándar de posicionamiento GNSS es de 5 a 10 metros, y las correcciones lo reducen hasta unos 2 centímetros. Los métodos de corrección más usados son DGNSS (submétrico), SBAS (~2.5 m, como WAAS o EGNOS), RTK (centimétrico), PPP (convergencia larga) y PPP-RTK (rápido y preciso). Conocer esta tabla ayuda a elegir la tecnología correcta según la aplicación y a entender qué se pierde cuando la señal desaparece.
Cuando el GNSS falla, la navegación inercial es el respaldo natural. SBG Systems reporta derivas en entorno GNSS-denied de 0.56% de la distancia recorrida para Ellipse (unos 30 m en 5 km), 0.13% para Ekinox Micro (unos 7.2 m) y alrededor de 2 m en 5 km para Apogee. Safran NetClock, en cambio, rastrea típicamente de 5 a 10 satélites (máximo 12) y necesita al menos cuatro hasta el levantamiento inicial, luego basta con uno.
| Método | Precisión típica | Uso recomendado |
|---|---|---|
| GNSS estándar | 5-10 m | Navegación general |
| DGNSS | Submétrico | Marina costera, topografía básica |
| SBAS (WAAS, EGNOS) | ~2.5 m | Aviación, agricultura |
| RTK | Centimétrico | Topografía, maquinaria de precisión |
| PPP / PPP-RTK | Centimétrico, convergencia variable | Operaciones remotas y geodinámica |
Esa tabla también explica por qué un solo apagón GNSS no basta como prueba: las evaluaciones de un único evento pueden ser engañosas. Se necesitan pruebas repetidas y estadísticamente significativas para medir la resiliencia real de un sistema, y comparar el desempeño entre métodos antes de declarar que una operación está protegida.
¿Cómo solucionar problemas prácticos de recepción GNSS?
Ante una pérdida de señal, el procedimiento de Geolantis recomienda revisar el orden correcto: verificar la alimentación del dispositivo, la conexión Bluetooth o Wi-Fi, mover el equipo a un área abierta con vista despejada del cielo, esperar el bloqueo de satélites, comprobar el internet, validar la configuración NTRIP y revisar el estado RTK, donde Fixed es el mejor resultado posible.
La guía de SBG Systems sugiere otro orden de análisis: revisar primero la trayectoria, luego el número de interrupciones, la duración de cada una y cómo se reporta el error. Esta secuencia evita confundir un problema de configuración con una interferencia real y permite documentar el comportamiento del sistema a lo largo del tiempo.
En el ámbito regulatorio, la venta y el uso de jammers están prohibidos, y los dispositivos son confiscados regularmente por policía y aduanas. Eso significa que la respuesta correcta ante una interferencia no es contrarrestarla con otro emisor, sino detectarla, documentarla, cambiar a fuentes alternativas y reportarla a las autoridades competentes. Las pruebas de resiliencia y el monitoreo continuo son la defensa más sólida para cualquier operador.
¿Qué proyectos e iniciativas europeas monitorean la interferencia GNSS?
Europa ha construido una red de investigación y monitoreo que vale la pena conocer. JOANNEUM RESEARCH lidera el proyecto CATCH-IN, financiado por KIRAS y FFG, con cajas de sensores probadas en el aeropuerto de Graz y la participación de IGASPIN y FH JOANNEUM. DLR aporta su sistema de antenas Galant, el proyecto de transferencia InVo y las señales R-Mode desde Helgoland, mientras que la ESA articula el programa NAVISP con iniciativas como ARFIDAAS de SINTEF, Dimetor, onocoy, Celeste LEO-PNT y Jammertest.
ALLSAT combina receptores JAVAD GNSS con tecnología CRPA de Calian dentro de su infraestructura GLOMON y Station Streamer, y hensec desarrolla y aloja en Europa el detector GP-Probe TGE2 con la aplicación GP-Cloud. Este ecosistema importa porque la detección de interferencias no es solo un problema técnico de un receptor: requiere coordinación entre industria, autoridades y centros de investigación para compartir datos y responder rápido.
Para un operador mexicano, la lección es que existen estándares y proyectos de referencia que pueden adoptarse localmente, desde el monitoreo comunitario hasta la verificación de autenticidad de señales. La disponibilidad de herramientas abiertas, como GnssLogger, y de soluciones comerciales europeas reduce la barrera de entrada para implementar una estrategia de resiliencia PNT sin desarrollar todo desde cero.
¿Qué tan grave es la amenaza y cómo priorizar la defensa?
La amenaza crece rápido y afecta a sectores muy distintos: aviación, tráfico marítimo, sincronización 4G/5G, redes eléctricas, centros de datos, transacciones financieras, agricultura y servicios de rescate. El jamming es técnicamente simple y barato, mientras que el spoofing es más sofisticado y por eso más peligroso cuando pasa desapercibido, porque el receptor entrega datos falsos con apariencia de normalidad.
La priorización sensata es escalonada: primero monitoreo continuo con C/N0 y AGC, luego redundancia con sensores inerciales y cámaras, después localización con estaciones CRPA distribuidas y finalmente procedimientos operativos para operar en entorno GNSS-denied. Cada capa tiene costo, pero el impacto de una interrupción en infraestructura crítica justifica invertir al menos en detección temprana y en protocolos de contingencia documentados.
Este artículo no constituye asesoría de inversión. La recomendación final es tratar la resiliencia PNT como parte de la continuidad del negocio: medir, documentar y ensayar. Las cifras de 2025 muestran que la interferencia ya no es un fenómeno marginal, y los operadores que la detectan primero son los que pueden cambiar de fuente o abortar una operación antes de que el error cause daños.
¿Cómo interpretar los datos de C/N0 y AGC en la práctica?
Para llevar la teoría al campo, conviene entender qué significan los cambios en cada métrica. La C/N0 refleja qué tan limpia llega la señal satelital respecto al ruido, y el AGC indica cuánto está amplificando el receptor para compensar el entorno. En jamming, el ruido externo obliga al AGC a bajar y la C/N0 se desploma; en spoofing, la señal falsa fuerte hace subir la C/N0 mientras el AGC sigue cayendo porque el receptor detecta saturación.
La verificación de GnssLogger es un buen punto de partida porque es gratuita y está documentada: compara las últimas 10 épocas contra las 50 previas para C/N0 y AGC, y en el caso del spoofing también contrasta la hora GNSS con un servidor NTP. Sin embargo, ningún método es infalible, y por eso conviene registrar series de tiempo y buscar patrones repetidos en lugar de reaccionar a una sola lectura anómala.
La combinación de métricas, sensores redundantes y estaciones distribuidas es lo que da confianza. Un operador que solo mira la C/N0 puede confundir un spoofing con una mejora de señal; uno que solo mira el AGC puede interpretar una interferencia como un problema de hardware. La lectura conjunta, con contexto y datos históricos, es la forma más práctica de distinguir jamming, spoofing y fallas normales del equipo.
¿Qué papel juegan las antenas CRPA y la fusión multisensor?
Las antenas CRPA son la pieza clave para localizar y mitigar interferencias direccionales. Al usar null steering, atenúan la señal proveniente de direcciones específicas y reportan azimut, elevación, banda de frecuencia afectada e intensidad. Con varias estaciones CRPA en ubicaciones conocidas, un cálculo de resección espacial con modelo de ajuste determina la posición del jammer y su incertidumbre, lo que convierte la detección en localización accionable.
La fusión multisensor complementa esa capacidad: los sensores inerciales y las cámaras se combinan con GNSS para dar redundancia cuando la señal se degrada. Los receptores robustos de DLR con antenas de dirección digital detectan la dirección de la señal, suprimen a los interferentes y verifican autenticidad, mientras que Dimetor aprovecha receptores GNSS en mástiles de telefonía móvil para cubrir grandes áreas y onocoy suma inteligencia artificial al monitoreo comunitario.
En conjunto, estas tecnologías forman una defensa por capas: detección con C/N0 y AGC, localización con CRPA, redundancia con inerciales y verificación de autenticidad. Ninguna capa por sí sola resuelve el problema, pero combinadas reducen drásticamente el riesgo de que una interferencia pase inadvertida y afecte operaciones críticas.
¿Por qué la sincronización temporal es el activo más vulnerable?
La precisión temporal GNSS es de aproximadamente 2 nanosegundos en un receptor, frente a unos 2 milisegundos de la sincronización por internet: una diferencia de seis órdenes de magnitud. Esa exactitud sostiene la sincronización de redes 4G/5G, la operación de redes eléctricas, los centros de datos y las transacciones financieras, donde un desfase mínimo puede desencadenar errores en cascada. Por eso el spoofing de tiempo es especialmente peligroso.
Si un atacante logra desplazar la hora que recibe un receptor, puede alterar registros, afectar la facturación, desincronizar nodos de red o incluso provocar fallas en sistemas de control industrial. La detección por NTP ayuda, pero no es suficiente porque los servidores NTP no son necesariamente seguros y la hora de red también puede falsificarse. La recomendación es usar múltiples fuentes de tiempo, verificar su coherencia y monitorear desviaciones anómalas de forma continua.
Para infraestructura crítica, esto significa que la estrategia PNT debe incluir relojes atómicos locales o respaldos de tiempo independientes, además de la detección de interferencias. La inversión en sincronización resiliente suele ser menor que el costo de una interrupción, y las cifras de vuelos y embarcaciones afectadas en 2025 demuestran que el riesgo ya es operativo, no teórico.
¿Qué aprendimos de los incidentes documentados en 2025?
Los datos de 2025 dejan lecciones concretas. Más de 10,000 embarcaciones reportaron interferencia GNSS en el segundo trimestre, ocho veces más que en el primer trimestre del mismo año. Suecia registró alrededor de 123,000 vuelos afectados entre enero y abril, y los analistas documentaron más de 1,500 vuelos diarios con interferencia GPS. En el Báltico, un estudio embarcado mostró que la disponibilidad GNSS cayó al 83.5% y que hubo casi 30 horas de spoofing continuo entre el 1 y el 3 de julio.
El caso del Báltico también reveló la sofisticación de los ataques: cuatro fuentes coordinadas, incluyendo un spoofer GPS, dos chirp jammers y un jammer analógico de banda ancha, con interferencia hasta 15 dB más fuerte en mar abierto que en el puerto de Danzig. En Kaliningrado y el Báltico se detectaron 84 horas de interferencia en seis meses, 29 de ellas solo en octubre, lo que sugiere campañas sostenidas y no eventos aislados.
La conclusión operativa es clara: la interferencia GNSS es persistente, coordinada y geográficamente amplia. Los operadores deben asumir que ocurrirá, preparar procedimientos para operar en entorno GNSS-denied y participar en redes de monitoreo que permitan detectarla temprano. La resiliencia no se compra una vez, se mantiene con monitoreo, pruebas y actualización continua de protocolos.
Preguntas frecuentes sobre detección de interferencias GNSS
¿Cómo puedo saber si el GNSS está siendo víctima de jamming o spoofing?
Vigila la relación portadora-ruido (C/N0) y el control automático de ganancia (AGC). Durante el jamming, el ruido sube, la C/N0 cae y el AGC baja. Durante el spoofing, una señal falsa fuerte hace subir la C/N0 mientras el AGC sigue cayendo. Cambios simultáneos en ambos valores son un indicador fuerte de interferencia.
¿Cuál es la diferencia entre jamming y spoofing GNSS?
El jamming emite señales de radiofuertes en frecuencias GNSS y ahoga las señales satelitales débiles, de modo que el receptor no puede calcular posición. El spoofing emite señales falsas que parecen reales y engañan al receptor para que calcule una posición o un tiempo equivocados. El spoofing es técnicamente más sofisticado que el jamming.
¿Cómo se puede localizar la fuente de un jamming GNSS?
Varias antenas CRPA distribuidas espacialmente reportan el azimut y la elevación de la interferencia detectada. Con las coordenadas conocidas de cada estación, un cálculo de resección espacial determina la posición del jammer, y un modelo de ajuste incorpora la incertidumbre de las mediciones para dar una estimación confiable.
¿Por qué es importante detectar interferencias GNSS en infraestructura crítica?
El GNSS proporciona posición, navegación y tiempo preciso. La interferencia afecta aviación, tráfico marítimo, sincronización 4G/5G, redes eléctricas, centros de datos y transacciones financieras. La detección temprana permite a los operadores cambiar a fuentes alternativas o abortar operaciones de forma segura antes de que el error cause daños.
¿Cómo se detecta una interferencia GNSS con C/N0 y AGC?
Durante el jamming, el ruido de fondo sube: la C/N0 cae y el AGC también baja. Durante el spoofing, la señal falsa es fuerte: la C/N0 sube mientras el AGC cae. Cambios simultáneos en ambas métricas son un indicador fuerte. La app GnssLogger para Android incluye pestañas Spoof y Jam con gráficas en tiempo real y verificaciones automáticas, aunque la detección es experimental y conviene combinar varias fuentes.
¿Qué herramientas monitorean interferencias GNSS en tiempo real?
Existen opciones desde apps móviles hasta sistemas profesionales: GIDAS Portable de OHB, el detector GP-Probe TGE2 de hensec con GP-Cloud, el ALLSAT Jamming Detection System con receptores JAVAD y tecnología CRPA, Septentrio AIM+, soluciones de Rohde & Schwarz, Safran NetClock y Geolantis.360. En el ámbito institucional, la ESA impulsa NAVISP con proyectos como ARFIDAAS, Dimetor, onocoy, Celeste LEO-PNT y Jammertest, mientras que DLR trabaja con Galant, InVo y R-Mode.