GNSS-signaler er svage og lette at overdøve eller efterligne. Her er de konkrete metoder, værktøjer og målinger, der afslører jamming og spoofing i luftfart, skibsfart og kritisk infrastruktur.
Hvad er GNSS-jamming og spoofing?
GNSS-satellitterne svæver omkring 20.000 kilometer over jordoverfladen, og når deres signaler endelig når frem til os, er de altså ret svage. Det gør dem sårbare over for kraftigere radiosignaler fra jorden, som nemt kan lægge sig ovenpå de rigtige signaler. For at en modtager kan regne sin position og tid ud, skal den have fat i mindst fire satellitter – tre til at bestemme positionen i 3D og en fjerde til at korrigere uret. Jamming vil sige, at stærke radiosignaler på GNSS-frekvenserne ganske enkelt overdøver de svage satellitsignaler, så modtageren slet ikke kan beregne nogen position. Spoofing er mere snedigt: Her sender man falske signaler ud, der efterligner de ægte, så modtageren kommer til at regne med en forkert position eller et forkert klokkeslæt – uden at opdage det. Ifølge ESA afhænger 10 procent af Europas BNP af satellitnavigation, så både jamming og spoofing er et samfundsproblem, ikke bare et teknisk.
Hvordan opdager man GNSS-forstyrrelser med C/N0 og AGC?
Den mest tilgængelige måde at opdage forstyrrelser på bygger på to tal, som stort set alle GNSS-modtagere rapporterer: C/N0 (carrier-to-noise ratio) og AGC (automatic gain control). Under jamming stiger støjniveauet, og C/N0 falder, mens AGC dykker, fordi modtageren skruer ned for forstærkningen. Ved spoofing tegner billedet sig anderledes – her får et falskt, stærkt signal C/N0 til at stige, mens AGC fortsat falder. Sker ændringerne i begge værdier samtidig, er det en ret stærk indikator på, at noget er galt. GnssLogger-appen til Android har en Spoof/Jam-fane, hvor man kan følge AGC og C/N0 i realtid og få automatiserede tjek. Jamming-kontrollen sammenligner gennemsnittet af de seneste 10 epoker med de foregående 50, og falder begge værdier samtidig, peger det på jamming. Spoofing-kontrollen ser i stedet efter en samtidig stigning i C/N0 og fald i AGC og sammenligner desuden enhedens GNSS-tid med en NTP-server – afviger de med mere end et sekund, bør man være mistænksom. Metoden er dog eksperimentel og fanger langt fra alt: Holder C/N0 og AGC sig konstante, opdages forstyrrelsen slet ikke.
Hvilke værktøjer og sensorer bruges til realtidsovervågning?
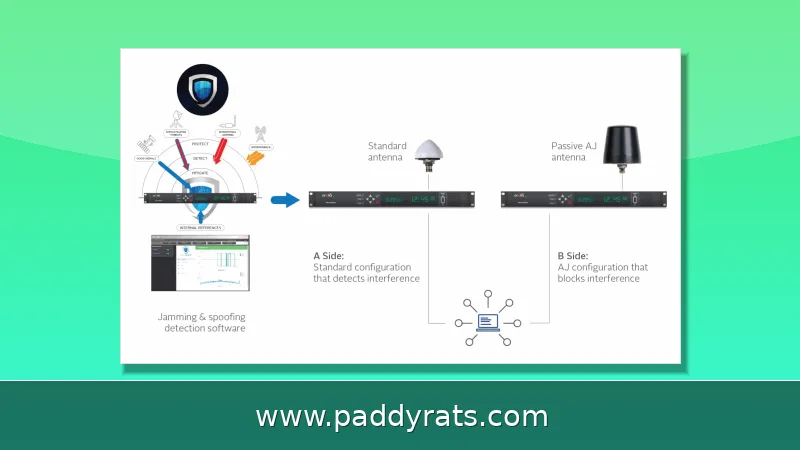
Markedet for GNSS-overvågning er bredt – lige fra små håndholdte detektorer til fastmonterede sensornetværk. OHB står bag GIDAS Portable, et transportabelt system til detektion og analyse af GNSS-forstyrrelser. Hensec tilbyder GP-Probe TGE2-detektoren og GP-Cloud, som begge er udviklet og hostet i Europa af grundlæggeren Kevin Heneka. ALLSAT Jamming Detection System (AJDS) kombinerer JAVAD GNSS-modtagere med Calian CRPA-teknologi og infrastrukturen GLOMON samt Station Streamer. Septentrio AIM+ dækker Advanced Interference Mitigation and Monitoring, mens Safran NetClock og Rohde & Schwarz' GNSS-testsystemer bruges til henholdsvis tidsstyring og verifikation. Hos DLR arbejder man med Galant-antennesystemet, InVo-teknologioverførslen og R-Mode-signaler fra Helgoland, og JOANNEUM RESEARCH driver CATCH-IN-projektet, hvor sensorbokse er blevet testet ved Graz Lufthavn sammen med IGASPIN og FH JOANNEUM. ESA samler trådene i NAVISP-programmet med ARFIDAAS (SINTEF), Dimetor, onocoy, Celeste LEO-PNT og Jammertest.
Til køretøjer og maskiner har SBG Systems lavet Ellipse, Ekinox Micro og Apogee INS, som smelter inerti og GNSS sammen. Dimetor går en anden vej og sætter GNSS-modtagere op ved mobilmasterne, så man kan fange forstyrrelser og spoofing over store områder. onocoy kombinerer til gengæld AI med overvågning, hvor brugerne selv er med til at indsamle data. Tabellen nedenfor giver et overblik over de vigtigste værktøjer og forklarer, hvilken rolle de spiller.
| Værktøj | Type | Primær funktion |
|---|---|---|
| GIDAS Portable (OHB) | Bærbar detektor | Detektion og analyse af GNSS-forstyrrelser |
| GnssLogger (Android) | App | Realtidskurver for AGC og C/N0 samt checks |
| GP-Probe TGE2 / GP-Cloud | Detektor og webapp | Overvågning, udviklet og hostet i Europa |
| AJDS med JAVAD og Calian CRPA | System | Jammingdetektion og retningsbestemmelse |
| Septentrio AIM+ | Modtagerteknologi | Avanceret mitigering og overvågning |
| SBG Systems Ellipse/Ekinox/Apogee | INS | Positionering uden GNSS via inerti |
Hvordan lokaliseres kilden til GNSS-jamming?
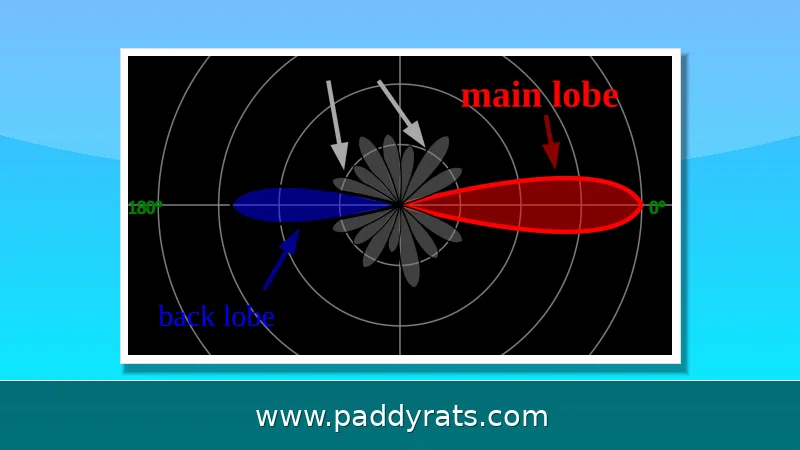
Når man først har opdaget forstyrrelsen, gælder det om at finde ud af, hvor den kommer fra. Her kommer CRPA-antenerne (Controlled Reception Pattern Array) ind i billedet: de bruger null steering til at dæmpe interferens fra bestemte retninger, og samtidig rapporterer de azimut, elevation, hvilket frekvensbånd der er ramt, og hvor kraftig forstyrrelsen er. Hvis man har flere CRPA-stationer spredt ud over et område, leverer hver station sine egne retningsdata. Ved at kombinere dem med de kendte stationskoordinater kan en rumlig resection med en udjævningsmodel regne jammerens position ud – inklusive en usikkerhed på resultatet. DLR's robuste modtagere med digitalt styrbare antenner gør noget tilsvarende: de bestemmer signalets retning, undertrykker forstyrreren og verificerer, om signalet overhovedet er ægte. Et godt eksempel er en undersøgelse fra Østersøen (23. juni til 14. oktober 2025), hvor man identificerede fire koordinerede kilder – én GPS-spoofer, to chirp-jammere og én bredbåndet analog jammer. Interessant nok var forstyrrelsen op til 15 dB stærkere på åbent hav end i Gdansk havn, hvilket tydeligt viser, hvor meget geografien betyder for målingerne.
Hvilke sektorer rammes af GNSS-forstyrrelser?
GNSS leverer position, navigation og præcis tid, og forstyrrelser rammer derfor langt bredere end bilnavigation. Luftfart, skibsfart, 4G/5G-synkronisering, elnet, datacentre, finansielle transaktioner, landbrug og redningstjenester er alle afhængige af stabile signaler. En svensk rapport viste, at omkring 123.000 flyvninger blev udsat for GNSS-forstyrrelser fra januar til april 2025, og i 2025 dokumenterede analytikere over 1.500 flyvninger påvirket af GPS-interferens dagligt, med mere end 122.000 påvirkede flyvninger i den første periode. I Østersø-undersøgelsen faldt GNSS-tilgængeligheden til 83,5 procent, med over fire dages spoofing og næsten 30 timers kontinuerlig spoofing fra 1. til 3. juli. En rapport fra Kaliningrad/Baltikum i juni 2025 registrerede 84 timers GNSS-interferens over seks måneder, heraf 29 timer alene i oktober. I andet kvartal af 2025 rapporterede over 10.000 fartøjer verden over at være påvirket, en otte gange så høj forekomst som i første kvartal.
Det er dog ikke kun et teknisk problem. Når GNSS-forstyrrelser rammer en lufthavn, kan det løbe op i millioner af euro om dagen i form af forsinkelser og aflyste afgange. På elnettet kan selv et kortvarigt tab af præcis tid få synkroniseringen mellem systemer til at skride, og så begynder problemerne for alvor at brede sig. Derfor er tidlig detektion så afgørende: Opdager man forstyrrelsen i tide, kan operatørerne nemlig skifte over til alternative tidskilder eller lukke ned på en kontrolleret måde, inden fejlen når at forplante sig videre i systemet.
Hvilke frekvenser, fejlmarginer og specifikationer er relevante?
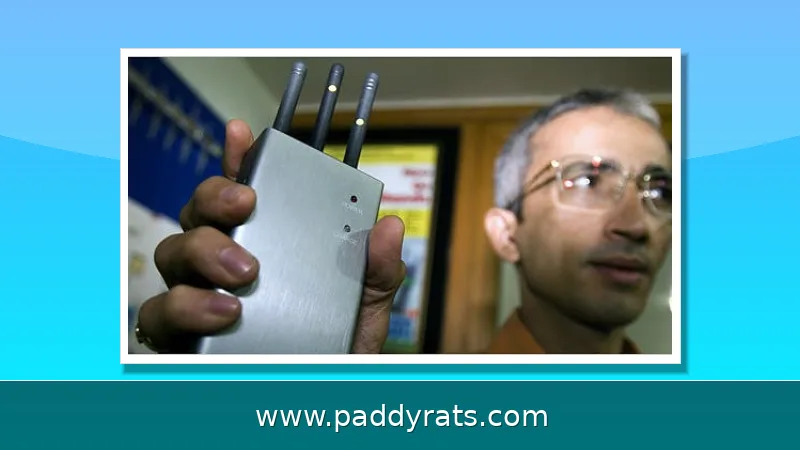
GNSS-signalerne ligger i L-båndet, altså et sted mellem 1 og 2 GHz, og i praksis er det typisk L1, L2 og L5, man arbejder med. En almindelig GNSS-positioneringsfejl ligger på 5-10 meter, men med de rette korrektioner kan man komme markant tættere på virkeligheden. DGNSS bringer dig ned under en meter, SBAS lander omkring 2,5 meter (WAAS og EGNOS er de klassiske eksempler), RTK giver centimeterpræcision, PPP kræver til gengæld tålmodighed med konvergensen, og PPP-RTK kombinerer så det bedste fra begge verdener: hurtig opstart og høj nøjagtighed. Men hvad gør man så, når GNSS svigter? Her bliver driftstallene afgørende. SBG Systems oplyser for eksempel, at deres Ellipse driver 0,56 procent af den tilbagelagte distance, hvilket svarer til cirka 30 meter over 5 km. Ekinox Micro er noget skarpere med 0,13 procent, omkring 7,2 meter, mens Apogee holder sig på omtrent 2 meter over samme distance. Safran NetClock sporer typisk 5-10 satellitter og maksimalt 12, og den kræver mindst fire satellitter indtil den indledende opmåling er på plads – derefter er én faktisk nok. Til sammenligning kan en lille bærbar jammer blokere GNSS inden for få meter til få hundrede meter, mens militære jammere kan række flere kilometer væk.
| Parameter | Værdi |
|---|---|
| GNSS-frekvensbånd | L-bånd, 1-2 GHz (L1, L2, L5) |
| Standard positionsfejl | 5-10 meter |
| SBAS-korrektion | Ca. 2,5 meter |
| RTK-korrektion | Centimeter |
| NetClock satellitter | 5-10 typisk, maks. 12 |
| Bærbar jammer-rækkevidde | Få meter til få hundrede meter |
Hvordan fejlfinder man problemer med GNSS-modtagelse i praksis?
Når GNSS-positionen svigter, er det ikke altid jamming. Geolantis' fejlfindingsguide anbefaler en række trin: Kontrollér enhedens strømforsyning, Bluetooth- og Wi-Fi-forbindelse, flyt til et åbent område med frit udsyn til himlen, vent på satellitlås, tjek internetforbindelsen, verificér NTRIP-indstillingerne, og kontrollér RTK-status, hvor Fixed er den bedste. NATO Shipping Centre anbefaler at overvåge alarmer på GNSS-enheden, ECDIS og autopilot og altid krydstjekke GNSS-data med andre sensorer om bord. SBG Systems' guide foreslår, at man først undersøger banen, antallet af udfald, udfaldets varighed og måden, fejlen rapporteres på.
En enkeltstående GNSS-denied-test kan være misvisende, fordi tilfældige udfald let fortolkes som jamming. Der er brug for gentagne, statistisk meningsfulde evalueringer, før man konkluderer, at der er tale om bevidst interferens. Samtidig er NTP-servere ikke nødvendigvis sikre, da netværkstid kan spoofes, så tidsverifikation bør aldrig stå alene. Endelig er det værd at huske, at salg og brug af jammere er forbudt, og at politi og toldmyndigheder regelmæssigt konfiskerer sådanne enheder.
Hvad er forskellen på jamming og spoofing – og hvad betyder det for sikkerheden?
Jamming er teknisk set enkelt og billigt: Man udsender stærk støj på GNSS-frekvenserne og overdøver de svage satellitsignaler. Spoofing kræver derimod avanceret udstyr, der kan efterligne ægte GNSS-signaler og narre modtageren til at beregne en forkert position eller tid. Netop derfor er spoofing farligere i praksis, fordi modtageren ikke nødvendigvis viser en fejl, men fortsætter med at levere overbevisende, forkerte data. C/N0- og AGC-baserede detektionsmetoder er et godt første værn, men de er eksperimentelle og fanger ikke alle tilfælde. Skal man opdage sofistikeret spoofing, kræves der typisk flere uafhængige kilder: CRPA-retningsdata, tidsverifikation mod sikre tidskilder, inerti og kameraer samt fælles overvågningsnetværk. Kombinationen af flere sensorer og gentagne målinger er den mest robuste tilgang til at skelne mellem støj, jamming og målrettet spoofing.
Ofte stillede spørgsmål om GNSS-forstyrrelser
Hvordan kan jeg se, om GNSS bliver jammet eller spoofet?
Hold øje med C/N0 og AGC. Ved jamming stiger støjen, så C/N0 falder og AGC dykker. Ved spoofing får et falskt, stærkt signal C/N0 til at stige, mens AGC stadig falder. Samtidige ændringer i begge værdier er en stærk indikator på forstyrrelser, men metoden fanger ikke alle tilfælde.
Hvad er forskellen på GNSS-jamming og spoofing?
Jamming udsender stærke radiosignaler på GNSS-frekvenserne og overdøver de svage satellitsignaler, så modtageren ikke kan beregne en position. Spoofing udsender falske signaler, der ser ægte ud, og narer modtageren til at beregne en forkert position eller tid. Spoofing er teknisk set mere avanceret end jamming.
Hvordan kan man lokalisere kilden til GNSS-jamming?
Flere geografisk spredte CRPA-antener rapporterer hver især azimut og elevation for den detekterede interferens. Ud fra kendte stationskoordinater kan en rumlig resection beregne jammerens position, og en udjævningsmodel tager højde for måleusikkerheden. Dermed kan man pege på den sandsynlige kilde frem for blot at konstatere, at der er forstyrrelser.
Hvorfor er det vigtigt at opdage GNSS-forstyrrelser i kritisk infrastruktur?
GNSS leverer position, navigation og præcis tid. Forstyrrelser påvirker luftfart, skibstrafik, 4G/5G-synkronisering, elnet, datacentre og finansielle transaktioner. Tidlig detektion giver operatører mulighed for at skifte til alternative kilder eller afbryde operationer sikkert, før fejlen forplanter sig og skaber større skader.