A cibertomada de drones (drone takeover) assume o controle de um drone hostil ao imitar sua estação de controle, em vez de derrubá-lo com jamming. Entenda o mecanismo por RF, as especificações dos sistemas, os limites legais e o mercado antidrone.
O que é drone takeover e por que isso importa agora
Drone takeover — também conhecido como cyber takeover, cyber takedown, RF cyber-takeover ou Cyber Over RF (CoRF) — é uma técnica de defesa antidrone (C-UAS) que assume o controle de um drone não autorizado ao se passar pela sua estação de comando, em vez de destruí-lo ou de bloquear o sinal com jamming. Funciona mais ou menos assim: o sistema escuta o espectro de radiofrequência, decifra a comunicação entre o drone e o controlador e injeta sinais de baixa potência para redirecionar, pousar ou simplesmente congelar a aeronave no ar.
Essa relevância acompanha o crescimento do próprio setor de drones. Segundo a Mordor Intelligence, o mercado antidrone avança a um CAGR de 27,83%, devendo alcançar US$ 8,42 bilhões até 2031. Já a receita global do mercado de drones saltou de US$ 26,3 bilhões em 2021 para US$ 33,8 bilhões em 2023. E tem mais: em 2025, o mercado de drones comerciais bateu recorde de investimentos, somando US$ 3,86 bilhões — sendo que 77% desse valor foi para empresas de drones de uso dual.
Para aeroportos, estádios, presídios e instalações críticas, a vantagem é evidente: a cibertomada é cirúrgica, mantém os drones autorizados voando e afasta o risco de uma queda ou de interferência generalizada em comunicações essenciais. É uma inversão de lógica — em vez de derrubar o drone pela força, trata-se de falar a língua dele melhor do que o próprio operador.
Como funciona a cibertomada por RF: do escaneamento à aterrissagem controlada
A Sentrycs divide o processo de CoRF em cinco etapas. Na primeira, o escaneamento de espectro detecta passivamente os sinais ativos dos drones e extrai informações como tipo de drone, altitude, direção da câmera e localização do operador. Em seguida, a análise de protocolo disseca a linguagem entre drone e controlador, adaptando-se em tempo real a protocolos novos ou personalizados. Depois vem a avaliação de vulnerabilidades, que decodifica os enlaces de dados e identifica os pontos fracos. A quarta etapa define a estratégia de mitigação conforme o nível da ameaça, e a quinta, enfim, é a execução.
Entre as alternativas de mitigação estão: cortar a navegação por vídeo, assumir o comando e pousar o drone em segurança, redirecioná-lo para outro ponto, deixá-lo parado no ar ou fazer com que ele volte para um novo endereço de "casa". Na prática, a D-Fend organiza essas ações eletrônicas em duas frentes. A primeira é a negação, que nada mais é do que o jamming de amplo espectro — ele força o drone a voltar, pairar ou pousar, seguindo a programação de fail-safe. A segunda é o takeover propriamente dito: em vez de só bloquear o sinal, o sistema assume o controle da aeronave e a conduz até um pouso controlado numa zona definida, muitas vezes sem que o operador do outro lado perceba o que está acontecendo.
A DefenSync explica que o sistema dispara um sinal curto e certeiro para assumir o controle do drone e conduzi-lo, por uma rota segura já definida, até um pouso controlado. Tudo acontece de forma automatizada: a solução diferencia drones autorizados dos não autorizados e, no caso de enxames, intercepta cada aparelho separadamente, valendo-se da frequência e dos padrões de transmissão específicos de cada um. E tem mais: a integridade do drone capturado é mantida intacta, o que permite extrair informações de inteligência depois. Já a Dedrone trabalha com outra abordagem — o hacking. Nesse caso, ferramentas de exploração são enviadas para sobrescrever o sinal do drone e, dependendo do modelo, é possível assumir o controle. Vale destacar ainda o papel do Remote ID, apontado como o elemento que viabilizou a cibertomada sem ferir a legislação federal americana.
Cibertomada vs jamming, spoofing e derrubada cinética
Cada técnica de defesa tem um perfil de risco próprio, e a escolha acaba dependendo muito do ambiente em que ela vai ser usada. O jamming, por exemplo, é eficaz, mas peca por ser indiscriminado: ele sobrepõe o enlace de rádio e pode interferir na aviação, nas forças de segurança e nos primeiros socorristas — além de ser perigoso e, muitas vezes, ilegal em áreas urbanas ou eventos públicos. Já o spoofing de GNSS não é lá muito confiável, porque boa parte dos drones usa navegação interna ou salto de frequência, sem contar que ele pode enganar aeronaves civis ou até drones aliados.
Sensores isolados — radar, EO/IR e acústico — ajudam bastante na vigilância de áreas amplas, mas param na detecção. O acústico, por exemplo, perde eficácia em ambientes urbanos barulhentos ou quando o drone é projetado para ser mais silencioso. Já as soluções cinéticas, como redes, lasers e drones interceptadores, foram pensadas para campos de batalha militares, não para estádios, aeroportos ou cidades — e o risco de danos colaterais nesses contextos é alto demais.
A cibertomada entra como a alternativa cirúrgica: mantém as operações rodando sem interrupção, deixa que drones autorizados sigam voando normalmente e ainda consegue se adaptar a equipamentos que estão sempre mudando. Por outro lado, cobra um preço — exige um conhecimento bem aprofundado dos protocolos envolvidos e a capacidade de acompanhar o ritmo acelerado com que os drones evoluem.
| Técnica | Perfil | Risco principal | Ambiente ideal |
|---|---|---|---|
| Jamming | Eficaz, mas indiscriminado | Interfere em aviação e serviços de emergência | Áreas isoladas, uso militar |
| Spoofing de GNSS | Pouco confiável | Engana aeronaves civis e drones aliados | Casos específicos, com cautela |
| Sensores (radar, EO/IR, acústico) | Só detecta | Não neutraliza a ameaça | Vigilância de área ampla |
| Cinético (redes, laser, interceptador) | Alto poder de dano | Danos colaterais elevados | Campo de batalha |
| Cibertomada por RF | Cirúrgica e reversível | Exige conhecimento de protocolo | Aeroportos, cidades, eventos |
Especificações e recursos dos principais sistemas de takeover
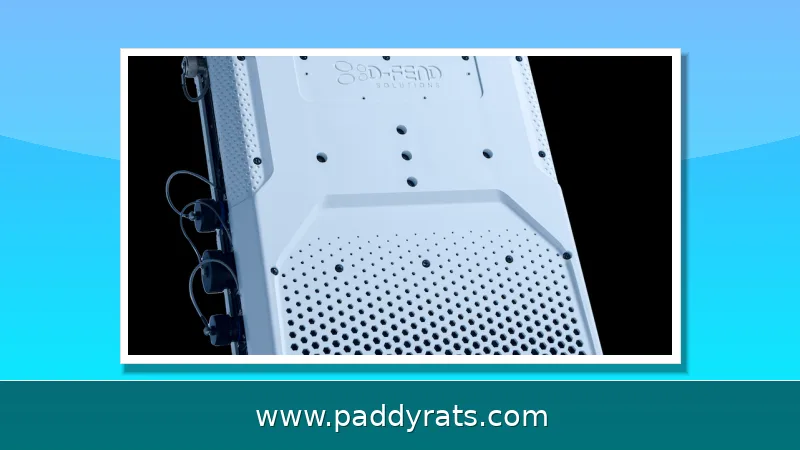
Os sistemas disponíveis no mercado vão desde módulos bem compactos até plataformas completas de proteção perimetral. Um exemplo é o EnforceAir, da D-Fend Solutions: ele consegue lidar com enxames e múltiplos drones ao mesmo tempo, oferece cobertura de 360 graus no perímetro, tem alcance longo e amplo, usa antenas omnidirecionais e ainda pode ser configurado para funcionar de forma autônoma, seguindo regras e políticas predefinidas. Já a versão EnforceAir2 leva isso um passo adiante e amplia as capacidades C-UAS, com mais potência, desempenho, portabilidade e alcance.
O módulo antidrone AGIL, da Singapore Technologies Engineering, pesa apenas 375 g, consome 10 W e tem design compacto. O DroneDefender, da Battelle, opera por 2 horas contínuas, pesa cerca de 15 libras e combina múltiplas antenas, eletrônica de perturbação e bateria. O radar IRIS, da Robin Radar, cobre 360 graus de azimute e 60 graus de elevação em 3D completo, usa radar micro-doppler para distinguir drones de pássaros, detecta drones autônomos e pairando e rastreia múltiplos alvos.
O Indrajaal Ranger integra cibertomada, spoofing de GNSS, jamming de RF e um kill switch com mola. A variedade mostra que não existe solução única: a escolha depende do ambiente, do nível de automação desejado e da necessidade de preservar evidências e inteligência do drone capturado.
| Sistema | Fabricante | Destaque |
|---|---|---|
| EnforceAir / EnforceAir2 | D-Fend Solutions | Enxames, perímetro 360°, operação autônoma |
| Cyber Over RF (CoRF) | Sentrycs | Processo de 5 etapas com mitigação por nível de ameaça |
| SkyDefender / Interception | DefenSync | Sinal preciso, rota segura, interceptação de enxames |
| AGIL | Singapore Technologies Engineering | 375 g, 10 W, design compacto |
| DroneDefender | Battelle | 2 h de operação, 15 libras, múltiplas antenas |
| IRIS | Robin Radar | Radar micro-doppler 3D, distingue drones de pássaros |
| Ranger | Indrajaal | Cibertomada, spoofing, jamming e kill switch |
Limites, riscos e considerações legais
A legalidade da cibertomada varia por jurisdição e por componente do UAS. A Dedrone observa que a legislação americana se aplica separadamente ao controlador, ao enlace de comunicação e ao veículo, e que muitas contramedidas ativas exigem permissão legal ou são reservadas a agências governamentais. O Remote ID é descrito como o elemento que tornou a cibertomada possível sem violar a lei federal.
A DefenSync lista desafios técnicos e éticos relevantes: interferência de sinal em ambientes urbanos ou de alta frequência de RF, adaptabilidade dos drones (operadores evoluem seus equipamentos para escapar de detecção e interceptação) e preocupações éticas ligadas a privacidade, intrusão e possível dano a pessoas inocentes.
A D-Fend também diferencia defesas passivas e ativas. Entre as passivas estão disparar alertas, proteger a rede Wi-Fi, retirar pessoas e informações sensíveis da linha de visão, bloquear a visão, usar bombas de fumaça ou luzes estroboscópicas e acionar janelas automaticamente. Já a defesa ativa inclui jammer, spoofer, hacking, rede de captura, DroneCatcher, laser, pulso eletromagnético (EMP) e micro-ondas de alta energia.
Para validar sistemas de cibertomada por RF, a Sentrycs propõe três cenários de teste: Downlink Only, Bring Your Own Drones (BYOD) e No Prior Exposure. Esses cenários ajudam a medir a eficácia real do sistema antes de confiar a ele a segurança de um aeroporto ou evento.
Sinais de mercado: crescimento antidrone e investimento
O mercado antidrone está em expansão acelerada, com CAGR de 27,83% e projeção de US$ 8,42 bilhões até 2031, segundo a Mordor Intelligence. O mercado global de drones cresceu de US$ 26,3 bilhões em 2021 para US$ 33,8 bilhões em 2023, e a expectativa é de avanço a um CAGR de 16,77% entre 2026 e 2035, alcançando US$ 209,91 bilhões.
O mercado de serviços e análises de dados de drones deve saltar de US$ 27,56 bilhões em 2025 para US$ 204,50 bilhões em 2035. A FAA projeta uma frota comercial de drones de 955 mil unidades. Em 2025, o mercado de drones comerciais registrou recorde de US$ 3,86 bilhões em investimentos, com 77% desse valor direcionado a empresas de uso dual — sinal de que a fronteira entre aplicações civis e de defesa está cada vez mais borrada.
Esse cenário explica por que fabricantes como D-Fend, Sentrycs, DefenSync, Dedrone e Robin Radar disputam espaço. A cibertomada por RF tende a ganhar tração em ambientes onde o jamming é inviável ou ilegal, mas a adoção depende de clareza regulatória e de validação independente das capacidades prometidas. Este conteúdo é informativo e não constitui recomendação de investimento.
Perguntas frequentes sobre drone takeover
Perguntas frequentes
Como funciona a cibertomada por RF passo a passo?
A Sentrycs descreve cinco etapas: escaneamento de espectro para detectar sinais de drones, análise do protocolo de comunicação entre drone e controlador, avaliação de vulnerabilidades dos enlaces de dados, definição de uma estratégia de mitigação e execução. A mitigação pode interromper a navegação por vídeo, pousar o drone com segurança, redirecioná-lo, congelá-lo no ar ou levá-lo a um novo ponto de origem.
Qual a diferença entre cibertomada e jamming?
O jamming é indiscriminado: sobrepõe o enlace de rádio e pode atrapalhar aviação, forças de segurança e primeiros socorristas, sendo muitas vezes ilegal em ambientes civis. A cibertomada é cirúrgica, usa sinais curtos e precisos para assumir o comando e pousar o drone com segurança, enquanto drones autorizados continuam operando normalmente.
Quais são os principais sistemas de cibertomada por RF?
Entre os sistemas estão o EnforceAir e EnforceAir2 da D-Fend Solutions, o Cyber Over RF da Sentrycs, o SkyDefender da DefenSync, o AGIL da Singapore Technologies Engineering, o DroneDefender da Battelle, o radar IRIS da Robin Radar e o Ranger da Indrajaal. Eles variam de módulos compactos a plataformas de perímetro completo, com diferentes capacidades de autonomia e alcance.
A cibertomada de drones é legal?
A legalidade varia por jurisdição e por componente do UAS. Nos Estados Unidos, a legislação se aplica separadamente ao controlador, ao enlace de comunicação e ao veículo, e muitas contramedidas ativas exigem permissão legal ou são reservadas a agências governamentais. O Remote ID tornou a cibertomada viável sem violar a lei federal americana, mas regulamentações locais ainda impõem limites.