RF Cyber Takeover: como sistemas anti-drone assumem o controle de drones hostis
O RF cyber takeover é uma tecnologia anti-drone (C-UAS) que assume o controle de drones não autorizados no nível do protocolo, em vez de bloquear sinais ou derrubá-los. Entenda como funciona, as diferenças em relação ao jamming e ao spoofing e quais plataformas já operam em campo.
O que é RF cyber takeover na defesa anti-drone?
O RF cyber takeover é uma tecnologia avançada de counter-drone (C-UAS) que se baseia em radiofrequência para assumir o controle de drones não autorizados ou hostis no nível do protocolo — nada de jamming ou interceptação cinética. Funciona mais ou menos assim: o sistema escuta o ambiente, identifica o drone pelo seu protocolo de comunicação exclusivo e dispara um sinal curto e preciso, que redireciona a aeronave por uma rota segura até um pouso controlado.
A grande diferença está no que acontece depois da intervenção. Em vez de apenas derrubar o link de rádio, o sistema passa a "falar a mesma língua" do drone e assume o controle dele. É justamente por isso que quem trabalha com segurança classifica essa abordagem como uma intervenção cirúrgica: ela é silenciosa e compatível com ambientes delicados, como aeroportos, estádios e áreas urbanas muito densas, lugares onde qualquer interferência colateral simplesmente não pode acontecer.
Como funciona o RF cyber takeover: do escaneamento do espectro ao pouso seguro
Tudo começa com a detecção passiva dos sinais de RF. O sistema faz uma varredura do espectro para identificar transmissões ativas de drones e, a partir daí, extrai dados como o modelo do drone, sua altitude, a direção apontada pela câmera e a localização aproximada de quem está pilotando. Vale destacar que, nessa etapa, nada é emitido pelo sistema — isso mantém a operação discreta e impede que o piloto hostil perceba que está sendo monitorado.
Depois, entra em cena a análise de protocolo, que disseca a comunicação entre o drone e o controlador. Os sistemas modernos conseguem se adaptar a protocolos novos ou personalizados em tempo real — e isso faz toda a diferença, já que operadores mal-intencionados vivem mexendo em firmware e trocando frequências.
Na sequência, entra a avaliação de vulnerabilidades: é aqui que o sistema decodifica os data links, identifica os pontos fracos e monta a estratégia para assumir o controle. Logo depois vem a estratégia de mitigação, que dá o leque de opções — interromper a navegação por vídeo, assumir o controle para um pouso seguro, redirecionar a rota, congelar o drone no ar ou simplesmente ordenar que ele retorne.
Depois de tudo isso, vem a etapa final: o takeover em si. O sistema envia o drone por uma rota segura até um ponto de pouso já definido e, enquanto isso, bloqueia qualquer tentativa do piloto de retomar o controle. Vale citar também um conceito próximo, o fend-off: nesse caso, a conexão entre o drone e o controle remoto do operador é cortada, e a aeronave passa a agir sozinha — seguindo de volta ao ponto de decolagem ou executando o que estiver configurado no seu modo de fail-safe.
Cyber takeover vs jamming e spoofing: por que o controle importa
A diferença em relação ao jamming é bem clara. O jamming age de forma indiscriminada: ele simplesmente bloqueia frequências e, com isso, pode atrapalhar comunicações essenciais de aviação, forças de segurança e serviços de emergência. Em áreas urbanas, isso é perigoso e, na maioria das vezes, ilegal. Já o cyber takeover funciona de outro jeito — é cirúrgico, silencioso, compatível com a legislação e não deixa qualquer rastro de interferência nos sistemas ao redor.
Já o spoofing é outra história: ele imita transações ou sinais, mas não assume o controle total da aeronave. No caso do spoofing de GNSS, por exemplo, o sistema transmite sinais falsos sem nenhum elemento de cyber-controle — e isso pode acabar afetando carros ou aeronaves que estejam por perto. Com o cyber takeover, a lógica é diferente: você obtém controle completo, define uma rota segura e uma zona de pouso já planejada de antemão, o que reduz drasticamente o risco de danos colaterais.
Soluções cinéticas como redes, lasers e drones interceptadores nasceram pensando em campos de batalha militares. O problema é que o risco de dano colateral é alto demais para estádios, aeroportos e cidades. Já os sistemas que só fazem detecção, como radar e EO/IR, ajudam bastante na vigilância de áreas amplas, mas param por aí: detectam e nada mais. Sensores acústicos, por sua vez, perdem eficiência em ambientes urbanos barulhentos.
Quais são os principais recursos dos sistemas de RF cyber takeover?
Os sistemas de RF cyber takeover vão além da simples detecção: eles localizam e identificam drones hostis a partir dos protocolos de comunicação exclusivos de cada modelo. Na prática, isso significa detectar, identificar e intervir de forma seletiva nas comunicações dos UAS compatíveis, sempre no nível do protocolo. É justamente esse nível de controle que permite diferenciar um drone autorizado de um não autorizado antes de tomar qualquer atitude.
Entre os parâmetros que dá pra comparar, vale ficar de olho em coisas como operação autônoma ou manual, cobertura de longo alcance e o uso de um rádio definido por software (SDR) compacto e robusto. A tabela logo abaixo dá um panorama das principais plataformas e do que cada uma entrega em termos técnicos.
| Plataforma | Recursos principais | Diferenciais |
|---|---|---|
| EnforceAir | Operação autônoma ou manual, cobertura de longo alcance, cyber-SDR robusto | Base da linha, implantado em agências governamentais dos EUA e aeroportos internacionais |
| EnforceAir2 | Mais potência, desempenho, portabilidade e alcance | Formato compacto |
| EnforceAir PLUS | Cyber takeover de RF, radar autocalibrado e opção de jamming por RF definido por software | Radar de estado sólido multipainel compacto, incluindo modelos Echodyne; motor de fusão de dados SmartAir; integração pronta e interface intuitiva |
| DefenSync Interception | Sinal curto e preciso, alcance de intervenção otimizado | Distingue drones autorizados de não autorizados e trata ataques de enxame individualmente |
Na prática, a escolha depende do ambiente. Para perímetros urbanos, a combinação de cyber takeover com radar autocalibrado reduz falsos positivos e evita interferência. Para operações móveis, a portabilidade e o alcance do EnforceAir2 pesam mais. Em todos os casos, a capacidade de distinguir drones autorizados é o que separa uma solução cirúrgica de um bloqueador genérico.
EnforceAir e EnforceAir2: plataformas de cyber takeover comprovadas em campo
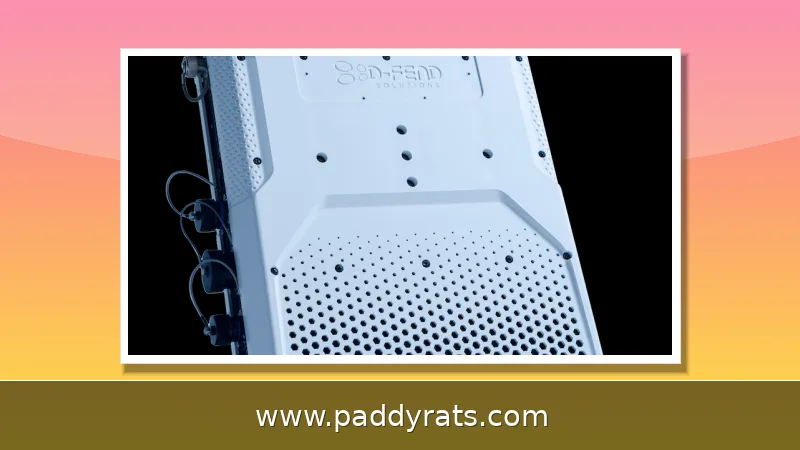
A D-Fend Solutions é a referência mais citada nesse segmento. Seu EnforceAir é implantado em agências de alto escalão do governo dos Estados Unidos e em grandes aeroportos internacionais ao redor do mundo, segundo a própria empresa. Isso importa porque ambientes aeroportuários exigem conformidade rigorosa e tolerância zero a interferências em frequências críticas.
O EnforceAir2 chegou trazendo mais potência, desempenho, portabilidade e alcance em um formato compacto. A evolução mostra uma tendência clara do setor: sistemas cada vez menores, mais potentes e capazes de operar em movimento, sem abrir mão da precisão do takeover no nível do protocolo.
O reconhecimento externo também ajuda a validar a categoria. A Booz Allen Hamilton classificou o C-UAS não cinético como uma das principais tecnologias emergentes e reconheceu a D-Fend Solutions como inovadora emergente. O EnforceAir ainda conquistou o primeiro lugar no prêmio XCELLENCE na categoria Technology Hardware & Systems Design.
EnforceAir PLUS: C-UAS multicamadas com radar e opção de jamming
Em 19 de agosto de 2025, a D-Fend Solutions lançou o EnforceAir PLUS, descrito como o primeiro sistema C-UAS multicamadas orientado por cyber do setor. A proposta é combinar, em uma única plataforma, o cyber takeover de RF, a detecção por radar autocalibrado e uma opção de jamming por RF definido por software.
O sistema inclui um radar de estado sólido multipainel compacto, com modelos Echodyne, além do motor de fusão de dados SmartAir. A integração é pronta para uso, com calibração automatizada e interface intuitiva. Usuários existentes do EnforceAir podem fazer upgrade para a nova versão, o que preserva investimentos anteriores.
Essa arquitetura multicamadas responde a uma crítica comum: nenhum sensor isolado é suficiente. Radar cobre área ampla, RF identifica o protocolo e o cyber takeover resolve o incidente. Juntas, as camadas reduzem a dependência de uma única tecnologia e aumentam a confiabilidade em cenários complexos.
Como validar um sistema de RF cyber takeover?
A validação é tão importante quanto a tecnologia. Avaliações válidas devem reproduzir condições reais de campo, incluindo cenários downlink only, o modelo bring your own drones (BYOD) e a regra de no prior exposure. Drones previamente expostos ao sistema podem gerar avaliações enganosas, porque já tiveram seus protocolos mapeados ou modificados.
O processo CoRF da Sentrycs, chamado Cyber Over RF, ilustra bem as etapas de uma operação completa: escaneamento do espectro, análise de protocolo, avaliação de vulnerabilidades, estratégia de mitigação e execução do takeover. Cada etapa precisa ser testada separadamente para que o resultado final seja confiável.
Na prática, engajamentos novos são cruciais. Se o mesmo drone for usado repetidamente nos testes, o sistema pode parecer mais eficiente do que realmente é em campo. Por isso, equipes de avaliação sérias renovam o inventário de drones e documentam cada cenário testado.
Riscos, conformidade e limitações do cyber takeover de RF
Nenhuma tecnologia é infalível. Interferência de RF elevada em ambientes urbanos ou de comunicação em alta frequência pode reduzir a eficácia do sistema. Operadores hostis também evoluem constantemente seus drones para escapar de detecção e interceptação, o que exige atualizações frequentes de protocolos e bibliotecas de ameaças.
Há ainda preocupações éticas relevantes: privacidade, intrusão e potencial de dano a pessoas inocentes. Um takeover mal executado pode derrubar um drone sobre uma multidão, e a coleta de sinais de RF levanta questões sobre vigilância. A conformidade regulatória varia por país e precisa ser verificada antes da implantação.
Por isso, a recomendação é combinar camadas de sensores, validar em condições realistas e manter equipes treinadas. O cyber takeover é uma ferramenta poderosa, mas seu uso responsável depende de governança clara e de avaliação contínua de riscos.
Perguntas frequentes sobre RF cyber takeover
Como funciona o RF cyber takeover?
Os sistemas escaneiam passivamente o espectro de RF para detectar sinais de drones, analisam o protocolo de comunicação da aeronave, avaliam vulnerabilidades no data link e então enviam um sinal curto e preciso para assumir o controle e pousar o drone em segurança em uma zona predefinida.
Qual a diferença entre cyber takeover, jamming e spoofing?
O jamming bloqueia frequências de forma indiscriminada e pode interromper aviação ou serviços de emergência. O spoofing imita sinais sem controle total. O cyber takeover se passa pela estação de controle, assume o comando completo do drone e o pousa sem interferência colateral em sistemas vizinhos.
Quais são as limitações do RF cyber takeover?
Interferência de RF elevada em ambientes urbanos ou de alta frequência pode reduzir a eficácia. Operadores hostis evoluem constantemente seus drones para escapar da interceptação. Privacidade, intrusão e potencial dano a pessoas próximas também precisam ser considerados antes da implantação.