Il rilevamento occulto di dispositivi mobili combina ricevitori RF passivi, sensori ferromagnetici e software anti-spyware per trovare telefoni nascosti e app spia. Ecco come funziona, quali sono le specifiche reali e dove finiscono i limiti tecnici e legali.
Che cos'è il rilevamento occulto di dispositivi mobili?
Quando si parla di rilevamento occulto di dispositivi mobili ci si riferisce a tutto quell'insieme di hardware, software e procedure pensate per scovare telefoni nascosti o non autorizzati, app spia installate di soppiatto e attività di sorveglianza su dispositivi aziendali o personali. Chi approfondisce questo tema di solito vuole capire come funziona la tecnologia, quanta portata offre, quali specifiche tecniche contano sul serio e quali limiti legali non si possono ignorare. La domanda di fondo, però, resta sempre la stessa: come si trova un telefono che qualcuno non vuole far trovare?
Sul campo lo abbiamo verificato più volte: non esiste lo strumento unico che risolve tutto. Un rilevatore RF passivo intercetta le trasmissioni cellulari, che il telefono sia in standby o in chiamata; un sensore ferromagnetico scova i componenti magnetici interni quando si è a distanza ravvicinata; e l'analisi software fa emergere le app spia che di segnali radio non ne emettono affatto. È la combinazione di questi tre approcci — insieme a una procedura di sweep fatta come si deve e documentata — a fare la differenza tra un controllo professionale e il classico gadget comprato online.
Come funzionano davvero i rilevatori di telefoni cellulari?
Quasi tutti i rilevatori di telefoni cellulari funzionano come ricevitori RF passivi, sintonizzati sulle bande di uplink della rete cellulare. In sostanza non trasmettono niente: si limitano ad ascoltare le frequenze che un telefono utilizza per dialogare con la stazione base, captando le trasmissioni sia in standby sia in modalità attiva, quindi voce, SMS e dati. Nel momento in cui il livello del segnale supera la soglia fissata automaticamente al di sopra del rumore RF ambientale, lo strumento segnala la presenza all'operatore tramite LED molto luminosi oppure una vibrazione.
I rilevatori ferromagnetici, invece, lavorano su un principio del tutto diverso: captano la presenza dei componenti magnetici all'interno del telefono — altoparlanti, magneti e via dicendo — ma solo a distanza molto ravvicinata. Per questo diventano preziosi quando il dispositivo è spento o schermato, cioè proprio nelle situazioni in cui un rilevatore RF non rileva assolutamente nulla. In parole povere: l'RF scova chi trasmette, il ferromagnetico scova chi si nasconde.
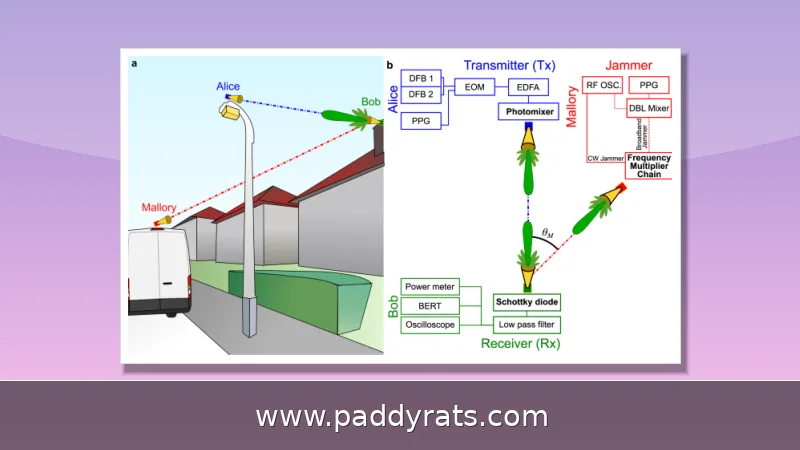
C'è poi un terzo livello, quello dei canali occulti: su Android e su altre piattaforme mobili i dati possono uscire di nascosto passando dalla rete oppure da sensori insoliti, tipo il sensore di luminosità. Una roba così rende il rilevamento parecchio più complicato. Ecco perché un controllo fatto come si deve non si limita a captare il segnale radio: bisogna mettere sotto esame anche il dispositivo stesso e il traffico che genera.
Rilevatori RF e ferromagnetici: le differenze operative
La scelta tra un rilevatore RF e uno ferromagnetico dipende da cosa stai cercando e dalle condizioni in cui si trova il dispositivo. Se il telefono è acceso, in standby o impegnato in una chiamata, un rilevatore RF è la soluzione più immediata. Se invece devi scovare un apparecchio spento, in modalità aereo o nascosto dentro una custodia schermante, allora serve un rilevatore ferromagnetico.
Chi si occupa di sicurezza fisica tende a usare entrambi gli strumenti nella stessa sessione di sweep: del resto i due metodi coprono punti ciechi che si compensano a vicenda. In linea di massima, i rilevatori di telefoni cellulari captano i dispositivi accesi da un paio di piedi fino a circa 150 piedi, mentre il rilevamento RF può individuare segnali anche a un miglio di distanza all'aperto. Sono comunque valori indicativi, che cambiano parecchio in base alla potenza di trasmissione, agli ostacoli presenti, al rumore di fondo e alla sensibilità dello strumento.
PocketHound: specifiche, portata e avvisi occulti
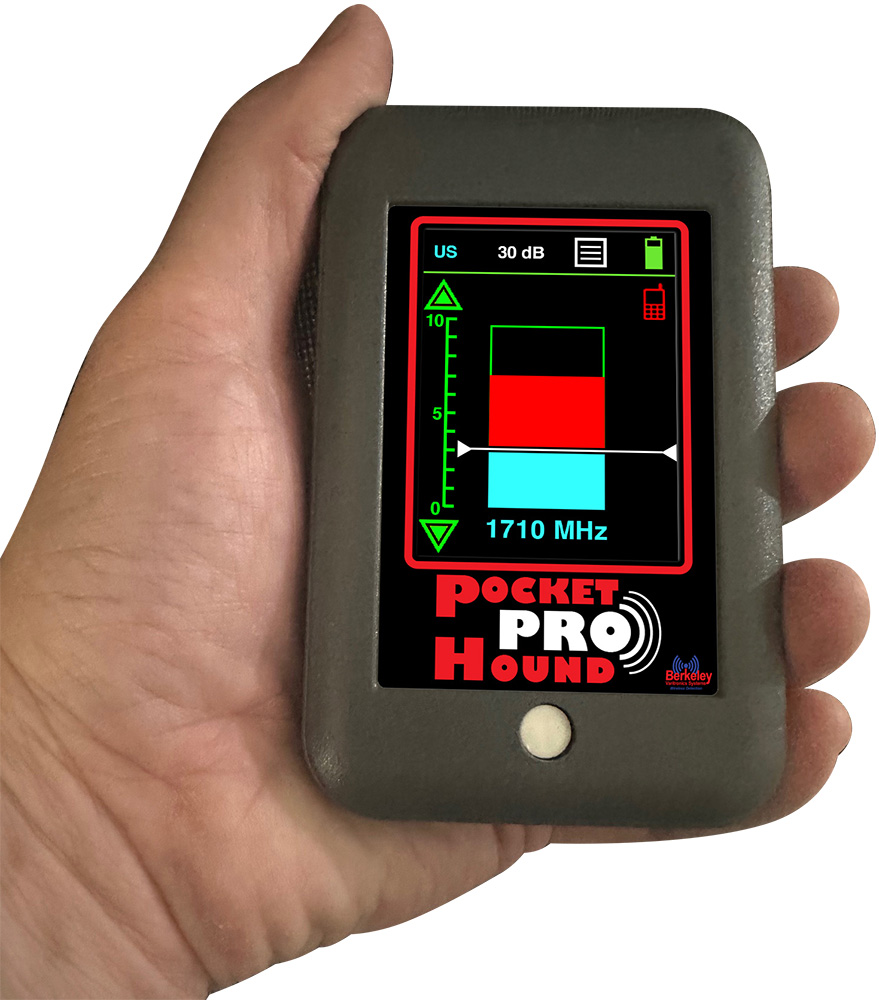
Il PocketHound è un ricevitore RF passivo che sta in pratica nel palmo di una mano: parliamo di dimensioni e peso simili a quelli di un mazzo di carte. È sintonizzato sulle bande 2G, 3G e 4G, comprese PCS, CDMA/WCDMA (UMTS), GSM ed EGSM. La portata di rilevamento? Fino a 75 piedi, cioè circa 25 metri, in ambienti interni e in condizioni tipiche. Sul fronte delle specifiche, la sensibilità dichiarata è di -83 dBm, con una gamma dinamica di 60 dB, una risoluzione del rilevatore di 2 dB e una risoluzione di banda di 4 MHz / 20 MHz; quanto alla reiezione di selettività, supera i 50 dB a 1 MHz dai bordi della banda di uplink.
Gli avvisi sono studiati per passare inosservati: LED molto luminosi e un vibratore integrato la cui intensità cresce con l'RSSI, a cui si aggiungono un interruttore a slitta a due vie e una soglia automatica che attiva il rilevamento al di sopra del rumore RF di fondo. Quanto all'autonomia, la batteria interna Li-Ion Polymer assicura come minimo 2 ore di funzionamento, con la possibilità di aggiungere una batteria estesa; il peso resta sotto la libbra, mentre le dimensioni sono di 4 x 3 x 1 pollici. Da notare che la ricarica è possibile soltanto tramite Mini-USB.
Per quanto riguarda le bande supportate, negli Stati Uniti il PocketHound copre l'LTE Uplink nelle frequenze 699-716 MHz, 777-787 MHz, 788-798 MHz, 824-849 MHz e 896-901 MHz, oltre all'AWS Uplink 1710-1755 MHz, 1850-1910 MHz e 2305-2315 MHz. A livello internazionale, invece, copre le bande di UE, Australia, Nuova Zelanda, Israele, Canada, Svezia, Brasile e Giappone. Il dispositivo è prodotto negli USA e ha ricevuto il Platinum ai GOVERNMENT SECURITY AWARDS 2013 di Security Product News e il premio BEST OF WHAT'S NEW 2012 di Popular Science. La garanzia hardware è di un anno, con un'estensione di un ulteriore anno al prezzo di 95,00 dollari.
C'è un aspetto pratico che spesso passa in secondo piano: la registrazione in standby. Non è mai fissa, cambia da una stazione base all'altra — di solito avviene una volta ogni pochi minuti, ma si può arrivare fino a 20 minuti, e tutto dipende dall'operatore, dalla distanza e dal produttore del telefono. In pratica, se si fa uno sweep troppo veloce, si rischia di non intercettare un dispositivo che in quel momento se ne sta zitto.
UMDS: rilevamento multi-segnale di livello carcerario
UMDS è un sistema di rilevamento mobile per ambienti carcerari, completamente occulto e a risposta rapida, in grado di identificare l'attività di dispositivi non autorizzati fino alla singola cella in tempo reale. Scansiona 2G, 3G, 4G, 5G, Wi-Fi e Bluetooth tramite più rilevatori coordinati da un server centrale. L'installazione è dichiarata al 100% occulta e non rilevabile, a prova di manomissione, con auto-test remoti, visualizzazione heat-map, mappatura di geolocalizzazione, avvisi in tempo reale, download storici, whitelisting degli indirizzi MAC autorizzati e mappe interattive personalizzate con viste a griglia e sovrapponibili.
UMDS fornisce sorveglianza, non blocco del segnale: secondo Unify questo elimina le considerazioni legali legate all'adozione del sistema. Il prodotto aderisce agli standard del Governo britannico e del MoJ e ai framework ISO 27001. In un contesto detentivo la differenza è sostanziale, perché bloccare le comunicazioni ha implicazioni normative molto più pesanti rispetto al semplice monitoraggio.
Per chi valuta questo tipo di sistema, la lezione è che il rilevamento multi-segnale coordinato da un server batte il singolo rilevatore portatile quando l'obiettivo è coprire un'area ampia e produrre prove difendibili. Il rovescio della medaglia è la complessità: installazione, manutenzione e gestione dei falsi positivi richiedono competenze dedicate.
Kit di contro-sorveglianza per chi viaggia
Per chi viaggia molto e vuole controllare stanze d'albergo, uffici temporanei o sale riunioni, esistono kit di contro-sorveglianza compatti. Il kit COVERT include un rilevatore RF che copre VHF/UHF 50-700 MHz, mobile e wireless 700 MHz-3 GHz e microonde e wireless 3-12 GHz; una telecamera d'ispezione Wi-Fi con app Android/iPhone e asta di estensione da 27,5 pollici; un rilevatore di telecamere a doppio uso con visore infrarosso diurno e telecamera infrarossa notturna; una borsa Faraday per chiavi e chiavi di stanza; una luce d'ispezione LED da 900 lumen con UV a 395 nm; e un tester USB e Type C multifunzione che misura 3,6V-30V e 0-5,1A.
La logica di questi kit è coprire l'intero spettro delle minacce: radiofrequenza, telecamere nascoste e dispositivi di registrazione. Tuttavia, come per ogni strumento, la qualità dell'ispezione dipende dalla procedura e dall'esperienza dell'operatore, non solo dall'hardware. Un kit costoso usato senza metodo produce falsi allarmi e falsi negativi.
Rilevare app spia su iPhone e Android
Le app spia rappresentano una minaccia diversa dal telefono nascosto, perché operano sul dispositivo stesso. Nel 2025 tra le più note figurano mSpy, FlexiSPY, Spyera, XNSpy, uMobix e eyeZy. Le capacità tipiche includono registrazione di chiamate e messaggi, tracciamento GPS, cattura delle battute di tastiera, screenshot, attivazione del microfono ambientale e monitoraggio dei social media. Alcune richiedono root o jailbreak, altre sfruttano i backup iCloud senza jailbreak, il che le rende più difficili da individuare.
Sul fronte consumer esistono anche app di rilevamento, come The Covert Detector: Device & Cam per iOS (sviluppatore Beulah Budge), che rileva smartphone, gadget Bluetooth e reti Wi-Fi. L'app pesa 29,6 MB, richiede iOS 16.0 o successivo, offre acquisti in-app a 8,99, 14,99 e 15,99 dollari, una prova di 3 giorni e ha una valutazione di 5.0. Va detto chiaramente: le app consumer aiutano ma non sostituiscono un'analisi forense professionale.
Le raccolte occulte di dati da dispositivi mobili implicano l'acquisizione discreta senza consapevolezza o consenso del soggetto. I metodi alternativi includono accesso remoto, monitoraggio live, raccolte basate sulla rete ed estrazione selettiva. Le considerazioni chiave restano conformità legale, etica, competenza tecnica, difendibilità dei dati raccolti e gestione del rischio: senza questi elementi, il rilevamento diventa esso stesso un problema legale.
Sicurezza mobile aziendale: minacce, standard e strumenti
In ambito aziendale il phishing mobile è il principale vettore di minaccia: quasi una violazione di dati aziendali su tre inizia su un dispositivo mobile compromesso. I tradizionali EDR di solito non supportano telefoni e tablet, quindi le organizzazioni si affidano a MDM, ITDR e MSAT. Il riferimento normativo è NIST SP 800-124r2, pubblicato il 17 maggio 2023, che copre gestione dei dispositivi mobili, verifica delle applicazioni, difesa dalle minacce mobili e ciclo di vita dei dispositivi forniti dall'organizzazione o di proprietà personale.
Un dato utile per capire quanto il problema sia sottovalutato arriva da un rapporto del 2013 dell'Office of the Director of National Intelligence: su 39 dipartimenti e agenzie, il 44% non raggiungeva gli standard minimi per un programma efficace contro le minacce interne. La lezione per le aziende è che la tecnologia da sola non basta: servono policy, formazione e processi di verifica continui.
Sul piano terminologico, chi lavora nel settore usa sinonimi come rilevatore occulto di telefoni cellulari, ricevitore passivo, strumento TSCM, rilevatore RF, rilevatore ferromagnetico, bug sweep, contro-sorveglianza, stalkerware, spyware, canale occulto, MDM, EMM, MTD, MAV, ITDR e MSAT. Conoscere il vocabolario aiuta a valutare fornitori e specifiche senza farsi impressionare dal marketing.
Limiti tecnici e legali del rilevamento occulto
Nessun rilevatore è infallibile. La portata dichiarata vale in condizioni ideali: muri, interferenze, traffico RF e stato del dispositivo possono ridurla drasticamente. Un telefono spento o chiuso in una custodia Faraday non emette segnali RF e diventa invisibile ai ricevitori passivi; solo un sensore ferromagnetico o un'ispezione fisica possono trovarlo. Allo stesso modo, un'app spia che usa i backup cloud può non lasciare tracce evidenti sul dispositivo.
Sul piano legale, la raccolta occulta di dati da dispositivi mobili dipende dalla giurisdizione e dal contesto. Richiede conformità legale rigorosa, revisione etica, competenza tecnica, difendibilità dei dati raccolti e gestione del rischio. In molti ordinamenti la sorveglianza senza autorizzazione è un reato, anche se il dispositivo è altrui. Per questo i professionisti documentano ogni passaggio della procedura di sweep e limitano la raccolta a ciò che è strettamente necessario.
La conclusione pratica è che il rilevamento occulto funziona meglio come processo stratificato: rilevatore RF per le trasmissioni attive, sensore ferromagnetico per i dispositivi spenti, analisi software per le app spia, procedure documentate per la difendibilità. Chi promette una soluzione unica e infallibile sta vendendo un gadget, non un metodo.
Domande frequenti sul rilevamento occulto di dispositivi mobili
| Strumento | Tipo | Punto di forza | Limite principale |
|---|---|---|---|
| PocketHound | Ricevitore RF passivo | Fino a 75 piedi indoor, avvisi LED e vibrazione | Non rileva telefoni spenti o schermati |
| Rilevatore ferromagnetico | Sensore magnetico | Trova dispositivi spenti a distanza ravvicinata | Portata molto limitata |
| UMDS | Sistema multi-segnale | 2G/3G/4G/5G, Wi-Fi e Bluetooth fino alla singola cella | Installazione complessa e costosa |
| App anti-spy | Software consumer | Utile per un controllo rapido su iPhone/Android | Non sostituisce l'analisi forense |
Questa tabella riassume perché un approccio combinato è più efficace di qualsiasi singolo strumento. Nella pratica professionale la scelta dipende dall'obiettivo: trovare un telefono acceso in una sala riunioni, individuare un dispositivo spento in una cella, o verificare la presenza di stalkerware su un telefono personale sono problemi diversi che richiedono strumenti e procedure diverse.
Domande frequenti
Qual è la portata di rilevamento di un PocketHound?
PocketHound rileva telefoni cellulari vicini fino a 75 piedi in ambienti interni, circa 25 metri, in condizioni tipiche. È un ricevitore passivo con gamma di sensibilità di 60 dB, sensibilità di -83 dBm e antenna omnidirezionale integrata. La portata reale può ridursi per muri, interferenze e rumore RF.
UMDS può rilevare dispositivi 5G e Wi-Fi in carcere?
Sì. UMDS coordina più punti di rilevamento su 2G, 3G, 4G, 5G, Wi-Fi e Bluetooth tramite un server centrale. Fornisce avvisi in tempo reale, visualizzazione heat-map e geolocalizzazione a livello di cella, e può inserire in whitelist gli indirizzi MAC autorizzati per eliminare i falsi positivi.
La raccolta occulta di dati da dispositivi mobili è legale?
Dipende dalla giurisdizione e dal contesto. Le raccolte occulte richiedono conformità legale rigorosa, revisione etica, competenza tecnica, difendibilità dei dati raccolti e gestione del rischio. I metodi includono accesso remoto, monitoraggio live, raccolta basata sulla rete ed estrazione selettiva, non l'imaging completo del dispositivo.