IMSI Catcher spiegato: come funzionano i cell-site simulator e come rilevarli
Un IMSI catcher, o cell-site simulator, si spaccia per una torre cellulare legittima per raccogliere identificatori come IMSI e IMEI. Ecco come funziona, cosa può e non può fare, e come difendersi.
Che cos'è un IMSI catcher e con quali altri nomi è conosciuto?
Un IMSI catcher, noto anche come cell-site simulator (CSS), è uno strumento di intercettazione telefonica: serve a intercettare il traffico mobile e a tracciare la posizione dei dispositivi. Nel linguaggio comune lo si ritrova spesso con nomi come Stingray, torre cellulare canaglia, finta torre cellulare, stazione base canaglia, emulatore di cella o drop box. La sigla IMSI sta per International Mobile Subscriber Identity, cioè il numero che identifica in modo univoco una scheda SIM presso un operatore di rete.
Chi si occupa di privacy, così come attivisti, giornalisti, aziende e team di sicurezza, si imbatte in questi strumenti in contesti parecchio diversi: si va dalle manifestazioni pubbliche alle indagini aziendali. Il punto però è un altro, e vale la pena chiarirlo subito: a un IMSI catcher non serve decifrare le comunicazioni per rappresentare una minaccia. Gli basta raccogliere identificatori e metadati, ovvero chi è connesso, dove e quando. Ed è proprio questa raccolta silenziosa che spesso costituisce il primo passo di un'attività di sorveglianza ben più ampia.
Come gli IMSI catcher sfruttano la fiducia nella rete cellulare
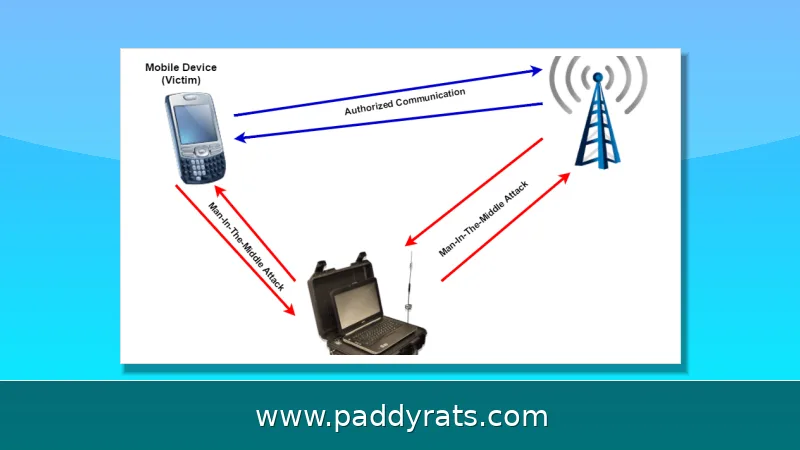
Il telefono, d'altra parte, non fa altro che seguire la regola di sempre: si aggancia alla stazione base che gli arriva più forte, e un IMSI catcher sfrutta esattamente questo meccanismo trasmettendo un segnale più potente — o che almeno sembra esserlo — rispetto a quello della cella legittima. Poi c'è la fase di handshake: la stazione base chiede al dispositivo quali capacità di cifratura supporta, e qui l'IMSI catcher può tranquillamente ignorare la risposta, oppure impostare la cifratura su "nessuna". A quel punto parte una Identity Request, e il telefono risponde inviando l'IMSI memorizzato sulla SIM.
Il catcher prende nota dell'identificatore e subito dopo lascia che il telefono torni alla rete vera: ecco perché, nella maggior parte dei casi, l'utente non si accorge di niente. A livello tecnico parliamo di un attacco man-in-the-middle, in cui il dispositivo si comporta da finto telefono verso la stazione base autentica e da finta stazione base verso il telefono reale. Il 2G, poi, si porta dietro difetti storici: la cifratura non è sempre obbligatoria e algoritmi come A5/1 possono essere violati in tempo reale. I telefoni LTE, invece, non si mettono a scansionare altre torri finché il segnale resta sopra una certa soglia, e questo obbliga gli attaccanti a ricorrere a tecniche più elaborate.
IMSI catcher attivi, passivi e l'attacco Silent SMS
Gli IMSI catcher attivi si comportano in modo aggressivo: emettono segnali di rete più potenti di quelli delle torri legittime, così i dispositivi si disconnettono dalla rete reale e si agganciano al catcher, che a quel punto può anche tentare di forzare un downgrade verso il 2G. I catcher passivi, invece, non trasmettono nulla: si limitano ad ascoltare e ad acquisire le trasmissioni cellulari mentre viaggiano nell'aria, raccogliendo identificatori senza farsi notare. E questa differenza non è affatto banale, perché un sistema di rilevamento che si basa soltanto sull'intensità del segnale rischia di non accorgersi mai della presenza di un dispositivo passivo.
C'è poi il Silent SMS, un messaggio che il dispositivo elabora senza avvisare l'utente e senza salvarlo da nessuna parte. Serve a localizzare con precisione un telefono, a inviare istruzioni di configurazione oppure a riconfigurare i profili della SIM. Nella mia esperienza con l'analisi di segnali anomali, sono proprio i Silent SMS e i downgrade improvvisi a rivelarsi tra gli indicatori più utili da tenere d'occhio: lasciano tracce nel comportamento della rete anche quando l'utente, dal canto suo, non si accorge di nulla.
Cosa possono e non possono fare gli IMSI catcher
Gli IMSI catcher lavorano su diverse bande cellulari — GSM, UMTS, LTE e anche le reti 5G in fase di sviluppo — e alcuni modelli funzionano in modalità passiva. Spesso integrano tecniche di jamming pensate per spingere i telefoni 3G e 4G a connettersi a velocità da 2G, insieme ad altre funzionalità di denial-of-service. Nei casi più sofisticati, le capacità possono estendersi all'intercettazione di SMS, all'ascolto delle chiamate, alla cattura di trasmissioni dati come i numeri digitati e le pagine web consultate, fino al recupero di immagini e messaggi direttamente dal dispositivo preso di mira.
C'è chi arriva a dichiarare l'intercettazione di reti 2G, 3G, 4G e 5G, di chiamate e messaggi, e persino il monitoraggio da 4 a 32 obiettivi OSINT. I sistemi di sorveglianza IMSI più evoluti, poi, integrano funzioni come il rilevamento delle intrusioni, il rilevamento di movimento e accelerazione, la classificazione degli oggetti e l'analisi comportamentale. Detto questo, conviene però fare un passo indietro e ragionare sui limiti reali: su 4G e 5G moderni l'autenticazione reciproca rende la vita molto più complicata a chi vuole rompere la cifratura, e non è un caso che molti attacchi concreti passino dal costringere il telefono a tornare al 2G. In pratica, quindi, un IMSI catcher non è una bacchetta magica che legge tutto quello che passa nell'aria: è piuttosto uno strumento che sfrutta le falle delle reti più vecchie e la fiducia che il dispositivo ripone nella rete stessa.
Identificatori mobili: IMSI, IMEI, TMSI, GUTI, SUPI e SUCI
Per capire cosa viene effettivamente raccolto, il primo passo è distinguere tra i vari identificatori. L'IMSI è un numero permanente e univoco di 15 cifre, memorizzato direttamente sulla SIM: al suo interno si leggono il codice del paese, l'operatore e l'identificativo dell'abbonato. L'IMEI, invece, è tutt'altra cosa: identifica fisicamente il dispositivo, è separato dalla SIM e resta legato al telefono. Poi ci sono gli identificatori temporanei, come TMSI e GUTI, che le reti assegnano proprio per non far circolare l'IMSI in chiaro. Il problema è che questa protezione regge solo se vengono cambiati spesso: se la rotazione è lenta o la numerazione è prevedibile, quegli stessi codici possono essere ricondotti a una persona specifica.
Passando al 5G, gli identificatori in gioco sono SUPI e SUCI: in pratica SUCI è la versione cifrata del SUPI, pensata proprio per non far circolare in chiaro il vero identificatore dell'utente. Il problema è che nelle reti 5G la cosiddetta "cifratura nulla" rientra comunque negli standard ammessi, e questo indebolisce parecchio la protezione che SUCI dovrebbe garantire. C'è poi un'altra strada che un IMSI catcher può tentare: forzare il downgrade verso 2G o 4G, dove SUCI semplicemente non esiste e il dispositivo torna a esporsi molto più facilmente. La tabella che segue mette a confronto le differenze principali tra questi identificatori.
Specifiche, costi e diffusione del mercato
I dispositivi portatili variano in dimensioni, da una dimensione simile a un walkie-talkie fino a una valigetta, e in prezzo da alcune migliaia a centinaia di migliaia di dollari. I catcher commerciali costano da circa 1.500 dollari per configurazioni fai-da-te di base fino a oltre 400.000 dollari per sistemi sofisticati di livello governativo. Il mercato globale degli IMSI catcher è stato valutato 234,76 milioni di dollari nel 2026, con proiezione a 481,69 milioni di dollari entro il 2034 a un CAGR del 9,40%.
La tabella seguente riassume i dati principali su costi e diffusione, utile per farsi un'idea delle fasce di prezzo e della crescita del settore.
Metodi di rilevamento, app e loro limiti
I metodi di rilevamento monitorano irregolarità di rete, downgrade a tecnologie precedenti, parametri o fingerprint insoliti delle stazioni base e l'effimerità, cioè una rete comparsa solo per breve tempo. SnoopSnitch è open source, raccoglie e analizza dati radio mobili, avverte di IMSI catcher, attacchi SS7 e tracciamento degli utenti, e controlla il firmware per le patch di sicurezza Android; la sicurezza di rete e il monitoraggio degli attacchi richiedono un dispositivo rooted con chipset Qualcomm e Android stock 4.1 o superiore.
Eagle Security traccia stazioni, firme e posizioni, avverte di attività sospette, offre protezione antispyware e richiede il permesso di amministratore del dispositivo. Le app rilevatrici di IMSI catcher per iPhone non sono disponibili perché iOS non consente alle app di terze parti di accedere ai dati di rete di basso livello. Nella pratica, nessuna app è sufficiente da sola: il rilevamento affidabile combina più segnali e una buona igiene di rete.
Per la protezione, la misura più efficace è disabilitare il 2G e usare app con cifratura end-to-end come Signal, così un eventuale downgrade produce al massimo metadati. Un'indagine del 2023 ha rilevato che circa il 57% degli americani teme che il governo tracci il proprio comportamento online e il 46% teme che le aziende traccino i propri dati. Il progetto FADe (South Lighthouse, sostenuto da Open Technology Fund) ha lavorato con partner in nove paesi dal 2019 al 2022, documentando segnali da quasi 9.000 antenne e individuando più di 150 probabili IMSI catcher. I dati di Caracas, in Venezuela, hanno mostrato 33 dispositivi diversi con letture irregolari che potrebbero indicare IMSI catcher. SeaGlass (Università di Washington) ha distribuito sensori in 15 veicoli di ridesharing a Seattle e Milwaukee per due mesi, identificando decine di anomalie compatibili con cell-site simulator.
Come proteggere i dispositivi e ridurre i rischi
La difesa pratica parte dalla configurazione del telefono: disattivare il 2G dove possibile, preferire reti 4G e 5G, usare app di messaggistica con cifratura end-to-end e mantenere il sistema aggiornato. Per team aziendali e giornalisti è utile adottare policy che limitino l'uso di reti legacy e monitorino anomalie come perdite improvvise di servizio o passaggi a 2G. La tabella seguente riassume le contromisure principali e il loro livello di efficacia.
Domande frequenti sugli IMSI catcher
Queste sono le domande che ricevo più spesso quando si parla di sorveglianza mobile e contromisure. Le risposte riassumono i punti chiave trattati nell'articolo e aiutano a orientarsi tra miti e realtà tecniche.
Riferimenti e fonti
Le informazioni tecniche e i dati citati provengono da documentazione pubblica e ricerche di settore, tra cui il progetto FADe di South Lighthouse sostenuto da Open Technology Fund, il progetto SeaGlass dell'Università di Washington, il Canadian Centre for Cyber Security (ITSAP.00.106), NIST e le analisi di mercato sulla dimensione del settore IMSI catcher. Le stime di mercato sono indicative e soggette a variazioni.
Domande frequenti
Che cos'è un IMSI catcher?
Un IMSI catcher, chiamato anche cell-site simulator, Stingray, stazione base canaglia o finta torre cellulare, è un dispositivo che si finge una torre cellulare legittima. Attira i telefoni vicini facendoli connettere a sé, poi raccoglie identificatori come l'IMSI sulla scheda SIM e spesso anche l'IMEI del dispositivo.
Come funziona un IMSI catcher?
I telefoni si connettono al segnale più forte disponibile, quindi un IMSI catcher trasmette un segnale potente per attirarli. Durante l'handshake di connessione invia una Identity Request e il telefono risponde con il proprio IMSI. Il catcher registra l'identificatore e poi rilascia il telefono alla rete reale.
Un IMSI catcher può intercettare chiamate e messaggi?
Sulle reti 2G più vecchie la cifratura debole o assente permette a un catcher di forzare i telefoni al 2G e ascoltare. Le reti 4G e 5G moderne aggiungono l'autenticazione reciproca, quindi molti attacchi reali funzionano prima riportando il telefono al 2G invece di rompere la cifratura moderna.
Come posso rilevare o proteggermi da un IMSI catcher?
I segnali includono un improvviso passaggio al 2G, una perdita inattesa di servizio o un tipo di rete più debole del solito, ma da soli non sono affidabili. La misura più efficace è disabilitare il 2G e usare app con cifratura end-to-end come Signal, così un downgrade produce al massimo metadati.