Les recherches sur les brouilleurs WiFi mélangent montages DIY (ESP8266, ESP32, nRF24L01), explications de circuits et questions de légalité. Voici ce que disent le matériel, les performances réelles et le droit américain.
Qu'est-ce qu'un brouilleur de signal WiFi et comment fonctionne-t-il ?
Un brouilleur WiFi, c'est ni plus ni moins un émetteur radio qui sature les bandes utilisées par votre box, en général le 2,4 GHz et le 5 GHz. Concrètement, il génère tellement de bruit numérique que vos appareils sans fil n'arrivent plus à communiquer avec le routeur ou le point d'accès. Côté circuit, on retrouve toujours plus ou moins les mêmes trois blocs : un amplificateur RF qui booste le signal, un circuit de bruit à base de condensateurs, et un circuit d'accord (une inductance et un condensateur) calé sur 2,4 ou 5 GHz.
Les brouilleurs cellulaires fonctionnent sur le même principe, à une nuance près : ils ciblent les bandes utilisées par les téléphones mobiles. En émettant un signal puissant sur ces fréquences, ils empêchent l'appareil de dialoguer avec les antennes-relais, et la communication coupe net. C'est exactement la logique du brouilleur WiFi, transposée à un autre réseau. Un point que je vérifie toujours avant de parler de « brouillage » : les connexions filaires Ethernet ne sont pas affectées, seuls les appareils sans fil le sont. Autrement dit, si votre ordinateur branché en câble continue de tourner normalement pendant que le WiFi s'effondre, le problème vient sans doute du sans-fil, pas de votre accès Internet. C'est d'ailleurs le meilleur moyen de faire la différence entre un brouillage et une simple panne d'accès : en cas de panne, le lien filaire est généralement coupé lui aussi, alors qu'un brouilleur laisse le réseau câblé intact et ne perturbe que les liaisons radio.
Un document technique décrit un circuit de brouilleur WiFi capable de bloquer les signaux sur environ 40 mètres. À l'inverse, le montage expérimental à base d'un VCO 2,4 GHz testé par Hackaday n'atteignait que 20 cm. Cet écart de 1 à 200 résume assez bien la situation : en réalité, la portée dépend presque entièrement de la puissance RF, de l'antenne et de la qualité de l'accord, bien plus que du nom du projet ou du module utilisé.
Le deauther ESP8266 : l'approche DIY la plus répandue
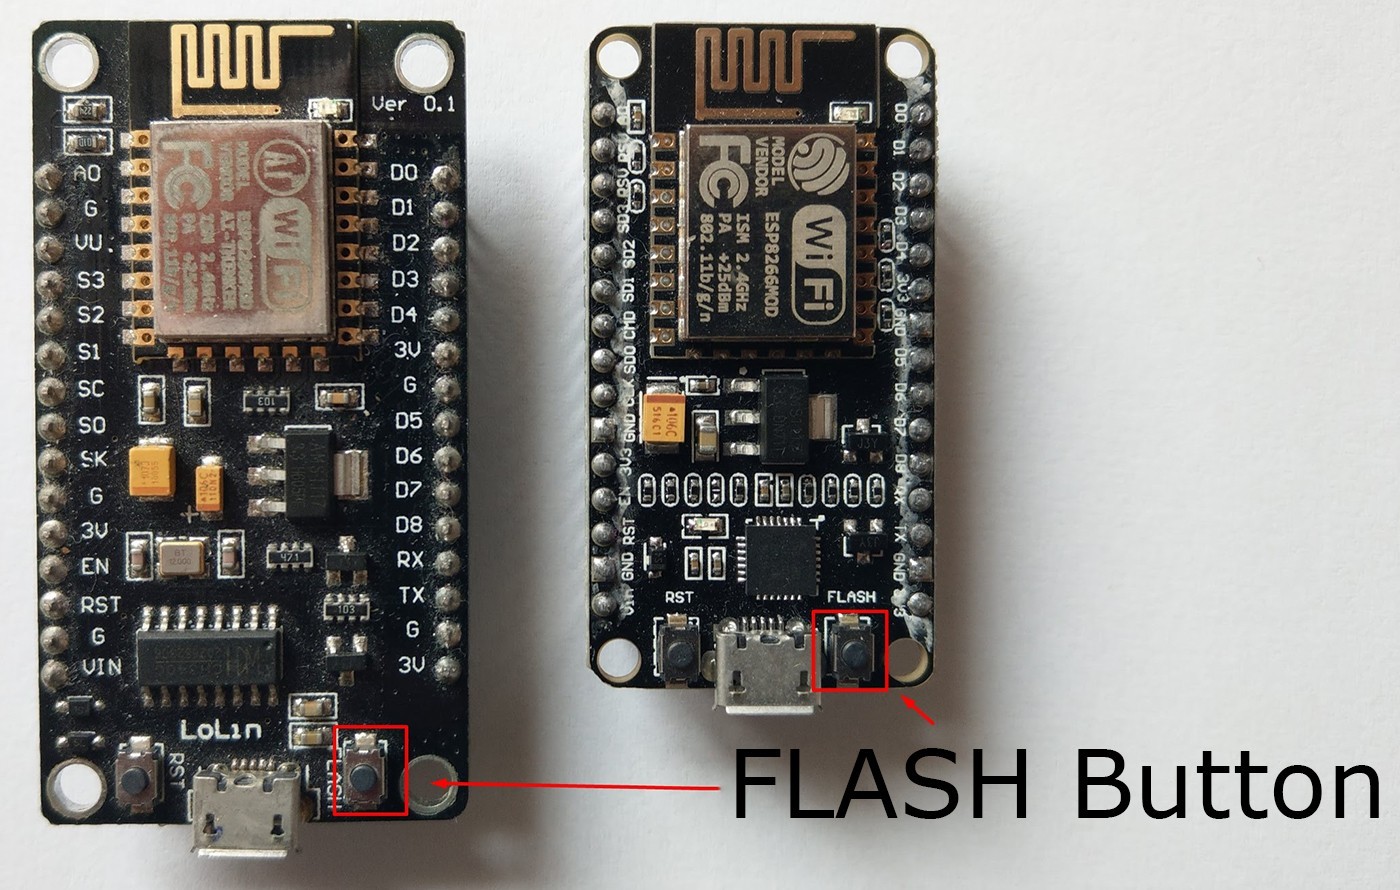
Le firmware deauther pour ESP8266, créé par spacehuhn, ne brouille pas vraiment les ondes radio au sens propre. Ce qu'il fait, c'est exploiter les trames de gestion du WiFi, ces paquets que routeurs et appareils s'échangent en permanence pour s'annoncer, s'authentifier et garder la liaison active. En clair, il envoie une trame de désauthentification qui ordonne à un appareil de se déconnecter du routeur, un peu comme si le réseau lui signifiait lui-même la fin de la session. Résultat : n'importe quel appareil à portée peut être éjecté, et ce sans même connaître le mot de passe, puisque l'attaque contourne complètement la phase d'authentification classique. La raison est toute bête : la plupart des routeurs n'activent pas la protection des trames de gestion, une option pourtant prévue par la norme. On parle donc bien d'une attaque de déauthentification, pas d'un brouillage radio à proprement parler, même si pour l'utilisateur le constat reste le même : le réseau disparaît de la liste des connexions disponibles, sans la moindre explication.
Les tutoriels qui comparent les différentes cartes entre elles pullulent, et c'est souvent là que les débutants mettent le pied à l'étrier. Prenez un guide Instructables en trois étapes : il présente l'ESP8266-01 comme une alternative bien moins chère au NodeMCU ESP8266. Même puce au départ, mais format réduit et prix d'entrée plus doux — de quoi séduire ceux qui veulent tester un deauther sans y laisser un mois de salaire. Côté Reddit, un guide « noob » sur les brouilleurs WiFi et Bluetooth DIY a amassé 2,5 K votes et 145 commentaires, ce qui en dit long sur l'engouement pour ces montages à petit budget. Et les discussions vont bon train : questions de novices, retours de galère, bidouilles de code et mises en garde en tout genre s'y croisent allègrement. Bref, une vraie petite communauté s'est construite autour de ces projets.
Mais il faut être honnête sur la portée réelle de ces montages. Prenez l’exemple d’un ESP32-BlueJammer partagé sur Reddit, avec ses 541 votes et 117 commentaires : les auteurs parlent d’une efficacité sur un ou deux pieds, donc environ 30 à 60 cm. À cette distance, le résultat est jugé très convaincant, mais la zone couverte reste minuscule. On est donc très loin des 40 mètres annoncés dans le document qui décrit un circuit de brouilleur WiFi théorique. Un tel écart entre la théorie et la pratique s’explique surtout par la puissance d’émission, la qualité de l’antenne et l’environnement radio — autant de facteurs qui réduisent drastiquement la portée des brouilleurs artisanaux à base d’ESP32.
La parade technique existe pourtant, et elle est même assez simple à mettre en place. Il suffit d'activer la protection des trames de gestion dans l'interface d'administration du routeur, ou de brancher les postes sensibles en filaire, pour rendre ce type d'attaque par désauthentification inopérant : les trames falsifiées envoyées par le deauther sont alors rejetées par le point d'accès, et les appareils restent connectés. Le problème, c'est que cette option reste désactivée par défaut sur la grande majorité du parc installé, y compris sur pas mal de modèles récents vendus en grande surface. Beaucoup d'utilisateurs ignorent même qu'elle existe, et les fabricants privilégient la compatibilité immédiate plutôt que la sécurité. Résultat : un outil à quelques euros, comme l'ESP8266 flashé avec le firmware de spacehuhn, peut semer la panique dans tout un voisinage sans que personne n'ait touché aux réglages. D'où l'intérêt, si l'on veut se protéger, de vérifier ce paramètre avant de chercher des solutions plus lourdes.
Montages ESP32 et nRF24L01 : composants et mise en œuvre
Les montages DIY qui reviennent le plus souvent s'appuient sur un microcontrôleur ESP8266 ou ESP32, parfois accompagné d'un ou plusieurs modules émetteurs-récepteurs nRF24L01 reliés en SPI. Ce n'est pas un hasard : l'ESP32 comme l'ESP8266 embarquent déjà une radio 2,4 GHz, et le nRF24L01, petit et vraiment pas cher, permet d'élargir la plage de fréquences balayées tout en simplifiant l'émission de bruit sur les canaux visés. Pour le câblage, on retombe sur les lignes classiques du SPI : MOSI, MISO, SCK, auxquelles s'ajoutent une broche CSN pour la sélection de puce et une broche CE qui met le module en mode actif et gère le passage d'un mode de commande à l'autre. L'activité du module remonte ensuite vers la carte Arduino via l'interface série, affichée en ASCII — pratique surtout pour déboguer : on vérifie que les trames partent bien, on repère une erreur de brochage, on ajuste le canal. Si l'on veut un montage ESP32 + nRF24L01 complet (Bluetooth et WiFi), la liste type ressemble à ceci : l'ESP32, le module nRF24L01, son antenne, deux batteries 3,7 V de 1200 mAh, un module de charge TP4056, un condensateur de 10 µF, deux boutons marche/arrêt, une LED et une plaque de prototypage. Pour situer, le projet publié sur Arduino Project Hub mise plutôt sur un Arduino Uno Rev3 avec un SparkFun Transceiver Breakout nRF24L01+ en RP-SMA, et le coût d'un montage ESP32 + NRF24L01 a été estimé à 35 000 IQD.
Le projet nRF24L01 mis en ligne sur Arduino Project Hub le 8 août 2022 s'appuie sur un Arduino Uno Rev3 associé à un SparkFun Transceiver Breakout nRF24L01+ en RP-SMA. Avec 162 955 vues et 39 « respects », la page figure parmi les plus consultées du genre. À noter que le même montage a été republié sur Hackster à la même date.
Côté budget, bonne nouvelle : un montage à base d’ESP32 et de modules nRF24L01 reste franchement abordable. Un projet porté par la communauté a chiffré les pièces à environ 35 000 dinars irakiens, soit un investissement matériel modeste, très loin des tarifs pratiqués pour un appareil du commerce. Pour se faire une idée, la liste qu’on retrouve dans la plupart des guides partagés par les makers comprend une carte ESP32, un module nRF24L01 avec son antenne, deux batteries 3,7 V de 1200 mAh, un module de charge TP4056, un condensateur de 10 µF, deux boutons marche/arrêt, une LED et une plaque de prototypage (veroboard). D’autres tutoriels simplifient encore le montage en misant sur un Arduino Uno Rev3 couplé à un SparkFun Transceiver Breakout nRF24L01+ en RP-SMA, tandis que certains préfèrent l’ESP8266-01, présenté comme une alternative plus économique au NodeMCU ESP8266. Au final, le choix des composants dépend surtout du niveau de finition visé et de l’autonomie souhaitée — la partie radio, elle, reste le cœur du montage.
| Composant | Rôle dans le montage |
|---|---|
| ESP32 | Microcontrôleur principal, gère le programme et les communications |
| Module nRF24L01 + antenne | Émission radio sur la bande 2,4 GHz |
| 2× batterie 3,7 V 1200 mAh | Alimentation portable du montage |
| Module de charge TP4056 | Recharge et protection des batteries |
| Condensateur 10 µF | Stabilisation de l’alimentation du module radio |
| 2× bouton marche/arrêt | Contrôle de la mise sous tension |
| LED | Indicateur visuel d’activité |
| Plaque de prototypage (veroboard) | Support de câblage et d’assemblage |
| Composant | Rôle dans le montage |
|---|---|
| ESP32 | Microcontrôleur qui pilote l'émission |
| Module nRF24L01 | Émetteur-récepteur 2,4 GHz en SPI |
| Antenne nRF24L01 | Améliore la portée du signal |
| 2 batteries 3,7 V 1200 mAh | Alimentation portable |
| Module de charge TP4056 | Recharge et protection des batteries |
| Condensateur 10 uF | Stabilisation de l'alimentation du module |
| 2 boutons on/off, LED, veroboard | Contrôle, indication et support de câblage |
Quand on parcourt ces montages ESP32 et nRF24L01, un détail saute aux yeux : l'essentiel du temps de soudure et de débogage passe dans l'alimentation et le câblage, bien avant la moindre ligne de code. Le module radio, lui, est presque un accessoire tant il est simple à initialiser. La raison est mécanique : le nRF24L01 est très sensible aux chutes de tension et à la qualité du découplage. Un simple pic de consommation lors de l'émission, ou une alimentation partagée avec la carte sans condensateur de réserve, suffit à le faire redémarrer en boucle — souvent avant même qu'on ait pu mesurer la portée réelle du montage. C'est pourquoi les projets sérieux intègrent systématiquement un condensateur de 10 µF au plus près du module, une batterie dédiée et une masse propre. Sans ces précautions, on croit à un bug de firmware alors que le problème est purement électrique.
| Élément | Rôle dans le montage |
|---|---|
| ESP32 | Contrôleur principal, génère les trames et pilote le module radio |
| nRF24L01 + antenne | Émission 2,4 GHz, connecté en SPI (broches CSN et CE pour le mode actif) |
| 2× batterie 1200 mAh 3,7 V | Alimentation autonome, évite les perturbations du port USB |
| TP4056 | Module de charge des batteries lithium |
| Condensateur 10 µF | Lisse les pics de courant du nRF24L01 |
| Boutons on/off, LED, veroboard | Contrôle, indication d'état et support de câblage |
Conception au niveau du circuit : étage RF, bruit et accord
Au niveau du circuit, un brouilleur WiFi se décompose en trois étages. L'amplificateur RF amplifie le signal généré. Le circuit de bruit, construit autour de condensateurs, produit le bruit large bande nécessaire pour noyer les communications. Le circuit d'accord, associé à une inductance et un condensateur, cale l'ensemble sur la fréquence WiFi visée, 2,4 GHz ou 5 GHz. Une fois combinés, ces étages génèrent un bruit d'interférence à la fréquence WiFi qui bloque le signal.
Les projets pédagogiques utilisent souvent un VCO, oscillateur contrôlé en tension, pour générer la fréquence porteuse. GreatScott a ainsi construit un brouilleur WiFi à VCO 2,4 GHz, et Hackaday documente un montage à base de VCO 2,4 GHz Maxim avec une portée de seulement 20 cm, suffisante pour couper la connexion WiFi d'un ordinateur portable à proximité immédiate.
Tejas, avec son projet de brouilleur WiFi présenté au Hackaday Prize 2017, et CiferTech avec son projet nRF24L01, font partie des références fréquemment citées. La bande 5,8 GHz sans licence utilisée par la vidéo analogique FPV est également exploitée dans certains montages, ce qui explique la porosité entre brouillage WiFi, brouillage de drones et brouillage RC.
Construire des circuits RF qui interfèrent avec des signaux légitimes ou émettent hors bande n'est généralement pas une bonne idée. Au-delà du risque juridique, ces montages peuvent perturber des services critiques et attirer rapidement les autorités.
Portée, puissance et performances réelles : ce que disent les tests
Les chiffres de portée varient énormément selon la source, et c'est probablement l'information la plus utile pour quiconque compare ces projets. Le document de circuit annonce environ 40 mètres, mais les tests pratiques publiés sont bien plus modestes. Le montage VCO de Hackaday plafonne à 20 cm, et le retour d'expérience Reddit sur l'ESP32-BlueJammer parle d'une efficacité dans un rayon d'un ou deux pieds.
| Projet ou source | Portée annoncée | Coût ou matériel |
|---|---|---|
| Document de circuit WiFi | Environ 40 m | Circuit RF dédié |
| Montage VCO 2,4 GHz (Hackaday) | 20 cm | VCO Maxim 2,4 GHz |
| ESP32-BlueJammer (Reddit) | 30 à 60 cm | ESP32, nRF24L01 |
| ESP32 + NRF24L01 (Irak) | Non précisée | 35 000 IQD |
Ce tableau illustre une règle constante : la portée dépend de la puissance d'émission, du gain d'antenne et de l'environnement radio, pas de la popularité du tutoriel. Un montage à base de microcontrôleur grand public reste un dispositif de proximité, pas un outil capable de couper un quartier.
Les limites sont aussi physiques. Un brouilleur large bande gaspille son énergie sur des fréquences inutiles, tandis qu'un brouilleur accordé précisément sur 2,4 GHz sera plus efficace mais plus sensible au moindre défaut d'accord. C'est ce compromis qui explique les écarts de performance d'un montage à l'autre.
Comment savoir si un brouilleur WiFi est utilisé près de chez vous ?
Plusieurs signes doivent alerter. Une chute brutale ou une perte totale de signal WiFi même à proximité immédiate du routeur, des appareils qui se déconnectent et se reconnectent en boucle, une latence élevée, des pertes de paquets et un débit réduit figurent parmi les symptômes les plus courants. À l'inverse, une connexion Ethernet filaire continue de fonctionner normalement, car les brouilleurs n'affectent que le sans-fil.
Ce test filaire est le plus simple à réaliser chez soi. Si le réseau câblé fonctionne parfaitement pendant que tous les appareils WiFi tombent en même temps, la piste d'un brouillage ou d'une attaque de déauthentification devient sérieuse. Il faut alors vérifier les journaux du routeur et, si le problème persiste, contacter les autorités compétentes plutôt que d'essayer de brouiller en retour.
Le contexte américain montre que ces phénomènes ne relèvent pas de la théorie. Ces dernières années, les autorités de Los Angeles, les forces de l'ordre et les experts en sécurité ont alerté sur la hausse des cambriolages utilisant des brouilleurs WiFi pour neutraliser les alarmes connectées. En juin, le Department of Homeland Security a signalé l'usage de brouilleurs lors de plusieurs braquages de banques dans le Vermont, et des appareils ont été saisis après une tentative de vol dans une bijouterie à La Verne, en Californie.
Les statistiques douanières confirment la tendance. Le Customs and Border Protection a observé une augmentation d'environ 830 % des saisies de brouilleurs de signal depuis 2021. Ce chiffre donne la mesure du marché parallèle qui s'est développé autour de ces appareils, bien au-delà des seuls amateurs de radiofréquence.
Le cadre légal : règles de la FCC et application
La réponse à la question la plus fréquente est sans ambiguïté : non, construire ou utiliser un brouilleur WiFi n'est pas légal. La FCC rappelle que la loi fédérale américaine interdit d'exploiter, de commercialiser ou de vendre tout équipement de brouillage qui interfère avec des communications radio autorisées, y compris la téléphonie cellulaire, les services PCS, les radars de police et le GPS. Aucune exemption n'existe pour un usage en entreprise, en salle de classe, à domicile ou dans un véhicule.
Même les forces de l'ordre locales ne disposent pas d'une autorité indépendante pour utiliser ces appareils. Seules certaines agences fédérales peuvent y être autorisées dans des cas précis. C'est un point souvent mal compris : la possession et l'usage ne relèvent pas d'une simple tolérance locale, mais d'une interdiction fédérale.
Pour un lecteur français ou européen, la logique est comparable. En France, l'Arcep et le Code des postes et des communications électroniques encadrent strictement l'émission radio, et le brouillage de fréquences autorisées expose à des sanctions pénales. Les projets présentés sur Instructables, Arduino Project Hub, Hackster, YouTube ou Medium restent donc, dans la quasi-totalité des cas, des démonstrations techniques à visée éducative, pas des produits utilisables librement.
Ma recommandation de terrain est simple : si le sujet vous intéresse pour la cybersécurité, étudiez les attaques de déauthentification en laboratoire isolé, avec du matériel que vous possédez, et concentrez-vous sur la défense — protection des trames de gestion, segmentation du réseau, surveillance des journaux. C'est là que se trouve la valeur professionnelle, pas dans l'émission illégale.
Quels tutoriels DIY existent et que faut-il en retenir ?
Les ressources disponibles sont nombreuses et de qualité inégale. Instructables propose un guide « Wi-Fi Jammer Using ESP8266-01 » en trois étapes, ainsi qu'un tutoriel en sept étapes pour construire un brouilleur destiné aux drones, au WiFi et aux réseaux 4G, à base de modules et de circuits haute tension. Arduino Project Hub et Hackster publient le même projet nRF24L01 daté du 8 août 2022.
Sur YouTube, les formats courts dominent : construction d'un mini brouilleur WiFi avec un deauther ESP8266, brouilleur ESP32 WiFi et Bluetooth, montage Bluetooth et WiFi avec ESP32 et nRF24L01, brouilleur WiFi portable à base d'ESP8266, ou encore brouilleur utilisant un émetteur AV 2,4 GHz. Medium propose un article intitulé « The Ghost in Your Wi-Fi », consacré à la construction d'un brouilleur et d'un générateur de faux hotspot avec ESP8266.
| Plateforme | Contenu | Format |
|---|---|---|
| Instructables | Brouilleur WiFi ESP8266-01 | 3 étapes |
| Instructables | Brouilleur drones, WiFi, 4G | 7 étapes |
| Arduino Project Hub / Hackster | Brouilleur WiFi nRF24L01 | Article, 8 août 2022 |
| YouTube | Montages ESP8266, ESP32, 2,4 GHz | Vidéos courtes |
| Guide débutant WiFi/Bluetooth | Fil communautaire |
Ce qu'il faut retenir de ces contenus, c'est leur valeur pédagogique sur les principes RF et la sécurité WiFi, pas leur usage réel. Les montages les plus crédibles techniquement sont aussi les plus limités en portée, et les plus ambitieux en portée sont ceux qui exposent le plus leur auteur à des poursuites.
Enfin, gardez en tête que les conférences comme le DEF CON servent justement à canaliser cet intérêt vers la recherche en sécurité et la divulgation responsable. C'est le cadre dans lequel ces compétences ont une valeur légitime et reconnue.
Questions fréquentes
Est-il légal de construire ou d'utiliser un brouilleur WiFi ?
Non. Selon la FCC, la loi fédérale américaine interdit d'exploiter, de commercialiser ou de vendre tout équipement de brouillage interférant avec des communications radio autorisées, notamment la téléphonie cellulaire, les services PCS, les radars de police et le GPS. Aucune exemption n'existe pour une entreprise, une salle de classe, un domicile ou un véhicule, et même les forces de l'ordre locales n'ont pas d'autorité indépendante.
Comment fonctionne réellement un brouilleur WiFi ?
Un brouilleur WiFi émet des signaux radiofréquence puissants sur les mêmes bandes que les réseaux locaux, comme 2,4 GHz et 5 GHz, créant un bruit numérique suffisant pour empêcher les appareils sans fil de communiquer avec un routeur. Les circuits combinent un amplificateur RF, un circuit générateur de bruit à condensateurs et un circuit d'accord à inductance et condensateur.
Quel matériel utilisent les projets DIY de brouilleur WiFi ?
Les montages courants reposent sur un microcontrôleur ESP8266 ou ESP32, parfois associé à des modules nRF24L01 reliés en SPI. Certains projets ajoutent un module de charge TP4056, des batteries 3,7 V, des condensateurs, des boutons on/off et une veroboard. Le firmware deauther pour ESP8266 envoie des trames de désauthentification pour déconnecter les appareils d'un point d'accès.
Comment savoir si un brouilleur WiFi est utilisé près de chez moi ?
Les signes incluent une chute importante ou une perte de signal WiFi même près du routeur, des appareils qui se déconnectent et se reconnectent sans cesse, une latence élevée, des pertes de paquets et un débit réduit. Les connexions Ethernet filaires continuent de fonctionner normalement, car les brouilleurs n'affectent que les appareils sans fil.