RFID-skimming forbindes ofte med fjernscanning af kontaktløse kort, men de fleste tab skyldes fysiske skimmere på terminaler, pengeautomater og tankanlæg. Her gennemgår vi mekanismerne, myterne og de tiltag, der reelt beskytter både forbrugere og butikker.
Hvad er RFID-skimming, og hvordan adskiller det sig fra kortskimming?
RFID-skimming betyder, at nogen uautoriseret aflæser data fra kontaktløse kort, digitale tegnebøger og smartphones med en bærbar RFID-læser. Teknologien er bygget op omkring radiobølger. Læseren sender et RF-felt ud, og en brik inden for rækkevidde opsamler energien, aktiverer sin chip og sender de lagrede data tilbage. Passive brikker har intet batteri og er derfor afhængige af læserens signal, mens aktive brikker har eget batteri og kan sende over længere afstande. Men det er værd at holde fast i, at den reelle trussel ved kassen sjældent er avanceret RFID-fjernscanning. Den er snarere fysiske skimmere, der monteres på eller i terminaler, pengeautomater og tankstandere for at opsnappe magnetstribedata og PIN-koder.
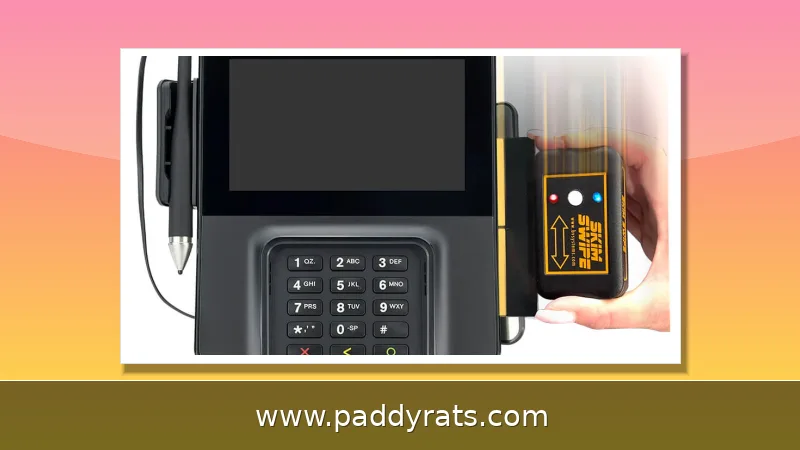
Kortskimming er en anden størrelse end RFID-skimming. Her handler det om en fysisk affære: Kriminelle monterer en camoufleret falsk kortlæser, som registrerer data fra magnetstriben, når kortet bliver svipet eller sat i, og den kombineres ofte med skjulte kameraer eller et såkaldt tastatur-overlay, der fanger PIN-koden. Når svindlerne sidder med både kortdata og PIN, kan de klone kortet og hæve penge eller shoppe løs. RFID-skimming foregår derimod trådløst og kontaktløst, men begrænses af kryptering og den korte rækkevidde. Fysisk skimming kræver til gengæld, at nogen først har været der fysisk og installere udstyret – til gengæld giver det adgang til magnetstribedata og PIN. FBI beskriver det ret præcist: Skimming opstår, når ulovligt installerede enheder på eller i pengeautomater, POS-terminaler eller tankanlæg opsamler kortdata og registrerer kortholdernes PIN-koder.
Skimmere gemmer som regel de opsnappede data til en senere download eller trådløs overførsel, mens nogle typer sender dem videre i realtid til enheder i nærheden. Selve monteringen tager bokstaveligt talt kun et par sekunder, og svindlere bruger ofte en afledningsmanøvre over for ekspedienten, så de uforstyrret kan sætte enheden på plads. Ved POS-terminaler er skimmeren typisk bygget som et overlay, der lægges oven på terminalen, og som kan sende data trådløst videre – det er blandt andet blevet brugt til at fange oplysninger fra EBT-kort. Ifølge Orion Policy Institute gennemløber skimming fire faser: først skaffer man sig enheden, så installerer man den, derefter opsamles dataene, og til sidst bruges de opsamlede data til svig.
Hvordan installerer kriminelle skimmere ved point-of-sale-terminaler?
Ved selve kassen er skimmeren tit et tyndt overlay, der blot lægges oven på terminalens kortlæser eller tastatur – og som sagtens kan slippe igennem et hurtigt blik. Nogle af enhederne opsamler magnetstribedata, når kortet trækkes igennem, mens andre registrerer selve trykkene på tastaturet og dermed fanger PIN-koden. Den klassiske kombination er et skjult pinhole-kamera sammen med et tastatur-overlay, fordi svindleren så sidder med både kortdata og den tilhørende kode i ét hug. Selve installationen kræver fysisk adgang til terminalen, og derfor ser man ofte, at svindlere optræder som teknikere eller skaber en forstyrrelse, så ekspedienten ikke opdager indgrebet.
For butikker handler det først og fremmest om at tjekke, at terminalens serienummer passer, og at der ikke er tegn på manipulation – det kan være beskadigede sikkerhedsmærkater eller kabler, der pludselig er skiftet ud. Kommer der uanmeldte servicebesøg, bør man være lidt på vagt, og medarbejderne skal oplæres i at kigge terminalen efter i sømmene ved hvert vagtskifte. Krypterede POS-systemer og en fast rutine med at kontrollere kortlæseren hjælper med at holde risikoen nede. På tankstationer er rådet at vælge en stander tæt på butikken, hvor personalet kan se den, køre debetkortet som kredit eller betale inde i butikken – skimmere på tankstandere har nemlig været et tilbagevendende problem.
Kan RFID-scannere virkelig læse kort på afstand?
Det korte svar er nej. Påstanden om, at en RFID-scanner skulle kunne stjæle kreditkortoplysninger på 15 til 20 fod afstand, holder ikke vand. Ifølge Roy Howard Community Journalism Center er kontaktløse kort nemlig krypterede og dermed ikke sårbare over for scanning på lang afstand, og eksperter vurderer, at den slags tyveri i praksis er yderst vanskeligt at gennemføre. De fleste skimmere kan desuden kun læse på op til cirka 19 tommer, altså omkring 50 centimeter, og i virkeligheden gør forhold som folk, tasker og bevægelse det endnu sværere at læse på afstand.
Det er nu meget godt at kende de tekniske rækkevidder, for det er faktisk dem, der forklarer, hvor myten kommer fra. Et RFID-system består af en læser, nogle brikker og antenner, og hvor langt man kan læse, afhænger af frekvensen, hvilken type brik der er tale om, læserens effekt, hvordan antennerne er sat op, og hvordan omgivelserne ser ud. Passive brikker ligger under for læserens energi, mens aktive brikker selv kan sende over langt større afstande. Og det er netop den forskel, der bliver rodet sammen, når nogen påstår, at kontaktløse betalingskort kan scannes på flere meters afstand.
| Teknologi | Frekvens | Typisk rækkevidde |
|---|---|---|
| Lavfrekvens RFID | 125-134 kHz | Kontakt til ca. 10 cm |
| Højfrekvens/NFC | 13,56 MHz | Nærkontakt til ca. 30 cm |
| Ultrahøjfrekvens RFID | 860-960 MHz | Flere fod til over 10 meter |
| Aktiv RFID | 433 MHz / 2,45 GHz | 30-100+ meter |
Tabellen viser, at betalingskort og NFC-enheder arbejder i højfrekvensområdet, hvor rækkevidden under gode forhold højst er omkring 30 centimeter. Aktive RFID-systemer kan derimod nå meget længere – men dem bruger man typisk til lagerstyring og adgangskontrol, ikke til kontaktløse betalingskort. Så historierne om scannere, der kan aflæse kort på flere meters afstand gennem en lommebog eller taske, skal man nok tage med et gran salt; det er mere myte end reel trussel. ButterflyMX nævner ganske vist, at aktive RFID-læsere kan nå op til 300 fod, eller 1.500 fod med en signalrepeater – men det tal siger altså intet om, hvor sikre betalingskortene er i praksis.
Hvad er de reelle risici ved RFID-skimming ved kassen?
Langdistancescanning er ganske vist overdrevet, men det ændrer ikke ved, at skimming er et reelt og dyrt problem. Gorilla Technology vurderer, at RFID-skimming alene i USA koster finansielle institutioner og forbrugere over 1 milliard dollars om året, og FICO kunne rapportere en stigning på 452 procent i points of compromise fra 2021 til 2022 – et tal, der viser, at de fysiske skimmere stadig er udbredte. Truslen samler sig især om terminaler, pengeautomater og tankanlæg, hvor magnetstribedata og PIN-koder kan opsnappes og senere bruges til card-not-present-svig på nettet.
EBT-kort har mindst siden 2021 været et oplagt mål for skimminggrupper, og forklaringen er ret enkel: benefit-kort er i vid udstrækning ikke chip-aktiverede. Det gør dem lettere at kompromittere og efterfølgende hæve kontanter fra, og samtidig har EBT-kortholdere en markant svagere beskyttelse end indehavere af almindelige kredit- og debetkort. Ifølge MidSouth Community Federal Credit Union kan godtgørelsen trække ud i uger, og i visse tilfælde dækkes hele tabet slet ikke. Det viser med al tydelighed, at den reelle risiko ikke udelukkende er et spørgsmål om teknologi — den afhænger i lige så høj grad af, hvilke korttyper forbrugeren står med, og hvilke beskyttelsesmekanismer der følger med dem.
Hvordan kan forbrugere og butikker forebygge skimming?
For forbrugere starter beskyttelsen ved terminalen. Undersøg pengeautomater, POS-terminaler og kortlæsere for løse, skæve, beskadigede eller ridsede dele, og træk forsigtigt i tastaturets kanter for at afsløre et eventuelt overlay. Dæk tastaturet med hånden, når PIN-koden indtastes, og brug chipkort eller tap-to-pay, hvor det er muligt. Undgå debetkort, der er knyttet til flere konti, overvåg kontoudtog løbende, og frys kortet og kontakt banken ved mistanke om kompromittering. Ved tankanlæg bør man vælge en stander tæt på butikken og i personalets synsfelt, køre debetkortet som kredit eller betale indenfor.
For butikker handler det om kontrol og træning. Bekræft, at terminalens serienummer matcher, og hold øje med odde ændringer, beskadigede sikkerhedsmærkater eller udskiftede kabler. Vær forsigtig med uanmeldte servicebesøg, og instruer medarbejderne i at inspicere terminalen regelmæssigt. Brug krypterede POS-systemer, og hav en fast procedure for, hvem der må åbne eller vedligeholde terminalen. For EBT-kortholdere gælder det om aldrig at oplyse PIN-koden, at verificere beskeder via statens benefits-agentur og kun bruge kendte telefonnumre til saldotjek.
Hvilken rolle spiller RFID-blokerende produkter?
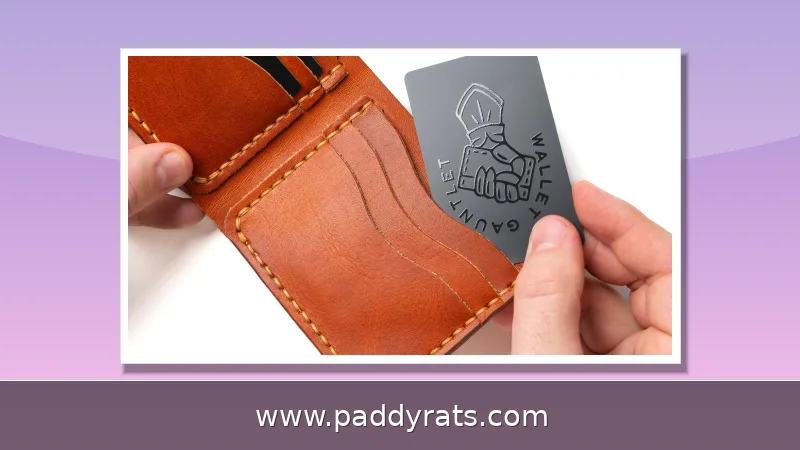
RFID-blokerende tegnebøger, ærmer og kort skaber en barriere, der blokerer scannersignaler, og de kan derfor give en ekstra følelse af tryghed. Men eksperter vurderer, at truslen fra langdistance-RFID-skimming er stærkt overdrevet. Teknologien findes, men de fysiske forhold gør det svært at kopiere data ulovligt, og kontaktløse kort er krypterede. Derfor er blokerende produkter et frivilligt ekstra lag, ikke en nødvendighed for at beskytte sin økonomi.
Den mere effektive beskyttelse ligger i adfærd og valg af betalingsmiddel: brug chip og tap-to-pay, dæk PIN-koden, kontroller terminalen og overvåg dine konti. Hvis man samtidig undgår at bruge EBT-kort og debetkort med bred adgang til flere konti, reducerer man den reelle eksponering betydeligt. Skimming er en form for computerbedrageri og tyveri efter 18 U.S.C. 1030, men strafferetlig forfølgning erstatter ikke den enkeltes forebyggelse. I praksis er den største gevinst at være opmærksom ved terminalen frem for at stole på et særligt produkt.
Ofte stillede spørgsmål om RFID-skimming
Kan kriminelle virkelig skimme mit kreditkort med en RFID-scanner på flere meters afstand?
Nej. Kontaktløse kort er krypterede og udsender ikke følsomme oplysninger, og RFID-scannere kan ikke læse fulde kortdata på 15 til 20 fod afstand. Der findes ikke troværdige beviser for den slags tyveri, og de fleste skimmere kan kun læse på op til cirka 19 tommer, altså omkring 50 centimeter.
Hvad er forskellen på en kortskimmer og RFID-skimming?
En kortskimmer er en skjult enhed, der monteres på eller i pengeautomater, POS-terminaler eller tankstandere og opsamler data fra kortets magnetstribe, ofte kombineret med kameraer eller tastatur-overlays til at fange PIN-koder. RFID-skimming bruger en bærbar læser til trådløst at scanne kontaktløse kort, men kontaktløse kort er krypterede og ikke sårbare over for scanning på lang afstand.
Hvordan beskytter jeg mig mod skimming ved en POS-terminal?
Undersøg terminalen for løse, skæve, beskadigede eller ridsede dele, og træk forsigtigt i tastaturets kanter. Dæk tastaturet, når du indtaster PIN-koden, og brug chipkort eller tap-to-pay, hvor det er muligt. Undgå debetkort knyttet til flere konti, og overvåg dine kontoudtog for uautoriserede transaktioner.
Er RFID-blokerende tegnebøger nødvendige for at forhindre RFID-skimming?
RFID-blokerende tegnebøger, ærmer og kort kan blokere scannersignaler, men truslen fra langdistance-RFID-skimming er stærkt overdrevet. Teknologien findes, men reelle forhold gør det svært at kopiere data ulovligt. Blokerende produkter er et frivilligt ekstra lag, ikke en nødvendighed.