RF cyber takeover: Sådan overtager anti-drone-systemer rogue-droner
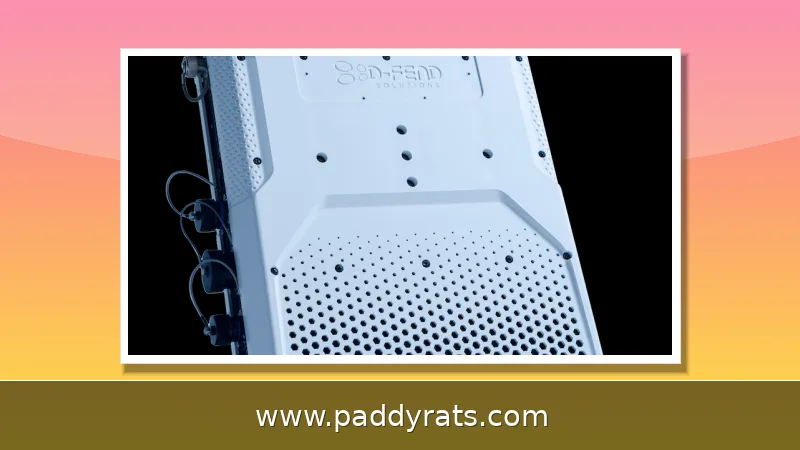
RF cyber takeover er en ikke-kinetisk C-UAS-teknologi, der tager kontrol over uvedkommende droner på protokolniveau og lander dem sikkert. Her er hvordan det virker, og hvorfor det adskiller sig fra jamming og spoofing.
Hvad er RF cyber takeover i anti-drone-forsvar?
RF cyber takeover er en ret avanceret gren af anti-drone-teknologien (C-UAS). I stedet for at jamme signalet eller skyde dronen ned, bruger man radiofrekvens-teknik til at overtage kontrollen med uvedkommende droner på protokolniveau. Fremgangsmåden er egentlig ret enkel i princippet: Systemet lytter passivt med på RF-spektret og fanger dronens unikke kommunikationsprotokol. Derefter sender det et kort, præcist signal, der tager styringen og leder dronen sikkert ned ad en forudbestemt rute til en kontrolleret landing.
Modsat bredspektret jamming er der her tale om et kirurgisk indgreb – det rammer udelukkende den drone, der er i søgelyset, og sætter ikke spor i form af forstyrrelser på omkringliggende systemer. Fagligt går teknologien under flere navne: cyber takeover, cyber over RF (CoRF), RF cyber-takeover C-UAS, drone cyber takeover, non-kinetic counter-drone, protocol-level intervention, surgical takeover, fend-off og safe landing. Uanset hvilket begreb man bruger, er selve idéen den samme: målet er ikke at smadre dronen, men at tage styringen tilbage og afslutte situationen på en kontrolleret måde.
Hvordan virker RF cyber takeover – fra spektrumscanning til sikker landing?
Det hele starter altså med passiv RF-signaldetektion. Systemet scanner RF-miljøet for aktive dronesignaler og trækker brugbar information ud – det kan være drone-type, højde, hvor kameraet peger hen, og hvor operatøren befinder sig. Så følger protokolanalysen, hvor kommunikationen mellem drone og controller bliver dissekeret. Og her er det værd at bemærke, at moderne systemer faktisk formår at tilpasse sig nye eller specialtilpassede protokoller i realtid.
I vulnerability assessment afkodes datalinket, og man leder efter svagheder for derefter at forberede en strategi til at overtage kontrollen. Selve mitigation-strategien kan gribe ind på flere måder: den kan forstyrre den videobaserede navigation, overtage dronen og lande den sikkert, omdirigere den, fryse den midt i luften eller sende den tilbage igen. Til sidst kommer selve takeover, hvor dronen sendes ad en sikker rute mod en foruddefineret landingsposition – og piloten når ikke at genvinde kontrollen. En såkaldt fend-off fungerer ved at klippe forbindelsen mellem dronen og pilotens fjernbetjening, hvorefter dronen enten flyver tilbage til startpositionen eller reagerer ud fra sin fail-safe-konfiguration.
Sentrycs' Cyber Over RF (CoRF) følger samme grundtanke, men opdeler den i fem trin: først scannes spektret, derefter analyseres protokollen, så vurderes sårbarhederne, en mitigationsstrategi lægges, og til sidst gennemføres selve overtagelsen. Denne trinvise opbygning gør indgrebet mere forudsigeligt og nemmere at dokumentere – og det er faktisk ikke en uvæsentlig pointe, når man opererer i miljøer, hvor der simpelthen ikke er plads til fejlhåndtering.
Cyber takeover vs. jamming og spoofing: Hvorfor kontrol er afgørende
Jamming er altså noget, der bare skærer bredt og blokerer alle mulige frekvenser uden skelen til, hvad der ellers foregår. Det kan nemt forstyrre kommunikationen for luftfart, politi og redningstjenester – og i byområder er det både direkte farligt og typisk også ulovligt. Cyber takeover fungerer på en helt anden måde: det er kirurgisk, det larmer ikke, og det overholder reglerne, samtidig med at der ikke efterlades spor af interferens på de omkringliggende systemer.
Spoofing efterligner bare transaktioner eller signaler – du får ikke reel kontrol over dronen. GNSS-spoofing sender falske signaler ud, men der er intet cyber-kontrol-element indbygget, og det kan i værste fald påvirke biler eller fly i nærheden. Cyber takeover er en helt anden tilgang: her overtager man faktisk styringen, dirigerer dronen ad en sikker rute og lander den på et forud planlagt sted.
Kinetiske løsninger – net, lasere og interceptor-droner – er med andre ord bygget til militære slagmarker, hvor der ikke findes civile hensyn at tage. Den slags kan man bare ikke slippe løs over et stadion, en lufthavn eller en tætbefolket by, hvor risikoen for følgeskader simpelthen er for stor. Noget andet er sensor-only-systemer, altså radar og EO/IR: de er glimrende til at holde øje med et stort område, men de stopper ved detektion – de griber ikke ind. Akustiske systemer har til gengæld deres helt egen akilleshæl, for i støjende bymiljøer drukner signalet let. Tabellen nedenfor opsummerer forskellene.
| Teknologi | Princip | Kontrolniveau | Risiko for omgivelser |
|---|---|---|---|
| RF cyber takeover | Protokol-overtagelse | Fuld kontrol, sikker landing | Meget lav |
| Jamming | Bred frekvensblokering | Ingen kontrol | Høj, kan ramme nødtjenester |
| Spoofing | Falske signaler | Delvis, ingen fuld kontrol | Moderat, kan påvirke nærliggende enheder |
| Kinetisk nedtagning | Net, laser, interceptor | Fysisk ødelæggelse | Høj, følgeskader |
| Sensor-only | Radar, EO/IR, akustik | Kun detektion | Lav, men ingen indgriben |
Nøglefunktioner og kapaciteter i RF cyber takeover-systemer
Et moderne RF cyber takeover-system er bygget op i flere lag, og det er faktisk kombinationen, der gør arbejdet. Først og fremmest en passiv RF-detektion, der lytter med i baggrunden. Dernæst en protokolanalyse, der kører i realtid, mens truslen udvikler sig. Til det kommer en sårbarhedsvurdering, og til sidst selve effektoren, som er den del, der reelt overtager styringen af dronen. Systemet skal altså kunne skelne mellem autoriserede og uautoriserede droner, og det skal kunne håndtere swarm-angreb én for én, så flere droner kan tackles samtidigt, uden at man kommer til at ramme de forkerte.
En anden vigtig kapacitet er, at systemet både kan køre autonomt og manuelt. Det betyder, at det enten kan arbejde selvstændigt inden for nogle fastlagte rammer, eller styres direkte af en operatør, når situationen kræver det. Samtidig kan det kobles sammen med radar, EO/IR og akustiske sensorer, og på den måde kan man opbygge et flerlagsforsvar, hvor detektion, identifikation og selve indgriben hænger sammen i én samlet arbejdsgang i stedet for at være spredt ud over flere løsrevne systemer.
Specifikationerne varierer mellem platforme. Nedenfor er de væsentligste parametre for de mest omtalte systemer samlet.
| System | Nøgleegenskaber | Drift |
|---|---|---|
| EnforceAir | Autonom eller manuel, lang rækkevidde, kompakt ruggedized C-UAS cyber-SDR | Software-defineret radio |
| EnforceAir2 | Øget effekt, ydeevne, portabilitet og rækkevidde i kompakt format | Bærbar |
| EnforceAir PLUS | RF cyber takeover, auto-kalibreret radar og software-defineret RF-jamming | Flerlags, multi-panel solid-state radar |
| DefenSync Interception | Kort præcist signal, optimeret interventionsafstand, skelner autoriserede droner | Swarm-håndtering |
EnforceAir og EnforceAir2: Felttestede RF cyber takeover-platforme
D-Fend Solutions' EnforceAir er blandt de mest udbredte platforme og er ifølge selskabet deployeret hos topmyndigheder i USA og store internationale lufthavne globalt. Platformen kombinerer autonom eller manuel drift, lang rækkevidde og en kompakt, ruggedized C-UAS cyber-SDR. Det gør den velegnet til både faste installationer og mobile enheder.
EnforceAir2 bringer øget effekt, ydeevne, portabilitet og rækkevidde i et kompakt footprint. Ifølge D-Fend Solutions er målet at give operatører samme cyber-overtagelseskapacitet i en lettere og mere mobil formfaktor. Platformen er designet til at kunne bruges i situationer, hvor hurtig opstilling og diskret drift er afgørende.
Teknologien er blevet anerkendt eksternt. Booz Allen Hamilton har udpeget non-kinetic C-UAS som en top emerging technology og fremhævet D-Fend Solutions som emerging innovator. EnforceAir har desuden vundet First Place XCELLENCE i Technology Hardware & Systems Design. Ifølge selskabet er Assaf Monsa, CTO, forfatter til en sammenligning af cyber vs. spoofing, mens Yaniv Benbenisti er President og Chief Product Officer, og Jeffrey Starr er Chief Marketing Officer.
EnforceAir PLUS: Cyber-drevet flerlags-C-UAS med radar og jamming
Den 19. august 2025 lancerede D-Fend Solutions EnforceAir PLUS, som beskrives som branchens første cyber-drevne flerlags-C-UAS-system. Systemet kombinerer RF cyber takeover, auto-kalibreret radardetektion og en software-defineret RF-jamming-mulighed. Dermed samles flere modforanstaltninger i én platform, så operatører kan vælge det rette indgreb afhængigt af situationen.
EnforceAir PLUS anvender ifølge selskabet et kompakt multi-panel solid-state radar, herunder modeller fra Echodyne, samt SmartAir data fusion engine, der smelter sensordata sammen. Systemet tilbyder out-of-the-box integration, automatisk kalibrering og en intuitiv brugergrænseflade. Eksisterende EnforceAir-brugere kan opgradere til den nye platform.
Den flerlagsarkitektur er værd at bemærke, fordi den adresserer et tilbagevendende problem i C-UAS: Ingen enkelt sensor eller effektor dækker alle scenarier. Ved at kombinere radar, RF-cyber-overtagelse og jamming i samme system kan operatører håndtere både enkeltdroner og mere komplekse hændelser uden at skifte mellem forskellige leverandørers værktøjer.
Validering og bedste praksis for RF cyber takeover
Validering af RF cyber takeover-systemer kræver realistiske testforhold. Ifølge bedste praksis bør evalueringer omfatte Downlink Only-scenarier, Bring Your Own Drones (BYOD) og No Prior Exposure. Formålet er at sikre, at systemet testes under forhold, der ligner den virkelige verden, og at resultaterne ikke bliver misvisende.
Tidligere eksponerede droner kan føre til vildledende vurderinger, fordi dronen måske allerede er påvirket af tidligere indgreb eller har registreret systemets signaler. Friske engagementer er derfor afgørende for at måle den reelle ydeevne. Det gælder både i laboratoriet og i felten.
Praktisk set bør en evaluering dokumentere spektrumscanning, protokolanalyse, sårbarhedsvurdering, mitigationsstrategi og selve overtagelsen trin for trin. Det giver et sammenligneligt grundlag og gør det lettere at vurdere, om systemet lever op til kravene i lufthavne, på stadioner eller i andre følsomme miljøer.
Risici, compliance og begrænsninger
RF cyber takeover er ikke uden begrænsninger. Høj RF-interferens i bymiljøer eller i kommunikation med høje frekvenser kan reducere effektiviteten. Rogue-operatører udvikler konstant droner for at modvirke detektion og interception, hvilket stiller krav om løbende opdatering af protokolanalyse og effektorer.
Der er også etiske og juridiske hensyn. Privatliv, indtrængen og potentiel skade på uskyldige omkringstående skal vurderes, før et system tages i brug. Myndighedskrav og lokal lovgivning varierer, og derfor bør deployment altid ske i tæt samarbejde med relevante instanser.
Endelig er der spørgsmålet om autorisation. Systemer skal kunne skelne mellem autoriserede og uautoriserede droner, så lovligt droneflyvning ikke bliver afbrudt. Det kræver præcis identifikation og klare regler for, hvornår og hvordan et indgreb må gennemføres.
Hvilken anti-drone-teknologi er sikker for lufthavne?
For lufthavne er sikkerhed og minimal påvirkning af omgivelserne afgørende. RF cyber takeover er designet til at overtage kontrollen på protokolniveau og lande dronen sikkert uden at forstyrre luftfartens kommunikation. Det gør teknologien attraktiv i miljøer, hvor jamming kan være direkte farlig.
Samtidig bør lufthavne kombinere teknologien med radar og andre sensorer for at få et komplet billede. EnforceAir er ifølge D-Fend Solutions deployeret i store internationale lufthavne, og EnforceAir PLUS tilføjer radar og jamming som supplement. Det understreger, at flerlagsforsvar ofte er den mest robuste tilgang.
Hvordan stopper man droner uden at forstyrre nødtjenester?
Nøglen er at undgå bredspektret jamming og i stedet bruge målrettede indgreb. RF cyber takeover sender et kort, præcist signal til den pågældende drone og efterlader nærliggende frekvenser urørte. Dermed bevarer politi, brandvæsen og ambulancer deres kommunikation.
Det kræver, at systemet kan identificere dronens protokol og vælge det rigtige indgreb. Ifølge Sentrycs' CoRF-model sker det gennem spektrumscanning, protokolanalyse, sårbarhedsvurdering, mitigationsstrategi og selve overtagelsen. Den trinvise proces gør det muligt at handle præcist og dokumenterbart.
Er GPS-spoofere pålidelige til kontinuerlig perimeter-sikkerhed?
GPS-spoofere udsender falske signaler og kan påvirke nærliggende biler eller fly, fordi de ikke har et cyber-kontrol-element. De giver ikke fuld kontrol over dronen og er derfor ikke velegnede til kontinuerlig perimeter-sikkerhed, hvor både pålidelighed og lav risiko er afgørende.
RF cyber takeover giver derimod fuld kontrol, en sikker rute og en forud planlagt landingszone. Det gør teknologien mere egnet til fast perimeterbeskyttelse, især hvor uvedkommende droner skal håndteres uden at skabe utilsigtede følger for omgivelserne.
Hvordan valideres RF cyber takeover-systemer korrekt?
En gyldig evaluering bør afspejle faktiske feltforhold. Det betyder Downlink Only-scenarier, Bring Your Own Drones (BYOD) og No Prior Exposure. Tidligere eksponerede droner kan føre til misvisende resultater, fordi de allerede kan være påvirket af tidligere indgreb.
Friske engagementer er afgørende for at måle den reelle ydeevne. Testen bør dokumentere hele kæden fra spektrumscanning til overtagelse og landing, så resultaterne kan sammenlignes på tværs af systemer og scenarier.
Hvad er begrænsningerne ved RF cyber takeover?
Høj RF-interferens i bymiljøer eller højfrekvensmiljøer kan reducere effektiviteten. Rogue-operatører udvikler konstant droner for at modvirke interception, og derfor kræver teknologien løbende opdateringer. Privatliv, indtrængen og potentiel skade på uskyldige omkringstående skal også vurderes.
Derudover er der juridiske og etiske krav, som varierer mellem lande og regioner. Deployment bør derfor ske i samarbejde med myndigheder og med klare regler for, hvornår et indgreb må iværksættes.
Hvordan kombinerer man RF cyber takeover med andre sensorer?
RF cyber takeover fungerer bedst som en del af et flerlagsforsvar. Radar giver bred overvågning, EO/IR giver visuel bekræftelse, og akustiske sensorer kan supplere i visse miljøer. Når sensorerne kombineres, kan systemet opdage, identificere og vælge det rette indgreb.
EnforceAir PLUS illustrerer denne tilgang ved at kombinere RF cyber takeover, auto-kalibreret radar og software-defineret jamming i én platform. SmartAir data fusion engine samler sensordata, og out-of-the-box integration gør det lettere at opstille systemet uden langvarig konfiguration.
Hvilke platforme kan fysisk fange UAV'er – og er lasere effektive mod swarms?
Kinetiske løsninger som net, lasere og interceptor-droner kan fysisk nedtage UAV'er, men de er primært designet til militære slagmarker. I byer, på stadioner og i lufthavne er risikoen for følgeskader for høj, og derfor er ikke-kinetiske metoder ofte at foretrække.
Lasere kan i teorien ramme flere mål hurtigt, men de har begrænsninger i dårligt vejr og kan skabe nedfaldende fragmenter. Mod swarms er RF cyber takeover mere egnet, fordi systemet kan håndtere flere droner individuelt og lede dem til sikker landing uden fysisk ødelæggelse.
Ofte stillede spørgsmål om RF cyber takeover
Hvordan virker RF cyber takeover?
Systemet scanner passivt RF-spektret for at opdage dronesignaler, analyserer dronens kommunikationsprotokol, vurderer sårbarheder i datalinket og sender derefter et kort, præcist signal, der overtager kontrollen og lander dronen sikkert i en foruddefineret zone.
Hvordan adskiller cyber takeover sig fra jamming og spoofing?
Jamming blokerer frekvenser udiskriminerende og kan forstyrre luftfart eller nødtjenester. Spoofing efterligner signaler uden fuld kontrol. Cyber takeover efterligner kontrolstationen, overtager fuld kontrol over dronen og lander den uden følgevirkninger for omgivelserne.
Hvad er begrænsningerne ved RF cyber takeover?
Høj RF-interferens i bymiljøer eller højfrekvensmiljøer kan reducere effektiviteten. Rogue-operatører udvikler konstant droner for at modvirke interception. Privatliv, indtrængen og potentiel skade på omkringstående skal også vurderes, ligesom lokale myndighedskrav varierer.
Hvordan bør RF cyber takeover-systemer valideres?
Gyldige evalueringer bør afspejle faktiske feltforhold, herunder Downlink Only-scenarier, Bring Your Own Drones (BYOD) og No Prior Exposure, da tidligere eksponerede droner kan føre til misvisende vurderinger. Friske engagementer er afgørende for at måle den reelle ydeevne.