GPS-spoofing forklaret: Sådan virker falske GPS-signaler, og sådan forsvarer du dig
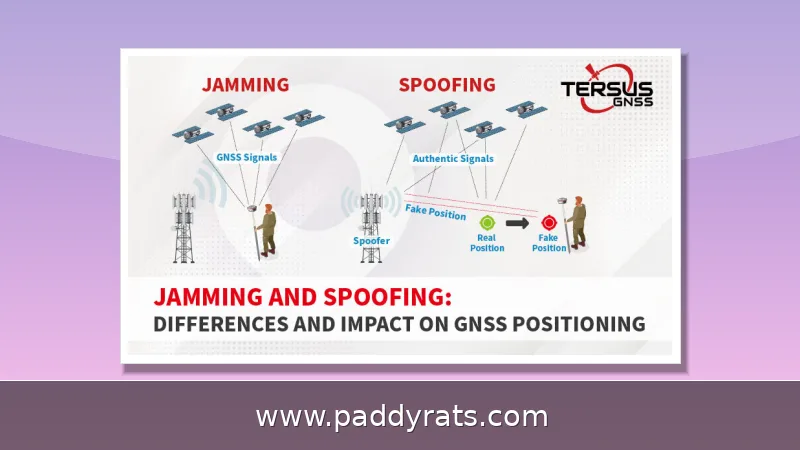
GPS-spoofing overskriver de svage satellitsignaler med falske koordinater, så en modtager tror, den befinder sig et helt andet sted. Her får du teknikken, de dokumenterede hændelser, forskellen fra jamming og de konkrete forsvarsmetoder.
Hvad er GPS-spoofing, og hvordan adskiller det sig fra jamming?
GPS-spoofing er en teknik, hvor en angriber sender forfalskede GNSS-signaler ud, der efterligner de rigtige satellitsignaler, så modtageren låser sig fast på de falske koder og rapporterer en position eller et tidspunkt, der ikke passer. Det er altså ikke det samme som at slukke for signalet. Jeg plejer at forklare det sådan her: Jamming er støj, der overdøver satellitterne, mens spoofing er en falsk stemme, der lyver så overbevisende, at modtageren tror på den. Den forskel er afgørende for, hvordan man opdager og afværger angrebet.
Jamming handler om at sende radiostøj ud på GNSS-frekvenserne, så modtageren slet ikke kan regne sin position ud. Spoofing er noget andet: her efterligner man de ægte signaler, og det kan i praksis fungere som en målrettet form for jamming, hvor kun bestemte modtagere bliver ramt. Fordi de civile PRN-koder ikke er krypterede og faktisk ligger frit tilgængeligt i offentlige databaser, er civile modtagere strukturelt set sårbare over for den slags overtagelse. Militære koder derimod er krypterede, og det er netop derfor, forsvarsapplikationer har en helt anden trusselsprofil end de enheder, almindelige forbrugere går rundt med.
Hvordan virker GPS-spoofing? Signaler, PRN-koder og SDR-værktøjer
Et spoofing-angreb starter typisk med en signalgenerator eller en softwaredefineret radio – en SDR – der er i stand til at sende på præcis samme frekvens som de rigtige satellitter, altså L1 GPS omkring 1575,42 MHz. Fremgangsmåden er ret ligetil i princippet: Angriberen regner først ud, hvilke satellitter der befinder sig over horisonten på det pågældende sted, og bruger derefter de offentligt tilgængelige PRN-koder til at generere nye, identiske koder. De falske signaler sendes ud, og styrken skrues langsomt op, indtil modtageren giver slip på de ægte signaler og i stedet begynder at følge de forfalskede. Når det er sket, kan angriberen indlæse hvilke som helst koordinater og dermed få modtageren til at tro, den befinder sig et helt andet sted.
Spofing-signaler kan være op til 500 gange kraftigere end de ægte GNSS-signaler, og det er netop derfor, at selv velbyggede modtagere kan blive narret til at følge det falske signal. Man skelner mellem to grundformer: hard-take-over, hvor de forfalskede signaler ikke er tidssynkroniserede med de rigtige, og den tidssynkroniserede variant, hvor overgangen foregår mere glidende og derfor er sværere at opdage. Udstyret behøver ikke være stort eller dyrt — det kan være håndholdt og billigt, placeres tæt på målet, medbringes om bord på et fly af en passager eller endda deployeres fra en drone.
Hvem udfører GPS-spoofing, og hvorfor?
Motiverne bag GPS-spoofing er vidt forskellige – lige fra staters militære interesser og ønsket om at sløre egne positioner til økonomisk kriminalitet, smugleri og snyd i mobilspil. Tallene taler deres tydelige sprog: Ifølge WorkGroups slutrapport fra 6. september 2024 er spoofing steget med hele 500 procent, og i gennemsnit bliver nu 1500 fly dagligt udsat for spoofing – til sammenligning var tallet 300 i første og andet kvartal af 2024. Udviklingen har været markant siden 2023, hvor angrebene for alvor begyndte at brede sig, og i dag registreres der dagligt adskillige hændelser via ADS-B-rapporter fra flyene selv.
Flere analyser peger på, at Rusland potentielt står bag næsten 10.000 tilfælde af spoofing. Et af de tidligste mistænkte eksempler var tilfangetagelsen af en Lockheed RQ-170-drone i det nordøstlige Iran i december 2011, hvor der blev spekuleret i, om dronen var blevet lokket ned ved hjælp af forfalskede GPS-signaler. Uanset hvad den præcise forklaring så er, viser sagen med al tydelighed, hvor alvorlige konsekvenserne kan blive, når en modtager ikke længere kan stole på sin egen positionsbestemmelse.
Reel påvirkning: luftfart, skibsfart og kritisk infrastruktur
Luftfarten er nok der, hvor spoofing har været lettest at få øje på de seneste år. Når et flys GNSS-modtager pludselig rapporterer en forkert position, er det ikke bare et spørgsmål om et skævt kort – det kan gå ud over navigationen, tidssynkroniseringen og i sidste ende sikkerheden om bord. GPSwise analyserer over 250 millioner ADS-B-beskeder i døgnet og står bag et live-kort over spoofing og jamming, og Flightradar24 har også sin egen oversigt over GPS-jamming og interferens. Sammen tegner de et ret klart billede af, hvor systematisk det her efterhånden er blevet.
Skibsfart og kritisk infrastruktur er lige så udsatte. Tænk på havne, elnet, telekommunikation og finansielle systemer – de er alle sammen afhængige af præcis position og tid, og derfor kan et enkelt spoofing-angreb få konsekvenser, der rækker langt ud over den modtager, der bliver snydt. På virksomhedssiden arbejder Incognia med lokationsteknologi, der er resistent over for spoofing, mens Stanford GPS Lab med støtte fra FAA forsker i anti-spoofing. Derudover findes der aktører som CRFS, Septentrio, Swift Navigation, NextNav og APG, der leverer modtagere og holdover-moduler – altså udstyr, der sørger for at holde tiden stabil, når GNSS-signalet ikke kan bruges.
Statistik og udvikling i spoofing-hændelser
Hvis man følger de offentlige ADS-B-data, er udviklingen ret tydelig. Det, der tidligere var et forholdsvis begrænset antal tilfælde, er i dag blevet en daglig begivenhed i flere regioner – og den stigning på 500 procent, man ser mellem perioderne, siger en del om, hvor hurtigt truslen faktisk har udviklet sig. Tabellen nedenfor samler de vigtigste tal fra WorkGroups slutrapport af 6. september 2024.
| Indikator | Værdi | Periode |
|---|---|---|
| Stigning i spoofing-hændelser | 500 procent | Siden 2023 |
| Spoofede fly om dagen | 1500 | Efter Q1/Q2 2024 |
| Spoofede fly om dagen | 300 | Q1/Q2 2024 |
| Mulige russiske tilfælde | Næsten 10.000 | Samlet vurdering |
| Analyserede ADS-B-beskeder dagligt | Over 250 millioner | GPSwise |
Tabellen viser ikke kun, at omfanget er stort, men også at datagrundlaget er blevet bedre. Flere uafhængige aktører indsamler nu positionsdata fra fly og skibe i realtid, og det gør det muligt at opdage mønstre, der tidligere ville være forsvundet i støjen. Samtidig betyder den øgede opmærksomhed, at både myndigheder og private operatører i højere grad rapporterer hændelser, hvilket kan påvirke statistikken i opadgående retning.
Hvordan opdager man GPS-spoofing? Signal-, tids- og krypteringsmetoder
Opdagelse bygger på at finde afvigelser, som ægte satellitsignaler ikke ville producere. Signalstyrkeovervågning kan afsløre unormalt kraftige signaler, mens analyse af ankomsttid og ankomstvinkel med antennearrays kan identificere, at signalet kommer fra en forkert retning. Krydskorrelation mellem flere GNSS-systemer som GPS, GLONASS, BeiDou og Galileo er en anden effektiv tilgang, fordi et spoofing-angreb sjældent rammer alle systemer lige overbevisende.
Kryptografisk autentificering er den mest robuste langsigtede løsning. Galileo PRS og GPS III-signaler gør det markant sværere at efterligne ægte transmissioner, fordi modtageren kan verificere, at signalet virkelig kommer fra satellitten. I praksis kombinerer man flere metoder: crowd-sourcede modtagerdata, tidsanalyse og signalvalidering. Nedenstående tabel sammenligner de vigtigste tilgange.
| Metode | Hvad den opdager | Begrænsning |
|---|---|---|
| Signalstyrke | Unormalt kraftige signaler | Kan give falske alarmer |
| Ankomsttid | Tidsmæssige afvigelser | Kræver præcis urreference |
| Ankomstvinkel | Forkert signalretning | Kræver antennearrays |
| Multi-GNSS-korrelation | Uoverensstemmelse mellem systemer | Ikke alle modtagere understøtter det |
| Kryptografisk autentificering | Forfalskede koder | Kræver nyere hardware |
Ingen enkelt metode er tilstrækkelig i alle scenarier. Jo flere uafhængige kilder man kan sammenligne, desto sværere bliver det for en angriber at holde illusionen ved lige. Det er også derfor, at løsninger som GPSwise, SkAI Data Services og Flightradar24 kombinerer store mængder realtidsdata med analyser, så afvigelser kan opdages på tværs af mange modtagere i stedet for én ad gangen.
Er GPS-spoofing ulovligt, og hvornår er brug af falsk GPS-lokation i orden?
Lovgivningen varierer fra land til land, men det er en udbredt antagelse, at bevidst spoofing af GNSS-signaler for at forstyrre navigation, luftfart eller kritisk infrastruktur er ulovligt og kan straffes. I Danmark og resten af EU reguleres radioudstyr og interferens gennem telelovgivning og myndighedskrav, og bevidst forstyrrelse af sikkerhedskritisk navigation vil typisk falde ind under straffelovens bestemmelser om fareforvoldelse. Spørgsmålet om lovlighed afhænger derfor i høj grad af konteksten og af, hvem der udfører handlingen.
For private brugere er billedet et andet, når det handler om at ændre sin egen lokation i apps. Android tillader via Mock Location API i Developer Options at sætte falske værdier for breddegrad, længdegrad, højde, hastighed og nøjagtighed. De fleste spoofing-apps ændrer kun bredde- og længdegrad og sætter højde, hastighed og nøjagtighed til konstante værdier som 0, 1 eller et tilfældigt tal. GPS JoyStick beskrives som den eneste app i Google Play, der efterligner realistiske, løbende opdaterede data for alle nødvendige GPS-værdier, med tilpassede indstillinger, favoritter, ruter til teleport og automatisk gang samt en teleport-dialog til indtastning af koordinater.
Falske GPS-apps og VPN-løsninger: hvad gør de egentlig?
Falske GPS-apps på Android uden root bruger Androids indbyggede Mock Location API. På Android 6.0 og nyere vælger man den specifikke app i Developer Options, mens ældre versioner bruger et afkrydsningsfelt. Når appen er valgt, kan den rapportere falske værdier til andre apps, men den ændrer ikke de faktiske satellitsignaler. Det er en vigtig forskel: Appen narrer softwaren på telefonen, ikke GNSS-modtageren i sig selv. Derfor virker den slags værktøjer typisk kun i apps, der ikke har avanceret spoofing-detektion.
VPN-løsninger som NordVPN og Surfshark kombinerer ændret IP-adresse med lokationsoverride. NordVPN har over 9.300 servere i 211 lokationer, ubegrænset data, ingen logs og 30 dages refusion. Surfshark tilbyder ubegrænsede samtidige forbindelser og Override GPS Location under Advanced Settings, og Surfshark Starter koster fra 1,78 dollar om måneden. Nedenstående tabel sammenligner de mest omtalte værktøjer til at ændre lokation.
| Værktøj | Platform | Fordele | Ulemper |
|---|---|---|---|
| GPS JoyStick | Android | Realistiske, opdaterede GPS-værdier | Kræver Developer Options |
| iMyFone AnyTo | iOS | Lav banrisiko, høj stabilitet, gratis prøve | Avancerede funktioner er betalte |
| PGSharp | Android | Nem opsætning, gratis version | Middel til høj banrisiko, urealistisk bevægelse |
| iPOGO | iOS | Funktionsrigt, opdateres hyppigt | Vanskelig installation, kan blive revoked |
| NordVPN | Alle | Stort servernetværk, ingen logs | Ændrer ikke GNSS-signaler |
| Surfshark | Alle | Ubegrænsede forbindelser, GPS-override | Kræver abonnement |
Fælles for alle værktøjerne er, at de ændrer, hvad softwaren tror om positionen, ikke hvad satellitterne faktisk sender. Det betyder, at de kan bruges til spil, test og privatliv, men de udgør ikke et forsvar mod et reelt spoofing-angreb. Skal man beskytte kritisk navigation, kræver det modtagere med anti-spoofing, flere GNSS-systemer og krypteringsbaseret validering.
Sådan spoofedier du din lokation med en VPN: trin for trin
Vil du ændre din tilsyneladende lokation i browseren eller på telefonen, er en VPN den mest ligetil løsning. Fremgangsmåden er den samme på tværs af udbydere: Tegn et abonnement, installer appen, log ind, og opret forbindelse til en server i det ønskede land. Derefter aktiverer du lokationsoverride, hvis udbyderen understøtter det. NordVPNs browserudvidelse findes i browserens app-butik, og når du har logget ind, kan du slå Timezone Spoofing til under Spoofing og vælge land via VPN-knappen.
På Android med Surfshark foregår det sådan: Installer appen, log ind, gå til Settings, derefter VPN Settings og Advanced Settings, og aktivér Override GPS Location. Herefter skal du åbne Developer Options, hvilket gøres ved at trykke syv gange på Build Number, hvis menuen ikke allerede er synlig. Til sammenligning ændrer de fleste gratis GPS-apps kun bredde- og længdegrad, hvilket ofte kan afsløres, fordi højde, hastighed og nøjagtighed står stille på værdier som 0 eller 1. Ægte GPS-værdier svinger hvert sekund, når man bevæger sig, og bevægelse følger aldrig en perfekt lige linje.
Hvordan forsvarer man sig mod GPS-jamming og spoofing?
Forsvar starter med at antage, at GNSS ikke er en betroet kilde i sig selv. Modtagere bør kombinere flere GNSS-systemer, overvåge signalstyrke og ankomsttid og bruge antennearrays, hvor det er muligt. I miljøer med høj risiko bør man supplere med uafhængige navigationskilder som inerti, barometrisk højde og visuel navigation. Det er den tilgang, Stanford GPS Lab og leverandører som Septentrio og Swift Navigation arbejder efter, og som også ligger bag CRFS' RFeye-modtagere og GPS holdover-moduler.
For organisationer er overvågning i realtid afgørende. Tjenester som GPSwise, SkAI Data Services og Flightradar24 giver indsigt i, hvor jamming og spoofing forekommer, og kan bruges til at varsle operatører, før de flyver ind i et påvirket område. På længere sigt er krypteret autentificering den mest holdbare løsning, fordi den gør det muligt at skelne ægte signaler fra forfalskede. Indtil da er kombinationen af flere datakilder, tidsanalyse og fysisk redundans den bedste beskyttelse mod både jamming og spoofing.
Ofte stillede spørgsmål om GPS-spoofing
Hvad er GPS-spoofing i enkle vendinger?
GPS-spoofing er en teknik, hvor man manipulerer data fra GPS ved at udsende forfalskede GPS-signaler. En nærliggende radiosender overdøver de svage satellitsignaler med falske koordinater, så enheder, køretøjer eller apps rapporterer en position, der ikke er virkelig. Modtageren tror altså, at den befinder sig et helt andet sted, eller at tiden er en anden.
Hvordan fungerer GPS-spoofing i praksis?
En angriber bruger en signalgenerator eller en softwaredefineret radio til at udsende falske GPS-signaler, der er stærkere end de ægte satellitsignaler. Modtageren låser sig fast på de forfalskede koder, hvorefter angriberen indlæser falske koordinater. Civile PRN-koder er ukrypterede og offentligt tilgængelige, hvilket gør modtagere sårbare over for denne form for overtagelse.
Hvad er forskellen på GPS-jamming og spoofing?
Jamming overdøver GPS-signaler med radiostøj, så modtageren slet ikke kan beregne en position. Spoofing er mere snigende: Det efterligner ægte satellittransmissioner, så modtageren tror, at falsk information er virkelig. Spoofing kan derfor fungere som en målrettet form for jamming, der kun påvirker bestemte modtagere, mens resten af området ikke mærker noget.
Hvordan kan man opdage GPS-spoofing?
Opdagelse kan ske ved at overvåge signalstyrke, analysere ankomsttid og ankomstvinkel med antennearrays, krydskorrelere flere GNSS-systemer som GPS, GLONASS, BeiDou og Galileo, bruge crowd-sourcede modtagerdata og anvende kryptografisk autentificering som Galileo PRS og GPS III-signaler. Jo flere uafhængige kilder man sammenligner, desto sværere er det for en angriber at holde illusionen ved lige.