Whitelist vs Blacklist Spectrum Control: подходы к контролю доступа и их различия
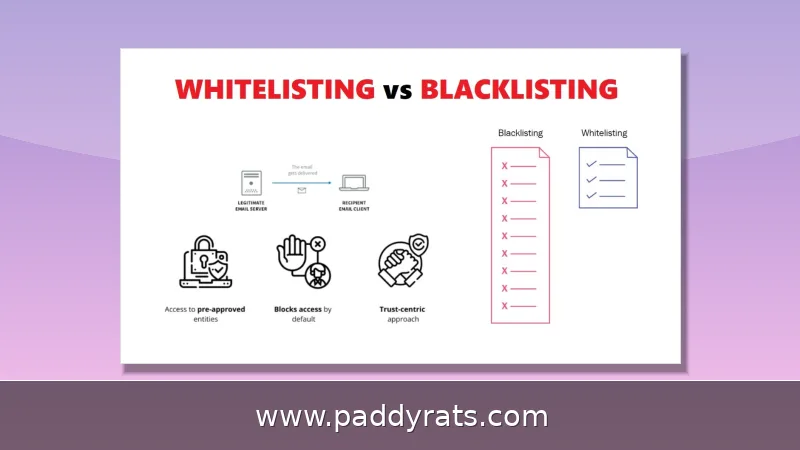
Спектр контроля доступа простирается от строгого запрета по умолчанию (белые списки) до разрешения по умолчанию (чёрные списки), а серые списки занимают промежуточное положение. Разбираем, как это работает в кибербезопасности, почтовой фильтрации, сетевом доступе и родительском контроле.
Что такое спектр контроля доступа?
Спектр контроля доступа — это непрерывная шкала моделей безопасности, крайние точки которой занимают белые и чёрные списки. На одном конце стоит подход default-deny: всё запрещено, пока явно не разрешено. На другом — default-allow: всё разрешено, пока конкретно не заблокировано. По данным аналитиков Binadox (сентябрь 2024 года), именно эти две модели представляют собой противоположные полюса контроля доступа.
Между ними находится серый список — промежуточный режим, при котором неизвестные или подозрительные источники сначала помещаются в карантин, а затем, после проверки, переводятся в белый или чёрный список. Такой трёхуровневый подход позволяет гибко балансировать между безопасностью и удобством, что особенно важно в корпоративных сетях и почтовых шлюзах.
Понимание спектра помогает выбрать стратегию под конкретную задачу: для защиты критичных систем логичнее строгий белый список, а для массовой фильтрации пользовательского контента — чёрный список с элементами адаптивной проверки. Именно поэтому крупные организации всё чаще комбинируют оба подхода, выстраивая эшелонированную оборону.
Как работает белый список (whitelisting)?
Белый список, или allowlist, следует принципу «запрещено всё, что не разрешено явно». По данным Instasafe (февраль 2024 года), это модель default-deny: сначала определяются одобренные сущности — IP-адреса, приложения, пользователи, домены, — затем они интегрируются в систему через политики и правила, а весь остальной трафик блокируется по умолчанию.
С технической точки зрения реализация белого списка требует точной инвентаризации активов и пользователей. Администратор составляет перечень разрешённых приложений и адресов, после чего система пропускает только совпадающие запросы. Всё, что не попало в список, отклоняется автоматически — даже если это легитимный, но новый сервис.
На практике белые списки обычно компактнее и чётче определены, чем чёрные. Это их сила и одновременно слабость: чем строже список, тем выше защита, но тем сложнее поддерживать гибкость. Как отмечает NIST в руководстве SP 800-167 (2015 год), применение белых списков к приложениям считается одним из самых надёжных способов предотвратить запуск неавторизованного кода.
Как работает чёрный список (blacklisting)?
Чёрный список, или blocklist, действует по принципу default-allow: всё разрешено, кроме того, что явно запрещено. Согласно Instasafe (февраль 2024 года), сначала перечисляются известные опасные субъекты, затем они интегрируются в брандмауэры, почтовые фильтры и антивирусы, которые автоматически блокируют совпадающий трафик, пропуская всё остальное.
Главное преимущество чёрного списка — простота первоначального внедрения и низкая ресурсоёмкость. Однако он реактивен: защита появляется только после того, как угроза уже известна и внесена в базу. Как подчёркивает SiteGround (сентябрь 2026 года), попадание домена в крупный блоклист вроде Spamhaus может мгновенно ухудшить доставку писем в тысячи почтовых ящиков.
Практика показывает, что чёрные списки незаменимы там, где нужно быстро отсечь массовые и уже изученные угрозы: спам, известные вредоносные IP, нежелательные каналы. Но они не способны защитить от zero-day-атак и целевых вторжений, поэтому в серьёзных системах их дополняют другими механизмами.
Что такое серый список и где он находится?
Серый список (greylist) — это компромиссный режим, который временно помещает источник в карантин, если он кажется подозрительным или неизвестным. По данным Mutant Mail, после проверки источник переводится либо в белый, либо в чёрный список. По умолчанию серый список сначала изолирует, а уже потом принимает окончательное решение о доступе.
Такой подход особенно популярен в почтовых системах: письмо от незнакомого отправителя задерживается на несколько минут, что позволяет отсечь значительную часть спам-ботов, которые не повторяют попытку доставки. Легитимные серверы обычно отправляют письмо повторно и попадают в белый список автоматически.
Серые списки также применяются в системах адаптивной фильтрации контента и сетевого доступа. Они снижают число ложных срабатываний, которые неизбежны при жёстких чёрных списках, и при этом не требуют ручной проверки каждого нового источника, как в случае с белыми списками.
Белый или чёрный список: сравнение плюсов и минусов
Чтобы выбрать подходящую модель, полезно сравнить их по ключевым параметрам: состояние по умолчанию, модель безопасности, реакция на новый контент, риск обхода, трудозатраты и вероятность ошибок. Ниже приведено прямое сопоставление, основанное на данных WhitelistVideo и отраслевых источников.
| Параметр | Белый список | Чёрный список |
|---|---|---|
| Состояние по умолчанию | Заблокировано | Разрешено |
| Модель безопасности | Проактивная | Реактивная |
| Новый контент | Блокируется до одобрения | Открыт до выявления |
| Риск обхода (VPN, инкогнито) | Очень низкий | Высокий |
| Усилия родителя/админа | Умеренные (курирование) | Низкие (настроил и забыл) |
| Ложные срабатывания | Отсутствуют | Частые |
| Ложные пропуски | Невозможны | Частые |
| Лучше всего подходит | Малым детям, критичным системам | Подросткам, массовой фильтрации |
Плюсы белого списка: высокая безопасность, блокировка неизвестных угроз по умолчанию, простота управления по сравнению с исчерпывающими чёрными списками, снижение риска несанкционированного доступа. Минусы: сложность полной реализации, нехватка гибкости, падение продуктивности при чрезмерной строгости, а также риск того, что одобренная, но скомпрометированная сущность всё равно получит доступ.
Плюсы чёрного списка: лёгкость первоначального внедрения, разрешение большинства действий по умолчанию, меньшая ресурсоёмкость. Минусы: реактивность, неполная защита от неизвестных угроз и вероятность пропусков, которые могут привести к утечкам. Выбор зависит от того, что важнее в конкретном сценарии — максимальная защита или удобство.
Белый и чёрный список в безопасности приложений
В сфере защиты приложений белые списки считаются золотым стандартом: они разрешают запуск только проверенного кода, а всё остальное блокируют. NIST SP 800-167, опубликованный в 2015 году, описывает применение белых списков как эффективный способ предотвратить выполнение вредоносных и неавторизованных программ, особенно на критичных рабочих станциях и серверах.
Чёрные списки в приложениях работают иначе: антивирусы и EDR-системы сверяют файлы и процессы с базами известных сигнатур и блокируют совпадения. Это быстрее и дешевле на старте, но требует постоянных обновлений баз и не спасает от новых, ещё не описанных угроз. Именно поэтому современные решения всё чаще комбинируют сигнатурный анализ с поведенческим и белыми списками.
На практике администраторы используют гибридный подход: критичные бизнес-приложения заносятся в белый список, а потенциально опасные категории — в чёрный. Такой баланс позволяет сохранить управляемость инфраструктуры и не блокировать ежедневную работу сотрудников.
Как внедрить белый и чёрный список: пошагово
Внедрение белого списка начинается с определения одобренных сущностей на основе политик безопасности. Затем составляется сам список, который интегрируется в системы через конфигурацию правил. Весь остальной трафик блокируется по умолчанию. Важно регулярно пересматривать список, чтобы он отражал изменения в инфраструктуре.
Внедрение чёрного списка начинается с перечисления известных опасных субъектов. Далее они интегрируются в защитные инструменты, которые автоматически блокируют совпадающий трафик. Так как список требует постоянного пополнения, необходимо наладить процесс обновления баз и мониторинга инцидентов.
Для почтовых систем действует отдельный порядок: сначала настраиваются аутентификация SPF и DKIM, затем регистрация отправляющих IP в Microsoft SNDS и мониторинг репутации через Gmail Postmaster Tools — и только после этого имеет смысл запрашивать включение в белый список. В родительском контроле логика проще: родитель выбирает около 50 одобренных каналов, приложение блокирует все остальные, а ребёнок запрашивает доступ к новому контенту, который родитель одобряет или отклоняет.
Риски, ограничения и типичные ошибки
Чёрные списки не способны защитить от zero-day-угроз и целевых атак, а чрезмерно агрессивные инструменты могут ошибочно блокировать легитимные источники. Белые списки, в свою очередь, требуют строгого учёта активов и пользователей: если администратор добавит неаутентифицированный домен в allowlist почтового шлюза, возникает риск подмены отправителя.
Важно понимать асимметрию последствий: запись в белом списке помогает только конкретному отправителю в рамках одной принимающей системы, тогда как попадание в публичный блоклист вроде Spamhaus затрагивает всех, кто этот список проверяет. Одна ошибка может стоить доставки писем тысячам получателей.
Кроме того, белые списки плохо масштабируются в быстро меняющихся средах, а чёрные — накапливают устаревшие записи. Оптимальная стратегия — регулярный аудит обоих списков, автоматизация обновлений и сочетание с серыми списками и поведенческим анализом. Только так можно выстроить устойчивую защиту без потери гибкости.
Спектр контроля доступа в родительском контроле и на YouTube
Родительский контроль — наглядный пример спектра в действии. По данным WhitelistVideo (декабрь 2025 года), типичная настройка на основе белого списка одобряет около 50 каналов и блокирует все остальные на платформе. Это даёт максимальную безопасность для младших детей, но требует участия родителя в курировании контента.
Масштаб проблемы объясняет, почему такой подход востребован: пользователи YouTube загружают 500 часов видео каждую минуту, что составляет 720 000 часов нового контента ежедневно. Вручную проверить такой поток невозможно, поэтому приложения вроде Bark, Qustodio и Net Nanny чаще используют чёрные списки: они блокируют известные нежелательные каналы, оставляя остальное открытым.
Выбор между подходами зависит от возраста ребёнка и целей семьи: белый список подходит для юных пользователей и семей, ориентированных на безопасность, тогда как чёрный список удобнее для подростков, где важнее баланс между контролем и свободой.
Почему важно не путать Spectrum Control с контролем доступа
Название Spectrum Control иногда вызывает путаницу: так называется американская компания по производству RF/EMI-компонентов, основанная в 1963 году. По данным её официального сайта, у неё более 70 лет опыта, 20 продуктовых линеек, около 1100 сотрудников и 13 локаций, а за время работы она объединила или поглотила более 40 компаний и продуктовых линеек.
Существует и Spectrum Controls — производитель модулей промышленной автоматизации, поддерживаемый Rockwell Automation TechConnect. Эти организации не имеют отношения к кибербезопасности и спискам доступа, хотя поисковые запросы по теме «spectrum control» могут приводить к их документации.
Разграничение важно для корректного поиска: если вам нужны технические детали белых и чёрных списков в сетях и приложениях, ориентируйтесь на материалы по информационной безопасности, а не на каталоги RF-компонентов. Например, Huawei публикует документацию по чёрным и белым спискам STA в WLAN-сетях, а NIST — руководство по применению белых списков приложений.
Часто задаваемые вопросы
В чём разница между белым и чёрным списком?
Белый список определяет одобренные сущности, которым разрешён доступ, по принципу default-deny: всё блокируется, пока явно не разрешено. Чёрный список определяет запрещённые сущности по принципу default-allow: всё разрешено, пока конкретно не заблокировано. Это противоположные полюса спектра контроля доступа.
Что такое серый список и чем он отличается от белого и чёрного?
Серый список занимает промежуточное положение: он временно помещает подозрительные или неизвестные источники в карантин. После проверки источник переводится либо в белый, либо в чёрный список. По умолчанию серый список сначала изолирует, позволяя провести расследование до окончательного решения о доступе.
Каковы плюсы и минусы белого списка?
Белый список очень безопасен, блокирует неизвестные угрозы по умолчанию и снижает риск несанкционированного доступа. Однако его сложно полностью внедрить, он негибок при изменениях, может снижать продуктивность при чрезмерной строгости, а одобренные сущности сохраняют доступ даже при компрометации.
Каковы плюсы и минусы чёрного списка?
Чёрный список легко внедрить изначально: он блокирует известных злоумышленников и разрешает большинство действий по умолчанию. Но он реактивен, требует постоянных обновлений, не защищает от неизвестных угроз, а одна пропущенная запись может привести к нарушению безопасности.