IMSI-перехватчик: как работают симуляторы сотовых вышек и как их обнаружить
IMSI-перехватчик, или симулятор сотовой вышки (Stingray), маскируется под легальную базовую станцию, чтобы собрать идентификаторы телефона и отследить местоположение. Разбираем механику атаки, что такие устройства умеют и не умеют, и какие способы защиты реально работают.
Что такое IMSI-перехватчик и как его ещё называют?
IMSI-перехватчик, или симулятор сотовой вышки (cell-site simulator, CSS), — это устройство для перехвата мобильного трафика и отслеживания местоположения абонента. В отрасли и в прессе встречаются и другие названия: Stingray, ложная сотовая вышка, поддельная базовая станция, rogue base station, эмулятор сотовой ячейки и drop box. Все они описывают один и тот же класс оборудования — аппарат, который выдаёт себя за легальную вышку оператора связи.
Аббревиатура IMSI расшифровывается как International Mobile Subscriber Identity — международный идентификатор абонента мобильной связи. Это уникальный номер, который однозначно определяет SIM-карту в сети оператора. Именно его в первую очередь пытается заполучить перехватчик: получив IMSI, злоумышленник или ведомство может связать конкретное устройство с человеком, отследить его перемещения и подготовить более адресную атаку.
Аудитория, для которой эта тема критична, широка: от обычных пользователей, озабоченных приватностью, до активистов, журналистов, корпоративных служб безопасности и ИБ-команд. По данным опроса 2023 года, около 57% американцев беспокоятся, что правительство отслеживает их онлайн-поведение, а 46% — что их данные собирают компании. Для России и русскоязычного пространства эти риски не менее актуальны, хотя публичной статистики по числу перехватчиков здесь меньше.
Как IMSI-перехватчики эксплуатируют доверие сотовой сети
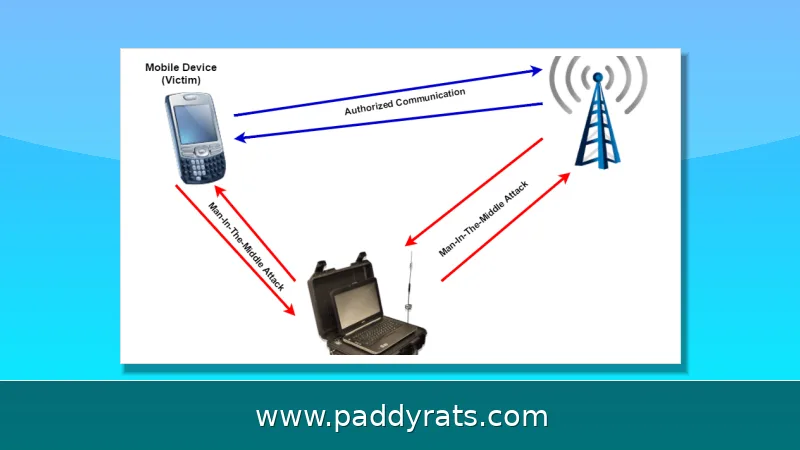
Мобильный телефон всегда подключается к базовой станции с самым сильным сигналом. Это базовое правило сотовой связи и одновременно главная уязвимость: IMSI-перехватчик просто вещает сигнал мощнее или выглядящий мощнее, чем у легальной вышки, и телефон сам к нему подключается. Никакого взлома прошивки или SIM-карты на этом этапе не требуется.
Дальше разворачивается классический сценарий man-in-the-middle. Базовая станция в ходе рукопожатия запрашивает у телефона поддерживаемые алгоритмы шифрования — перехватчик может проигнорировать ответ или объявить, что шифрование не требуется. Затем следует Identity Request, и телефон послушно отвечает своим IMSI, хранящимся на SIM-карте. Перехватчик записывает идентификатор и отпускает аппарат обратно в реальную сеть, чтобы абонент ничего не заметил.
Особенно уязвим стандарт 2G: шифрование там не всегда обязательно, а алгоритмы вроде A5/1 ломаются в реальном времени. В LTE телефон не сканирует другие вышки, пока сигнал выше достаточного порога, поэтому атакующим приходится применять более сложные техники — например, принудительное понижение до 2G. Понимание этой механики важно: большинство реальных атак на современные сети начинается именно с даунгрейда, а не со взлома шифрования 4G/5G.
Активные и пассивные перехватчики и атака «тихой SMS»
Активные IMSI-перехватчики сами излучают сигнал сети, причём сильнее легальных вышек. Устройства заставляют телефоны отключаться от настоящей сети и подключаться к поддельной, а также могут инициировать понижение до 2G. Такой подход заметнее: он создаёт аномалии в эфире и иногда приводит к пропаданию связи у абонента.
Пассивные перехватчики ведут себя тише: они не излучают сигнал сети, а лишь перехватывают сотовые передачи в эфире, чтобы незаметно собрать идентификаторы. Именно пассивные системы сложнее всего обнаружить, поскольку телефон не подключается к ним и не сообщает пользователю о контакте с чужой станцией.
Есть ещё один приём — так называемая «тихая SMS» (silent SMS). Такое сообщение телефон обрабатывает молча: пользователь ничего не видит, в памяти оно тоже не остаётся. А нужно это вот зачем — через «тихие» SMS можно уточнить, где находится аппарат, или передать команды на перенастройку профилей SIM-карты. И это вовсе не какая-то экзотика: годами такие штуки всплывают в публичных отчётах исследователей и правозащитных организаций как вполне рабочий инструмент слежки.
Что IMSI-перехватчики умеют и чего не умеют
Возможности перехватчиков часто преувеличивают, поэтому стоит разграничить реальное и заявленное. Базовые модели собирают IMSI и IMEI, отслеживают местоположение и работают в диапазонах GSM, UMTS, LTE и частично 5G. Продвинутые системы дополнительно оснащают средствами глушения, чтобы заставить телефоны 3G/4G подключиться на скорости 2G, и функциями отказа в обслуживании.
Стоимость оборудования различается на порядки. Простые DIY-наборы начинаются примерно с 1500 долларов, тогда как серьёзные государственные комплексы стоят более 400 000 долларов. Портативные устройства по размеру варьируются от рации до чемодана, а по цене — от нескольких тысяч до сотен тысяч долларов. По оценкам рынка, его объём в 2026 году составлял около 234,76 млн долларов с прогнозом до 481,69 млн долларов к 2034 году при среднегодовом темпе роста 9,40%.
Часть систем заявляет перехват звонков и сообщений в 2G, 3G, 4G и 5G, а также работу с 4–32 целями OSINT. Умные комплексы наблюдения включают обнаружение вторжений, детекцию движения и ускорения, классификацию объектов и анализ поведения. При этом на современных сетях с взаимной аутентификацией прямой перехват шифрованного трафика без даунгрейда обычно невозможен — и это ключевое ограничение.
Идентификаторы мобильной связи: IMSI, IMEI, TMSI, GUTI, SUPI и SUCI
Разные идентификаторы раскрывают разную информацию, и путать их не стоит. IMSI — постоянный уникальный 15-значный номер на SIM-карте, он раскрывает код страны, оператора и идентификатор абонента. IMEI — уникальный номер самого аппарата, отдельный от SIM-карты. Ниже приведено сравнение основных идентификаторов и их устойчивости к перехвату.
| Идентификатор | Что обозначает | Особенность защиты |
|---|---|---|
| IMSI | Постоянный номер SIM-карты | Передаётся в открытом виде в 2G |
| IMEI | Номер физического устройства | Не связан с SIM, но отслеживает аппарат |
| TMSI / GUTI | Временные идентификаторы сети | Слабы при редкой ротации |
| SUPI / SUCI | Идентификаторы 5G | SUCI шифрует SUPI, но null-шифрование ослабляет защиту |
Временные идентификаторы TMSI и GUTI призваны скрывать IMSI: сеть выдаёт их вместо постоянного номера. Однако если они не обновляются достаточно часто или их нумерация предсказуема, их можно связать с конкретным пользователем. В 5G появились SUPI и SUCI, где SUCI — зашифрованная версия SUPI, но требование поддержки null-шифрования (без шифрования) ослабляет эту защиту. Перехватчики могут пытаться понизить соединение до 2G или 4G, где SUCI попросту не существует.
Спецификации и функции перехватчиков
Современные IMSI-перехватчики работают в нескольких сотовых диапазонах, включая GSM, UMTS, LTE и развивающиеся сети 5G; часть систем является пассивными. Их часто дополняют технологиями глушения, чтобы заставить телефоны 3G и 4G подключаться на скорости 2G, а также другими функциями отказа в обслуживании.
Расширенные возможности могут включать перехват текстовых сообщений, прослушивание звонков, перехват данных о набираемых номерах и посещаемых веб-страницах, а также извлечение изображений и SMS из целевого телефона. Некоторые системы заявляют перехват сетей 2G, 3G, 4G и 5G, звонков и сообщений и работу с 4–32 целями OSINT.
Умные системы наблюдения добавляют обнаружение вторжений, детекцию движения и ускорения, классификацию объектов и анализ поведения. Для оборонной и корпоративной аудитории важна и такая деталь, как размер: портативные комплекты варьируются от рации до чемодана, что позволяет размещать их в транспорте или носить с собой. Однако заявленные характеристики не всегда подтверждаются независимыми тестами.
Методы обнаружения, приложения и их ограничения
Обнаружение строится на мониторинге аномалий сети: внезапных понижений до старых технологий, необычных параметров или «отпечатков» базовых станций, а также эфемерности — сети, которая появилась лишь на короткое время. Ни один признак по отдельности не является надёжным доказательством, но их сочетание уже даёт повод для беспокойства.
Среди инструментов выделяется SnoopSnitch — открытое решение, которое собирает и анализирует данные мобильного радио, предупреждает об IMSI-перехватчиках, атаках SS7 и отслеживании пользователя, а также проверяет прошивку на наличие Android-патчей безопасности. Для мониторинга сетевой безопасности и атак требуется рутированное устройство с чипсетом Qualcomm и стоковым Android 4.1 или выше.
Eagle Security отслеживает станции, сигнатуры и позиции, предупреждает о подозрительной активности, предлагает защиту от шпионского ПО и требует разрешения администратора устройства. Важное ограничение: приложений-детекторов IMSI для iPhone не существует, поскольку iOS не позволяет сторонним программам доступ к низкоуровневым сетевым данным. Это заметно сужает возможности защиты для владельцев Apple.
Как защититься от IMSI-перехватчика на практике
Самый действенный шаг — отключить 2G на устройстве. Поскольку большинство реальных атак строится на принудительном понижении до 2G, запрет этого стандарта лишает перехватчик значительной части его арсенала. Дополнительно стоит следить за внезапным падением до 2G, неожиданной потерей服务 и более слабым типом сети, чем обычно, — хотя по отдельности эти признаки ненадёжны.
Использование приложений со сквозным шифрованием, например Signal, снижает ущерб от возможного даунгрейда: в худшем случае перехватчик получит только метаданные, а не содержание переписки. Для организаций имеет смысл опираться на рекомендации профильных центров, таких как Canadian Centre for Cyber Security (ITSAP.00.106) и NIST, а также учитывать, что исследования FADe project (South Lighthouse при поддержке Open Technology Fund) в 2019–2022 годах задокументировали сигналы почти 9000 антенн в девяти странах и выявили более 150 вероятных IMSI-перехватчиков.
Отдельного внимания заслуживает проект SeaGlass Вашингтонского университета: сенсоры в 15 машинах райдшеринга в Сиэтле и Милуоки за два месяца выявили десятки аномалий, соответствующих симуляторам сотовых вышек. Данные из Каракаса (Венесуэла) показали 33 устройства с нерегулярными показаниями, которые могут указывать на перехватчики. Это напоминает: обнаружение — задача статистическая, а не абсолютная, и лучшая стратегия — сочетать технические меры, организационные политики и здравый смысл.
Часто задаваемые вопросы об IMSI-перехватчиках
Что такое IMSI-перехватчик?
IMSI-перехватчик, также называемый симулятором сотовой вышки, Stingray, ложной базовой станцией или поддельной вышкой, — это устройство, которое выдаёт себя за легальную сотовую вышку. Оно заставляет nearby телефоны подключиться к нему, а затем собирает идентификаторы: IMSI с SIM-карты и часто IMEI аппарата.
Как работает IMSI-перехватчик?
Телефоны подключаются к самому сильному доступному сигналу, поэтому перехватчик вещает мощный сигнал, чтобы привлечь их. В ходе рукопожатия он отправляет Identity Request, и телефон отвечает своим IMSI. После этого перехватчик отпускает аппарат обратно в реальную сеть, чтобы абонент не заметил вмешательства.
Может ли IMSI-перехватчик перехватывать звонки и сообщения?
В старых сетях 2G слабое или отсутствующее шифрование позволяет перехватчику принудительно понизить телефон до 2G и прослушивать трафик. Современные сети 4G и 5G добавляют взаимную аутентификацию, поэтому многие реальные атаки работают именно через даунгрейд до 2G, а не через взлом современного шифрования.
Как обнаружить или защититься от IMSI-перехватчика?
Признаки включают внезапное падение до 2G, неожиданную потерю服务 или более слабый тип сети, чем обычно, но по отдельности они ненадёжны. Самый эффективный шаг — отключить 2G и использовать приложения со сквозным шифрованием, например Signal, чтобы даунгрейд дал перехватчику максимум метаданные.