Защита критической инфраструктуры: секторы, стандарты и стратегии безопасности
Защита критической инфраструктуры (CIP) охватывает физические и цифровые системы, от которых зависят базовые услуги. Разбираю 16 секторов, ключевые угрозы, стандарты и практические стратегии защиты.
Что такое защита критической инфраструктуры и почему это важно
Защита критической инфраструктуры (CIP) — это процесс обеспечения безопасности инфраструктуры организаций в критически важных отраслях, при котором жизненно важные системы получают защиту от киберугроз, стихийных бедствий и террористических атак. Понятие охватывает как физическую, так и виртуальную инфраструктуру. Главная цель — выявить уязвимости, внедрить защитные меры и обеспечить непрерывную работу основных услуг.
На практике CIP — это не один продукт и не один регламент, а непрерывный цикл: оценка рисков, проектирование защиты, мониторинг и реагирование. В США эта работа закреплена за Агентством по кибербезопасности и защите инфраструктуры (CISA), которое ежедневно занимается защитой систем, обеспечивающих работу страны. Понимание того, что такое защита критической инфраструктуры, начинается с признания простого факта: сбой в одной отрасли быстро перекидывается на другие.
16 секторов критической инфраструктуры: полный список
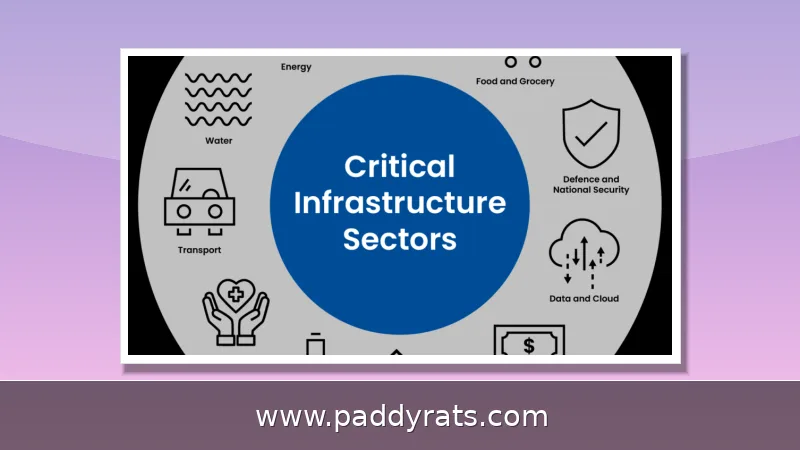
Министерство внутренней безопасности США (DHS) и CISA выделяют 16 секторов критической инфраструктуры, активы, системы и сети которых считаются жизненно важными для страны. Позже DHS дополнительно отнесла к критической инфраструктуре избирательные системы. Ниже — сводная таблица секторов и их сути.
| Сектор | Что защищаем |
|---|---|
| Химическая промышленность | Опасные вещества и производственные цепочки |
| Коммерческие объекты | Массовые места и деловые центры |
| Связь | Сети, интернет, спутниковая связь |
| Критическое производство | Ключевые промышленные мощности |
| Плотины | Гидротехнические сооружения |
| Оборонно-промышленная база | Поставки для обороны |
| Экстренные службы | Скорая, пожарные, полиция |
| Энергетика | Электро- и газоснабжение |
| Финансовые услуги | Банки, платежи, рынки |
| Продовольствие и сельское хозяйство | Поставки еды и воды |
| Государственные объекты | Госуслуги и здания |
| Здравоохранение | Больницы и общественное здоровье |
| Информационные технологии | Дата-центры, облака, ПО |
| Ядерная сфера | Реакторы, материалы, отходы |
| Транспорт | Дороги, авиация, ж/д, порты |
| Вода и водоотведение | Водоснабжение и очистка |
Такое дробление важно, потому что риски и регуляторы у секторов разные: в энергетике доминируют стандарты надежности NERC, в финансах — собственные требования к устойчивости, в здравоохранении — защита персональных данных. Ключевые организации, работающие в этой сфере, включают CISA, DHS, PNNL, MITRE, RAND, ОБСЕ, CSIS, NERC, ФБР и АНБ.
Как работает CIP: физическая, кибер- и операционная безопасность
Защита критической инфраструктуры строится на трех слоях. Физическая безопасность включает барьеры, ограждения, ворота, биометрию и карты доступа. Кибербезопасность охватывает межсетевые экраны, многофакторную аутентификацию, контроль доступа, обнаружение киберугроз и антивирусные решения. Операционная безопасность отвечает за регламенты, обучение персонала и управление инцидентами.
Особое место занимают технологии защиты промышленных систем: SCADA, OT и ICS. Исторически такие системы часто были физически изолированы от интернета, но ради эффективности и удаленного управления «воздушные зазоры» сокращаются. Это повышает удобство, но одновременно расширяет поверхность атаки.
Среди прикладных технологий CIP выделяют Deep CDR (очистка и восстановление контента), проактивный DLP (предотвращение утечек данных), мультисканирование, межсетевые экраны, MFA и системы обнаружения вторжений. Именно сочетание физических и цифровых мер дает устойчивость: провал одного слоя не должен обрушить всю систему.
Ключевые угрозы: государства, шифровальщики и стихийные бедствия
Угрозы критической инфраструктуре разнообразны: кибератаки на системы управления, физический саботаж и терроризм, ураганы и наводнения, пандемии, уязвимости цепочек поставок и технологическая зависимость. Спонсируемые государствами акторы, хактивисты и группировки, использующие программы-вымогатели, представляют серьезный риск.
Масштаб атак растет. Check Point Research зафиксировала 1162 кибератаки на коммунальные службы США в 2024 году — рост на 75% год к году. NERC предупреждала, что число точек уязвимости энергосети увеличивается примерно на 60 в день. Атаки программ-вымогателей в 2024 году выросли на 9%, а убытки достигли рекордных 16,6 млрд долларов.
В списке самых показательных инцидентов — история группировки Volt Typhoon, которую связывают с Китаем: она почти год незаконно удерживала доступ к OT-сети Littleton Electric Light & Water Departments в Массачусетсе. В августе 2025 года ФБР сообщило, что российская ФСБ целенаправленно атаковала инфраструктуру Cisco. А в декабре 2024-го иранские хактивисты спровоцировали перелив воды в американских системах водоснабжения. Если сложить всё вместе, за год набралось более 420 миллионов атак — это примерно 13 попыток каждую секунду.
Отдельная структурная проблема — собственность. В зависимости от сектора от 50% до 85% критической инфраструктуры находится в частных руках. Раздробленное владение создает лоскутную картину киберготовности, а многие объекты работают на устаревших системах, которые производители уже не поддерживают.
Практические стратегии защиты критической инфраструктуры
Как защитить критическую инфраструктуру на практике? Начинать нужно с оценки рисков и инвентаризации активов: без понимания того, что и где находится, защита превращается в формальность. Далее устанавливаются протоколы контроля доступа — физические барьеры, ограждения, ворота, биометрия и карты.
Технологический контур включает камеры наблюдения, аудиовизуальные средства сдерживания, стробоскопы и сирены, а также киберзащиту промышленных сетей. Обязательны резервирование и системы резервного копирования: они позволяют восстановить работу после атаки или сбоя.
Не менее важны государственно-частное сотрудничество и непрерывный мониторинг. Ниже — краткая памятка по мерам.
| Мера | Что дает |
|---|---|
| Оценка рисков | Выявление уязвимостей и приоритетов |
| Контроль доступа | Ограничение физического и цифрового доступа |
| Технологии наблюдения | Раннее обнаружение вторжений |
| Резервирование | Непрерывность услуг при сбое |
| Госчастное партнерство | Обмен данными об угрозах |
| Непрерывный мониторинг | Быстрое реагирование на инциденты |
Регулирование, стандарты и программа PCII
История регулирования CIP в США начинается в мае 1998 года: президент Билл Клинтон издал директиву PDD-63, которая описала критическую инфраструктуру и шаги по ее защите. В том же 1998 году указом 13010 была создана Комиссия по защите критической инфраструктуры. В 2006 году появился Национальный план защиты инфраструктуры (NIPP).
Закон о кибербезопасности и защите инфраструктуры 2018 года учредил CISA в структуре DHS. 30 апреля 2024 года был опубликован меморандум по национальной безопасности (NSM) о безопасности и устойчивости критической инфраструктуры, заменивший PPD-21.
Отдельный механизм — программа PCII (Protected Critical Infrastructure Information), созданная по закону о критической инфраструктурной информации 2002 года. Она защищает добровольно переданные сведения от запросов по FOIA, законов штатов и местных органов, регуляторных разбирательств и гражданских исков. Доступ к PCII имеют только уполномоченные федеральные, региональные и местные служащие с правом need-to-know и обязанностями по внутренней безопасности; документы помечаются зеленым титульным листом и уникальным идентификационным номером.
На международном уровне ОБСЕ 4 ноября 2025 года выпустила Техническое руководство по физической безопасности при защите критической инфраструктуры от террористических атак. Оно адресовано политикам, владельцам и операторам инфраструктуры, а также частным охранным структурам и доступно на албанском, боснийском, английском, казахском, киргизском, македонском, русском, сербском, таджикском, туркменском и узбекском языках.
Рынок и объемы: сколько стоит защита инфраструктуры
Рынок CIP быстро растет, хотя оценки разнятся в зависимости от методологии. По одной оценке, мировой рынок в 2026 году составляет 171,91 млрд долларов, а к 2034 году достигнет 288,82 млрд. Другая оценка: 151,2 млрд долларов в 2025 году с ростом до 196,6 млрд и CAGR 2,84%.
Региональная картина: североамериканский рынок CIP оценивался в 9 650,4 млн долларов в 2025 году, а к 2030 году прогнозируется 11 842 млн. Market Research Future оценивала объем в 124,86 млрд долларов в 2024 году.
Ключевые источники данных и экспертизы в этой сфере — CISA, Fortinet, IBM, PNNL, CSIS, ОБСЕ, Proofpoint, TrueLook, MITRE, RAND, GAO, Congress.gov, NGA, Armis, Darktrace, Silver Star Protection, Industrial Cyber, Domestic Preparedness, Gigamon, Marymount University, Levin Center, Quickset, Fortune Business Insights, IMARC Group, MarketsandMarkets и Market Research Future.
Что делать организациям уже сейчас
Для владельцев и операторов критической инфраструктуры практический план выглядит так: провести оценку рисков и инвентаризацию OT- и IT-активов; закрыть устаревшие системы, которые больше не поддерживаются; внедрить MFA и сегментацию сетей; обеспечить резервное копирование и сценарии восстановления.
Важно выстроить отношения с отраслевыми регуляторами и обмениваться данными об угрозах через доступные каналы, включая PCII. Регулярные учения и обучение персонала помогают выявить слабые места до того, как их найдет атакующий.
Наконец, стоит помнить о структурной реальности: большая часть инфраструктуры в частных руках, поэтому устойчивость достигается только совместными усилиями государства и бизнеса. Защита критической инфраструктуры — это марафон, а не разовая акция.
Часто задаваемые вопросы о защите критической инфраструктуры
Ниже — ответы на самые частые вопросы о CIP, которые помогают сориентироваться в теме.
Часто задаваемые вопросы о защите критической инфраструктуры
Что такое защита критической инфраструктуры (CIP)?
CIP — это процесс обеспечения безопасности инфраструктуры организаций в критически важных отраслях, при котором жизненно важные системы защищаются от киберугроз, стихийных бедствий и террористических атак. Понятие охватывает физическую и виртуальную инфраструктуру и направлено на выявление уязвимостей, внедрение защитных мер и непрерывную работу основных услуг.
Сколько секторов критической инфраструктуры существует в США?
В США выделяют 16 секторов критической инфраструктуры, активы и сети которых считаются жизненно важными: энергетика, связь, вода, транспорт, здравоохранение, финансовые услуги и другие. Позже Министерство внутренней безопасности дополнительно отнесло к критической инфраструктуре избирательные системы.
Каковы главные угрозы критической инфраструктуре?
Основные угрозы включают кибератаки на системы управления и сети, физический саботаж и терроризм, стихийные бедствия вроде ураганов и наводнений, пандемии, уязвимости цепочек поставок и технологическую зависимость. Спонсируемые государствами акторы, хактивисты и группировки с программами-вымогателями создают значительные риски.
Какие стратегии защищают критическую инфраструктуру?
Ключевые стратегии — оценка рисков, протоколы контроля доступа, технологические решения вроде наблюдения и киберзащиты, резервирование и резервное копирование, а также государственно-частное сотрудничество. Эффективен многослойный подход, объединяющий физическую, кибер- и операционную безопасность.