IMSI Catcher: como funcionam os simuladores de torre de celular e como detectá-los
Um IMSI catcher, ou simulador de estação-base, se passa por uma torre legítima para capturar identificadores e rastrear celulares. Entenda o mecanismo, os limites e as formas reais de detecção e proteção.
O que é um IMSI catcher e quais outros nomes ele recebe?
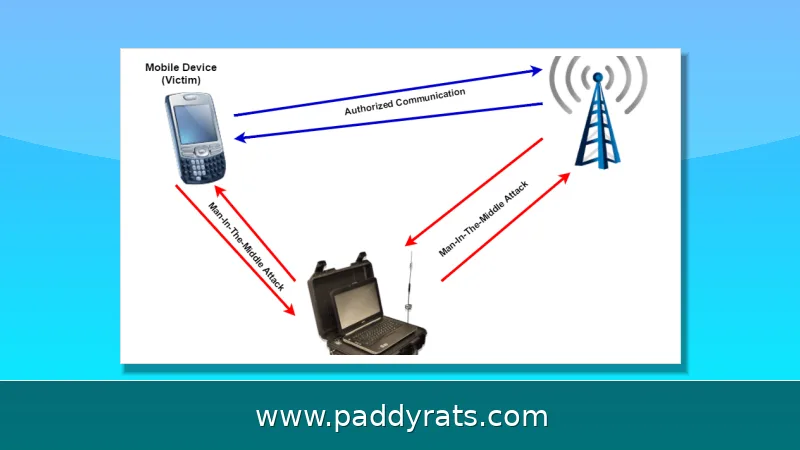
Um IMSI catcher — também conhecido como cell-site simulator (CSS), Stingray, torre falsa ou estação-base rogue — é um equipamento de escuta telefônica usado para interceptar o tráfego do celular e rastrear a localização do aparelho. Ele age como uma estação-base legítima: emite um sinal forte o bastante para que os celulares por perto se conectem a ele, e aí coleta identificadores como o IMSI gravado no chip SIM e, muitas vezes, o IMEI do próprio aparelho. Na prática, é uma falsa torre que se mete no meio da conversa entre o seu celular e a operadora de verdade.
O nome IMSI é a sigla de International Mobile Subscriber Identity, ou seja, um número que funciona como uma identidade única do assinante diante da operadora. Na prática, é ele que permite à rede saber exatamente de qual chip e de qual usuário se trata. Esse tipo de equipamento também é conhecido, tanto em textos técnicos quanto em documentos oficiais, por vários outros nomes: Stingray, torre falsa, estação-base rogue (ou seja, uma estação-base clandestina), emulador de estação-base, drop box, antena falsa e ataque de máquina no meio, também chamado de MitM. No fundo, todos esses nomes descrevem variações de uma mesma ideia: interceptar a conexão do celular sem que o dono do aparelho faça a menor ideia disso.
Não são só ativistas e jornalistas que precisam se preocupar com isso. Equipes de segurança corporativa, times de resposta a incidentes e qualquer pessoa mais atenta à própria privacidade também acompanham de perto esse tipo de ameaça. Para orientar defesas corporativas contra interceptação em redes móveis, vale consultar documentos como o do Canadian Centre for Cyber Security (ITSAP.00.106) e materiais publicados pelo NIST — são referências úteis na hora de montar uma estratégia de proteção.
A pesquisa sobre IMSI catchers também passa por iniciativas de campo. O projeto FADe, do South Lighthouse, com apoio do Open Technology Fund, é um bom exemplo: entre 2019 e 2022, ele trabalhou com parceiros em nove países, documentou sinais de quase 9.000 antenas e flagrou mais de 150 prováveis IMSI catchers. Em Caracas, na Venezuela, os dados revelaram 33 dispositivos diferentes com leituras irregulares — um indício forte da presença desses equipamentos. Já o SeaGlass, da Universidade de Washington, foi por outro caminho: instalou sensores em 15 carros de aplicativo que circulavam por Seattle e Milwaukee e, ao longo de dois meses, registrou dezenas de anomalias compatíveis com simuladores de estação-base.
Como os IMSI catchers exploram a confiança da rede celular?
O celular tende a se conectar à estação-base que oferece o sinal mais forte — é assim que a rede móvel funciona, na prática. Um IMSI catcher se aproveita justamente disso: ele transmite um sinal mais potente, ou que pelo menos parece mais potente, para atrair os aparelhos que estão por perto. No fundo, o que está em jogo é uma regra básica desse tipo de rede: o dispositivo prioriza cobertura e qualidade de sinal, e não verifica se aquela torre é de fato legítima.
No handshake de conexão, a estação-base pergunta ao aparelho quais capacidades de criptografia ele suporta. Aí é que está o problema: um IMSI catcher pode simplesmente ignorar a resposta ou definir que não haverá criptografia nenhuma. Na sequência, ele envia uma Identity Request, e o celular, sem desconfiar de nada, responde com o IMSI gravado no SIM. O equipamento anota esse identificador e devolve o aparelho para a rede real — muitas vezes sem que o usuário perceba qualquer coisa de estranho.
Esse fluxo é o que caracteriza um ataque de máquina no meio: o catcher se passa pelo celular falso diante da estação-base legítima e, ao mesmo tempo, finge ser a estação-base falsa para o celular real. Nas redes 2G, os problemas de segurança são bem documentados — a criptografia não é obrigatória o tempo todo e algoritmos como o A5/1 podem ser quebrados em tempo real. A situação muda no LTE: quando o sinal está acima de um certo limite, o aparelho simplesmente para de procurar outras torres, o que obriga o atacante a recorrer a técnicas bem mais sofisticadas.
Tem também os sistemas que se apoiam em jamming pra empurrar celulares 3G e 4G de volta pro 2G, onde a interceptação fica bem mais fácil. Esse downgrade é um dos indícios mais clássicos de atividade suspeita, ainda que, sozinho, não sirva como prova. Junte sinal forte, falta de criptografia e uma queda brusca de tecnologia e você tem justamente o padrão que analistas costumam caçar em campo.
IMSI catchers ativos e passivos, e o ataque de SMS silencioso
Os IMSI catchers ativos vão além: eles emitem sinais de rede mais potentes do que as torres legítimas, o que faz o celular se desconectar da operadora real e se conectar ao equipamento falso. Nessa brincadeira, o aparelho ainda pode tentar forçar uma queda para o 2G, tecnologia bem mais vulnerável. Já os passivos funcionam de outro jeito — não emitem sinal nenhum de rede. Eles simplesmente rastreiam e capturam as transmissões celulares que passam pelo ar, coletando identificadores de forma silenciosa, sem mexer diretamente na conexão do usuário.
O SMS silencioso é mais uma técnica que merece atenção. Funciona assim: é uma mensagem que o aparelho processa sem avisar nada ao usuário e sem guardar o conteúdo. Na prática, pode servir para rastrear com precisão onde o dispositivo está, enviar instruções de configuração e até reconfigurar perfis de SIM. E como não aparece nada na tela, a pessoa não tem como desconfiar de que aquilo foi enviado ou recebido.
Essas capacidades variam conforme o modelo e o preço. Equipamentos comerciais vão de cerca de 1.500 dólares em montagens básicas de faça você mesmo até mais de 400.000 dólares em sistemas sofisticados de nível governamental. Dispositivos portáteis têm tamanho de um walkie-talkie a uma mala, com preços de alguns milhares a centenas de milhares de dólares.
O mercado global de IMSI catchers movimentou cerca de 234,76 milhões de dólares em 2026, e a projeção é chegar a 481,69 milhões até 2034 — algo em torno de 9,40% de crescimento anual composto, segundo dados do próprio setor. Esse avanço anda junto com dois movimentos: a demanda crescente por vigilância e a expansão das redes 5G, que trazem novas camadas de autenticação, mas também criam novos desafios de interoperabilidade.
O que um IMSI catcher pode e não pode fazer?
A capacidade mais confiável de um IMSI catcher é coletar identificadores e rastrear localização. Sistemas avançados podem interceptar mensagens de texto, ouvir chamadas, capturar transmissões de dados como números discados e páginas acessadas, além de recuperar imagens e SMS do aparelho alvo. Alguns modelos anunciam interceptação de redes 2G, 3G, 4G e 5G, de chamadas e mensagens, e de 4 a 32 alvos de OSINT.
Sistemas inteligentes de vigilância por IMSI incluem detecção de intrusão, detecção de movimento e aceleração, classificação de objetos e análise de comportamento. Isso significa que o equipamento não serve apenas para escuta: ele também pode mapear padrões de deslocamento e rotinas de uma pessoa ou grupo.
Por outro lado, há limites importantes. Em redes 4G e 5G modernas, a autenticação mútua dificulta ataques diretos. Muitos casos reais funcionam primeiro forçando o downgrade para 2G, em vez de quebrar a criptografia atual. Ou seja, o catcher não é uma chave mágica para todo tipo de rede: ele depende de falhas de configuração, de protocolos legados e da cooperação involuntária do próprio aparelho.
A tabela a seguir resume o que costuma ser possível e o que costuma falhar, com base nas características técnicas conhecidas desses sistemas.
| Capacidade | Viabilidade típica | Observação |
|---|---|---|
| Coletar IMSI e IMEI | Alta | Principal função do equipamento |
| Rastrear localização | Alta | Funciona por proximidade e triangulação |
| Interceptar chamadas e SMS em 2G | Média a alta | Depende de criptografia fraca ou ausente |
| Interceptar 4G e 5G diretamente | Baixa | Autenticação mútua dificulta o ataque |
| Forçar downgrade para 2G | Média | Exige jamming ou sinal mais forte |
| Coletar dados sem emitir sinal | Média | Modo passivo, apenas escuta |
Essa distinção importa para a defesa. Se o ataque mais comum passa pelo downgrade, então bloquear 2G no aparelho reduz drasticamente a superfície de exposição. Aplicativos de mensagens com criptografia ponta a ponta, como o Signal, garantem que, mesmo em caso de downgrade, o atacante obtenha no máximo metadados, não o conteúdo das conversas.
Identificadores móveis: IMSI, IMEI, TMSI, GUTI, SUPI e SUCI
O IMSI é um número permanente de 15 dígitos gravado no SIM. Ele revela o código do país, o código da operadora e o identificador do assinante. Já o IMEI identifica o aparelho físico, separadamente do chip. Esses dois identificadores são os alvos mais valiosos de um IMSI catcher, porque permitem vincular uma pessoa a um dispositivo e a um histórico de conexões.
Para reduzir essa exposição, as redes usam identificadores temporários. O TMSI e o GUTI são atribuídos pela rede para esconder o IMSI. Se não forem rotacionados com frequência ou se a numeração for previsível, podem ser vinculados de volta a um usuário. Em 5G, entram o SUPI e o SUCI: o SUCI é a versão criptografada do SUPI, mas a criptografia nula, ou seja, sem criptografia, é um requisito padrão para redes 5G, o que diminui a proteção do SUCI.
Por isso, IMSI catchers podem tentar forçar o downgrade para 2G ou 4G, onde o SUCI não existe. A ausência desse identificador criptografado em redes antigas torna o rastreamento mais fácil. A tabela abaixo organiza as diferenças.
| Identificador | Escopo | Permanência | Risco |
|---|---|---|---|
| IMSI | Assinante (SIM) | Permanente | Alto |
| IMEI | Aparelho físico | Permanente | Alto |
| TMSI | Rede local | Temporário | Médio |
| GUTI | Rede LTE | Temporário | Médio |
| SUPI | Rede 5G | Permanente ou temporário | Médio |
| SUCI | Rede 5G | Criptografado | Baixo, se bem implementado |
A leitura prática é simples: quanto mais antiga a rede, maior a exposição. Por isso, manter o aparelho em 4G ou 5G sempre que possível, com 2G desativado, é uma medida de proteção concreta e ao alcance da maioria dos usuários.
Especificações e recursos típicos dos equipamentos
IMSI catchers operam em múltiplas bandas celulares, incluindo GSM, UMTS, LTE e redes 5G emergentes. Alguns sistemas são passivos, apenas escutando o ambiente. Outros combinam jamming para forçar celulares 3G e 4G a se conectarem em velocidade 2G, além de recursos de negação de serviço que derrubam a conexão legítima.
Equipamentos mais avançados podem interceptar mensagens de texto, ouvir chamadas, capturar dados como números discados e páginas acessadas, e recuperar imagens e SMS do aparelho alvo. Há sistemas que anunciam interceptação de 2G, 3G, 4G e 5G, de chamadas e mensagens, e de 4 a 32 alvos de OSINT. Sistemas inteligentes incluem detecção de intrusão, detecção de movimento e aceleração, classificação de objetos e análise de comportamento.
O custo e o formato variam bastante. Montagens básicas de faça você mesmo começam em torno de 1.500 dólares, enquanto sistemas de nível governamental ultrapassam 400.000 dólares. Dispositivos portáteis vão do tamanho de um walkie-talkie ao de uma mala, com preços de alguns milhares a centenas de milhares de dólares.
Fabricantes e produtos citados no setor incluem Stratign, Mirage5G, Cape, Zimperium e Eagle Security, além de ferramentas de defesa como SnoopSnitch, GrapheneOS e SovereignOS. A existência desse mercado mostra que a ameaça não é teórica: ela tem fornecedores, preços e ciclos de atualização próprios.
Métodos de detecção, aplicativos e seus limites
A detecção monitora irregularidades na rede: downgrades para tecnologias anteriores, parâmetros ou impressões digitais incomuns de estações-base e efemeridade, ou seja, uma rede que apareceu apenas por um breve período. Nenhum desses sinais é prova definitiva isolada, mas o conjunto ajuda a levantar suspeitas. Quedas repentinas para 2G, perda inesperada de serviço ou tipo de rede mais fraco que o habitual são indícios que merecem atenção.
O SnoopSnitch é uma ferramenta de código aberto que coleta e analisa dados de rádio móvel, alerta sobre IMSI catchers, ataques SS7 e rastreamento de usuários, além de verificar patches de segurança Android no firmware. Para monitoramento de segurança de rede e ataques, porém, exige um dispositivo com root, chipset Qualcomm e Android de fábrica 4.1 ou superior.
O Eagle Security rastreia estações, assinaturas e posições, avisa sobre atividades suspeitas e oferece proteção contra spyware, mas requer permissão de Administrador do Dispositivo. Já aplicativos detectores de IMSI catcher para iPhone não estão disponíveis, porque o iOS não permite que apps de terceiros acessem dados de rede de baixo nível.
A tabela a seguir compara as opções de detecção mais conhecidas.
| Ferramenta | Plataforma | Requisito | Função principal |
|---|---|---|---|
| SnoopSnitch | Android | Root e chipset Qualcomm | Detecção de IMSI catcher e SS7 |
| Eagle Security | Android | Administrador do Dispositivo | Alertas e proteção contra spyware |
| Apps para iPhone | iOS | Indisponível | Sem acesso a dados de baixo nível |
A medida mais eficaz ao alcance do usuário comum é desativar o 2G no aparelho e usar aplicativos com criptografia ponta a ponta, como o Signal. Assim, mesmo que ocorra um downgrade, o atacante obtém no máximo metadados. Uma pesquisa de 2023 mostrou que cerca de 57% dos americanos se preocupam com o governo rastreando seu comportamento online, e 46% se preocupam com empresas rastreando seus dados, o que reforça a relevância do tema.
Como se proteger na prática?
A proteção começa pela configuração do aparelho. Desative o 2G nas opções de rede, mantenha o sistema atualizado e prefira redes 4G e 5G, que oferecem autenticação mútua. Use mensagens com criptografia ponta a ponta e evite transmitir informações sensíveis em redes móveis sem essa camada de proteção.
Para equipes de segurança e empresas, vale monitorar anomalias de rede com sensores dedicados, como fez o projeto SeaGlass, e acompanhar relatórios de órgãos como o Canadian Centre for Cyber Security. A combinação de ferramentas de detecção, políticas de uso de dispositivos e treinamento reduz o risco de interceptação direcionada.
Nenhuma defesa é perfeita, mas a lógica é clara: quanto mais moderna a rede e mais criptografada a comunicação, menor o valor prático de um IMSI catcher. O ataque depende de falhas que podem ser mitigadas com configuração e hábitos digitais conscientes.
Perguntas frequentes sobre IMSI catcher
O que é um IMSI catcher?
É um dispositivo que se passa por uma torre de celular legítima, também chamado de simulador de estação-base, Stingray ou torre falsa. Ele atrai celulares próximos para que se conectem a ele e então coleta identificadores como o IMSI do chip SIM e, muitas vezes, o IMEI do aparelho.
Como um IMSI catcher funciona?
Os celulares se conectam ao sinal mais forte disponível, então o IMSI catcher emite um sinal potente para atraí-los. Durante o handshake de conexão, ele envia uma Identity Request, e o celular responde com seu IMSI. Em seguida, o equipamento devolve o aparelho à rede real, muitas vezes sem que o usuário perceba.
Como posso detectar ou me proteger de um IMSI catcher?
Sinais incluem queda repentina para 2G, perda inesperada de serviço ou tipo de rede mais fraco que o habitual, mas isoladamente não são confiáveis. A medida mais eficaz é desativar o 2G e usar aplicativos com criptografia ponta a ponta, como o Signal, para que um downgrade revele no máximo metadados.