Whitelist vs Blacklist: Controle de Espectro e Abordagens de Controle de Acesso Explicados
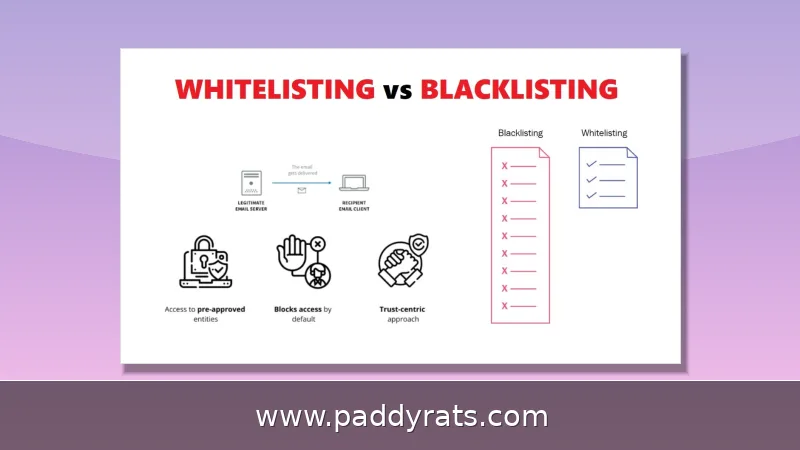
Entenda como whitelisting, blacklisting e greylisting funcionam como extremos de um mesmo espectro de controle de acesso, com prós, contras e aplicações reais em segurança, e-mail e controle parental.
O Que É o Espectro de Controle de Acesso?
Quase nunca o controle de acesso se resume a uma escolha binária entre liberar tudo ou bloquear tudo. Na prática, ele funciona mais como um espectro: de um lado fica o whitelisting, com aquela postura de negar por padrão, e do outro o blacklisting, que permite por padrão. No meio disso tudo entra o greylisting, funcionando como uma espécie de quarentena. E é exatamente isso que a Binadox apontou numa análise de setembro de 2024: whitelisting e blacklisting ocupam os polos opostos desse espectro de controle de acesso.
Quando a política é de negação padrão, como a Instasafe explicou em fevereiro de 2024, tudo fica bloqueado até que algo seja liberado de forma explícita. A lógica inversa também vale: na permissão padrão, tudo passa, e só o que estiver na lista de bloqueio é barrado. Entender esse gradiente, que vai de um extremo ao outro, é o que permite escolher a abordagem mais adequada para cada situação — seja protegendo aplicações, filtrando e-mails, controlando o acesso à rede ou configurando o controle parental.
No fim das contas, a decisão entre um extremo e outro vai depender de quanto risco você está disposto a aceitar, de quanto tempo e esforço dá pra investir na manutenção e, claro, de quem será afetado por essas regras. Ambientes que lidam com dados sensíveis costumam pedir listas de permissão mais enxutas e bem controladas, justamente para reduzir a margem de erro. Já sistemas mais abertos tendem a apostar em listas de bloqueio, até para não atrapalhar o ritmo normal de uso no dia a dia.
Tem uma curiosidade que vale mencionar: a palavra "espectro" também dá nome à Spectrum Control, fabricante de componentes de RF/EMI fundada em 1963 e que acumula mais de 70 anos de atuação, 20 linhas de produto, aproximadamente 1,1 mil colaboradores e 13 unidades espalhadas pelo mundo. Mas atenção, porque aqui a semelhança é só de nome mesmo. O tal espectro de controle de acesso não tem nada a ver com essa empresa — ele se refere à gradação que existe entre liberar tudo e bloquear tudo, ou seja, aos diferentes pontos possíveis entre uma ponta e outra.
Como Funciona o Whitelisting?
O whitelisting — ou allowlist, a famosa lista de aprovados — parte do princípio da negação padrão. Na prática, funciona assim: primeiro você define quem está autorizado, seja por endereço IP, aplicação, usuário ou domínio; depois, todo o resto é bloqueado automaticamente. A Instasafe chama isso de "default deny", ou seja, nada passa sem uma autorização explícita.
Tudo começa com a definição das entidades aprovadas, sempre tendo como base as políticas de segurança adotadas. Depois disso, essa lista é compilada e encaixada nos sistemas por meio de configurações e regras específicas. É aí que firewalls, gateways de e-mail e até sistemas operacionais entram em cena: eles aplicam essas regras de forma automática e barram qualquer tráfego que não bata com alguma entrada da lista.
O whitelisting é proativo, então já bloqueia ameaças desconhecidas por padrão, diminui o risco de acesso não autorizado e costuma dar menos trabalho do que manter uma blacklist gigante e sempre desatualizada. Por outro lado, implementar isso por completo é bem complicado, a flexibilidade é pouca quando as coisas mudam e, se a lista for restritiva demais, a produtividade da equipe acaba sofrendo.
Tem mais um detalhe que merece atenção: uma entidade que já está na lista de permitidos continua tendo acesso mesmo se for comprometida. Se um invasor assumir o controle de um dispositivo que já foi autorizado, a whitelist não vai bloquear essa ameaça. Justamente por isso, o whitelisting costuma ser usado em conjunto com autenticação forte e monitoramento constante, montando uma defesa em camadas.
Como Funciona o Blacklisting?
Já o blacklisting, também chamado de blocklist ou denylist, segue a lógica inversa: a permissão é o padrão. Ou seja, tudo passa, a não ser aquilo que foi bloqueado de forma explícita. A Instasafe descreve essa abordagem como 'default allow', na qual o esforço está em listar os atores maliciosos já conhecidos e garantir que eles não consigam entrar.
No começo, a implementação até que é simples: basta levantar os atores maliciosos já conhecidos e plugar essas listas em firewalls, filtros de e-mail e antivírus. Esses sistemas bloqueiam sozinhos o tráfego que bate com a lista e deixam passar todo o resto. É justamente por isso que o blacklisting costuma exigir menos recursos e acaba sendo mais permissivo por natureza.
O problema é que essa proteção é reativa. Listas de bloqueio não dão conta de ameaças zero-day nem de ataques direcionados, além de exigirem atualização constante. E basta uma única entrada esquecida para abrir caminho para uma violação de segurança.
Ferramentas de blacklist muito agressivas acabam bloqueando fontes legítimas que foram sinalizadas como inseguras por engano, o que gera falsos positivos. No caso do e-mail, a SiteGround chama atenção para um detalhe importante: basta uma única listagem em uma blocklist de peso, como a Spamhaus, para comprometer a entrega em milhares de caixas de entrada de uma vez só — e isso atinge todo mundo que consulta aquela lista.
O Que É Greylisting e Onde Ele se Encaixa?
O greylisting ocupa o meio do espectro. Em vez de permitir ou bloquear de imediato, ele coloca fontes desconhecidas ou suspeitas em quarentena temporária. Após revisão, essas fontes são movidas para a whitelist ou para a blacklist, conforme o veredito. A Mutant Mail descreve essa abordagem como uma etapa de triagem antes da decisão final de acesso.
Na prática, o greylisting é útil quando não há informação suficiente para classificar uma origem. Em vez de arriscar uma liberação ou um bloqueio definitivo, o sistema ganha tempo para investigar. Isso reduz falsos positivos e falsos negativos simultaneamente, ao custo de adicionar latência na primeira interação.
Aplicações comuns incluem filtragem de e-mail, onde remetentes desconhecidos podem ser temporariamente rejeitados e convidados a tentar novamente, e sistemas de segurança adaptativa que ajustam a classificação conforme o comportamento observado.
O greylisting também ilustra bem a ideia de defesa em camadas: ele não substitui whitelists nem blacklists, mas complementa ambas, funcionando como um estágio de avaliação para casos ambíguos que não se encaixam de imediato em nenhum dos extremos.
Whitelisting vs Blacklisting: Prós e Contras Comparados
A comparação direta entre as duas abordagens ajuda a decidir qual usar. A tabela abaixo resume as principais diferenças, com base em análise da WhitelistVideo sobre controle parental, mas aplicável a outros contextos de acesso.
| Critério | Whitelist | Blacklist |
|---|---|---|
| Estado padrão | Bloqueado | Permitido |
| Modelo de segurança | Proativo | Reativo |
| Conteúdo novo | Bloqueado até aprovação | Aberto até ser sinalizado |
| Risco de burla | Muito baixo | Alto (VPNs, anônimo) |
| Esforço dos pais | Moderado (curadoria) | Baixo (configurar e esquecer) |
| Falsos positivos | Nenhum | Comuns |
| Falsos negativos | Impossíveis | Comuns |
| Melhor para | Crianças pequenas | Adolescentes |
Entre os prós do whitelisting estão a alta segurança, o bloqueio de ameaças desconhecidas por padrão e a redução do risco de acesso não autorizado. Entre os contras, destacam-se a dificuldade de implementação completa, a falta de flexibilidade e o possível impacto na produtividade.
No blacklisting, os prós incluem implementação inicial fácil, permissão da maioria das ações por padrão e menor consumo de recursos. Os contras são a natureza reativa, a proteção incompleta contra ameaças desconhecidas e o risco de brechas por omissões.
A escolha ideal raramente é puramente uma ou outra. Ambientes maduros combinam listas de permissão para ativos críticos com listas de bloqueio para ameaças conhecidas, usando greylisting como camada intermediária de triagem.
Whitelist vs Blacklist em Segurança de Aplicações
No contexto de segurança de aplicações, o whitelisting é formalizado pelo NIST SP 800-167, guia sobre application whitelisting publicado por A. Sedgewick em 2015. A recomendação é permitir apenas executáveis, bibliotecas e scripts aprovados, negando todo o restante por padrão. Isso dificulta a execução de malware e de software não autorizado.
O blacklisting em aplicações costuma aparecer em antivírus e filtros que reconhecem assinaturas de ameaças conhecidas. Embora seja mais fácil de implantar, ele depende de atualizações frequentes e não cobre variantes novas ou ataques direcionados.
A documentação da Huawei sobre WLAN, por exemplo, descreve listas de bloqueio e permissão de STAs em redes sem fio, mostrando que o mesmo princípio se aplica a camadas de infraestrutura. A escolha depende do nível de controle desejado sobre quem pode se conectar.
Em ambientes corporativos, o whitelisting exige rastreamento rigoroso de ativos e usuários. Um administrador que adiciona um domínio não autenticado a uma lista de permissão de gateway de e-mail cria risco de spoofing. Já entradas de whitelist beneficiam apenas o remetente nomeado para um sistema receptor específico, enquanto listagens em blocklists afetam todos que consultam aquela lista.
Como Implementar Whitelisting e Blacklisting na Prática
A implementação do whitelisting segue três passos centrais: definir as entidades aprovadas com base nas políticas de segurança, compilar a lista e integrá-la aos sistemas por meio de configuração. Ferramentas de firewall, gateways de e-mail e controles de endpoint permitem aplicar essas regras automaticamente.
No blacklisting, o processo começa pela enumeração de atores perigosos conhecidos e segue com a integração em ferramentas de segurança que bloqueiam automaticamente o tráfego correspondente. A atualização contínua das listas é essencial para manter a eficácia.
Para e-mail, a recomendação é construir reputação antes de pedir inclusão em whitelist. O Gmail Postmaster Tools ajuda a monitorar reputação, o Microsoft SNDS permite registrar IPs de envio, e autenticação SPF e DKIM deve estar configurada antes de qualquer solicitação de allowlist.
No controle parental, o modelo de whitelisting funciona assim: os pais escolhem canais confiáveis, o aplicativo bloqueia todo o restante e a criança solicita novos conteúdos, que são aprovados ou negados. A WhitelistVideo exemplifica esse fluxo aprovando cerca de 50 canais e bloqueando todos os demais.
Vale lembrar a escala do desafio: usuários do YouTube enviam 500 horas de vídeo por minuto, totalizando 720 mil horas de conteúdo novo por dia. Sem curadoria, qualquer lista de bloqueio fica rapidamente desatualizada, o que reforça o valor de abordagens baseadas em permissão para públicos mais vulneráveis.
Quais São os Riscos e Limitações de Cada Abordagem?
Nenhuma das abordagens é infalível. Blacklists não defendem contra ameaças zero-day nem ataques direcionados, e ferramentas agressivas podem bloquear fontes legítimas incorretamente sinalizadas. Isso gera falsos positivos que afetam usuários e parceiros de negócio.
Whitelists, por sua vez, exigem rastreamento rigoroso de ativos e usuários. Adicionar um domínio não autenticado a uma lista de permissão de gateway de e-mail abre espaço para spoofing. Além disso, entradas de whitelist ajudam apenas o remetente nomeado para um sistema receptor específico, enquanto uma listagem em blocklist afeta todos que consultam aquela lista.
Outro ponto é a manutenção. Whitelists tendem a ser menores e mais definidas, mas precisam acompanhar mudanças de infraestrutura. Blacklists tentam identificar todas as ameaças possíveis e, por isso, exigem atualizações constantes e curadoria de fontes confiáveis.
A conclusão prática é que o espectro de controle de acesso pede combinação. Usar whitelisting para ativos críticos, blacklisting para ameaças conhecidas e greylisting para casos ambíguos oferece uma defesa em camadas mais realista do que apostar em um único extremo.
Perguntas Frequentes
Qual é a diferença entre whitelist e blacklist?
Uma whitelist define entidades aprovadas que podem acessar algo, seguindo a lógica de negação padrão: tudo é bloqueado, exceto o que for explicitamente permitido. Uma blacklist define entidades proibidas, seguindo a lógica de permissão padrão: tudo é permitido, exceto o que for especificamente bloqueado. Elas representam extremos opostos do espectro de controle de acesso.
Quais são os prós e contras do whitelisting?
O whitelisting é muito seguro, bloqueia ameaças desconhecidas por padrão e reduz o risco de acesso não autorizado. Porém, pode ser difícil de implementar por completo, oferece pouca flexibilidade para mudanças, pode afetar a produtividade se for restritivo demais e entidades aprovadas continuam com acesso mesmo se forem comprometidas.
Quais são os prós e contras do blacklisting?
O blacklisting é fácil de implementar inicialmente, bloqueia atores maliciosos conhecidos e permite a maioria das ações por padrão. Em contrapartida, é reativo, exige atualizações constantes, não defende contra ameaças desconhecidas e uma única entrada esquecida pode levar a uma violação de segurança.