Como receptores de RF passivos, detectores ferromagnéticos e sistemas multi-sinal encontram celulares ocultos, e quais são os limites técnicos e legais dessa vigilância.
O que é detecção encoberta de dispositivos móveis?
Quando o assunto é detecção encoberta de dispositivos móveis, três coisas diferentes acabam virando uma só na cabeça da maioria das pessoas: o hardware que rastreia celulares escondidos ou não autorizados, o software que caça aplicativos espiões instalados no próprio aparelho e o conjunto de regras legais e corporativas que dizem até onde uma organização pode ir depois de encontrar algo suspeito. Quem cai nessa pesquisa geralmente quer entender como a tecnologia funciona, qual é o alcance de verdade, quais especificações realmente importam, em que situações isso é usado e, claro, onde termina a linha da lei.
Na prática, a maioria das ferramentas de varredura é passiva: ela só escuta o que o celular já emite, sem transmitir nenhum sinal próprio. Em ambientes sensíveis, isso faz toda a diferença, porque um receptor passivo é praticamente impossível de ser percebido pelo alvo. Já a detecção de aplicativos espiões é outra história: trata-se de um problema de software, não de rádio, e exige examinar o próprio aparelho. Os dois métodos se complementam, mas cada um trabalha com técnicas, prazos e tipos de evidência bem distintos.
Como funcionam os detectores de celular na prática?
Quase todo detector de celular nada mais é do que um receptor de RF passivo. Ele fica sintonizado nas faixas de uplink celular — isto é, nas frequências que o aparelho usa para se comunicar com a torre. A partir daí, varre transmissões em modo de espera, além de voz, texto e dados. Quando capta alguma atividade acima do ruído de fundo, avisa o operador por meio de LEDs ou vibração. E tem mais: o limiar automático ajusta a sensibilidade de acordo com o ambiente, o que ajuda bastante a reduzir falsos positivos em locais com muita interferência eletromagnética.
Tem também uma segunda família de detectores, que funciona de um jeito bem diferente: são os ferromagnéticos. Em vez de captar sinais de rádio, eles percebem os componentes magnéticos dentro do aparelho quando estão bem perto dele. E é justamente o único método que dá resultado quando o celular está desligado ou blindado — situação em que um receptor de RF simplesmente não enxerga nada. Por isso, na prática, equipes que levam isso a sério costumam cruzar as duas abordagens: o RF para achar o aparelho enquanto ele está ligado, e o ferromagnético para confirmar que o objeto está mesmo ali, fisicamente.
Qual é a diferença entre detecção por RF e ferromagnética?
A grande diferença entre as duas abordagens está naquilo que cada uma consegue captar. Um detector de RF só funciona se o celular estiver emitindo algum sinal, mesmo que esteja apenas em standby — é a transmissão de rádio que entrega a presença do aparelho. Já o detector ferromagnético não se importa com energia: ele reage aos componentes físicos do telefone, ou seja, aos materiais magnéticos presentes na construção do device. Isso gera situações praticamente opostas. Pense num celular ligado, mas longe: quem pega é o RF. Agora imagine um aparelho desligado e bem próximo: só o sensor magnético vai notar que ele está ali.
Um detalhe importante: celulares modernos se registram na rede em intervalos que dependem da estação base — normalmente a cada poucos minutos, mas às vezes chega a 20 minutos, a depender da operadora, da distância e do fabricante do aparelho. Isso ajuda a entender por que uma varredura rápida pode passar batido por um telefone em standby: a janela de transmissão é curta e intermitente, então quem opera o equipamento precisa ter tempo e paciência até conseguir captá-la.
PocketHound: especificações, alcance e alertas discretos
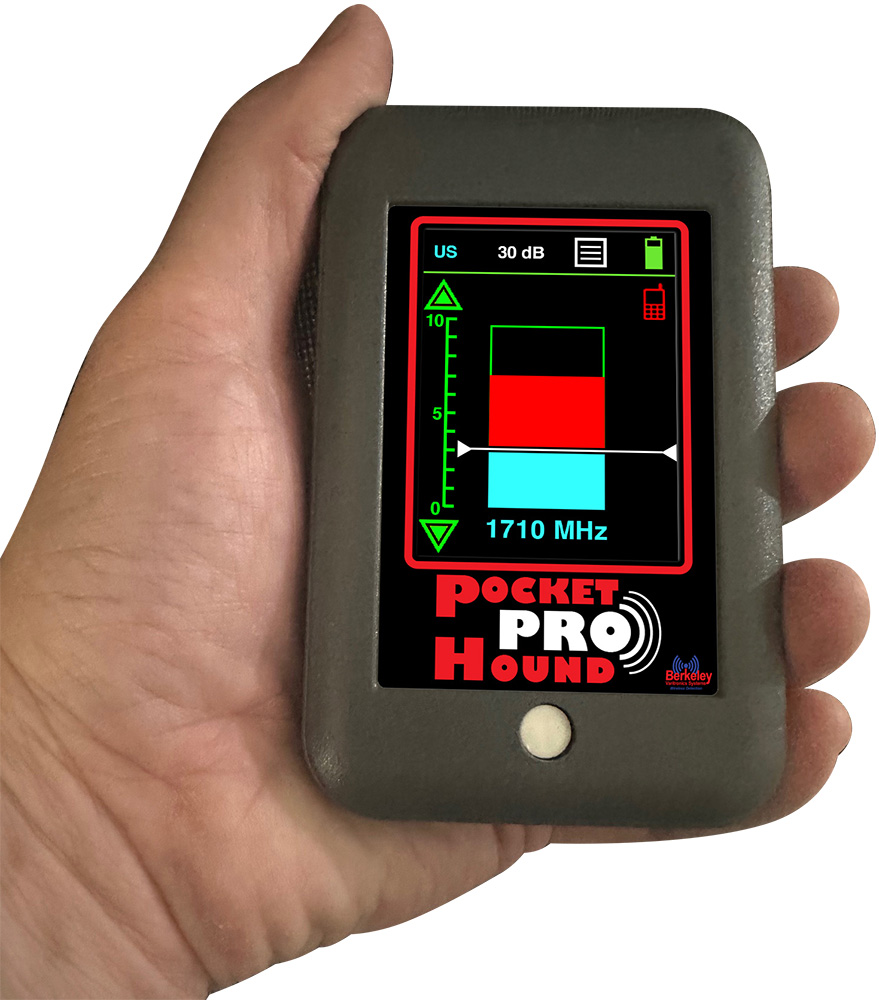
O PocketHound, da Berkeley Varitronics Systems, é aquele exemplo clássico de receptor passivo compacto: não passa de um baralho em tamanho e peso, sintonizado nas faixas de 2G, 3G e 4G — incluindo PCS, CDMA/WCDMA (UMTS), GSM e EGSM. Em ambientes internos e sob condições típicas, o alcance chega a 75 pés, algo em torno de 25 metros. Já a sensibilidade fica em -83 dBm, com faixa dinâmica de 60 dB, resolução de detector de 2 dB e resolução de largura de banda de 4 MHz e 20 MHz.
Os alertas ficam por conta de LEDs superbrilhantes e de um vibrador integrado que vai ficando mais intenso conforme o RSSI aumenta — tem também um interruptor deslizante de duas vias. O aparelho pesa menos de 1 libra e mede 4 polegadas de comprimento, 3 de largura e 1 de profundidade. A bateria interna é de polímero de lítio, com autonomia mínima de 2 horas, e existe a opção de bateria estendida. Para carregar, só por Mini-USB.
Nos Estados Unidos, o aparelho cobre as faixas de LTE Uplink em 699-716 MHz, 777-787 MHz, 788-798 MHz, 824-849 MHz e 896-901 MHz, além do AWS Uplink em 1710-1755 MHz, 1850-1910 MHz e 2305-2315 MHz. Fora dos EUA, há suporte para União Europeia, Austrália, Nova Zelândia, Israel, Canadá, Suécia, Brasil e Japão. O reconhecimento veio cedo: o produto levou o Platina do GOVERNMENT SECURITY AWARDS de 2013, promovido pela Security Product News, e também o BEST OF WHAT'S NEW 2012 da Popular Science. É fabricado nos Estados Unidos, com um ano de garantia de hardware e opção de estender por mais um ano, listada a US$ 95,00.
| Parâmetro | Especificação |
|---|---|
| Alcance interno | Até 75 pés (cerca de 25 m) |
| Sensibilidade | -83 dBm |
| Faixa dinâmica | 60 dB |
| Resolução do detector | 2 dB |
| Resolução de largura de banda | 4 MHz / 20 MHz |
| Rejeição de seletividade | >50 dB a 1 MHz das bordas de uplink |
| Autonomia da bateria | Mínimo de 2 horas (estendida opcional) |
| Peso e dimensões | Menos de 1 lb; 4 x 3 x 1 polegadas |
UMDS: detecção multi-sinal de nível prisional
O UMDS, da Unify Business Solutions, é um sistema de detecção móvel para prisões, totalmente encoberto e de resposta rápida, capaz de identificar atividade de dispositivos não autorizados até o nível da cela individual em tempo real. Ele varre 2G, 3G, 4G, 5G, Wi-Fi e Bluetooth por meio de múltiplos detectores coordenados por um servidor central, o que permite cruzar sinais e reduzir a ambiguidade de uma única antena.
Entre os recursos estão instalação 100% encoberta e indetectável, proteção contra adulteração, autotestes remotos, visualização em mapa de calor, mapeamento por geolocalização, alertas em tempo real, downloads históricos, lista de permissão de endereços MAC e mapas interativos sob medida com visões em grade e empilháveis. Como o sistema faz vigilância e não bloqueio, a fabricante afirma que não há considerações legais na adoção; o UMDS segue padrões do governo britânico e do MoJ, além de frameworks ISO 27001.
Kits de contravigilância para quem viaja
Para profissionais que viajam, o kit COVERT de contravigilância reúne um detector de RF que cobre VHF/UHF de 50-700 MHz, móvel e sem fio de 700 MHz a 3 GHz e micro-ondas e sem fio de 3-12 GHz; uma câmera de inspeção Wi-Fi com app para Android e iPhone e haste de extensão de 27,5 polegadas; um detector de câmera de dupla finalidade com visor infravermelho diurno e câmera infravermelha noturna; uma bolsa Faraday para chaveiro ou chave de quarto; uma lanterna de inspeção LED de 900 lúmens com UV de 395 nm; e um testador multifuncional USB e Type C que mede 3,6 V a 30 V e 0 a 5,1 A.
Como detectar aplicativos espiões no iPhone e no Android?
Aplicativos espiões em 2025 incluem nomes como mSpy, FlexiSPY, Spyera, XNSpy, uMobix e eyeZy. As capacidades típicas envolvem registro de chamadas e mensagens, rastreamento por GPS, captura de teclas digitadas, capturas de tela, ativação do microfone ambiente e monitoramento de redes sociais. Alguns exigem root ou jailbreak; outros usam backups do iCloud sem jailbreak, o que os torna mais difíceis de identificar por inspeção simples do aparelho.
O app The Covert Detector: Device & Cam, para iOS, do desenvolvedor Beulah Budge, detecta smartphones, dispositivos Bluetooth e redes Wi-Fi; ocupa 29,6 MB, exige iOS 16.0 ou superior e traz compras no app listadas a US$ 8,99, US$ 14,99 e US$ 15,99, com teste de 3 dias e uma avaliação de 5,0. É uma ferramenta de triagem, não um substituto de análise forense.
Coletas encobertas significam aquisição discreta de dados de dispositivos móveis sem o conhecimento ou consentimento do alvo. Os métodos alternativos incluem acesso remoto, monitoramento ao vivo, coleta baseada em rede e extração seletiva. As considerações centrais são conformidade legal, ética, expertise técnica, defensabilidade dos dados e gestão de riscos. Um relatório de 2013 do Office of the Director of National Intelligence apontou que, entre 39 departamentos e agências, 44% ficaram abaixo dos padrões mínimos para um programa eficaz de ameaças internas.
Segurança corporativa de dispositivos móveis e limites legais
No ambiente corporativo, o phishing móvel é o principal vetor de ameaça: quase uma em cada três violações de dados corporativos começa em um dispositivo móvel comprometido. Ferramentas de EDR normalmente não cobrem telefones e tablets, então as organizações recorrem a MDM, ITDR e MSAT. O NIST SP 800-124r2, publicado em 17 de maio de 2023, cobre gestão de dispositivos móveis, avaliação de aplicativos, defesa contra ameaças móveis e o ciclo de vida de aparelhos fornecidos pela organização ou de propriedade pessoal.
O limite legal é o ponto mais delicado. A coleta encoberta depende da jurisdição e do contexto, e exige conformidade estrita, revisão ética, expertise técnica, defensabilidade e gestão de riscos. Detectores de celular em geral captam aparelhos ativados de alguns pés até 150 pés, e a detecção por RF pode identificar sinais a até uma milha ao ar livre. Canais encobertos em Android e outras plataformas exfiltram dados por conexões de rede ou sensores incomuns, como sensores de luz, o que torna a detecção difícil. Este artigo não constitui aconselhamento de investimento.
Quais são os limites técnicos e operacionais da varredura encoberta?
Nenhuma ferramenta resolve tudo. Um receptor de RF não vê um telefone desligado, blindado ou dentro de uma bolsa Faraday; um detector ferromagnético não localiza aparelhos a longa distância; e um app de triagem não prova a existência de um canal encoberto sofisticado. O intervalo de registro na rede, que pode chegar a 20 minutos, também cria janelas cegas em varreduras curtas.
Por isso, procedimentos de varredura encoberta confiáveis combinam múltiplas tecnologias, tempo de observação adequado e documentação rigorosa. A escolha entre vigilância e bloqueio é outra decisão crítica: sistemas como o UMDS optam por vigiar, o que reduz o atrito legal, mas exige governança de dados à altura. Sem esse cuidado, a ferramenta mais avançada vira apenas evidência frágil.
Perguntas frequentes
Como funcionam os detectores encobertos de celular?
A maioria é um receptor de RF passivo sintonizado nas faixas de uplink celular. Ele varre transmissões do aparelho em modo de espera ou ativo, incluindo voz, texto e dados, e alerta o operador com LEDs ou vibração. Detectores ferromagnéticos, por outro lado, sentem os componentes magnéticos dentro do telefone a curta distância, funcionando mesmo com o aparelho desligado.
Qual é o alcance de detecção do detector PocketHound?
O PocketHound detecta celulares próximos a até 75 pés em ambientes internos, cerca de 25 metros, sob condições típicas. É um receptor passivo com faixa de sensibilidade de 60 dB, sensibilidade de -83 dBm e antena omnidirecional integrada. O alcance varia conforme obstáculos, interferência e o estado do aparelho alvo.
A coleta encoberta de dados de dispositivos móveis é legal?
Depende da jurisdição e do contexto. Coletas encobertas exigem conformidade legal estrita, revisão ética, expertise técnica, defensabilidade dos dados coletados e gestão de riscos. Os métodos incluem acesso remoto, monitoramento ao vivo, coleta baseada em rede e extração seletiva, em vez de imagem forense completa. Sem base jurídica adequada, a prática pode ser ilegal e as provas obtidas podem ser invalidadas.