Criptografia caótica antijamming: princípios, radar e aplicações GNSS
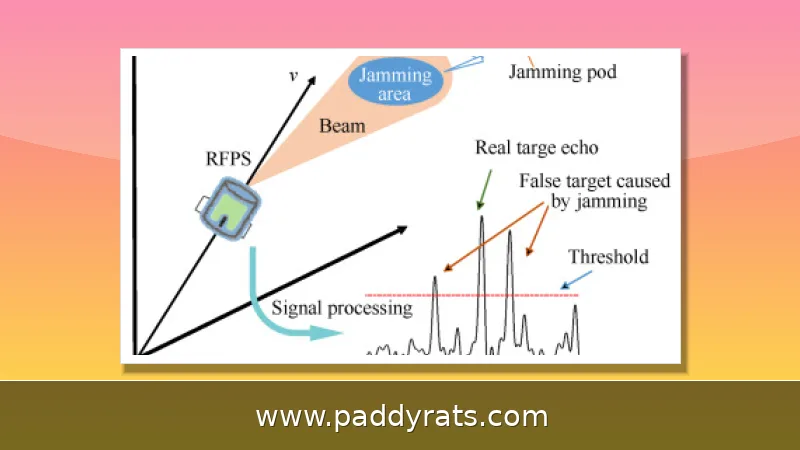
A criptografia caótica antijamming usa sequências imprevisíveis para tornar o sinal inatingível a jamme rs. Veja como ela suprime repetidores em radares, protege GNSS e viabiliza links IoT seguros.
O que é criptografia caótica e por que ela resiste ao jamming?
A criptografia caótica voltada ao antijamming se baseia em equações não lineares que se comportam de maneira parecida com ruído. Iteradas, essas equações geram uma sequência periódica de ciclo extremamente longo — e aí entra uma transformação de domínio, que converte os iterados de ponto flutuante em formato binário antes de somá-los aos dados digitais. O resultado é que a mensagem fica protegida: ninguém consegue modificá-la, substituí-la ou mesmo entendê-la. Essa ideia não é nova: já em 1990 aparecia na patente US5048086A, depositada por Mark E. Bianco e Dana A. Reed para a Hughes Aircraft Co.
A patente trata de um sistema de criptografia fundamentado na teoria do caos, enquadrado nas classificações H04L9/001 (sinais caóticos) e H04L27/001. Apesar de ter expirado em julho de 2010, o documento continua servindo como referência conceitual para sistemas atuais. Na prática, seu principal atrativo está no fato de que o núcleo do sistema depende apenas de operações de ponto flutuante — o que se traduz em custo mais baixo e desempenho mais alto, mantendo um nível de segurança criptográfica equivalente ao de esquemas convencionais.
Colocando o DES lado a lado com a criptografia caótica, a diferença de filosofia salta aos olhos. O DES é um algoritmo robusto e consolidado, mas cobra seu preço: em software, é lento; em hardware, exige uma implementação complicada. Já os algoritmos proprietários, por mais que funcionem na prática, carregam um problema difícil de contornar — a força criptográfica não pode ser verificada de forma independente por quem está de fora. A abordagem caótica trilha outro caminho. Ela dispensa operações elaboradas de hardware e não precisa de software pesado: no núcleo, bastam operações de ponto flutuante. Isso abre espaço para custo mais baixo e desempenho mais alto, mantendo um nível de segurança criptográfica equivalente ao dos sistemas convencionais. Some a isso a flexibilidade de rodar tanto em hardware quanto em software, e o caos acaba se tornando uma opção bastante versátil para autenticação em links de dados e vídeo, hashing de senhas e uma série de cenários que vão de radar e espoletas a GNSS, UAVs e dispositivos IoT.
| Abordagem | Robustez | Desempenho em software | Complexidade em hardware | Verificabilidade da força |
|---|---|---|---|---|
| DES | Robusta | Lento | Complexa | Verificável |
| Algoritmos proprietários | Variável | Variável | Variável | Não verificável |
| Criptografia caótica | Equivalente à convencional | Ágil (ponto flutuante) | Baixa | Verificável |
Como sequências caóticas suprimem o jamming de repetidor em espoletas Doppler de pulso?
Em espoletas Doppler de pulso, cada espoleta tem a sua própria identidade, o ID. A cada período de ID, esse identificador é cifrado com uma sequência de criptografia caótica, e a sequência binária que sai daí é usada na modulação por chaveamento de fase binária, a BPSK. Só que, como a sequência caótica é imprevisível, o jammer de repetidor não consegue reconstruir a forma de onda correta — e é justamente aí que o jamming acaba suprimido.
O artigo de J. Dai de 2021 sobre supressão de jamming de repetidor em espoletas Doppler de pulso se apoia exatamente nessa lógica de reconhecimento de identidade combinada com criptografia caótica. A proposta é simples na essência: cada espoleta tem um ID próprio e, a cada período desse ID, ele é cifrado com uma sequência caótica. Isso gera uma sequência binária encriptada que alimenta a modulação BPSK — e é aí que o jammer de repetidor fica perdido, sem conseguir prever o padrão do sinal e, por consequência, sem conseguir replicá-lo de forma convincente. Só que existe um detalhe prático que pesa: conforme o deslocamento Doppler aumenta e a SNR cai, o desempenho dessa supressão piora. Ou seja, em cenários de alta dinâmica, o projeto exige bastante cuidado. Nessa mesma linha, um trabalho relacionado de 2020, também de Dai, aborda o projeto antijamming de um novo sinal de radar de compressão de pulso baseado em ID de radar — o que reforça a mesma ideia de identidade única por dispositivo como peça central na defesa contra interferência deliberada.
Frequência caótica em FPGA para links IoT antijamming
Em 2024, H.G. Ayoub propôs o uso de mapas caóticos para implementar frequência hopping (salto de frequência) em FPGA. A ideia é oferecer uma abordagem de resistência a jamming capaz de garantir envio e recebimento de dados confiáveis e seguros em redes IoT. O trabalho se apoia em um esquema cooperativo de dois saltos, em que nós intermediários ajudam a encaminhar a informação entre transmissor e receptor. O ponto central é que a sequência de saltos de frequência, gerada por um mapa caótico, seja difícil de prever por um jammer reativo — aquele que escuta o canal antes de interferir. Como o mapa caótico produz uma sequência com aparência de ruído e ciclo extremamente longo, o jammer não consegue antecipar qual frequência será usada no próximo salto, o que torna a interferência direcionada muito mais difícil. Além disso, a implementação em FPGA atende à necessidade de hardware leve e de baixo custo, típico de dispositivos IoT com recursos limitados, sem abrir mão da segurança proporcionada pela imprevisibilidade da sequência caótica.
Em 2024, C. Atheeq também explorou uma abordagem leve baseada em frequência caótica para redes de UAV. Aqui, a proteção contra jamming não fica nas costas de um único recurso: ela surge da combinação de três estratégias que se complementam. A primeira é o channel hopping, que troca de canal em alta velocidade. A segunda é a regulação de potência, ajustando a intensidade do sinal transmitido conforme o ambiente muda. A terceira aposta em antenas direcionais, que concentram a energia na direção desejada e, com isso, reduzem a exposição ao interferente. A lógica é simples: dificultar a vida de quem tenta bloquear o enlace em vários domínios ao mesmo tempo, e não apenas em um. Já B. Gopalakrishnan, em 2017, foi além. Em redes de área corporal, ele mostrou que o próprio comportamento do sinal caótico já basta para confundir por completo o jammer reativo. Como esse tipo de jammer só age depois de detectar atividade no canal, ele acaba escolhendo o canal de salto errado e desperdiça sua interferência. Um caso é mais voltado ao projeto do sistema; o outro, ao efeito intrínseco do caos. Ainda assim, os dois convergem para a mesma conclusão: mais do que a força do sinal, é a imprevisibilidade do caos que sustenta a defesa.
A implementação em FPGA se sobressai nesse cenário por resolver um gargalo bem concreto: gerar sequências caóticas em tempo real exige iteração contínua, e a FPGA dá conta disso direto no hardware, com paralelismo e latência previsível, sem pesar no processador principal. O resultado é menos custo e menos dependência de software pesado, que costuma ser lento demais para acompanhar a dinâmica do caos. Em links IoT, o ganho é sentido na prática: segurança e confiabilidade sem comprometer o consumo de energia — ponto crítico em dispositivos com recursos limitados, muitas vezes alimentados por bateria e operando em redes de dois saltos. Vale citar que essa abordagem já aparece em trabalhos recentes, como o de H.G. Ayoub (2024), que propôs mapas caóticos para implementar frequency hopping em FPGA como estratégia antijamming em IoT.
Antijamming em GNSS: nulling, beamforming e excisão
Os sinais GNSS chegam à superfície da Terra extremamente atenuados: depois de percorrer uns 20 mil quilômetros, a potência recebida fica na ordem de femtowatts, abaixo até do ruído térmico de fundo. Essa fragilidade natural faz de qualquer receptor um alvo fácil para interferência intencional, seja um jammer de varredura simples, seja um transmissor de onda contínua de alta potência. Para dar conta disso, a proteção antijamming trabalha com camadas que se complementam. A primeira é a das antenas de padrão controlado (CRPA), que conseguem apontar nulos de ganho justamente na direção de onde vem o jammer, cortando o sinal indesejado antes que ele entre na cadeia de processamento. Depois entram os filtros digitais adaptativos, que aprendem e se ajustam em tempo real, mudando seus coeficientes conforme o ambiente de interferência varia — o que é essencial quando o jammer troca de frequência ou de estratégia. A diversidade de frequência em L1, L2 e L5 funciona como terceira linha de defesa: se uma banda é comprometida, as outras seguem disponíveis para o posicionamento. E, por fim, a autenticação e a criptografia de sinal barram o spoofing, garantindo que o receptor não seja enganado por sinais falsos que imitam os legítimos.
A Chelton, que fornece sistemas de antenas controladas para GNSS, costuma resumir suas estratégias de antijamming em três métodos principais — e vale a pena entender como cada um ataca um tipo diferente de interferência. O primeiro é o nulling: cria-se um nulo de ganho na direção exata de onde vem o jammer, um nulo por direção de chegada, e a quantidade disponível depende do número de canais do receptor. É uma resposta espacial, que basicamente "escuta" o ambiente e apaga o sinal indesejado. O segundo é o beamforming, que faz o oposto: em vez de rejeitar, concentra um feixe de RF na direção de um satélite GNSS reconhecido, o que aumenta a relação sinal-ruído do sinal legítimo e reduz o que chega das outras direções. Já o terceiro, a excisão, atua no domínio da frequência: remove interferências de banda estreita cuja potência ultrapassa um limiar estatístico definido de antemão e, depois, transforma os sinais remanescentes para que possam ser tratados pelo nulling. Na prática, os três métodos costumam trabalhar juntos, cobrindo desde jammers de banda larga até interferências estreitas e direcionais.
Quando o GNSS sofre interferência e o receptor perde o sinal, os sistemas inerciais (INS) entram em ação como uma ponte: por minutos ou até horas, eles mantêm a navegação funcionando com base em acelerômetros e giroscópios, sem depender de satélites. Trata-se de uma solução de continuidade, não de substituição definitiva — quanto mais tempo passa, maior a deriva acumulada. É justamente esse papel que explica por que os INS aparecem combinados com receptores GNSS em soluções comerciais já consolidadas, como o Ellipse-D e o Ekinox Micro INS da SBG Systems, o GRIT da NovAtel, a suíte AIM+ da Septentrio e o conjunto IDM da Safran. E a corrida tecnológica nesse campo não para: os jammers evoluem com varredura de frequência, transmissões em rajada e formas de onda enganosas, obrigando as defesas a migrar para detecção por aprendizado de máquina, autenticação resistente a quantum e navegação por sinais de oportunidade.
Antijamming de sinais caóticos: achados em CSK, DCSK e circuito de Chua
O desempenho antijamming de sistemas de comunicação digital caótica coerente CSK e não coerente DCSK é analisado na literatura. Em ambos, a natureza ruidosa do sinal dificulta a ação de jammers reativos. Sprott propôs um novo sistema caótico tridimensional, dissipativo e reversível no tempo, sem equilíbrio, ampliando o repertório de mapas disponíveis para projetos de segurança.
Pesquisas com o circuito de Chua mostram que uma perturbação por modulação de amplitude pode fazer a saída caótica saltar para um ciclo limite. Por isso, foram propostos quatro métodos à prova de jamming, e um circuito de reinício é outra medida antijamming relevante. Esses achados indicam que a robustez não é automática: é preciso projetar o sistema para resistir a perturbações específicas.
A.A. Shukur, em 2025, apresentou um novo sistema caótico com um termo absoluto, combinado a uma matriz de Toeplitz 4x4 para gerar um algoritmo de criptografia validado por análise de segurança e desempenho. Em imagens, Yang e Tong propuseram um sistema logístico caótico 2D com esquema de blocos; M. Sun, em 2024, mostrou que a criptografia CS caótica resiste a ataques estatísticos e de ruído, e sua criptografia de imagens coloridas baseada em RNA reporta alta entropia e alta capacidade antijamming. A. Dinu, em 2025, gera chaves de criptografia a partir de sequências caóticas filtradas por um teste de independência estatística.
Comunicação encoberta antijamming com modulação tempo-frequência codificada gaussiana
H. Choi, em 2021, propôs uma comunicação encoberta antijamming baseada em modulação tempo-frequência codificada gaussiana. O trabalho alcança antijamming e sigilo simultaneamente, com dois algoritmos de receptor propostos para viabilizar a demodulação. A combinação é relevante porque, em cenários militares e de infraestrutura crítica, não basta resistir à interferência: é preciso também não revelar a existência do link.
Essa linha de pesquisa dialoga com o uso de sinais caóticos, que já exibem comportamento semelhante a ruído e, portanto, favorecem a ocultação. A diferença é que a modulação codificada gaussiana organiza a energia no domínio tempo-frequência de forma controlada, permitindo que o receptor legítimo separe o sinal do ruído e da interferência.
Na prática, a escolha entre abordagens caóticas, codificadas ou híbridas depende do compromisso entre complexidade, custo e nível de ameaça. O que a literatura recente mostra é que a defesa antijamming deixou de ser um problema apenas de potência de sinal e passou a ser um problema de projeto de forma de onda, criptografia e adaptação em tempo real.
Comparações e trade-offs entre abordagens antijamming
A tabela abaixo resume as principais diferenças entre esquemas de criptografia e antijamming discutidos na literatura técnica.
| Abordagem | Ponto forte | Limitação |
|---|---|---|
| DES | Robusto e consolidado | Lento em software e complexo em hardware |
| Algoritmos proprietários | Podem ser otimizados para o caso de uso | Força criptográfica não verificável |
| Criptografia caótica | Núcleo só com ponto flutuante, baixo custo | Exige projeto cuidadoso contra perturbações |
| Frequência hopping caótica | Imprevisível para jammers reativos | Depende de sincronização e FPGA adequada |
| CRPA com nulling | Direciona nulos ao jammer | Número de nulos limitado pelos canais |
| INS como ponte | Cobre apagões de GNSS por minutos ou horas | Deriva ao longo do tempo |
O quadro mostra que não existe solução única. A criptografia caótica se sobressai pelo custo e pela segurança equivalente à de sistemas convencionais, enquanto técnicas de RF, como nulling e beamforming, atuam no domínio físico. Em sistemas reais, a combinação de camadas — criptografia, diversidade de frequência, filtragem adaptativa e sensores inerciais — é o que garante resiliência.
A tendência descrita na literatura é de uma corrida tecnológica contínua. Jammers evoluem para formas de onda mais inteligentes, e as defesas respondem com aprendizado de máquina, autenticação resistente a quantum e navegação por sinais de oportunidade. Para quem projeta sistemas de radar, GNSS ou IoT, entender esses trade-offs é o primeiro passo para escolher a arquitetura certa.
Aplicações práticas e perspectivas para radar, GNSS e IoT
As aplicações vão de espoletas de radar com ID próprio a redes de UAV, redes de área corporal e links IoT de dois saltos. Em todas, o padrão é o mesmo: usar imprevisibilidade para impedir que o adversário preveja a forma de onda ou o canal. No GNSS, a proteção combina antenas direcionais, filtros adaptativos, diversidade em L1, L2 e L5 e autenticação de sinal, com INS cobrindo interrupções.
Soluções comerciais como SBG Systems, Chelton, NovAtel, Septentrio, Safran, Spire, Infinidome e Evolution Flight mostram que o tema saiu do laboratório. A Chelton, por exemplo, aplica nulling, beamforming e excisão em receptores, com especialistas como Joe Humphrey e Dr. Neil Tisdale defendendo a combinação de métodos conforme o cenário de ameaça.
Para o futuro próximo, a literatura aponta para detecção por aprendizado de máquina, autenticação resistente a quantum e navegação por sinais de oportunidade. O fio condutor permanece o mesmo: quanto mais imprevisível e autenticado for o sinal, mais difícil será para um jammer ou spoofing comprometer a comunicação, a navegação ou a medição radar.
Perguntas frequentes sobre criptografia caótica antijamming
As perguntas abaixo reúnem as dúvidas mais comuns sobre o tema, com respostas diretas baseadas na literatura técnica e nas aplicações descritas.
Como a criptografia caótica ajuda a suprimir o jamming de repetidor?
Cada espoleta ou radar carrega sua própria identidade (ID). Dentro de cada período de ID, o ID é criptografado com uma sequência caótica, e a sequência binária resultante aciona a modulação BPSK. Como a sequência caótica é imprevisível, o jammer de repetidor não consegue reproduzir a forma de onda correta, e o jamming é suprimido. O desempenho cai com Doppler alto e SNR baixa.
O que é antijamming em navegação por satélite?
Antijamming protege os sinais GNSS, que chegam muito fracos à Terra, de interferência intencional. As técnicas incluem antenas de padrão de recepção controlado que direcionam nulos ao jammer, filtragem digital adaptativa, diversidade de frequência em L1, L2 e L5, e autenticação e criptografia de sinal para impedir spoofing. Sistemas inerciais cobrem interrupções por minutos ou horas.
Quais são os principais métodos antijamming em receptores GPS?
A Chelton descreve três métodos: nulling, que cria um nulo na direção do jammer; beamforming, que direciona um feixe de RF para um satélite GNSS reconhecido; e excisão, que elimina interferência de banda estreita acima de um limiar estatístico de potência e transforma os sinais restantes para o nulling. A combinação depende do cenário de ameaça.
Por que sinais caóticos são úteis para comunicação antijamming?
Sinais caóticos exibem comportamento semelhante a ruído e imprevisível. Em redes de área corporal, isso confunde o jammer reativo que tenta escolher o canal de salto correto. Estudos de sistemas CSK coerente e DCSK não coerente analisam o desempenho antijamming, e pesquisas com o circuito de Chua mostram que perturbações por modulação de amplitude podem levar a saída caótica a um ciclo limite.
Perguntas frequentes sobre criptografia caótica antijamming
Como a criptografia caótica ajuda a suprimir o jamming de repetidor?
Cada espoleta ou radar carrega sua própria identidade (ID). Dentro de cada período de ID, o ID é criptografado com uma sequência caótica, e a sequência binária resultante aciona a modulação BPSK. Como a sequência caótica é imprevisível, o jammer de repetidor não consegue reproduzir a forma de onda correta, e o jamming é suprimido. O desempenho cai com Doppler alto e SNR baixa.
Por que sinais caóticos são úteis para comunicação antijamming?
Sinais caóticos exibem comportamento semelhante a ruído e imprevisível. Em redes de área corporal, isso confunde o jammer reativo que tenta escolher o canal de salto correto. Estudos de sistemas CSK coerente e DCSK não coerente analisam o desempenho antijamming, e pesquisas com o circuito de Chua mostram que perturbações por modulação de amplitude podem levar a saída caótica a um ciclo limite.