IMSI Catcher : comment fonctionnent les simulateurs de station de base et comment les détecter
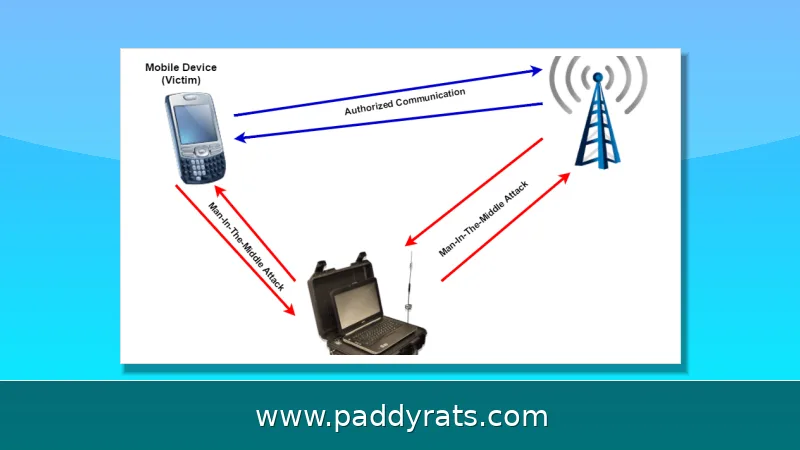
Un IMSI catcher, ou simulateur de station de base, se fait passer pour une antenne légitime afin de capter les identifiants et la position des téléphones. Voici comment il opère, ce qu'il peut réellement intercepter, et les moyens concrets de le détecter et de s'en protéger.
Qu'est-ce qu'un IMSI catcher et comment le nomme-t-on aussi ?
Un IMSI catcher, c'est un appareil d'écoute téléphonique qui sert à intercepter le trafic mobile et à pister les déplacements des téléphones. On le connaît surtout sous le nom de Stingray, mais dans le milieu on parle aussi de fausse antenne, de fausse station de base, de rogue base station, de cell site emulator ou encore de drop box. Derrière ce sigle, IMSI signifie International Mobile Subscriber Identity : c'est en quelque sorte la carte d'identité de votre SIM, le numéro qui la distingue de toutes les autres auprès d'un opérateur. En se faisant passer pour une antenne légitime, l'appareil incite les téléphones des alentours à s'y raccrocher, puis il récupère des identifiants comme l'IMSI de la carte et, souvent, l'IMEI du téléphone lui-même. Ce n'est donc pas un simple brouilleur : c'est un véritable outil d'interception et de traçage, qui repose sur la confiance que le réseau cellulaire accorde par défaut aux antennes qu'il croise.
Le marché de ces équipements est loin d'être anecdotique. D'après les données compilées pour ce secteur, le marché mondial des IMSI catchers était valorisé à environ 234,76 millions de dollars en 2026, et il devrait atteindre 481,69 millions de dollars d'ici 2034, soit un taux de croissance annuel composé de 9,40 %. Côté prix, on passe d'environ 1 500 dollars pour un montage artisanal basique à plus de 400 000 dollars pour les systèmes gouvernementaux les plus sophistiqués. Quant aux appareils portables, ils vont du format talkie-walkie à celui d'une valise, avec des tarifs qui s'échelonnent de quelques milliers à plusieurs centaines de milliers de dollars.
Sur le terrain, plusieurs projets indépendants ont documenté la présence bien réelle de ces appareils. Le projet FADe, porté par South Lighthouse et financé par l'Open Technology Fund, a mobilisé des partenaires dans neuf pays entre 2019 et 2022. Résultat : les signaux de près de 9 000 antennes ont été analysés, et plus de 150 IMSI catchers probables ont été repérés. À Caracas, au Venezuela, les données ont révélé 33 appareils distincts affichant des relevés irréguliers, autant d'indices possibles de la présence d'un IMSI catcher. Autre démarche, celle du projet SeaGlass, mené par l'Université de Washington : des capteurs ont été installés dans 15 véhicules de covoiturage circulant à Seattle et Milwaukee, pendant deux mois. Là encore, des dizaines d'anomalies compatibles avec des simulateurs de station de base ont été détectées.
Difficile de savoir si cette inquiétude est nouvelle ou si elle a toujours existé, mais une enquête de 2023 a de quoi alimenter le débat : environ 57 % des Américains redoutent que le gouvernement surveille leurs activités en ligne, et 46 % s'inquiètent de la façon dont les entreprises exploitent leurs données. Face à ces menaces, plusieurs acteurs documentent le phénomène, à commencer par l'EFF (Electronic Frontier Foundation), le Centre canadien pour la cybersécurité (ITSAP.00.106) ou encore le NIST. D'autres outils, comme SnoopSnitch, Eagle Security, Zimperium ou Cape, tentent pour leur part d'apporter des réponses concrètes. Car aujourd'hui, la surveillance par IMSI catcher n'a plus rien d'un scénario théorique réservé aux services de renseignement : elle concerne aussi les journalistes, les militants, les entreprises, et plus largement toute personne attachée à sa vie privée.
Comment les IMSI catchers exploitent-ils la confiance du réseau cellulaire ?
Le principe est simple : un téléphone se raccroche à l'antenne qui émet le signal le plus fort. Un IMSI catcher va donc exploiter cette règle en diffusant un signal plus puissant — ou du moins perçu comme tel — que celui des stations de base légitimes autour de lui. Vient ensuite la poignée de main : la station demande au téléphone quels algorithmes de chiffrement il supporte. Sauf qu'un IMSI catcher peut très bien ignorer la réponse ou carrément imposer l'absence de chiffrement. La station envoie alors une Identity Request, et le téléphone, docile, répond avec l'IMSI gravé sur sa carte SIM. L'appareil n'a plus qu'à enregistrer l'identifiant, puis il relâche le téléphone vers le vrai réseau — histoire de ne pas trop attirer l'attention.
Concrètement, on a affaire à une attaque de type « homme du milieu » (man-in-the-middle) : l'IMSI catcher se fait passer pour le téléphone légitime auprès du vrai opérateur, et pour une antenne authentique aux yeux du mobile. Bien placé, il peut alors observer les échanges, imposer un chiffrement faible voire inexistant, et récupérer un paquet de métadonnées au passage. La 2G reste le maillon faible : le chiffrement n'y est pas systématique, et des algorithmes comme A5/1 se cassent aujourd'hui en temps réel. Pas étonnant, donc, que beaucoup d'attaques sur le terrain commencent par forcer une descente vers la 2G avant de tenter quoi que ce soit.
Les réseaux actuels rendent donc la tâche plus ardue, mais pas impossible. Concrètement, un téléphone en LTE ne va pas scanner les autres antennes tant que la puissance du signal reste au-dessus d'un certain seuil : les attaquants doivent donc redoubler d'ingéniosité pour contourner cette barrière. Un IMSI catcher actif, lui, émet des signaux plus puissants que les vraies antennes, ce qui pousse les appareils à se déconnecter, puis à se raccrocher à lui — avec parfois une tentative de rétrogradation vers la 2G. À l'inverse, la version passive reste muette : elle n'émet rien du tout et se contente d'intercepter les transmissions cellulaires qui passent à sa portée, histoire de récolter discrètement des identifiants. Cette différence entre actif et passif n'est pas un détail : elle conditionne ce qu'un IMSI catcher peut réellement faire, et surtout ce que nos outils de détection sont capables de repérer.
IMSI catchers actifs, passifs et attaque par SMS silencieux
La distinction entre un IMSI catcher actif et passif joue sur deux tableaux à la fois : l'efficacité et la discrétion. Un appareil actif, lui, va diffuser un signal réseau plus fort que celui des antennes légitimes. Résultat : les téléphones à proximité s'y connectent spontanément. Mais ce comportement a un revers, puisque ce genre d'émission attire l'attention des outils de surveillance réseau. À l'inverse, un dispositif passif n'émet strictement rien. Il se borne à écouter les transmissions cellulaires qui circulent, dans le but de récupérer des identifiants sans éveiller le moindre soupçon. Cette méthode silencieuse est nettement plus compliquée à détecter, justement parce qu'elle ne provoque aucune anomalie de signal perceptible depuis le téléphone.
Autre technique à connaître : le SMS silencieux. Concrètement, c'est un message qui est traité par le téléphone sans que l'utilisateur soit prévenu et sans être enregistré dans la messagerie. Son rôle ? Localiser un appareil avec précision, transmettre des instructions de configuration, voire reconfigurer des profils de carte SIM. Couplé à un IMSI catcher, ce procédé permet de déclencher des actions à distance sans que la cible ne se doute de quoi que ce soit. On le retrouve d'ailleurs souvent dans des contextes de surveillance ciblée, notamment visant des journalistes ou des militants.
Les modèles commerciaux les plus poussés ne se contentent pas de récolter des identifiants. Certains embarquent des technologies de brouillage qui poussent les téléphones 3G et 4G à basculer en 2G, sans compter d'autres fonctions de déni de service. Côté capacités avancées, on peut citer l'interception de SMS, l'écoute des appels, la capture de transmissions de données (numéros composés, pages web consultées), et même la récupération d'images ou de SMS directement sur le téléphone visé. Certains fabricants annoncent l'interception des réseaux 2G, 3G, 4G et 5G, des appels et des messages, ainsi que le suivi de 4 à 32 cibles OSINT. Quant aux systèmes dits « intelligents », ils y ajoutent la détection d'intrusion, la détection de mouvement et d'accélération, la classification d'objets et l'analyse comportementale.
Ce qu'un IMSI catcher peut et ne peut pas faire
D'abord, il faut faire le tri entre ce qu'un IMSI catcher sait vraiment faire et ce que le cinéma ou certains articles un peu catastrophistes lui prêtent. Sur les vieux réseaux 2G, où le chiffrement est faible voire carrément absent, il peut intercepter appels et messages : il lui suffit de pousser le téléphone à redescendre vers cette génération. Il peut également récupérer l'IMSI, l'IMEI, les numéros composés et les sites visités, et pister la position d'un appareil. Mais attention : il ne perce pas par magie le chiffrement des réseaux 4G et 5G modernes.
Les réseaux 4G et 5G intègrent une authentification mutuelle : le téléphone vérifie l'identité du réseau, et inversement. C'est pourquoi la plupart des attaques réelles fonctionnent en rétrogradant d'abord le téléphone vers la 2G, plutôt qu'en brisant le chiffrement contemporain. Un IMSI catcher ne peut pas non plus lire le contenu d'une application chiffrée de bout en bout comme Signal, même s'il peut observer les métadonnées. Il ne peut pas déchiffrer un message Signal, mais il peut savoir qu'un échange a lieu, avec qui et à quel moment. Cette nuance est capitale pour évaluer le risque réel.
Le tableau ci-dessous résume les capacités généralement attribuées à ces appareils, à prendre comme des ordres de grandeur et non comme des garanties universelles, car les performances varient selon le modèle, la configuration réseau et l'environnement radio.
Identifiants mobiles : IMSI, IMEI, TMSI, GUTI, SUPI et SUCI
Comprendre les identifiants manipulés par un IMSI catcher aide à saisir l'ampleur de la surveillance. L'IMSI est un numéro permanent et unique de 15 chiffres stocké sur la carte SIM ; il révèle le code du pays mobile, l'opérateur réseau et l'identifiant de l'abonné. L'IMEI, lui, identifie le téléphone physique, indépendamment de la carte SIM. Ces deux identifiants sont les cibles principales d'un IMSI catcher, car ils permettent de relier un appareil à une personne ou à un compte.
Les réseaux utilisent aussi des identifiants temporaires pour masquer l'IMSI : le TMSI et le GUTI. En théorie, ils protègent la vie privée en évitant de diffuser l'IMSI en clair. En pratique, s'ils ne sont pas renouvelés fréquemment ou si leur numérotation est prévisible, ils peuvent être reliés à un utilisateur et utilisés pour le suivre à la trace. Un IMSI catcher bien placé peut corréler ces identifiants temporaires avec l'IMSI permanent lors de la phase de connexion.
En 5G, les identifiants SUPI et SUCI remplacent en partie les précédents. Le SUCI est la version chiffrée du SUPI, censée protéger l'identité de l'abonné. Mais le chiffrement nul (null encryption) reste une exigence standard pour les réseaux 5G, ce qui affaiblit considérablement la protection offerte par le SUCI. Un IMSI catcher peut alors tenter de rétrograder l'appareil vers la 2G ou la 4G, où le SUCI n'existe pas, pour retrouver l'IMSI en clair. Cette faille de conception montre que la protection des identifiants reste un chantier ouvert, même sur les réseaux les plus récents.
Spécifications et fonctionnalités des IMSI catchers
Les IMSI catchers modernes opèrent sur de multiples bandes cellulaires, notamment GSM, UMTS, LTE et les réseaux 5G émergents ; certains systèmes sont purement passifs. Ils sont fréquemment équipés de technologies de brouillage pour forcer les téléphones 3G et 4G à se connecter en 2G, ainsi que d'autres fonctions de déni de service. Cette polyvalence leur permet de s'adapter à des environnements réseau variés et de cibler des appareils anciens comme récents.
Les capacités avancées varient selon les modèles et les budgets. Le tableau suivant présente une comparaison indicative des fonctionnalités que l'on retrouve sur le marché, des configurations artisanales aux systèmes gouvernementaux.
Méthodes de détection, applications et leurs limites
La détection repose sur la surveillance d'anomalies réseau : rétrogradations vers des technologies plus anciennes, paramètres ou empreintes inhabituels de stations de base, ou éphémérité (un réseau qui n'apparaît que brièvement). Une chute soudaine en 2G, une perte de service inattendue ou un type de réseau plus faible que d'habitude sont des signes possibles, mais peu fiables à eux seuls. La combinaison de plusieurs indicateurs et l'usage d'outils spécialisés restent nécessaires pour tirer une conclusion solide.
SnoopSnitch est un outil open source qui collecte et analyse les données radio mobiles, alerte sur les IMSI catchers, les attaques SS7 et le suivi des utilisateurs, et vérifie les correctifs de sécurité Android dans le firmware. La surveillance de la sécurité réseau et des attaques exige toutefois un appareil rooté doté d'une puce Qualcomm sous Android 4.1 ou supérieur en version stock. Eagle Security suit les stations, les signatures et les positions, alerte sur les activités suspectes et propose une protection contre les logiciels espions, mais nécessite la permission d'administrateur de l'appareil.
Les applications de détection d'IMSI catcher pour iPhone sont indisponibles, car iOS n'autorise pas les applications tierces à accéder aux données réseau de bas niveau. Cette limite matérielle et logicielle explique pourquoi la protection sur iPhone repose surtout sur des mesures de contournement : désactiver la 2G quand c'est possible, utiliser des applications chiffrées de bout en bout comme Signal, et surveiller les comportements réseau anormaux. Sur Android, la détection est plus accessible, mais elle reste partielle et dépend fortement du matériel et du système.
Comment se protéger concrètement contre un IMSI catcher ?
La mesure la plus efficace reste de désactiver la 2G sur votre téléphone lorsque l'option existe, car la majorité des interceptions réelles passent par une rétrogradation vers ce réseau. Utilisez ensuite des applications chiffrées de bout en bout comme Signal : même si un IMSI catcher observe la connexion, il n'obtiendra au mieux que des métadonnées, pas le contenu des messages. Évitez les SMS pour les informations sensibles, car ils ne bénéficient pas d'un chiffrement de bout en bout.
Sur le plan matériel, des systèmes comme GrapheneOS ou SovereignOS visent à réduire la surface d'attaque et à limiter la collecte de données par le système d'exploitation. Pour les entreprises et les équipes de sécurité, la surveillance réseau doit être complétée par des politiques claires : inventaire des appareils, gestion des mises à jour, formation des collaborateurs exposés et recours à des outils de détection reconnus. Aucune solution n'offre une protection totale, mais la combinaison de plusieurs couches réduit considérablement le risque. Enfin, gardez à l'esprit que la détection d'un IMSI catcher est un exercice d'interprétation : un signal inhabituel n'est pas une preuve, et l'absence de signal ne garantit pas l'absence de surveillance.
Questions fréquentes
Qu'est-ce qu'un IMSI catcher ?
Un IMSI catcher, aussi appelé simulateur de station de base, Stingray, fausse station de base ou fausse antenne, est un appareil qui se fait passer pour une antenne légitime. Il incite les téléphones proches à s'y connecter, puis collecte des identifiants comme l'IMSI de la carte SIM et souvent l'IMEI du combiné.
Comment fonctionne un IMSI catcher ?
Les téléphones se connectent au signal le plus fort disponible, donc un IMSI catcher diffuse un signal puissant pour les attirer. Lors de la poignée de main, il envoie une Identity Request et le téléphone répond avec son IMSI. Le dispositif enregistre l'identifiant, puis relâche le téléphone vers le vrai réseau.
Un IMSI catcher peut-il intercepter les appels et les messages ?
Sur les anciens réseaux 2G, un chiffrement faible ou absent permet à un IMSI catcher de forcer le téléphone à rétrograder en 2G et d'écouter. Les réseaux 4G et 5G ajoutent une authentification mutuelle, donc la plupart des attaques réelles passent d'abord par une rétrogradation vers la 2G plutôt que par un cassage du chiffrement moderne.
Comment détecter ou se protéger contre un IMSI catcher ?
Les signes incluent une chute soudaine en 2G, une perte de service inattendue ou un type de réseau plus faible que d'habitude, mais ils sont peu fiables seuls. La mesure la plus efficace est de désactiver la 2G et d'utiliser des applications chiffrées de bout en bout comme Signal, pour qu'une rétrogradation ne livre au plus que des métadonnées.