La détection discrète d'appareils mobiles combine récepteurs RF passifs, détecteurs ferromagnétiques et logiciels anti-espion pour repérer téléphones cachés et applications non autorisées. Voici comment fonctionnent ces outils, leurs portées réelles et le cadre légal qui les encadre.
Qu'est-ce que la détection discrète d'appareils mobiles ?
Quand on parle de détection discrète d'appareils mobiles, on désigne tout un arsenal de matériels et de logiciels capables de repérer un téléphone caché, non autorisé ou compromis, et ce sans que son propriétaire s'en rende compte. On peut y voir trois grandes familles d'outils : d'un côté les récepteurs radiofréquence (RF), qui interceptent les signaux émis par les téléphones cellulaires ; de l'autre les détecteurs ferromagnétiques, qui repèrent la présence de composants métalliques dans un appareil même éteint ; et enfin les logiciels conçus pour débusquer les applications espionnes sur iPhone comme sur Android.
En entreprise, cette pratique prend place dans une logique de sécurité mobile bien plus vaste : gestion des flottes (MDM, EMM), défense contre les menaces mobiles (MTD) et vérification des applications (MAV). Le NIST SP 800-124r2, paru le 17 mai 2023, vient d'ailleurs cadrer précisément cette gestion, qu'il s'agisse des appareils fournis par l'organisation ou de ceux qui appartiennent aux collaborateurs. Sur le terrain, je vois que la demande émane surtout des entreprises, des établissements pénitentiaires et des voyageurs qui se méfient des écoutes.
Comment fonctionnent les détecteurs de téléphones portables ?
La plupart des détecteurs de téléphones portables fonctionnent comme des récepteurs RF passifs, calés sur les bandes montantes des réseaux cellulaires. Autrement dit, ils n'émettent rien du tout : ils se contentent d'écouter ce que le téléphone envoie, que celui-ci soit en veille ou en pleine communication (voix, SMS, données), avant de prévenir l'utilisateur via une LED ou une vibration. Un détail important à garder en tête : un téléphone en veille ne s'enregistre pas en permanence auprès de la station de base. Selon l'opérateur, la distance qui le sépare de l'antenne et le fabricant de l'appareil, cette inscription peut n'avoir lieu que toutes les quelques minutes, et parfois jusqu'à 20 minutes d'écart.
Il existe deux grandes familles de détecteurs. D'un côté, les détecteurs RF, qui captent les signaux émis jusqu'à un mile en extérieur, mais qui restent parfois impuissants face à un téléphone éteint ou blindé. De l'autre, les détecteurs ferromagnétiques, lesquels repèrent à courte distance les matériaux ferromagnétiques intégrés à la construction du téléphone — là où le RF ne voit rien quand l'appareil est hors tension. En pratique, on combine les deux : le RF pour surveiller l'activité en temps réel, le ferromagnétique pour la fouille physique.
Quelles sont les spécifications et la portée du PocketHound ?
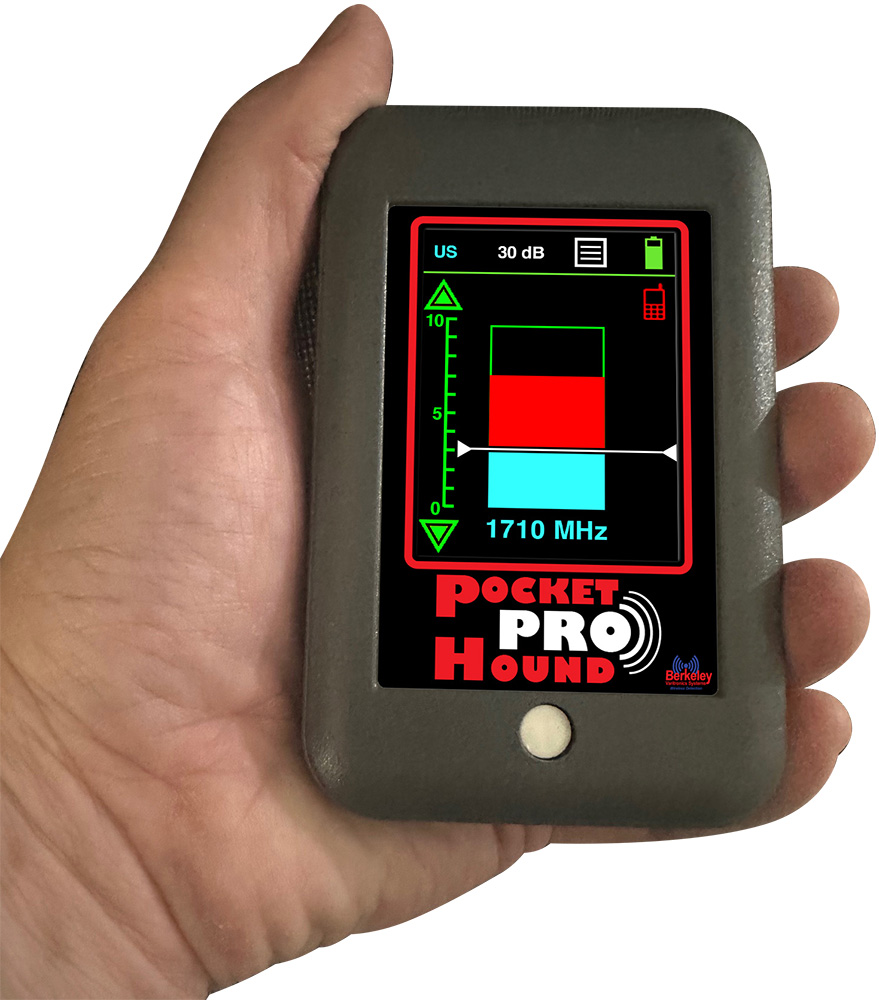
Le PocketHound, développé par Berkeley Varitronics Systems (BVS), se présente comme un récepteur RF passif guère plus encombrant qu'un jeu de cartes. Il est calé sur les bandes 2G, 3G et 4G, ce qui englobe notamment les fréquences PCS, CDMA/WCDMA (UMTS), GSM et EGSM. En intérieur, dans des conditions classiques d'utilisation, sa portée de détection peut grimper jusqu'à 75 pieds, soit environ 25 mètres. Voyons maintenant ce que le fabricant annonce concrètement dans sa fiche technique.
| Paramètre | Valeur |
|---|---|
| Sensibilité | -83 dBm |
| Plage dynamique | 60 dB |
| Résolution du détecteur | 2 dB |
| Résolution de bande | 4 MHz / 20 MHz |
| Réjection de sélectivité | >50 dB à 1 MHz des bords de bande montante |
| Autonomie batterie | 2 heures minimum (Li-Ion Polymère interne, batterie étendue en option) |
| Dimensions et poids | 4 x 3 x 1 pouces, moins de 1 lb |
| Recharge | Mini-USB uniquement |
Côté alertes, le PocketHound mise sur des LED ultra-lumineuses et un vibreur intégré, dont l'intensité grimpe avec le RSSI. On trouve aussi un commutateur à curseur bidirectionnel et un seuil automatique, qui déclenche la détection dès que le signal dépasse le bruit RF ambiant. Pour ce qui est des bandes couvertes, l'appareil gère notamment le LTE uplink sur 699-716 MHz, 777-787 MHz, 788-798 MHz, 824-849 MHz et 896-901 MHz, l'AWS uplink sur 1710-1755 MHz, ainsi que 1850-1910 MHz et 2305-2315 MHz. Des variantes internationales existent pour l'UE, l'Australie, la Nouvelle-Zélande, Israël, le Canada, la Suède, le Brésil et le Japon. Fabriqué aux États-Unis, il a décroché le Platinum aux GOVERNMENT SECURITY AWARDS 2013 décerné par Security Product News, ainsi que le BEST OF WHAT'S NEW 2012 de Popular Science. La garantie matérielle est d'un an, avec une extension d'un an proposée à 95,00 $.
UMDS : la détection multi-signaux en milieu pénitentiaire
UMDS, mis au point par Unify Business Solutions, est un système de détection mobile conçu pour le milieu pénitentiaire : entièrement discret et capable de réagir très vite. Concrètement, il repère en temps réel l'activité des appareils non autorisés, et ce jusqu'à la cellule près. Pour y parvenir, il scanne les réseaux 2G/3G/4G/5G, le Wi-Fi et le Bluetooth grâce à plusieurs détecteurs pilotés depuis un serveur central. Honnêtement, je trouve qu'il y a peu de dispositifs qui atteignent ce niveau de précision géographique.
Parmi ses atouts, on trouve une installation totalement invisible et inviolable, des autotests pilotés à distance, une visualisation par carte thermique, de la cartographie géolocalisée, des alertes en temps réel, le téléchargement de l'historique, une liste blanche pour les adresses MAC et des cartes interactives sur mesure, avec vues en grille et empilables. Un point essentiel à garder en tête : UMDS ne bloque rien, il surveille. C'est d'ailleurs ce qui permet à Unify d'affirmer qu'aucune contrainte juridique n'entre en jeu au moment d'adopter le système. Celui-ci respecte par ailleurs les normes du gouvernement britannique et du MoJ, ainsi que les référentiels ISO 27001.
Les kits de contre-surveillance pour voyageurs
Quand on part en déplacement sensible, le kit COVERT de ComSec LLC regroupe tout le nécessaire dans une seule mallette. À l'intérieur, on trouve d'abord un détecteur RF qui couvre le VHF/UHF de 50 à 700 MHz, le mobile et le sans-fil de 700 MHz à 3 GHz, ainsi que les micro-ondes et le sans-fil de 3 à 12 GHz. Vient ensuite une caméra d'inspection Wi-Fi, pilotable depuis une appli Android ou iPhone, montée sur une perche télescopique de 27,5 pouces. Le kit comprend aussi un détecteur de caméra à double usage, avec viseur infrarouge pour le jour et caméra infrarouge pour la nuit, sans oublier une pochette Faraday format porte-clés ou clé de chambre. Côté éclairage, une lampe d'inspection LED de 900 lumens embarque un UV à 395 nm, et un testeur USB/Type C multifonction vient compléter l'ensemble, avec une plage de mesure de 3,6 V à 30 V et de 0 à 5,1 A.
Ce type de kit répond à une réalité simple : une fouille de pièce efficace ne se limite pas au téléphone. Elle doit couvrir les caméras cachées, les micros et les balises de localisation. Dans mon expérience, la difficulté n'est pas d'acheter le matériel mais de savoir interpréter les alertes sans générer de faux positifs, notamment dans un environnement Wi-Fi dense où les signaux légitimes abondent.
Comment détecter les applications espionnes sur iPhone et Android ?
Les applications espionnes de 2026 incluent mSpy, FlexiSPY, Spyera, XNSpy, uMobix et eyeZy. Leurs capacités couvrent la journalisation des appels et messages, le suivi GPS, la capture de frappes, les captures d'écran, l'activation du micro ambiant et la surveillance des réseaux sociaux. Certaines exigent un rootage ou un jailbreak, d'autres exploitent simplement les sauvegardes iCloud sans jailbreak, ce qui les rend particulièrement difficiles à repérer pour un utilisateur non averti.
Côté grand public, l'application iOS The Covert Detector: Device & Cam (développeur Beulah Budge) détecte les smartphones, les gadgets Bluetooth et les réseaux Wi-Fi ; elle pèse 29,6 Mo, requiert iOS 16.0 ou ultérieur, propose des achats intégrés à 8,99 $, 14,99 $ et 15,99 $, un essai de 3 jours et affiche une seule note à 5,0. Je recommande toutefois de croiser ces outils avec une analyse des profils de configuration et des autorisations, car les canaux covert sur Android peuvent exfiltrer des données via des connexions réseau ou des capteurs inhabituels comme le capteur de lumière, rendant la détection difficile.
Les limites légales de la collecte discrète de données mobiles
La collecte discrète de données mobiles signifie l'acquisition furtive de données d'appareil sans que le sujet en ait conscience ni ne donne son consentement. Elle dépend fortement de la juridiction et du contexte. Les méthodes alternatives incluent l'accès à distance, la surveillance en direct, la collecte via le réseau et l'extraction sélective, plutôt que l'imagerie complète de l'appareil. Chaque approche impose des considérations clés : conformité légale, éthique, expertise technique, défensibilité des données collectées et gestion des risques.
Un rapport de 2013 de l'Office of the Director of National Intelligence avait d'ailleurs relevé que, sur 39 départements et agences, 44 % n'atteignaient pas les standards minimaux d'un programme efficace de lutte contre les menaces internes. Cette donnée ancienne garde une valeur d'alerte : la technologie de détection ne remplace jamais une gouvernance rigoureuse. Sur le volet entreprise, le hameçonnage mobile est le premier vecteur de menace, près d'une brèche de données d'entreprise sur trois démarrant sur un appareil mobile compromis. Les solutions EDR ne prennent généralement pas en charge téléphones et tablettes ; on leur préfère MDM, ITDR et MSAT.
Quels critères pour choisir son outil de détection ?
Le choix d'un détecteur dépend d'abord du besoin réel : détecter un téléphone actif en temps réel, retrouver un appareil éteint ou dissimulé, ou auditer la présence de logiciels espions. Un récepteur RF passif comme le PocketHound excelle pour l'activité en direct, tandis qu'un détecteur ferromagnétique complète la fouille physique. Pour un site critique, une solution coordonnée multi-capteurs comme UMDS apporte la cartographie et les alertes en temps réel que des outils portables ne peuvent pas fournir.
Je conseille de vérifier systématiquement la couverture des bandes locales, la sensibilité annoncée, l'autonomie et la conformité réglementaire avant tout achat. Un appareil très sensible génère plus d'alertes mais aussi plus de bruit ; à l'inverse, un seuil trop élevé laisse passer des signaux faibles. La documentation constructeur, les notes de version et les tests tiers restent les meilleures sources pour comparer les performances réelles plutôt que les promesses marketing.
Questions fréquentes
Comment fonctionnent les détecteurs de téléphones portables discrets ?
La plupart sont des récepteurs RF passifs accordés sur les bandes montantes cellulaires. Ils scannent les transmissions du téléphone en veille ou en modes voix, texte et données actifs, puis alertent l'utilisateur par LED ou vibration. Les détecteurs ferromagnétiques, eux, captent à courte distance les composants magnétiques internes d'un téléphone, même éteint.
Quelle est la portée de détection du détecteur PocketHound ?
Le PocketHound détecte les téléphones à proximité jusqu'à 75 pieds en intérieur, soit environ 25 mètres, dans des conditions typiques. C'est un récepteur passif doté d'une plage de sensibilité de 60 dB, d'une sensibilité de -83 dBm et d'une antenne omnidirectionnelle intégrée.
UMDS peut-il détecter la 5G et le Wi-Fi en prison ?
Oui. UMDS coordonne plusieurs points de détection sur les réseaux 2G, 3G, 4G, 5G, Wi-Fi et Bluetooth via un serveur central. Il fournit des alertes en temps réel, une visualisation par carte thermique et une géolocalisation à l'échelle de la cellule, et peut placer en liste blanche les adresses MAC autorisées pour éliminer les faux positifs.