Whitelist vs Blacklist : le spectre du contrôle d'accès expliqué
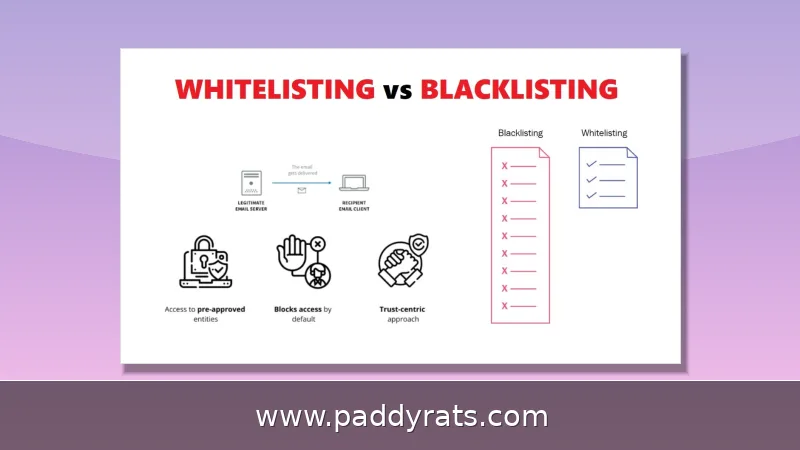
Le contrôle d'accès par liste blanche et liste noire couvre deux approches opposées : le refus par défaut et l'autorisation par défaut, avec la liste grise comme juste milieu. Voici comment fonctionnent ces mécanismes, leurs avantages, leurs limites et leurs usages concrets.
Qu'est-ce que le spectre du contrôle d'accès ?
Le spectre du contrôle d'accès, c'est en gros l'ensemble des méthodes qui déterminent, à chaque requête, si un utilisateur, une adresse IP, un domaine ou une application a le droit de passer. D'un côté, on trouve la liste blanche, qui fonctionne en refus par défaut : rien ne passe tant que ce n'est pas explicitement autorisé. De l'autre, la liste noire applique la logique inverse, une autorisation par défaut : tout est permis sauf ce qui est explicitement bloqué. Et entre les deux, la liste grise joue les intermédiaires en mettant en quarantaine avant de trancher. Comme le rappelle Binadox (12 septembre 2024), ces deux approches forment les pôles opposés du spectre. Bien saisir ce continuum, c'est ce qui permet de choisir la stratégie adaptée à son niveau de risque et au temps qu'on peut consacrer à gérer les règles.
Ce spectre traverse des terrains assez différents : la sécurité applicative, le filtrage des e-mails, l'accès au réseau, le contrôle parental, sans oublier la gestion des identités. Comme le rappelle Instasafe (9 février 2024), la liste blanche fonctionne en « default deny » : tout est refusé sauf ce qui est explicitement autorisé. La liste noire, elle, adopte la logique inverse, dite « default allow » : on laisse passer par défaut, et on bloque uniquement ce qui est identifié comme dangereux. En réalité, la plupart des organisations ne choisissent pas l'un ou l'autre de façon exclusive. Elles empilent plutôt les couches : pare-feu, filtres antispam, antivirus et politiques d'accès finissent par constituer une vraie défense en profondeur. Au fond, le choix entre liste blanche et liste noire relève moins d'une tendance du moment que d'un arbitrage : jusqu'où veut-on pousser la sécurité, et combien de souplesse accepte-t-on de sacrifier en échange ?
Comment fonctionne la liste blanche ?
Pour une liste blanche, tout part d'une étape de définition : il faut d'abord recenser les entités jugées dignes de confiance, que ce soit des adresses IP, des applications, des utilisateurs ou des domaines. On rassemble ensuite ces éléments dans une liste, avant de l'intégrer aux systèmes concernés au moyen de politiques et de règles de configuration. Tout ce qui n'y figure pas est refusé d'office. C'est la logique même du modèle « zero trust », dans lequel aucune confiance n'est accordée au départ. À ce titre, le NIST SP 800-167, le guide consacré à la liste blanche applicative publié par A. Sedgewick en 2015, reste une référence méthodologique encore citée aujourd'hui.
L'atout majeur de la liste blanche, c'est sa structure : elle reste en général plus courte et plus précise qu'une liste noire, parce qu'elle n'a pas la prétention de répertorier toutes les menaces existantes. Résultat, tout ce qui est inconnu est bloqué d'office, ce qui limite nettement les risques d'accès non autorisé. Mais attention, cette efficacité a un prix : il faut suivre de près chaque actif et chaque utilisateur. Et puis, il y a ce paradoxe à garder en tête — une entité autorisée le reste même si elle se fait pirater. Autrement dit, on doit surveiller les connexions légitimes avec autant d'attention que les tentatives douteuses. C'est précisément cette exigence qui pousse les environnements les plus sensibles, comme les infrastructures critiques, à opter pour ce type d'approche.
Comment fonctionne la liste noire ?
La liste noire, elle, fonctionne par énumération : on dresse l'inventaire des acteurs malveillants déjà connus, et on intègre cette liste à des pare-feu, des filtres e-mail ou des antivirus. Tout ce qui correspond à ces entrées est bloqué automatiquement, et le reste passe sans problème. C'est justement ce qui fait son succès : la mise en place est rapide et la méthode consomme peu de ressources. Le revers de la médaille, c'est qu'elle reste purement réactive — elle ne protège que contre des menaces déjà identifiées et signalées, rien de plus.
C'est là que le bât blesse, et le problème est bien connu. Une liste noire ne protège ni contre les menaces zero-day, ni contre les attaques ciblées : par définition, ces dernières n'y sont pas encore répertoriées. SiteGround (2 septembre 2026) le rappelle sans détour : une seule inscription sur une grande liste de blocage, du type Spamhaus, peut compromettre la délivrabilité vers des milliers de boîtes de réception d'un seul coup. À l'inverse, une entrée en liste blanche ne bénéficie qu'à l'expéditeur désigné, et uniquement pour le système destinataire concerné. Cette asymétrie entre portée individuelle et portée collective mérite qu'on s'y attarde : c'est un point essentiel pour bien saisir la logique de ces deux mécanismes.
Qu'est-ce que la liste grise et où se situe-t-elle ?
La liste grise, elle, se situe pile au milieu du spectre. Concrètement, elle place d'abord en quarantaine les sources inconnues ou douteuses, avant de les classer vers la liste blanche ou la liste noire une fois qu'on les a examinées. Mutant Mail parle d'une sorte de quarantaine adaptative : par défaut, on met de côté avant de trancher, ce qui laisse le temps de mener l'enquête. C'est franchement pratique quand on ne veut ni tout bloquer, ni tout laisser passer.
Cette position intermédiaire a un prix : elle ralentit le traitement et demande une vraie capacité de revue. En échange, elle limite les faux positifs brutaux et évite de tout autoriser à l'aveugle. Dans le filtrage des e-mails, la liste grise constitue souvent la première ligne de défense face aux expéditeurs inconnus qui débarquent pour la première fois. C'est d'ailleurs une bonne illustration de la logique de spectre : toutes les décisions ne se réduisent pas à un oui ou un non, et savoir temporiser peut devenir une stratégie de sécurité à part entière.
Liste blanche contre liste noire : avantages et inconvénients
Pour trancher entre les deux approches, rien de tel que de les confronter sur des critères bien précis. Le tableau qui suit récapitule les principaux points de divergence que l'on retrouve dans les sources, et notamment chez WhitelistVideo (15 décembre 2025).
| Critère | Liste blanche | Liste noire |
|---|---|---|
| État par défaut | Bloqué | Autorisé |
| Modèle de sécurité | Proactif | Réactif |
| Nouveau contenu | Bloqué jusqu'à approbation | Ouvert jusqu'au signalement |
| Risque de contournement | Très faible | Élevé (VPN, navigation privée) |
| Effort parental | Modéré (curation) | Faible (réglage unique) |
| Faux positifs | Aucun | Fréquents |
| Faux négatifs | Impossibles | Fréquents |
| Public idéal | Jeunes enfants, foyers axés sécurité | Adolescents plus âgés |
La liste blanche sécurise fortement, bloque les menaces inconnues par défaut et simplifie la gestion par rapport à une liste noire exhaustive. Ses limites : mise en œuvre complète difficile, manque de flexibilité, risque d'impact sur la productivité si elle est trop restrictive. La liste noire, elle, est simple à déployer, autorise la plupart des actions par défaut et consomme moins de ressources. Mais elle reste réactive, incomplète face aux menaces inconnues, et une seule omission peut mener à une brèche.
Liste blanche et liste noire en sécurité applicative
En sécurité applicative, la liste blanche est souvent présentée comme la défense la plus robuste. Le guide NIST SP 800-167 de 2015 recommande d'autoriser uniquement les exécutables approuvés, ce qui empêche l'exécution de logiciels malveillants inconnus. Cette approche est particulièrement adaptée aux serveurs et aux postes critiques, où le catalogue logiciel change peu. Elle exige en revanche un inventaire précis des applications autorisées et une procédure claire pour ajouter de nouveaux logiciels.
La liste noire garde sa place dans les environnements où la flexibilité prime : blocage de signatures virales connues, filtrage d'URL malveillantes, blocage d'adresses IP signalées. Elle est plus facile à déployer à grande échelle, mais doit être mise à jour en continu. Dans les faits, les équipes combinent souvent les deux : une base en liste blanche pour les actifs sensibles, complétée par des listes noires pour les menaces émergentes. Cette défense en couches est plus réaliste qu'un choix dogmatique.
Comment mettre en œuvre une liste blanche ou une liste noire ?
Pour une liste blanche, la démarche suit trois étapes. D'abord, définir les entités approuvées en fonction des politiques de sécurité. Ensuite, compiler la liste. Enfin, l'intégrer aux systèmes via la configuration. Cette méthode vaut pour les applications, les accès réseau ou les utilisateurs. La difficulté n'est pas technique mais organisationnelle : il faut maintenir la liste à jour et gérer les demandes d'exception sans ouvrir de brèche.
Pour une liste noire, on recense les acteurs dangereux connus, puis on les intègre aux outils de sécurité pour bloquer automatiquement le trafic correspondant. La mise à jour régulière est indispensable. Dans le cas des e-mails, la démarche est plus exigeante : il faut utiliser Gmail Postmaster Tools pour surveiller sa réputation, enregistrer son IP d'envoi auprès de Microsoft SNDS, et configurer SPF et DKIM avant toute demande de mise en liste blanche. Un administrateur qui ajoute un domaine non authentifié à une passerelle mail s'expose à l'usurpation.
Le contrôle parental par liste blanche en pratique
Le contrôle parental illustre bien la logique de liste blanche. YouTube reçoit 500 heures de vidéo par minute, soit 720 000 heures de nouveau contenu chaque jour, selon WhitelistVideo. Impossible de tout vérifier manuellement. Une configuration typique approuve donc environ 50 chaînes et bloque toutes les autres sur la plateforme. L'enfant peut demander l'ajout d'un nouveau contenu, que le parent approuve ou refuse. Le résultat est un environnement fermé mais maîtrisé.
À l'inverse, des applications comme Bark, Qustodio ou Net Nanny s'appuient davantage sur des listes noires : elles laissent l'accès ouvert et signalent ou bloquent ce qui pose problème. L'effort parental est plus faible, mais le risque de contournement est plus élevé, notamment via VPN ou navigation privée. Le choix dépend de l'âge de l'enfant et du niveau de contrôle souhaité : la liste blanche rassure, la liste noire responsabilise.
Risques et limites à connaître
Aucune des deux approches n'est parfaite. Les listes noires ne protègent pas contre les menaces zero-day ni les attaques ciblées. Des outils trop agressifs peuvent bloquer à tort des sources légitimes mal signalées. Les listes blanches, de leur côté, exigent un suivi strict des actifs et des utilisateurs, et une entité autorisée compromise reste une porte d'entrée. La portée des décisions est également asymétrique : une entrée en liste blanche n'aide que l'expéditeur nommé pour un destinataire donné, alors qu'une inscription sur une liste de blocage affecte tous ceux qui consultent cette liste.
Enfin, le spectre du contrôle d'accès n'est pas figé. Une organisation peut commencer par une liste noire simple, puis évoluer vers une liste blanche pour les actifs critiques, en utilisant la liste grise comme sas intermédiaire. Les sources couvrent une période allant de 2015 à 2026, ce qui montre que ces principes restent stables malgré l'évolution des menaces. La bonne question n'est pas « quelle méthode est la meilleure ? », mais « quel niveau de contrôle est adapté à ce risque précis ? ».
Questions fréquentes
Quelle est la différence entre une liste blanche et une liste noire ?
Une liste blanche définit les entités approuvées et suit une approche de refus par défaut : tout est bloqué sauf ce qui est explicitement autorisé. Une liste noire définit les entités interdites et suit une approche d'autorisation par défaut : tout est permis sauf ce qui est explicitement bloqué. Elles représentent les deux extrémités opposées du spectre du contrôle d'accès.
Qu'est-ce qu'une liste grise et en quoi diffère-t-elle des deux autres ?
Une liste grise offre un juste milieu en mettant temporairement en quarantaine les sources inconnues ou suspectes. Après examen, ces sources rejoignent la liste blanche ou la liste noire. Le comportement par défaut est donc de mettre de côté avant de décider, ce qui permet d'enquêter avant de rendre une décision d'accès définitive.
Quels sont les avantages et les inconvénients de la liste noire ?
La liste noire est simple à déployer initialement, bloque les acteurs malveillants connus et autorise la plupart des actions par défaut. Mais elle est réactive, nécessite des mises à jour constantes, ne protège pas contre les menaces inconnues, et une seule entrée manquante peut suffire à provoquer une brèche de sécurité.