Whitelist vs Blacklist Spectrum Control: control de acceso de extremo a extremo explicado
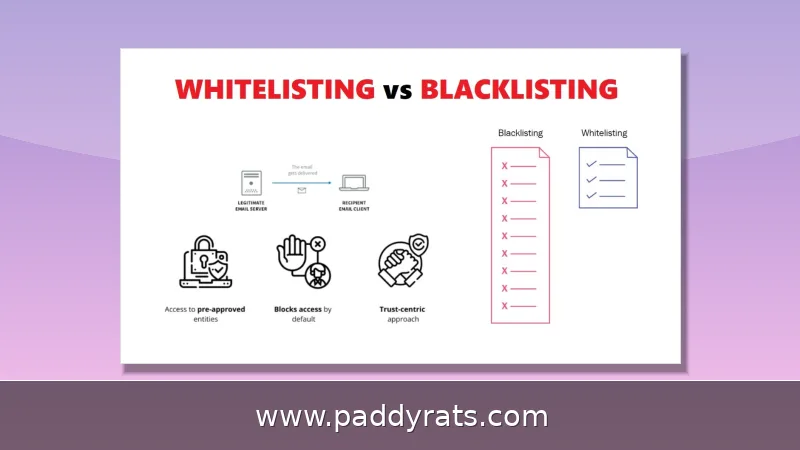
El control de espectro whitelist/blacklist abarca métodos de acceso que van del default-deny estricto (lista blanca) al default-allow (lista negra), con las listas grises como punto medio. Aquí te explico cómo funciona cada uno, sus pros y contras, y cómo implementarlos en seguridad, correo y control parental.
¿Qué es el espectro de control de acceso y por qué importa?
El espectro de control de acceso ordena las estrategias de seguridad según su postura por defecto: va desde la lista blanca, que niega todo salvo lo aprobado explícitamente, hasta la lista negra, que permite todo salvo lo bloqueado de manera específica. En medio queda la lista gris, que primero pone en cuarentena lo desconocido y luego decide qué hacer con ello. Binadox describió en septiembre de 2024 estas dos orillas como extremos opuestos de un mismo espectro, mientras que Instasafe documentó en febrero de 2024 que la lista blanca sigue el enfoque default-deny y la lista negra el default-allow. Entender ese espectro importa porque cada postura cambia el riesgo, el esfuerzo operativo y la experiencia del usuario final.
A fin de cuentas, ninguna empresa se queda en un solo punto del espectro. Es normal que un equipo de TI use lista blanca en sus servidores críticos, lista negra en el firewall perimetral y lista gris en el filtro de correo. A eso se le llama defensa en capas, o defense-in-depth, y explica por qué términos como allowlist, denylist, cuarentena y filtrado adaptativo terminan apareciendo juntos en casi cualquier manual de seguridad que se respete.
¿Cómo funciona una lista blanca o whitelist?
Una lista blanca parte de una premisa que puede sonar incómoda, pero que es muy poderosa: nada entra ni se ejecuta si no fue autorizado de antemano. El primer paso consiste en definir las entidades aprobadas, que pueden ser direcciones IP, aplicaciones, usuarios, dominios o canales. Luego se arma esa lista y se integra a los sistemas por medio de políticas y reglas. Todo lo que no aparece en ella queda denegado por defecto. En 2015, el NIST publicó la guía SP 800-167 sobre la aplicación de listas blancas, y a partir de ahí este modelo se volvió un referente en entornos de alta seguridad.
La ventaja de fondo es que una lista blanca es más chica y más concreta que una lista negra, porque no pretende enumerar todas las amenazas habidas y por haber, sino nada más lo que ya se sabe que es confiable. Gracias a eso, los falsos negativos bajan a casi cero y un bypass se vuelve algo realmente difícil de lograr. El precio a pagar es la flexibilidad: si un usuario legítimo de repente necesita una herramienta nueva, tiene que haber alguien que la apruebe. Piensa, por ejemplo, en una casa con niños pequeños donde se usa una app de control parental basada en listas blancas: se autorizan alrededor de 50 canales y todo lo demás queda bloqueado, según WhitelistVideo, así que el menor no tiene más remedio que pedir permiso cada vez que quiere ver contenido nuevo.
¿Cómo funciona una lista negra o blacklist?
La lista negra funciona al revés: aquí todo se permite mientras no se compruebe que es peligroso. Se hace un listado de los actores maliciosos que ya conocemos y ese listado se mete en firewalls, filtros de correo o antivirus para que bloqueen de forma automática el tráfico que coincide con esos patrones. La verdad es que al principio es fácil de implementar y no consume tantos recursos, justamente porque deja pasar casi todo sin revisar nada antes. Pero ojo, porque se trata de una estrategia reactiva: solo te protege de lo que alguien más ya identificó y documentó con anterioridad.
El verdadero problema aquí es que las amenazas que todavía no conocemos, como los ataques de día cero, no vienen apuntadas en ninguna lista hasta que ya causaron el daño. Basta con que se les escape un solo registro para que se abra la puerta a una brecha. Y en el correo electrónico esto se vuelve especialmente delicado: SiteGround advirtió en septiembre de 2026 que con una sola aparición en una lista de bloqueo importante, como Spamhaus, la entrega puede verse afectada en miles de bandejas de entrada al mismo tiempo, porque muchos proveedores consultan esa misma lista.
¿Qué es una lista gris y dónde encaja?
La lista gris viene siendo como una cuarentena inteligente. Cuando llega algo de una fuente que no conoces o que se ve sospechosa, no la apruebas ni la rechazas de golpe: la dejas en pausa un rato mientras la revisas. Ya después de ese repaso, la mandas a la lista blanca o a la lista negra, según lo que hayas visto. Mutant Mail lo describe como un punto intermedio que te deja investigar antes de decidir si das acceso o no, y eso cae muy bien en el filtrado de correo, donde luego pasa que el remitente sí es legítimo pero casi nadie lo conoce.
Ese punto medio vale mucho, porque te evita los dos errores típicos: bloquear algo bueno por pasarte de precavido, o dejar pasar algo malo por confiar de más. Ahora, si hablamos de esfuerzo, la lista gris te pide más trabajo al principio que una lista negra, aunque menos que mantener una lista blanca bien completa. Por eso es la opción más natural para equipos que quieren seguridad sin renunciar a toda la flexibilidad del día a día.
Whitelist vs blacklist: comparación directa de pros y contras
Comparar los dos modelos de frente es lo que realmente te ayuda a decidir cuál conviene según el contexto. En diciembre de 2025, WhitelistVideo publicó una tabla donde resume las diferencias clave entre whitelist y blacklist, desde cuál es el estado por defecto hasta qué tanto riesgo hay de falsos positivos. La tabla que viene abajo retoma esos criterios y los aterriza para que puedas tomar una decisión con datos concretos, sin quedarte solo con la teoría.
| Criterio | Lista blanca | Lista negra |
|---|---|---|
| Estado por defecto | Bloqueado | Permitido |
| Modelo de seguridad | Proactivo | Reactivo |
| Contenido nuevo | Bloqueado hasta aprobación | Abierto hasta ser marcado |
| Riesgo de bypass | Muy bajo | Alto (VPN, incógnito) |
| Esfuerzo del adulto | Moderado (curaduría) | Bajo (configurar y olvidar) |
| Falsos positivos | Ninguno | Comunes |
| Mejor para | Niños pequeños y hogares enfocados en seguridad | Adolescentes mayores |
En pros, la lista blanca es muy segura, bloquea amenazas desconocidas por defecto, reduce el riesgo de accesos no autorizados y es más simple de administrar que una lista negra exhaustiva. En contras, es difícil de implementar por completo, carece de flexibilidad, puede afectar la productividad si es demasiado restrictiva y las entidades aprobadas siguen teniendo acceso aunque estén comprometidas. La lista negra, en cambio, es fácil de implementar al inicio, permite la mayoría de las acciones y consume menos recursos, pero es reactiva, incompleta frente a amenazas desconocidas y un solo descuido puede derivar en una brecha.
¿Cómo se implementan en seguridad de aplicaciones y redes?
En seguridad de aplicaciones, la lista blanca se usa para permitir solo binarios firmados y conocidos, siguiendo la guía NIST SP 800-167. El proceso es definir entidades aprobadas según la política de seguridad, compilar la lista e integrarla en los sistemas mediante configuración. En redes, Huawei documentó en junio de 2026 el uso de listas blancas y negras de STA en WLAN, donde los dispositivos aprobados se conectan y el resto queda fuera. La lista negra, por su parte, se integra en firewalls y antivirus para bloquear tráfico que coincide con firmas conocidas.
Un punto crítico es el rastreo estricto de activos y usuarios que exige la lista blanca. Si un administrador de TI agrega un dominio no autenticado a la allowlist de una pasarela de correo, abre la puerta a suplantación de identidad. Además, una entrada en lista blanca solo beneficia al remitente nombrado para un sistema receptor específico, mientras que una entrada en lista negra afecta a todos los que consultan esa lista. Esa asimetría explica por qué las listas blancas requieren más gobierno interno.
¿Cómo aplicar listas blancas en correo electrónico y control parental?
En correo, la ruta hacia la lista blanca pasa por construir reputación. Gmail Postmaster Tools y Microsoft SNDS permiten monitorear la reputación del dominio y registrar las IP de envío. Antes de solicitar cualquier inclusión en lista blanca, conviene configurar autenticación SPF y DKIM, porque los filtros serios no aprueban remitentes sin esas credenciales. Sin autenticación, la solicitud se rechaza o se ignora, y el dominio sigue dependiendo de la lista negra para no caer en spam.
En control parental, el flujo es más sencillo: se eligen canales confiables, la app bloquea todo lo demás y el menor pide permiso para contenido nuevo. El padre o tutor aprueba o niega. WhitelistVideo documentó que un esquema típico aprueba alrededor de 50 canales y bloquea el resto de la plataforma. YouTube recibe 500 horas de video subidas cada minuto, es decir, 720,000 horas de contenido nuevo al día, lo que hace imposible revisar todo manualmente y explica por qué la lista blanca es más viable que la lista negra en ese contexto.
¿Cuáles son los riesgos y limitaciones de cada enfoque?
Las listas negras no pueden defender contra amenazas de día cero ni ataques dirigidos, y las herramientas demasiado agresivas pueden bloquear fuentes legítimas marcadas por error. Las listas blancas, por su parte, exigen un seguimiento estricto de activos y usuarios, y si una entidad aprobada se ve comprometida, el atacante hereda ese acceso. Ningún modelo es suficiente por sí solo: la defensa en capas combina ambos con listas grises para cubrir los huecos.
La lección práctica es que el espectro no se elige una vez y se olvida. Un hogar con niños pequeños puede empezar en lista blanca y migrar a lista negra conforme crecen, mientras una empresa puede mantener lista blanca en servidores críticos y lista negra en el perímetro. La decisión correcta depende del riesgo tolerado, el esfuerzo disponible y la madurez de los procesos de revisión.
Preguntas frecuentes sobre listas blancas y negras
Estas son las dudas más comunes que surgen al comparar ambos modelos y al implementarlos en entornos reales de seguridad, correo y control parental.
Preguntas frecuentes sobre control de acceso con listas blancas y negras
¿Cuál es la diferencia entre una lista blanca y una lista negra?
Una lista blanca define las entidades aprobadas a las que se permite el acceso, siguiendo un enfoque default-deny donde todo se bloquea salvo lo autorizado explícitamente. Una lista negra define las entidades prohibidas a las que se niega el acceso, con un enfoque default-allow donde todo se permite salvo lo bloqueado de forma específica. Representan extremos opuestos del espectro de control de acceso.
¿Qué es una lista gris y en qué se diferencia de las listas blanca y negra?
Una lista gris ofrece un punto medio: pone en cuarentena temporalmente las fuentes que parecen sospechosas o desconocidas. Una vez revisadas, esas fuentes pasan a la lista blanca o a la lista negra. Su estado por defecto es la cuarentena, lo que permite investigar antes de tomar una decisión final de acceso, a diferencia de la lista blanca que niega y la lista negra que permite por defecto.
¿Cuáles son los pros y contras de usar listas blancas?
La lista blanca es muy segura, bloquea amenazas desconocidas por defecto y reduce el riesgo de accesos no autorizados. Sin embargo, puede ser difícil de implementar por completo, carece de flexibilidad ante cambios, puede afectar la productividad si es demasiado restrictiva, y las entidades aprobadas conservan su acceso incluso si se ven comprometidas.
¿Cuáles son los pros y contras de usar listas negras?
La lista negra es fácil de implementar al inicio porque bloquea actores maliciosos conocidos y permite la mayoría de las acciones por defecto. No obstante, es reactiva, requiere actualizaciones constantes, no puede defender contra amenazas desconocidas y una sola entrada omitida puede provocar una brecha de seguridad.