La detección encubierta de dispositivos móviles combina receptores de RF pasivos, sensores ferromagnéticos y plataformas multisensor para hallar teléfonos ocultos o no autorizados. Aquí reviso especificaciones reales, alcances, kits de contravigilancia y los límites legales que ningún equipo resuelve por sí solo.
¿Qué es la detección encubierta de dispositivos móviles?
Cuando hablamos de detección encubierta de dispositivos móviles, nos referimos al conjunto de técnicas y equipos que sirven para ubicar teléfonos escondidos o no autorizados sin que quien los trae se dé cuenta. Esto abarca tres terrenos bien distintos: el hardware que capta transmisiones de radiofrecuencia, el software que rastrea apps espía ya instaladas en un celular, y los marcos legales y corporativos que regulan la seguridad móvil. En la práctica, quien llega a buscar este tema casi siempre quiere entender cómo opera un detector, qué alcance tiene de verdad, qué especificaciones vale la pena revisar y hasta dónde lo frena la ley.
Hay varios términos que se usan como si fueran lo mismo, pero no lo son: detector encubierto de celular, receptor pasivo, herramienta TSCM, detector de RF, detector ferromagnético, barrido de micrófonos (bug sweep), contravigilancia, stalkerware y spyware. Además, el tema se cruza con siglas del mundo empresarial como MDM, EMM, MTD, MAV, ITDR y MSAT. Tener claras estas diferencias importa más de lo que parece: si no las distingues, puedes acabar comprando una solución para un problema que en realidad pertenece a otra categoría.
¿Cómo funcionan los detectores encubiertos de celulares?
Casi todos son receptores pasivos de RF que van sintonizados a las bandas de enlace ascendente celular. Andan escaneando lo que transmite el teléfono, ya sea en modo de espera o activo —voz, texto o datos—, y le avisan al operador por medio de LEDs o de una vibración. El principio detrás de esto es bastante simple: un celular encendido, aunque nadie lo esté usando, se registra cada cierto tiempo con la estación base y suelta ráfagas cortas que un receptor con la sensibilidad suficiente alcanza a captar.
Ese registro en standby depende de la estación base: normalmente ocurre cada pocos minutos, aunque puede espaciarse hasta 20 minutos según la operadora, la distancia y el fabricante del equipo. Por eso, un barrido de apenas un minuto puede arrojarte falsos negativos. Los detectores ferromagnéticos, en cambio, captan los componentes magnéticos que hay dentro del teléfono cuando están cerca, algo que los detectores de RF no pueden hacer si el equipo está apagado o blindado.
En términos generales, los detectores de celulares captan teléfonos encendidos desde un par de pies de distancia y hasta unos 150 pies, aunque cuando se trata de detección por RF las señales se pueden identificar a casi una milla en exteriores. Hay dos tipos principales: los detectores de radiofrecuencia y los ferromagnéticos. Ninguno es mejor que el otro en todos los casos, sino que se complementan dependiendo de si el objetivo está encendido, apagado o protegido.
PocketHound: especificaciones, alcance y alertas encubiertas
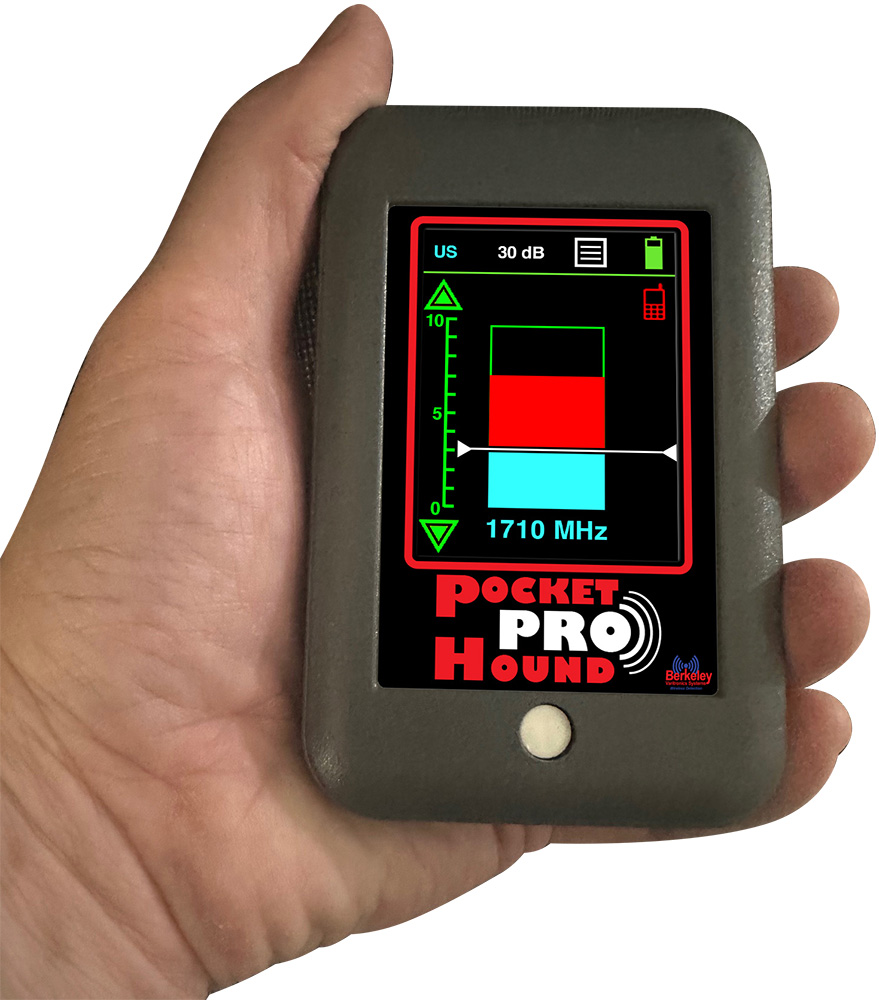
PocketHound es el receptor pasivo compacto del que más se habla, y no es para menos: es prácticamente del tamaño de una baraja de cartas y pesa igual de poco. Está sintonizado para captar bandas 2G, 3G y 4G, entre ellas PCS, CDMA/WCDMA (UMTS), GSM y EGSM. En interiores y bajo condiciones normales, su alcance de detección llega hasta los 75 pies (unos 25 metros), con una sensibilidad de -83 dBm y un rango dinámico de 60 dB. Para avisarte, echa mano de LED superluminosos y un vibrador integrado que se intensifica conforme sube el RSSI; también trae un interruptor deslizante de dos vías y un umbral automático que ajusta la detección por encima del ruido de RF del ambiente.
Estos son los datos que vale la pena poner lado a lado antes de decidirte por un detector pasivo:
| Parámetro | Valor |
|---|---|
| Sensibilidad | -83 dBm |
| Rango dinámico | 60 dB |
| Resolución del detector | 2 dB |
| Resolución de ancho de banda | 4 MHz / 20 MHz |
| Rechazo de selectividad | >50 dB a 1 MHz de los bordes de banda de enlace ascendente |
| Alcance interior | Hasta 75 pies (unos 25 m) |
| Batería | Li-Ion Polymer, mínimo 2 horas; extendida opcional |
| Peso y dimensiones | Menos de 1 lb; 4" L x 3" W x 1" D; carga solo por mini-USB |
En cuanto a las bandas que maneja, tiene compatibilidad con las estadounidenses LTE Uplink 699-716 MHz, 777-787 MHz, 788-798 MHz, 824-849 MHz y 896-901 MHz, además de AWS Uplink 1710-1755 MHz, 1850-1910 MHz y 2305-2315 MHz. Fuera de eso, también opera con bandas internacionales pensadas para la UE, Australia, Nueva Zelanda, Israel, Canadá, Suecia, Brasil y Japón. Y no solo es cuestión de especificaciones: el equipo se llevó el Platino en los GOVERNMENT SECURITY AWARDS 2013 que organiza Security Product News, y también el BEST OF WHAT'S NEW 2012 de Popular Science. Se fabrica en Estados Unidos y viene con un año de garantía en el hardware; si quieres extenderla otro año, esa cobertura adicional está listada en 95.00 dólares.
UMDS: detección multisigilo de grado penitenciario
UMDS es un sistema pensado para prisiones que detecta celulares de forma totalmente encubierta y con capacidad de respuesta rápida. ¿Su fuerte? Identificar, en tiempo real, actividad de dispositivos no autorizados hasta el nivel de la celda individual. Para lograrlo, escanea redes 2G, 3G, 4G y 5G, además de Wi-Fi y Bluetooth, apoyándose en varios detectores que trabajan coordinados desde un servidor central. Entre sus funciones destacan una instalación 100% encubierta e indetectable, protección contra manipulación, autopruebas remotas, visualización con mapas de calor, geolocalización, alertas en tiempo real, descargas de históricos y una lista blanca para las direcciones MAC autorizadas.
La idea clave aquí es que UMDS vigila en vez de bloquear. De acuerdo con Unify, eso significa que adoptar el sistema no trae consigo consideraciones legales, y además la plataforma cumple con estándares del Gobierno del Reino Unido, el MoJ y marcos ISO 27001. Ahora bien, en un recinto con cientos de celdas, combinar el escaneo multisigilo con el mapeo por calor marca la diferencia: pasas de una alerta genérica a una ubicación concreta, y eso ayuda bastante a reducir los falsos positivos cuando se depuran las MAC autorizadas.
Kits de contravigilancia para viajeros
El kit de viaje COVERT de contravigilancia reúne varias herramientas en un solo estuche. Incluye un detector de RF que cubre VHF/UHF 50-700 MHz, móviles e inalámbricos de 700 MHz a 3 GHz, y microondas e inalámbricos de 3-12 GHz; una cámara de inspección Wi-Fi con aplicación para Android/iPhone y un poste de extensión de 27.5 pulgadas; un detector de cámaras de doble propósito con visor infrarrojo diurno y cámara infrarroja nocturna; una bolsa Faraday tipo llavero o llave de habitación; una lámpara de inspección LED de 900 lúmenes con UV de 395 nm; y un probador multifunción USB y Type C que mide de 3.6 V a 30 V y de 0 a 5.1 A.
Ese conjunto responde a una lógica práctica: en una habitación de hotel o una sala de juntas prestada, el riesgo no es solo un teléfono oculto, sino también cámaras, micrófonos y redes Wi-Fi desconocidas. La bolsa Faraday permite aislar un equipo propio durante la revisión, y el probador USB ayuda a descartar accesorios manipulados. Ninguna de estas herramientas sustituye un barrido profesional, pero elevan el nivel mínimo de higiene de seguridad en viaje.
¿Cómo detectar aplicaciones espía encubiertas en iPhone y Android?
La recolección encubierta de datos móviles implica adquirir información del dispositivo sin conocimiento ni consentimiento del sujeto. Los métodos alternativos incluyen acceso remoto, monitoreo en vivo, recolección basada en red y extracción selectiva. Las consideraciones clave son el cumplimiento legal, la ética, la experiencia técnica, la defensibilidad de los datos obtenidos y la gestión de riesgos. No es un tema puramente tecnológico: la evidencia mal obtenida suele ser inservible.
En 2025, el ecosistema de aplicaciones espía incluye mSpy, FlexiSPY, Spyera, XNSpy, uMobix y eyeZy. Sus capacidades abarcan registro de llamadas y mensajes, rastreo GPS, captura de pulsaciones, capturas de pantalla, activación del micrófono ambiental y monitoreo de redes sociales. Algunas requieren root o jailbreak; otras aprovechan respaldos de iCloud sin jailbreak. Para el usuario promedio, la señal de alarma suele ser batería que se agota rápido, datos móviles anómalos o un dispositivo que se calienta sin uso aparente.
En el ámbito empresarial, el phishing móvil es el principal vector de amenaza: casi una de cada tres filtraciones de datos corporativos comienza en un dispositivo móvil comprometido. El EDR normalmente no cubre teléfonos ni tablets, por lo que se usan MDM, ITDR y MSAT. El NIST SP 800-124r2, publicado el 17 de mayo de 2023, cubre la gestión de dispositivos móviles, la evaluación de aplicaciones, la defensa contra amenazas móviles y el ciclo de vida de dispositivos corporativos y personales. Un informe de 2013 de la Office of the Director of National Intelligence encontró que, de 39 departamentos y agencias, 44% no alcanzaba los estándares mínimos para un programa efectivo contra amenazas internas.
Para iOS existe la aplicación The Covert Detector: Device & Cam (desarrolladora Beulah Budge), que detecta smartphones, gadgets Bluetooth y redes Wi-Fi. Pesa 29.6 MB, requiere iOS 16.0 o posterior, ofrece compras dentro de la app listadas en 8.99, 14.99 y 15.99 dólares, una prueba de 3 días y una calificación de 5.0. Es una ayuda de reconocimiento, no un sistema TSCM: sirve para orientar una revisión, no para certificar que una habitación está limpia.
Límites legales y éticos de la recolección encubierta
La legalidad depende de la jurisdicción y del contexto. Una recolección encubierta exige cumplimiento legal estricto, revisión ética, experiencia técnica, defensibilidad de los datos y gestión de riesgos. En México, igual que en otras jurisdicciones, intervenir comunicaciones privadas sin autorización puede constituir delito, incluso si la herramienta es pasiva. Por eso los equipos de seguridad corporativa suelen trabajar con políticas internas, consentimiento documentado y asesoría legal antes de desplegar cualquier detector.
Existe además un límite técnico que ninguna ley resuelve: los canales encubiertos en Android y otras plataformas móviles exfiltran datos por conexiones de red o sensores inusuales, como el sensor de luz, lo que dificulta la detección. Un teléfono apagado y guardado en una bolsa Faraday es prácticamente invisible para un receptor de RF. La conclusión práctica es que la detección encubierta funciona mejor como capa dentro de un programa de seguridad, no como solución única.
Preguntas frecuentes sobre detección encubierta de dispositivos móviles
Estas son las dudas que más aparecen al evaluar herramientas de detección encubierta, con respuestas directas basadas en las especificaciones y marcos revisados.
Lo que debes recordar antes de comprar un detector
Ningún equipo reemplaza el procedimiento. Un PocketHound con -83 dBm de sensibilidad y 75 pies de alcance interior es excelente para una revisión rápida de una oficina, pero si el teléfono está apagado o dentro de una funda blindada, el receptor pasivo no lo verá. Ahí entra el detector ferromagnético, que percibe componentes magnéticos a corta distancia. La combinación de ambos tipos cubre más escenarios que cualquiera por separado.
En instalaciones grandes, la lógica cambia de equipo portátil a plataforma: UMDS coordina múltiples puntos de detección en 2G, 3G, 4G, 5G, Wi-Fi y Bluetooth, con mapas de calor, geolocalización a nivel de celda y alertas en tiempo real. Ese salto de escala también trae obligaciones: listas blancas de MAC, autopruebas, protección contra manipulación y alineación con marcos como ISO 27001.
Mi recomendación práctica es empezar por el marco legal y el objetivo, no por el catálogo. Define qué buscas (teléfono encendido, dispositivo apagado, app espía, cámara oculta), qué evidencia necesitas y quién la va a defender. Después elige la herramienta. Un kit COVERT o una app iOS pueden ser suficientes para un viaje; una prisión o un corporativo regulado necesitan plataforma, políticas y auditoría.
Preguntas frecuentes sobre detección encubierta de dispositivos móviles
¿Cómo funcionan los detectores encubiertos de celulares?
La mayoría son receptores pasivos de RF sintonizados a las bandas de enlace ascendente celular. Escanean las transmisiones del teléfono en modo de espera o activo, ya sea voz, texto o datos, y alertan al usuario con LED o vibración. Los detectores ferromagnéticos, en cambio, perciben los componentes magnéticos dentro del teléfono a corta distancia.
¿Cuál es el alcance de detección de un detector de celular PocketHound?
PocketHound detecta teléfonos cercanos hasta 75 pies en interiores, unos 25 metros, bajo condiciones típicas. Es un receptor pasivo con rango de sensibilidad de 60 dB, sensibilidad de -83 dBm y antena omnidireccional integrada. Su alcance real depende de la potencia del teléfono, los obstáculos y el ruido de RF del entorno.
¿Puede UMDS detectar dispositivos 5G y Wi-Fi en prisiones?
Sí. UMDS coordina múltiples puntos de detección en 2G, 3G, 4G, 5G, Wi-Fi y Bluetooth mediante un servidor central. Ofrece alertas en tiempo real, visualización por mapas de calor y geolocalización a nivel de celda, y puede poner en lista blanca direcciones MAC autorizadas para eliminar falsos positivos. Vigila en lugar de bloquear señales.
¿Es legal la recolección encubierta de datos de dispositivos móviles?
Depende de la jurisdicción y del contexto. La recolección encubierta exige cumplimiento legal estricto, revisión ética, experiencia técnica, defensibilidad de los datos y gestión de riesgos. Los métodos incluyen acceso remoto, monitoreo en vivo, recolección basada en red y extracción selectiva, en lugar de imágenes completas. Consulta a un abogado antes de desplegar cualquier herramienta.