IMSI catcher: qué es un simulador de torre celular y cómo detectarlo
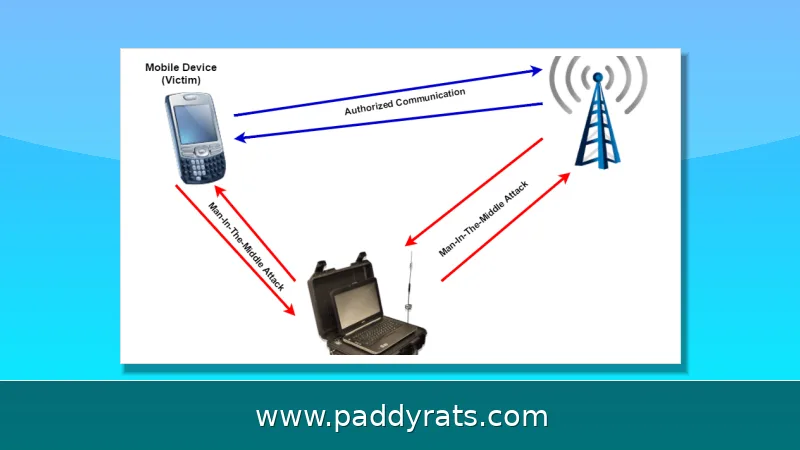
Un IMSI catcher o cell-site simulator se hace pasar por una torre celular legítima para captar identificadores de los teléfonos cercanos. Aquí te explico cómo funciona, qué puede y qué no puede hacer, y cómo detectarlo y protegerte.
¿Qué es un IMSI catcher y con qué otros nombres se le conoce?
Un IMSI catcher, también conocido como simulador de torre celular o cell-site simulator (CSS), es un aparato que sirve para interceptar el tráfico de los celulares y rastrear dónde están. Básicamente se hace pasar por una antena falsa: los teléfonos que andan cerca la ven como si fuera una torre legítima de la operadora y se le conectan sin darse cuenta. Su nombre viene de International Mobile Subscriber Identity, ese número único de 15 dígitos que va en la SIM y que identifica a cada dispositivo ante la red.
A estos equipos también se les dice Stingray, torre celular rogue, torre falsa, estación base rogue, emulador de sitio celular, drop box, antena falsa o ataque de intermediario (machine in the middle, MitM). Lo de Stingray empezó siendo el nombre comercial de un modelo que usaban agencias de seguridad en Estados Unidos, aunque hoy ya se usa como término genérico para referirse a cualquier aparato de este tipo. Y ojo con lo que cuestan y lo que miden, porque hay de todo: van desde unos 1,500 dólares por un equipo casero hasta más de 400,000 dólares por sistemas de nivel gubernamental, y en tamaño pasan de ser algo del porte de un walkie-talkie hasta caber en una maleta.
¿Cómo explotan los IMSI catchers la confianza de la red celular?
Los teléfonos están hechos para conectarse solitos a la antena que les llega con más fuerza. Un IMSI catcher saca provecho justo de esa regla tan sencilla: lanza una señal más potente, o que al menos así lo parece, y con eso atrae a los celulares que andan cerca. En cuanto el teléfono intenta registrarse, arranca el famoso handshake de conexión. Ahí la estación base le pregunta al equipo qué capacidades de cifrado tiene, y es justo el momento en que el atacante puede pasar de largo esa respuesta o, de plano, anunciar que no va a haber ningún cifrado.
Luego, la estación base manda una Identity Request y el teléfono contesta con el IMSI que trae guardado en la SIM. El catcher lo apunta y suelta el teléfono de regreso a la red real, y en la mayoría de los casos el usuario ni se entera. Todo esto funciona como un ataque de intermediario: el equipo falso se hace pasar por el teléfono ante la red legítima, y por la red legítima ante el teléfono. Con 2G el problema es de fondo, porque el cifrado no siempre es obligatorio y algoritmos como A5/1 se pueden romper en tiempo real. Por eso los atacantes primero suelen empujar el dispositivo a 2G y ya después intentan lo que sigue.
En LTE la situación es distinta: si la señal pasa de cierto umbral, el celular deja de buscar otras torres, así que el atacante tiene que echar mano de técnicas más rebuscadas. Los catchers activos lanzan señales más potentes que las de las torres reales, lo que hace que los equipos se desconecten y se enganchen a ellos, y en ocasiones hasta los obligan a bajar a 2G. Los pasivos, en cambio, no emiten nada: nomás se dedican a rastrear y capturar las transmisiones celulares que van en el aire, para juntar identificadores sin hacer ruido. Y a todo esto se le suma el Silent SMS, un mensaje que el dispositivo procesa sin avisarle al usuario ni guardarlo; se usa para ubicar el teléfono, mandar instrucciones de configuración o reconfigurar los perfiles de la SIM.
¿Qué identificadores móviles capturan y por qué importan?
El IMSI es un número único de 15 dígitos que viene grabado en la SIM y que no cambia nunca. A través de él se puede saber el código de país móvil, la operadora y el identificador del suscriptor. El IMEI, en cambio, es otra cosa: identifica al teléfono en sí, al aparato físico, y no tiene nada que ver con la SIM. Ahora, para no andar exponiendo el IMSI en cada conexión, las redes te asignan identificadores temporales como el TMSI y el GUTI. Suena bien, ¿no? El detalle es que si estos números no se rotan seguido o si su numeración sigue un patrón predecible, se pueden volver a ligar con un usuario en específico y, con eso, armar su historial de ubicación.
En 5G aparecen dos identificadores: el SUPI y el SUCI. El SUCI vendría siendo la versión cifrada del SUPI, y precisamente se diseñó para que la red nunca tuviera que ver el identificador permanente en texto plano. El detalle es que el propio estándar contempla la posibilidad de un cifrado nulo, o sea, sin cifrado, lo cual tira por la borda buena parte de esa protección. Y ante ese hueco, un IMSI catcher puede aprovechar para forzar la conexión a 2G o 4G, redes donde el SUCI ni siquiera existe. En la siguiente tabla se resumen los identificadores más importantes y qué tanto quedan expuestos.
| Identificador | Qué identifica | Durabilidad | Riesgo principal |
|---|---|---|---|
| IMSI | Suscriptor en la SIM | Permanente | Identifica al usuario y su operadora |
| IMEI | Teléfono físico | Permanente | Vincula el dispositivo, no la SIM |
| TMSI / GUTI | Sesión temporal | Temporal | Se enlaza si no rota o es predecible |
| SUPI / SUCI | Identidad en 5G | Permanente / cifrado | El cifrado nulo debilita al SUCI |
A fin de cuentas, lo valioso de estos identificadores no está en cada dato por separado, sino en cómo se pueden cruzar entre sí. Con el IMSI, un atacante ya sabe quién eres dentro de la red; con el IMEI, qué equipo traes; con el TMSI o el GUTI puede seguirte mientras saltas de una celda a otra; y con el SUPI y el SUCI intenta colarse en el ecosistema 5G. Por eso los equipos de seguridad no se enfocan en proteger un solo identificador, sino todo el conjunto: que los temporales se renueven seguido, que el cifrado sea de verdad y que se eviten las caídas a redes más viejas.
IMSI catchers activos, pasivos y el ataque de Silent SMS
Lo que marca la diferencia entre un IMSI catcher activo y uno pasivo es qué tan fácil resulta detectarlo. Un equipo activo emite señal de red, se pone a competir con las torres legítimas y hace que los celulares se reconecten a él; eso deja rastros visibles, como caídas repentinas de cobertura, cambios de tecnología o identificadores de celda que aparecen y desaparecen. Un equipo pasivo, en cambio, no emite nada: solo escucha el aire y captura transmisiones celulares en tránsito para recolectar identificadores sin delatar su presencia. El pasivo es más sigiloso, sí, pero también más limitado, porque no puede forzar el registro de un dispositivo.
El Silent SMS es, para el atacante, lo mejor de ambos mundos. Se trata de un mensaje que el teléfono procesa sin avisarle al usuario ni guardarlo en ningún lado, y sirve para triangular la ubicación del dispositivo o para mandarle instrucciones de configuración. En algunos casos hasta permite reconfigurar perfiles de la SIM, lo que abre la puerta a ataques más persistentes. Y como el usuario nunca ve nada, la única manera de detectarlo es estar al pendiente de comportamientos raros en la red. En México, y en general en América Latina, donde la cobertura 2G todavía sigue viva en varias zonas, este tipo de ataques no es cosa del pasado: sigue siendo un riesgo real para periodistas, activistas y equipos corporativos.
¿Qué pueden y qué no pueden hacer estos equipos?
Las capacidades reales dependen del modelo y del presupuesto. Los IMSI catchers operan en múltiples bandas celulares, incluyendo GSM, UMTS, LTE y redes 5G emergentes, y algunos sistemas son completamente pasivos. Es común que incluyan tecnología de jamming para forzar a los teléfonos 3G y 4G a conectarse a velocidades 2G, además de funciones de denegación de servicio. Los sistemas avanzados pueden interceptar mensajes de texto, escuchar llamadas, capturar datos como números marcados y páginas visitadas, e incluso recuperar imágenes y SMS del teléfono objetivo. Algunos fabricantes afirman interceptar redes 2G, 3G, 4G y 5G, llamadas y mensajes, y manejar entre 4 y 32 objetivos OSINT.
Los sistemas inteligentes de vigilancia IMSI añaden detección de intrusiones, detección de movimiento y aceleración, clasificación de objetos y análisis de comportamiento. Ahora bien, hay límites claros. Un IMSI catcher no rompe mágicamente el cifrado moderno de 4G y 5G: la mayoría de los ataques reales funcionan degradando el teléfono a 2G primero. Tampoco puede leer contenido cifrado de extremo a extremo, como los mensajes de Signal o WhatsApp. Y su alcance es local, porque necesita estar cerca del objetivo. En 2023, una encuesta encontró que alrededor del 57% de los estadounidenses teme que el gobierno rastree su comportamiento en línea, y el 46% se preocupa por el rastreo de datos por parte de empresas. Ese contexto explica por qué la vigilancia móvil sigue siendo un tema sensible.
El mercado global de IMSI catchers se valuó en 234.76 millones de dólares en 2026 y se proyecta que alcance 481.69 millones en 2034, con una tasa de crecimiento anual compuesta del 9.40%. Es decir, no es una tecnología en extinción, sino en expansión. Por eso conviene entender sus límites técnicos y no caer ni en el pánico ni en la complacencia.
¿Cómo se detectan los IMSI catchers y qué apps existen?
La detección se basa en monitorear irregularidades: degradaciones a tecnologías anteriores, parámetros o huellas inusuales de estaciones base, y lo efímero, es decir, una red que apareció solo por unos segundos. Ninguna señal por sí sola es concluyente, pero la combinación de varias anomalías eleva la sospecha. Proyectos como FADe, de South Lighthouse y apoyado por Open Technology Fund, trabajaron con socios en nueve países entre 2019 y 2022, documentando señales de casi 9,000 antenas y detectando más de 150 probables IMSI catchers. En Caracas, Venezuela, los datos mostraron 33 dispositivos distintos con lecturas irregulares que podrían indicar catchers.
SeaGlass, de la Universidad de Washington, desplegó sensores en 15 vehículos de transporte compartido en Seattle y Milwaukee durante dos meses, y identificó docenas de anomalías compatibles con simuladores de torre celular. En cuanto a apps, SnoopSnitch es de código abierto, recolecta y analiza datos de radio móvil, advierte sobre IMSI catchers, ataques SS7 y rastreo de usuarios, y revisa el firmware en busca de parches de seguridad de Android. Requiere un dispositivo rooteado con chipset Qualcomm y Android 4.1 o superior en versión stock. Eagle Security rastrea estaciones, firmas y posiciones, alerta sobre actividad sospechosa y ofrece protección contra spyware, aunque pide permisos de administrador del dispositivo.
En iPhone no existen apps detectoras de IMSI catchers porque iOS no permite que aplicaciones de terceros accedan a datos de red de bajo nivel. La recomendación práctica es desactivar 2G, usar apps con cifrado de extremo a extremo como Signal y monitorear cambios raros de red. La siguiente tabla resume las herramientas y sus límites.
| Herramienta | Qué hace | Requisito | Límite |
|---|---|---|---|
| SnoopSnitch | Detecta catchers, SS7 y rastreo | Android rooteado, chip Qualcomm | No sirve en iPhone |
| Eagle Security | Rastrea estaciones y alerta | Permisos de administrador | No analiza radio a bajo nivel |
| SeaGlass | Sensores de red distribuidos | Hardware dedicado | Proyecto de investigación |
| FADe | Documenta antenas y catchers | Despliegue en campo | Cobertura por país |
¿Cómo protegerte de un IMSI catcher en la práctica?
La medida más efectiva y sencilla es desactivar 2G en el teléfono. Como la mayoría de los ataques reales dependen de degradar la conexión a esa red, cortar esa posibilidad elimina el vector principal. En Android puedes hacerlo desde los ajustes de red móvil o con apps que bloquean el registro en 2G; en iPhone la opción depende de la operadora y del modelo, así que conviene revisar los ajustes de datos celulares. Si tu operadora ya apagó su red 2G, el riesgo baja de forma natural, pero en México y otros países de la región todavía hay zonas con cobertura 2G activa.
La segunda capa es el cifrado de extremo a extremo. Si usas Signal, WhatsApp u otra app con E2EE, una degradación a 2G a lo mucho entrega metadatos, no el contenido de tus mensajes. La tercera capa es la higiene de red: desconfía de caídas repentinas a 2G, de pérdidas de servicio sin explicación o de un tipo de red peor al habitual. Para equipos corporativos y de seguridad, el Centro Canadiense de Ciberseguridad publicó la guía ITSAP.00.106 sobre simuladores de sitio celular, y marcos como NIST ofrecen referencias útiles para políticas internas. La combinación de desactivar 2G, usar E2EE y monitorear anomalías es hoy la defensa más razonable.
¿Qué significa todo esto para tu privacidad móvil?
Los IMSI catchers no son ciencia ficción ni un problema exclusivo de gobiernos: son equipos comerciales, con precios que van de unos miles a cientos de miles de dólares, y un mercado que sigue creciendo. Eso significa que la vigilancia móvil es accesible para más actores de los que uno imagina. La buena noticia es que las defensas básicas funcionan: desactivar 2G, usar cifrado de extremo a extremo y prestar atención a las anomalías de red reduce drásticamente la superficie de ataque.
La mala noticia es que la detección perfecta no existe, sobre todo en iPhone, donde iOS cierra el acceso a datos de radio de bajo nivel. Por eso la estrategia correcta no es buscar una app milagrosa, sino asumir que la red celular es un canal hostil y diseñar tus comunicaciones en consecuencia. Para periodistas, activistas y equipos de seguridad, esto debería ser parte de una política formal, no una ocurrencia de último momento. Si te interesa el tema, vale la pena seguir el trabajo de EFF y de proyectos como FADe y SeaGlass, que documentan el fenómeno con datos de campo.
Preguntas frecuentes sobre IMSI catchers
¿Qué es un IMSI catcher?
Un IMSI catcher, también llamado simulador de torre celular, Stingray, estación base rogue o torre falsa, es un dispositivo que se hace pasar por una torre legítima. Engaña a los teléfonos cercanos para que se conecten a él y luego recolecta identificadores como el IMSI de la SIM y, con frecuencia, el IMEI del equipo.
¿Cómo funciona un IMSI catcher?
Los teléfonos se conectan a la señal más fuerte disponible, así que el catcher emite una señal potente para atraerlos. Durante el handshake envía una Identity Request y el teléfono responde con su IMSI. Después, el equipo libera al teléfono de vuelta a la red real, muchas veces sin que el usuario lo note.
¿Un IMSI catcher puede interceptar llamadas y mensajes?
En redes 2G antiguas, el cifrado débil o ausente permite forzar al teléfono a bajar a 2G y escuchar. Las redes 4G y 5G modernas añaden autenticación mutua, así que muchos ataques reales funcionan degradando el teléfono a 2G primero, en lugar de romper el cifrado moderno directamente.
¿Cómo puedo detectar o protegerme de un IMSI catcher?
Las señales incluyen una caída repentina a 2G, pérdida de servicio inesperada o un tipo de red peor al habitual, pero por sí solas no son confiables. La medida más efectiva es desactivar 2G y usar apps con cifrado de extremo a extremo como Signal, para que una degradación entregue a lo mucho metadatos.