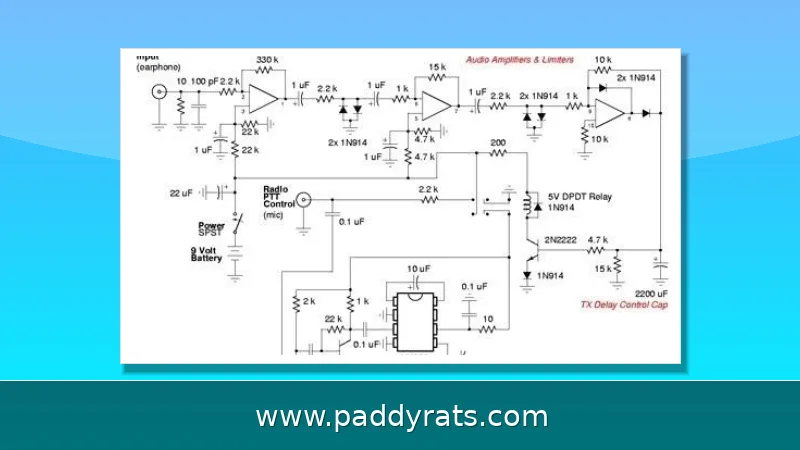
Ein Signal Jammer stört die Funkverbindung zwischen Sender und Empfänger, indem er auf derselben Frequenz sendet. Der Beitrag erklärt Schaltungsaufbau, Bauteile, Reichweiten und die Rechtslage – inklusive FCC-Warnung.
Wie funktioniert ein Signal Jammer und was stört er genau?
Ein Signal Jammer arbeitet eigentlich nach einem ziemlich einfachen Prinzip: Er sendet auf exakt derselben Frequenz wie das Zielgerät und überlagert dessen Signal so stark, dass beim Empfänger im Grunde nur noch Rauschen ankommt. So ein einfacher Handy-Störsender besteht aus drei Komponenten – einem RF-Verstärker, einem spannungsgesteuerten Oszillator und einem Abstimmkreis – und kann damit Netzwerke wie UMTS, 3G, CDMA, GSM oder PHS lahmlegen. Entscheidend ist dabei übrigens nicht nur, wie viel Leistung das Gerät raushaut, sondern dass es das Nutzsignal im gleichen Frequenzband gezielt überdeckt.
In diesem Umfeld begegnen einem ständig Begriffe wie Signal Jammer, RF Jammer, Radiofrequenz-Jammer, Handy-Jammer, Mobilfunk-Jammer, GSM-Jammer, WLAN-Jammer, Bluetooth-Jammer, BLE-Jammer, Drohnen-Jammer, Jammer-Detektor, Signal Blocker, GPS-Jammer und Text Stopper. Klingt auf den ersten Blick wie ein ziemliches Durcheinander – dabei geht es jedes Mal nur um unterschiedliche Zielbänder. Das physikalische Prinzip dahinter bleibt nämlich immer dasselbe: Ein Rausch- oder Sweep-Signal überlagert die eigentliche Kommunikation und macht sie damit unbrauchbar. Hat man einmal verstanden, wie das abläuft, wird auch klar, warum Jammer-Detektoren und entsprechende Gegenmaßnahmen in der Praxis durchaus eine Rolle spielen.
Welche drei Subschaltungen braucht jede Jammer-Schaltung?
Jede Jammer-Schaltung basiert auf drei Subschaltungen: einem RF-Verstärker, einem spannungsgesteuerten Oszillator (VCO) und einem Abstimmkreis. In vielen DIY-Aufbauten übernimmt der RF-Verstärker – bestehend aus dem Transistor Q1, den Kondensatoren C4 und C5 sowie dem Widerstand R1 – die Aufgabe, das Signal des abgestimmten Kreises zu verstärken. Das verstärkte Signal läuft dann über den Kondensator C6 zur Antenne. Und warum? Ganz einfach: C6 blockiert den Gleichstrom und lässt nur den Wechselstrom durch.
Der Schwingkreis aus C1 und L1 arbeitet hier als Oszillator, und zwar mit einem Widerstand, der praktisch bei null liegt. So entsteht eine hochfrequente Schwingung, die kaum gedämpft wird. Die Spannung aus dem Kondensator fließt durch die Spule und baut dort ein Magnetfeld auf – dieses ständige Hin und Her zwischen elektrischem und magnetischem Feld ist im Grunde die Grundlage jeder HF-Erzeugung. Deshalb kommt es am Ende auch so sehr auf die gewählten Bauteilwerte und den Aufbau der Spule an: Beides entscheidet nämlich darüber, welche Frequenz am Ende tatsächlich herauskommt.
Welche DIY-Bauvarianten gibt es – Arduino, NE555 und RF-Jammer?
Die einfachste DIY-Variante dürfte der Arduino mit 433-MHz-Modul sein: Arduino und Funkmodul laufen mit 12 Volt, wobei der Arduino lediglich eine einzige Rechteckwelle erzeugt, die das RF-Modul ansteuert. Daneben gibt es Schaltungen mit NE555-Timer, die ebenfalls ein Störsignal im unteren MHz-Bereich liefern. Ein klassischer RF-Jammer ist dagegen schon eine andere Hausnummer: Primär- und Sekundärspule müssen identisch gewickelt sein, eine schnelle Diode schützt den Transistor vor Spannungsspitzen, und ein großzügig dimensionierter Kühlkörper ist Pflicht – bei einem zu kleinen Kühlkörper wird der Transistor nämlich bereits nach kurzer Zeit heiß.
Beim Flyback-Aufbau raten die meisten Anleitungen dazu, die Primär- und Sekundärspule besser mit Schrauben statt mit Lötzinn zu befestigen. Dazu braucht man einen stabilen Papierzylinder, auf den die Windungen geklebt werden, außerdem sorgfältig platzierte Ferritkerne mit Kunststoffplatten dazwischen – und ganz wichtig: die Spule vorher in Paraffinwachs einweichen. Anschließend wird die Antenne eingespeist, und die Spitzenresonanz stellt man mit einem Voltmeter und einem 22p-Trimmer ein. Was dabei leicht unterschätzt wird: Ist der Kühlkörper zu klein, erwärmt sich der Transistor schon nach kurzer Zeit.
Welche Bauteile, Spulendaten und Antennenabstimmung sind wichtig?
Wie weit man mit so einem Jammer kommt und wie stabil er läuft, hängt am Ende vor allem an der Bauteilwahl. Ein sauber aufgebauter RF-Jammer nutzt 22-pF-Trimmer und deckt damit den Bereich von 50 MHz bis 1 GHz ab – wer das Gerät aber unbedingt bei etwa 500 MHz betreiben will, muss mit Stabilitätsproblemen rechnen. In einem Handy-Jammer-Projekt lag die Abstimmfrequenz bei 450 MHz. Bei der Spule kommt es dann auf ein paar Feinheiten an: 1 mm Drahtstärke, 0,1 mm Magnetdraht, und das Ganze vorher ordentlich in Paraffinwachs einweichen. Epoxidharz ist übrigens die robustere Wahl, weil es hitzebeständiger ist und nicht so schnell schmilzt.
Die Spitzenresonanz stellt man am besten praktisch ein – theoretische Werte bringen hier wenig, weil Bauteiltoleranzen und der konkrete Aufbau die Frequenz sowieso verschieben. Der Ablauf: ein 0–10-V-Gleichspannungsvoltmeter anschließen, am 22p-Trimmer drehen, bis der Wert maximal 3 V erreicht, und danach wieder auf die eigentlich gewünschte Frequenz zurücktrimmen. So erwischt man den Punkt, an dem der Schwingkreis am saubersten läuft. Was die Antenne ausmacht, zeigt ein DIY-Aufbau recht deutlich: Mit einer 2-Meter-Antenne ging die Reichweite auf 10–15 Meter hoch, und die Funkenlänge stieg von 2–3 mm auf etwa 8 mm – allein durch die Antenne. Die Sekundärspule schafft 8–9 mm Funken, allerdings nur mit einem 20-W-Netzteil; ein kleineres Netzteil kommt hier schnell an seine Grenzen.
| Messgröße | Wert |
|---|---|
| Trimmer | 22 pF |
| Voltmeter | 0–10 V DC |
| Maximale Spitzenresonanz | 3 V |
| Antennenlänge | 2 m |
| Reichweite mit Antenne | 10–15 m |
| Funkenlänge ohne Antenne | 2–3 mm |
| Funkenlänge mit Antenne | ca. 8 mm |
| Funken der Sekundärspule | 8–9 mm |
| Netzteil für Sekundärspule | 20 W |
Wie weit reichen Reichweite, Leistung und Frequenzabdeckung?
Schon eine simple Jammer-Schaltung reicht aus, um RF-Signale über eine Distanz von 5 bis 10 Metern zu blockieren. In verschiedenen Projektberichten taucht allerdings auch die Angabe auf, dass eine Mobilfunk-Jammer-Schaltung Signale in einem Umkreis von bis zu 100 Metern stören kann. Wer einen DIY-RF-Jammer mit einer 2-Meter-Antenne baut, kommt typischerweise auf 10–15 Meter. Längere Antennen bringen zwar mehr Reichweite, doch mit der Entfernung nehmen auch die MW-Störgeräusche zu – VHF-Rauschen dagegen tritt am häufigsten im Bereich von 8–10 Metern auf.
Sekundärspulen können die Reichweite deutlich verlängern, und wenn man leistungsfähigere Treiber einsetzt, verbessert sich das Gesamtsystem spürbar. Die folgende Übersicht zeigt typische Richtwerte, wie sie in Bauanleitungen und Projektdokumentationen üblicherweise genannt werden.
Welche Rolle spielen SDR und HackRF bei der Signalgenerierung?
Ein Software Defined Radio (SDR) verfolgt einen deutlich flexibleren Ansatz als diskret aufgebaute Schaltungen: Statt Bauteile fest zu verdrahten, übernimmt die Software die eigentliche Signalformung, und dieselbe Hardware lässt sich per Konfiguration für ganz unterschiedliche Frequenzen und Modulationsarten nutzen. Ein prominentes Beispiel ist der HackRF, der Signale von 10 Megahertz bis 6 Gigahertz erzeugen kann und damit einen sehr breiten Bereich abdeckt – von Kurzwelle über UKW und GSM bis hinein in Wi-Fi- und Bluetooth-Bänder. Wer das Gerät portabel betreiben will, kombiniert es mit dem PortaPack, das Display, Tasten, Touchscreen und Akku ergänzt. Darauf lässt sich die HAVOC-Custom-Firmware laden, die speziell mit dem HackRF zusammenspielt und unter anderem FSK-Ton-Sweep-Modi sowie vorgefertigte Presets bereitstellt, sodass sich Signalprofile ohne großen Programmieraufwand durchschalten lassen. Jerry Olla hat diese Kombination öffentlich demonstriert, unter anderem im Umfeld der WLPC-Konferenz, auf der Keith Parsons als Referent auftrat – ein Beispiel dafür, wie SDR-Technik in der Praxis vorgestellt und diskutiert wird.
| Merkmal | HackRF mit PortaPack (HAVOC) |
|---|---|
| Frequenzbereich | 10 MHz bis 6 GHz |
| Firmware | HAVOC (Custom-Firmware für PortaPack) |
| Funktionen | FSK-Ton-Sweep-Modi, Presets |
| Portabilität | Display, Tasten, Touchscreen, Akku |
| Demonstration | Jerry Olla, Umfeld der WLPC-Konferenz (Referent: Keith Parsons) |
Für mehr Mobilität rüsten Anwender das PortaPack mit Display, Tasten, Touchscreen und Akku nach – aus dem HackRF wird so ein handliches, autonomes Gerät, das ohne Laptop im Feld arbeitet. Ist die Hardware komplett, lassen sich die Signalgenerierungsmodi und Presets konfigurieren, etwa FSK-Ton-Sweep-Modi, die sich über die HAVOC-Custom-Firmware ansteuern lassen. Der HackRF selbst deckt dabei 10 Megahertz bis 6 Gigahertz ab und damit ein Vielfaches dessen, was ein einfacher Arduino-Aufbau leisten kann. Dieser SDR-Weg ist deutlich teurer und komplexer als ein Arduino-Projekt, bietet aber reproduzierbare Einstellungen und eine breitere Frequenzabdeckung – ein wichtiger Unterschied für alle, die Signalverhalten analysieren statt nur grob zu stören. Wer also Messungen wiederholbar dokumentieren will, fährt mit dem SDR-Ansatz besser; wer lediglich einen ersten Eindruck von Störungen gewinnen möchte, kommt mit dem günstigen Arduino-Aufbau schneller ans Ziel.
Ist der Bau oder Einsatz eines Signal Jammers legal?
In vielen Ländern ist Signal Jamming illegal. Die FCC stellt klar, dass der Betrieb, das Marketing oder der Verkauf von Störgeräten, die autorisierte Funkkommunikation wie Handys, Polizeiradar, GPS und WLAN blockieren, gegen Bundesrecht verstößt. Verbraucher dürfen Jammer in den Vereinigten Staaten nicht legal nutzen, und Händler dürfen sie dort nicht rechtmäßig verkaufen. Eine FCC-Jammer-Enforcement-Warnung wurde erst kürzlich veröffentlicht.
Ein Leitfaden zum Erkennen von Jammern – also von Störsendern – zeichnet das Bild einer Welt ohne drahtlose Kommunikation und macht damit greifbar, was auf dem Spiel steht, wenn Funksignale großflächig unterdrückt werden. Eine Universitätsarbeit geht noch einen Schritt weiter und empfiehlt ausdrücklich tiefere Forschung, um ausgereiftere Störgeräte zu entwickeln, die andere Nutzer nicht beeinträchtigen – ein Ziel, das in der Praxis schwer zu erreichen ist, weil Störsignale selten sauber auf einen einzigen Empfänger begrenzt bleiben. Besonders deutlich wird die Verwundbarkeit solcher Systeme am Beispiel von LoRaWAN: Diese Netzwerke sind anfällig für Jamming-Angriffe, die die Kommunikation zwischen den Endknoten unterbrechen. Ein 2025 veröffentlichter Beitrag zur praktischen Umsetzung eines Reactive-Jamming-Angriffs auf LoRaWAN belegt das eindrücklich. Wer selbst baut oder testet, sollte deshalb unbedingt die lokale Rechtslage prüfen und den Betrieb nur in abgeschirmten Umgebungen mit entsprechender Genehmigung durchführen.
Welche Risiken, Grenzen und Alternativen sollte man kennen?
Die größten Risiken liegen in Überhitzung, instabilen Frequenzen und rechtlichen Konsequenzen. Ein zu klein dimensionierter Kühlkörper führt schnell zur Erwärmung des Transistors – schon nach kurzer Betriebszeit kann das die Bauteile belasten oder die Funktion beeinträchtigen. Wer die Schaltung mit Gewalt nahe 500 MHz abstimmt, riskiert ebenfalls Instabilität, weil der Schwingkreis dann außerhalb seines sauberen Arbeitsbereichs arbeitet. Längere Antennen versprechen zwar mehr Reichweite, bringen aber MW-Rauschen mit sich, während VHF-Rauschen vor allem im Bereich von 8–10 Metern auftritt. Sekundärspulen und bessere Treiber verbessern die Leistung, erhöhen jedoch Komplexität und Kosten. Hinzu kommt: In vielen Ländern ist der Betrieb eines Signal Jammers illegal, und die FCC warnt ausdrücklich, dass Nutzung, Vermarktung oder Verkauf von Jammern gegen Bundesrecht verstößt. Ein Jammer kann zudem nicht nur das gewünschte Ziel stören, sondern auch andere Nutzer beeinträchtigen – ein Grund, warum Forschende zu bedarfsgerechteren, weniger invasiven Lösungen raten.
In Foren taucht immer wieder dieselbe Frage auf: Man möchte ein Tutorial für einen eigenen Handy-Signal-Jammer, und unter einem YouTube-Video fragt jemand nach einer Schaltung, die 4G- und 5G-Bänder auf etwa 5 Metern Reichweite abdeckt. Solche Anfragen zeigen deutlich, wie groß das Interesse an dieser Technik ist – sie ändern aber nichts an den rechtlichen Grenzen, denn der aktive Betrieb eines Störsenders bleibt in vielen Ländern verboten. Wer Funktechnik wirklich verstehen will, muss deshalb nicht zum Jammer greifen. Sinnvollere Wege sind der Empfang mit einem SDR, die Auswertung mit einem Spektrumanalysator oder Versuche in einer abgeschirmten Testumgebung, etwa einer Faraday'schen Box. Damit lässt sich das Verhalten von Signalen, Frequenzen und Störeinflüssen gefahrlos untersuchen. Das liefert echten Lernwert, ohne die rechtlichen und sicherheitstechnischen Fallstricke eines aktiven Störbetriebs – und ohne unbeabsichtigt andere Nutzer zu beeinträchtigen.
Welche Quellen und Projektbeispiele helfen beim Einstieg?
Für den Einstieg lohnt sich ein Blick auf dokumentierte Projekte und Anleitungen, die unterschiedliche Herangehensweisen und Schwierigkeitsgrade abdecken. Wer sich zunächst einen Überblick über SDR-basierte Signalgenerierung verschaffen möchte, findet in einem YouTube-Video eine Demo zum HackRF zusammen mit dem PortaPack, bei der sich unter anderem benutzerdefinierte Firmware wie HAVOC mit FSK-Ton-Sweep-Modi und Presets nutzen lässt. Wer dagegen klassisch analog bauen will, greift eher zu einem Scribd-Dokument über die Konstruktion eines RF-GSM-Signal-Jammers, das die grundlegende Schaltungstopologie und den Aufbau beschreibt. Ein Medium-Beitrag zum Bau eines Jammer-Detektors ist vor allem dann interessant, wenn man die Gegenseite verstehen möchte – also wie sich Störsignale überhaupt aufspüren lassen. Für drahtlose Netzwerke im 2,4-GHz-Bereich bietet ein Reddit-Guide eine praxisnahe, einsteigerfreundliche Anleitung zu WLAN- und Bluetooth-Jammern. Wer mit minimalem Budget experimentieren möchte, findet in einer Instructables-Anleitung zum kostengünstigen Arduino-Jammer bei 433 MHz ein gut nachvollziehbares Beispiel, während ein Facebook-Video den Aufbau eines Handy-Jammers mit NE555-Timer zeigt. Zusammen genommen decken diese Quellen ein breites Spektrum ab: von einfachen Timer-Schaltungen über Mikrocontroller-Lösungen bis hin zu softwaredefiniertem Funk – und liefern damit genug Material, um den eigenen Einstieg je nach Vorkenntnissen und Zielsetzung zu wählen.
| Quelle / Projekt | Ansatz | Frequenzbereich / Technik |
|---|---|---|
| YouTube-Video (HackRF/PortaPack-Demo) | SDR-basierte Signalgenerierung | HackRF: 10 MHz bis 6 GHz, HAVOC-Firmware mit FSK-Ton-Sweep |
| Scribd-Dokument | RF-GSM-Signal-Jammer (Bauanleitung) | GSM, 450 MHz als Abstimmfrequenz |
| Medium-Beitrag | Jammer-Detektor | Detektion von Störsignalen |
| Reddit-Guide | DIY WLAN- und Bluetooth-Jammer | 2,4-GHz-Band (Wi-Fi/Bluetooth) |
| Instructables-Anleitung | Arduino-Jammer, kostengünstig | 433 MHz, Arduino mit 433-RF-Modul, 12 V |
| Facebook-Video | Handy-Jammer mit NE555-Timer | NE555-Timer als Oszillator |
Wer sich tiefer einlesen möchte, findet eine ganze Reihe ganz unterschiedlicher Quellen – von der akademischen Ausarbeitung der Hindustan University über das ElectronicsForU-Projekt zum Handy-Jammer und eine Brainly-Frage bis hin zu einer Instructables-Anleitung für Drohnen-, WLAN- und 4G-Jammer, einem WellPCB-Blogbeitrag zum RF-Jammer, einem Arduino-Forumsthread zum GSM-Jammer-DIY und einem weiteren YouTube-Video. Diese Mischung ist typisch für das Thema: Sie reicht vom universitären Papier bis zum Bastelthread im Forum, und genau das macht den Einstieg zugleich lehrreich und unübersichtlich. Ergänzend tauchen in den Projekten und Diskussionen JLCPCB, Ekahau, ESP32-BlueJammer, NE555, Arduino, das 433-RF-Modul, HackRF, PortaPack und ODROID als Produkte und Plattformen auf – also sowohl günstige Bastelhardware als auch professionelle SDR- und Messtechnik. Wer diese Beispiele durchgeht, versteht die Technik dahinter besser, von der Oszillatorschaltung bis zur Antennenabstimmung. Wichtig bleibt aber: Sie dienen dem Verständnis der Technik, nicht als Bauaufforderung.
Häufig gestellte Fragen zu Signal Jammern
Die folgenden Fragen fassen die wichtigsten Punkte zu Funktionsweise, Bauteilen, Rechtslage und Frequenzabdeckung zusammen.
Wie funktioniert ein Signal Jammer?
Ein Jammer sendet auf derselben Frequenz wie das Zielgerät und erzeugt eine starke Interferenz zwischen Sender und Empfänger. Ein einfacher Handy-Jammer kombiniert einen RF-Verstärker, einen spannungsgesteuerten Oszillator und einen Abstimmkreis, um Netzwerke wie UMTS, 3G, CDMA, GSM und PHS zu blockieren.
Welche Bauteile braucht man für einen einfachen Jammer?
Übliche DIY-Aufbauten nutzen einen Arduino mit 433-MHz-RF-Modul oder eine transistorbasierte Schaltung mit Widerständen, Kondensatoren, einer Induktivität und einer Antenne. Ein RF-Jammer-Leitfaden nennt zusätzlich Kühlkörper, Flyback-Treiber, Hartpapier, Kleber und Paraffinwachs als wichtige Materialien.
Ist der Bau oder Einsatz eines Signal Jammers legal?
In vielen Ländern ist Signal Jamming illegal. Die FCC erklärt, dass Betrieb, Marketing oder Verkauf von Störgeräten, die autorisierte Funkkommunikation wie Handys, Polizeiradar, GPS und WLAN blockieren, gegen Bundesrecht verstößt; Händler dürfen sie in den USA nicht rechtmäßig verkaufen.
Welchen Frequenzbereich deckt ein DIY-RF-Jammer ab?
Eine einfache Jammer-Schaltung kann Radiofrequenzsignale über 5 bis 10 Meter blockieren. Ein ideales RF-Jamming-Setup nutzt 22-pF-Trimmer und deckt 50 MHz bis 1 GHz ab, wobei erzwungenes Jamming um 500 MHz Stabilitätsprobleme verursachen kann.
Häufig gestellte Fragen zu Signal Jammern
Wie funktioniert ein Signal Jammer?
Ein Jammer sendet auf derselben Frequenz wie das Zielgerät und erzeugt eine starke Interferenz zwischen Sender und Empfänger. Ein einfacher Handy-Jammer kombiniert einen RF-Verstärker, einen spannungsgesteuerten Oszillator und einen Abstimmkreis, um Netzwerke wie UMTS, 3G, CDMA, GSM und PHS zu blockieren.
Welche Bauteile braucht man für einen einfachen Jammer?
Übliche DIY-Aufbauten nutzen einen Arduino mit 433-MHz-RF-Modul oder eine transistorbasierte Schaltung mit Widerständen, Kondensatoren, einer Induktivität und einer Antenne. Ein RF-Jammer-Leitfaden nennt zusätzlich Kühlkörper, Flyback-Treiber, Hartpapier, Kleber und Paraffinwachs als wichtige Materialien.
Ist der Bau oder Einsatz eines Signal Jammers legal?
In vielen Ländern ist Signal Jamming illegal. Die FCC erklärt, dass Betrieb, Marketing oder Verkauf von Störgeräten, die autorisierte Funkkommunikation wie Handys, Polizeiradar, GPS und WLAN blockieren, gegen Bundesrecht verstößt; Händler dürfen sie in den USA nicht rechtmäßig verkaufen.
Welchen Frequenzbereich deckt ein DIY-RF-Jammer ab?
Eine einfache Jammer-Schaltung kann Radiofrequenzsignale über 5 bis 10 Meter blockieren. Ein ideales RF-Jamming-Setup nutzt 22-pF-Trimmer und deckt 50 MHz bis 1 GHz ab, wobei erzwungenes Jamming um 500 MHz Stabilitätsprobleme verursachen kann.