Whitelist vs Blacklist Spectrum Control: Adgangskontrolmetoder forklaret
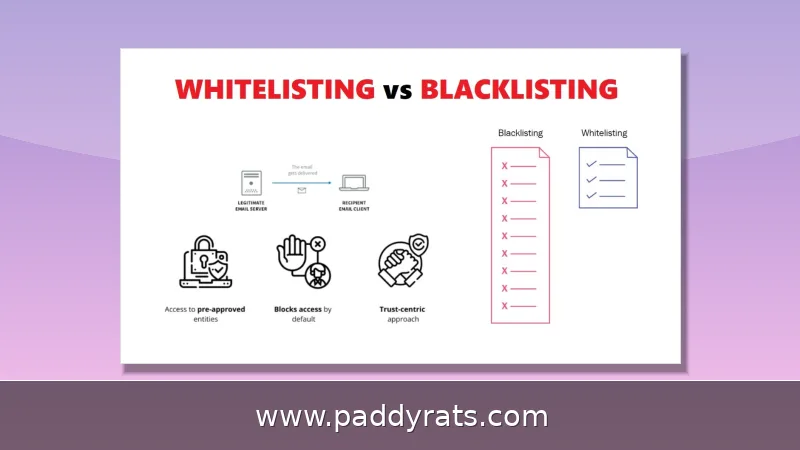
Whitelisting og blacklisting udgør hver sin ende af spektret for adgangskontrol, med greylisting som mellemvej. Her får du forskellene, fordele og ulemper samt konkrete eksempler fra applikationssikkerhed, e-mailfiltrering og netværksadgang.
Hvad er spektret for adgangskontrol?
Adgangskontrol kan ses som et spektrum, hvor den ene ende som udgangspunkt afviser alt, mens den anden ende som udgangspunkt tillader alt. Binadox beskrev i september 2024, at blacklisting og whitelisting netop udgør disse to modsatte poler. For mig handler valget mellem dem ikke om, hvad der er mest avanceret, men snarere om, hvor meget risiko man er villig til at acceptere i sin hverdag.
Whitelisting bygger på princippet »default deny«. Det betyder, at alt som udgangspunkt er forbudt, og kun det, der udtrykkeligt er blevet godkendt, slipper igennem – det forklarede Instasafe i februar 2024. Blacklisting vender logikken på hovedet med »default allow«: her er alt tilladt, medmindre det specifikt blokeres. Greylisting placerer sig et sted midt imellem, hvor ukendte eller mistænkelige kilder først havner i karantæne, indtil nogen har vurderet dem. Tilsammen udgør de tre tilgange et spektrum, der spænder fra stram kontrol i den ene ende til åben adgang i den anden.
De her begreber dukker op i alt fra applikationssikkerhed og e-mailfiltrering til netværksadgang og forældrekontrol. Grundtanken er den samme hele vejen igennem: man vil styre, hvem eller hvad der får lov at komme ind. Men hvor galt det går, hvis man vælger forkert, afhænger fuldstændigt af situationen – det er trods alt noget andet at beskytte en virksomheds servere end at sætte grænser for et barns YouTube-forbrug. Derfor er det klogt at sætte sig ind i hele spektret, inden man beslutter sig for en metode.
Hvordan fungerer whitelisting i praksis?
Whitelisting tager udgangspunkt i en liste over godkendte enheder – det kan være IP-adresser, applikationer, brugere eller domæner. Den liste bygger man så ind i systemet gennem politikker og regler, og herefter afvises alt andet som udgangspunkt. Fordi listen som regel er forholdsvis kort og præcist afgrænset, er den nemmere at holde styr på end en blacklist, der skal dække alt tænkeligt. NIST SP 800-167, »Guide to Application Whitelisting« fra 2015, bliver faktisk stadig betragtet som en af de mest citerede referencer for, hvordan man griber den slags opgave an i praksis.
I praksis kan implementeringen af en whitelist deles op i tre overordnede trin: Først skal man definere, hvilke entiteter der er godkendte, og det bør tage udgangspunkt i de sikkerhedspolitikker, der gælder for systemet. Derefter opbygger man selve whitelisten, og til sidst integrerer man den i systemerne gennem konfiguration. Et typisk eksempel på whitelist-baseret forældrekontrol kan ifølge WhitelistVideo godkende omkring 50 kanaler og samtidig blokere alle andre kanaler på platformen. Hvis barnet ønsker at se noget nyt, sender det en anmodning, som forælderen derefter enten godkender eller afviser.
Whitelisting arbejder proaktivt og har en meget lav risiko for omgåelse, fordi ukendt indhold aldrig kommer igennem uden først at være godkendt. Bagdelen er, at metoden kræver løbende kuratering – og hvis den bliver for stram, kan den hurtigt virke hæmmende i hverdagen. En anden vigtig pointe, som man let glemmer, er at en enhed der allerede er på listen, stadig har adgang, selv hvis den senere bliver kompromitteret. Whitelisting er altså ikke et svar på alt, men det udgør et stærkt fundament i miljøer, hvor sikkerhedsbevidstheden er høj.
Hvordan fungerer blacklisting i praksis?
Blacklisting er det stik modsatte: her kortlægger man de aktører, man allerede ved er farlige, og blokerer dem. Listen lægges ind i firewalls, e-mailfiltre og antivirusprogrammer, som derefter automatisk stopper den trafik, der matcher. Alt andet er tilladt som udgangspunkt. Det betyder, at metoden er hurtig at komme i gang med, og den kræver ikke, at man først skal kortlægge hele sit miljø — hvilket også gør den mindre ressourcekrævende end whitelisting på det punkt.
Det helt store problem med blacklisting er, at metoden er reaktiv. Den kan ikke beskytte mod zero-day-trusler eller målrettede angreb, fordi den udelukkende genkender trusler, som nogen allerede har opdaget og identificeret. Og listen skal hele tiden opdateres – en enkelt post, man glemmer at tilføje, kan i værste fald ende med et egentligt sikkerhedsbrud. Omvendt kan alt for aggressive værktøjer blokere helt legitime kilder, der fejlagtigt er blevet markeret som usikre.
E-maildomæner er et godt, konkret eksempel. Tilbage i september 2026 skrev SiteGround, at én enkelt opføring på en stor blokliste som Spamhaus kan ødelægge leveringen til tusindvis af indbakker på samme tid. Det siger en del om, hvor stort et aftryk sådan en blacklist-post faktisk kan have. Og netop derfor er blacklisting så udbredt: det er hurtigt at sætte op, og det rammer bredt uden at man skal gøre ret meget.
Hvad er greylisting, og hvor passer det ind?
Greylisting fungerer altså som en slags mellemvej mellem de to yderpunkter – hverken fuld adgang eller total blokering. Her bliver ukendte eller mistænkelige kilder først sat i karantæne og undersøgt nærmere, inden de endeligt rykker videre til en whitelist eller blacklist. Mutant Mail beskriver netop den tilgang som en måde at håndtere kilder på, hvor man simpelthen ikke har nok information endnu til at træffe en endelig beslutning. Kort sagt: først i karantæne, så vurdere bagefter – det er den grundlæggende logik bag greylisting.
I e-mailsammenhæng betyder det helt konkret, at en afsender fra et domæne, man ikke kender i forvejen, bliver afvist midlertidigt – hvorefter serveren simpelthen prøver igen lidt senere. Er afsenderen reel nok, går forsøget som regel igennem ved næste forsøg, og så kan kilden godkendes. På den måde får man en ekstra kontrol, uden at man på forhånd skal kende samtlige legitime afsendere.
Fordelen er fleksibilitet og et ekstra lag mod spam og spoofing. Ulempen er forsinkelser og øget kompleksitet, fordi nogen eller noget skal vurdere de kilder, der ender i karantæne. Greylisting er derfor bedst egnet, når man vil have mere kontrol end ren blacklisting, men ikke ønsker den stramme kuratering, som whitelisting kræver.
Whitelist vs blacklist: fordele og ulemper sammenlignet
Når man stiller de to metoder op mod hinanden, bliver forskellene tydelige. Whitelisting er proaktiv og meget sikker, men kan være svær at implementere fuldt ud og kan hæmme produktiviteten, hvis den bliver for restriktiv. Blacklisting er nem at komme i gang med og tillader de fleste handlinger som standard, men er reaktiv og giver ufuldstændig beskyttelse mod ukendte trusler.
Nedenstående oversigt bygger på WhitelistVideos direkte sammenligning af de to tilgange og giver et hurtigt overblik over de vigtigste forskelle.
| Parameter | Whitelist | Blacklist |
|---|---|---|
| Standardtilstand | Blokeret | Tilladt |
| Sikkerhedsmodel | Proaktiv | Reaktiv |
| Nyt indhold | Blokeret indtil godkendelse | Åbent indtil markeret |
| Risiko for omgåelse | Meget lav | Høj (VPN, inkognito) |
| Indsats for forældre | Moderat (kuratering) | Lav (sæt og glem) |
| Falske positiver | Ingen | Almindelige |
| Falske negativer | Umulige | Almindelige |
| Bedst til | Små børn og sikkerhedsfokuserede hjem | Ældre teenagere |
Tabellen viser, at valget i høj grad handler om, hvor meget arbejde man er villig til at lægge i driften. Whitelisting giver færrest falske positiver, men kræver løbende kuratering. Blacklisting er nemmere at vedligeholde, men efterlader et større vindue af ukendt risiko. Forældrekontrolapps som Bark, Qustodio og Net Nanny arbejder typisk med blacklist-baserede tilgange, mens whitelist-opsætninger kræver mere manuel godkendelse.
Whitelist og blacklist i applikationssikkerhed
I applikationssikkerhed bruges whitelisting ofte til at sikre, at kun godkendte programmer må køre på en maskine. NIST SP 800-167 fra 2015 beskriver, hvordan man definerer godkendte applikationer og håndhæver politikken via styresystemet. Det er en effektiv måde at stoppe uautoriseret software, men den kræver præcis sporing af både aktiver og brugere, fordi enhver ændring i miljøet skal afspejles i listen.
Blacklisting supplerer typisk ved at blokere kendte skadelige programmer og signaturer. Denne tilgang er hurtig at rulle ud og kræver færre forudgående undersøgelser, men den fanger ikke nye trusler. Derfor ser man ofte en lagdelt forsvarstilgang, hvor whitelisting danner den strenge kerne, og blacklisting håndterer kendte trusler i periferien.
Netværksudstyr som Huaweis WLAN-dokumentation fra juni 2026 arbejder med både blacklist og whitelist for adgangspunkter, hvilket viser, at begge metoder sameksisterer i praksis. Pointen er ikke at vælge den ene frem for den anden, men at placere dem rigtigt i forhold til hinanden. Jo tættere på kernen man kommer, jo mere giver whitelisting mening.
E-mail: sådan bliver dit domæne whitelistet
For afsendere handler whitelisting om omdømme. Før man overhovedet kan anmode om at blive whitelistet, bør man sikre korrekt e-mailautentificering med SPF og DKIM. Gmail Postmaster Tools og Microsoft SNDS bruges til at overvåge omdømme og registrere afsendende IP-adresser. Uden disse grundsten er en whitelist-anmodning sjældent relevant.
Når omdømmet er på plads, kan man kontakte modtagerens mailgateway for at blive tilføjet en allowlist. Her er en vigtig advarsel: en IT-administrator, der tilføjer et uautentificeret domæne til en mailgateways allowlist, risikerer spoofing. Whitelist-poster hjælper kun den navngivne afsender over for ét bestemt modtagersystem, mens en bloklistning rammer alle, der tjekker den pågældende liste.
Det gør e-mailområdet særligt følsomt, fordi konsekvenserne er asymmetriske. En enkelt fejl i en allowlist kan åbne for misbrug, mens en enkelt bloklistning kan lukke for al levering. Derfor bør både whitelisting og blacklisting i e-mail håndteres med klare procedurer og løbende overvågning af afsenderomdømme.
Risici og begrænsninger ved begge metoder
Ingen af metoderne er uden svagheder. Blacklists kan ikke forsvare sig mod zero-day-trusler eller målrettede angreb, og overaggressive værktøjer kan blokere legitime kilder, der fejlagtigt er blevet markeret som usikre. Det skaber både sikkerhedshuller og driftsforstyrrelser, som kan være svære at diagnosticere i en travl hverdag.
Whitelists kræver omvendt streng sporing af aktiver og brugere. Hvis en godkendt enhed bliver kompromitteret, har den stadig adgang, og hvis listen ikke opdateres, kan legitime arbejdsgange blive blokeret. En whitelist er derfor kun så stærk som den proces, der vedligeholder den.
Den praktiske konklusion er, at begge tilgange bør ses som værktøjer i en lagdelt forsvarstilgang. Man bør vælge ud fra risikoprofil, ressourcer og hvor meget friktion brugerne kan acceptere. I sikkerhedskritiske miljøer taler meget for whitelisting, mens blacklisting giver mening som supplement og i miljøer, hvor brugervenlighed vejer tungt. Artiklen er ikke investeringsrådgivning.
Ofte stillede spørgsmål
Hvad er forskellen på en whitelist og en blacklist?
En whitelist definerer godkendte entiteter, der får adgang, og følger princippet default deny, hvor alt blokeres, medmindre det udtrykkeligt tillades. En blacklist definerer forbudte entiteter, der nægtes adgang, og følger princippet default allow, hvor alt tillades, medmindre det specifikt blokeres. De udgør dermed hver sin ende af spektret for adgangskontrol.
Hvad er en greylist, og hvordan adskiller den sig fra whitelists og blacklists?
En greylist er en mellemvej, hvor kilder, der virker mistænkelige eller ukendte, midlertidigt sættes i karantæne. Efter en vurdering flyttes kilden til enten whitelist eller blacklist. Standarden for greylisting er altså at sætte i karantæne først, så man kan undersøge forholdet, før der træffes en endelig beslutning om adgang.
Hvad er fordelene og ulemperne ved whitelisting?
Whitelisting er meget sikkert, blokerer ukendte trusler som standard og reducerer risikoen for uautoriseret adgang. Ulemperne er, at det kan være svært at implementere fuldt ud, mangler fleksibilitet ved ændringer, kan påvirke produktiviteten, hvis det bliver for restriktivt, og at godkendte enheder stadig har adgang, selv hvis de bliver kompromitteret.
Hvad er fordelene og ulemperne ved blacklisting?
Blacklisting er nemt at implementere i første omgang ved at blokere kendte skadelige aktører og tillader de fleste handlinger som standard. Ulemperne er, at metoden er reaktiv, kræver konstant opdatering, ikke kan forsvare sig mod ukendte trusler, og at en enkelt manglende post kan føre til et sikkerhedsbrud.