IMSI Catcher forklaret: Sådan virker cell-site simulatorer, og sådan opdager du dem
En IMSI catcher udgiver sig for at være en ægte mobilmast og lokker dine samtaler og din lokalitet ud af telefonen. Her får du teknikken, grænserne og de praktiske metoder til at opdage og blokere overvågningen.
Hvad er en IMSI catcher, og hvad kaldes den ellers?
En IMSI catcher – nogle gange kaldet en cell-site simulator eller bare CSS – er et stykke udstyr, der bruges til at opsnappe mobiltrafik og spore folks placering. Navnet stammer fra International Mobile Subscriber Identity, som er det unikke 15-cifrede nummer på SIM-kortet, der identificerer en mobilenhed over for netværket. Kort fortalt efterligner apparatet en rigtig basestation og lokker telefoner i nærheden til at forbinde sig til den i stedet.
Fænomenet har efterhånden fået en hel stak navne: Stingray, rogue cell tower, fake cell tower, rogue base station, cell site emulator, drop box og fake antenna. Fælles for dem alle er, at de spiller på den nærmest blinde tillid, en telefon automatisk viser over for basestationer – den forbinder til den, der råber højest. Og det er ikke et lille nichemarked: Global IMSI catcher-markedsstørrelse blev vurderet til 234,76 mio. USD i 2026 og forventes at nå 481,69 mio. USD i 2034 med en CAGR på 9,40 %.
Priserne starter et sted omkring 1.500 USD, hvis man nøjes med en simpel DIY-opsætning, og løber op over 400.000 USD for de mest avancerede systemer i regeringsklasse. De bærbare enheder findes i alt fra walkie-talkie-størrelse til noget, der minder om en kuffert. Og det er faktisk værd at have in mente, når man prøver at vurdere trusselsbilledet: teknologien er for længst holdt op med kun at være noget, staters efterretningstjenester har adgang til.
Overvågningen rammer bredt. En undersøgelse fra 2023 viste, at omkring 57 % af amerikanerne er bekymrede for, at regeringen overvåger deres færden online, mens 46 % bekymrer sig om, hvordan virksomheder indsamler deres data. Det er ikke kun journalister, aktivister, virksomheder og sikkerhedsteams, der er i søgelyset – i stigende grad gælder det også helt almindelige brugere, som bare går op i deres privatliv.
Hvordan udnytter IMSI catchere mobilnettets tillid?
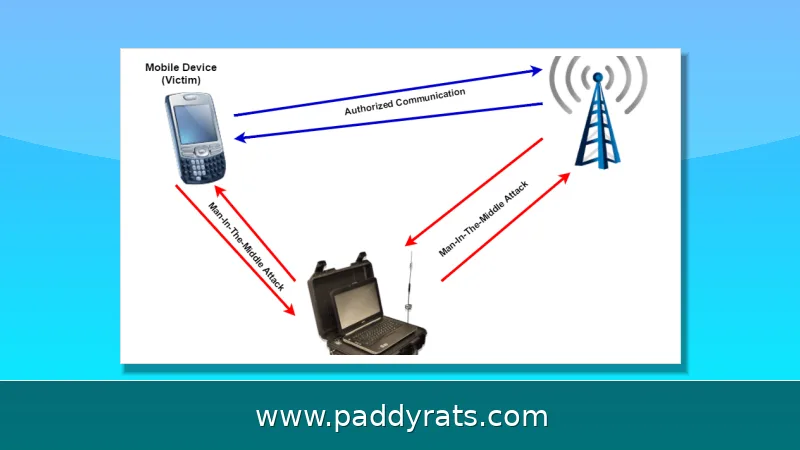
Mobilen vælger som udgangspunkt den basestation, der sender med den højeste signalstyrke. Det udnytter en IMSI catcher ved at sende et signal, der er kraftigere – eller i hvert fald virker kraftigere – end de rigtige master i nærheden. På den måde lokker den telefoner i området til at falde for fristelsen og koble sig på den i stedet. Når forbindelsen så skal forhandles på plads, spørger basestationen ind til, hvilke krypteringsmuligheder telefonen nu engang understøtter. Og her har catcheren frit spil: den kan vælge at overse svaret eller simpelthen bare slå krypteringen helt fra.
Så sender basestationen en Identity Request. Telefonen svarer med det IMSI, der ligger gemt på SIM-kortet, og catcheren noterer sig identifikatoren, hvorefter telefonen sendes tilbage til det rigtige netværk. Det er hele pointen: brugeren opdager sjældent noget som helst. Teknikken bag er et man-in-the-middle-angreb, hvor den falske telefon præsenteres for den ægte basestation, mens den falske basestation præsenteres for den ægte telefon.
2G har nogle velkendte sikkerhedsproblemer, som man ikke bare kan ignorere. Kryptering er nemlig ikke altid slået til, og algoritmer som A5/1 kan i praksis brydes i realtid. LTE-telefoner opfører sig anderledes: så længe signalstyrken er over en vis tærskel, scanner de ikke efter andre tårne. Det betyder, at en angriber ikke bare kan sende et stærkt signal og forvente, at telefonen hopper over – der kræves mere komplekse metoder for at lokke den i fælden.
Aktive catchere er dem, der råber højest – de udsender netværkssignaler, der er kraftigere end de rigtige tårnes, og det får telefoner til at slippe forbindelsen til det legitime netværk og i stedet hoppe over på catcheren. Nogle gange sker det ved, at telefonen direkte tvinges ned på 2G, hvor sikkerheden er markant dårligere. Passive catchere spiller derimod et helt andet spil: de udsender slet ikke noget netværkssignal. I stedet lytter de i det stille med, mens mobilsignalerne passerer forbi, og opsamler på den måde identifikatorer uden at forstyrre trafikken eller gøre opmærksom på sig selv.
Aktive og passive catchere – og silent SMS-angrebet
Forskellen mellem aktive og passive enheder er helt afgørende for, hvordan man bedst forsvarer sig. Den aktive catcher er den mest synlige af de to, fordi den skaber forstyrrelser i netværket – men til gengæld er den passive sværere at opdage, da den udelukkende lytter med på trafikken i luften. Og uanset hvilken type vi taler om, kan begge kombineres med jammere, der tvinger 3G- og 4G-telefoner ned på 2G-hastighed.
En helt særlig teknik er silent SMS – altså en sms, som telefonen behandler, uden at brugeren overhovedet opdager det, og uden at beskeden bliver gemt nogen steder. Formålet kan være at fastslå en placering meget præcist, eller at sende konfigurationsinstruktioner direkte til telefonen, fx for at omkonfigurere SIM-profiler. Netop fordi der hverken er lyd eller notifikation, der afslører beskeden, er den næsten umulig for den enkelte bruger at opdage.
Producenterne lover, at avancerede systemer kan opsnappe alt fra 2G og 3G til 4G og 5G – både opkald og beskeder – og samtidig håndtere et sted mellem 4 og 32 OSINT-mål. Nogle af de smartere overvågningssystemer går skridtet videre og tilbyder intrusion detection, detektion af bevægelse og acceleration, objektklassificering og adfærdsanalyse. Det er altså funktioner, der først og fremmest giver mening, hvis man sidder i et professionelt sikkerhedsteam.
For dig som almindelig bruger betyder det, at et pludseligt hop ned til 2G, et uventet tab af dækning eller en netværkstype, der er dårligere end normalt, godt kan være et advarselstegn. Men hver for sig er de signaler ikke til at stole på. Den mest effektive beskyttelse er derfor at slå 2G fra, hvis operativsystemet ellers tillader det, og samtidig bruge end-to-end-krypterede apps som Signal. Sker der et nedgraderingsangreb, er det i værste fald kun metadata, der falder i hænderne på angriberen.
Hvad kan en IMSI catcher – og hvad kan den ikke?
IMSI catchere arbejder på tværs af flere mobilbånd, herunder GSM, UMTS, LTE og de nye 5G-netværk. Nogle systemer er passive og opsnapper kun trafik, mens andre er aktive og aktivt lokker telefoner til sig. Mange er udstyret med jammingteknologi, der får 3G- og 4G-telefoner til at forbinde med 2G-hastighed, plus andre denial-of-service-funktioner.
På ældre 2G-netværk kan svag eller manglende kryptering lade en catcher tvinge telefoner ned på 2G og lytte med. Moderne 4G- og 5G-netværk tilføjer gensidig autentificering, så mange angreb i praksis virker ved først at nedgradere telefonen til 2G i stedet for at bryde den moderne kryptering. Det er en vigtig nuance: catcheren er ikke en magisk nøgle til al kommunikation.
En IMSI catcher kan typisk opsnappe tekstbeskeder, aflytte opkald, opsnappe datatransmissioner som opkaldte numre og besøgte websider samt hente billeder og sms'er fra måltelefonen. Den kan også bruges til at spore enhedens placering over tid. Men den kan ikke nødvendigvis læse krypteret indhold i apps som Signal, og den kan ikke nødvendigvis omgå 5G's SUCI-beskyttelse direkte.
Identifikatorerne er kernen i overvågningen. IMSI er det permanente, unikke 15-cifrede nummer på SIM-kortet og afslører mobil landekode, netværksoperatør og abonnentidentifikator. IMEI identificerer den fysiske telefon uafhængigt af SIM-kortet. TMSI og GUTI er midlertidige identifikatorer, som netværk tildeler for at skjule IMSI – men hvis de ikke roteres hyppigt, eller hvis nummereringen er forudsigelig, kan de føres tilbage til en bruger.
I 5G hedder identifikatorerne SUPI og SUCI, hvor SUCI er den krypterede version af SUPI. Problemet er, at null encryption – altså ingen kryptering – er et kravstandard i 5G-netværk, hvilket svækker SUCI-beskyttelsen. IMSI catchere kan derfor forsøge at nedgradere til 2G eller 4G, hvor SUCI slet ikke findes. Det gør nedgraderingsbeskyttelse til et centralt forsvarspunkt.
Hvilke identifikatorer jagter overvågningen?
For at forstå truslen er det nødvendigt at kende forskel på de identifikatorer, en telefon bærer rundt på. Nedenstående tabel opsummerer de vigtigste og deres rolle i overvågning.
| Identifikator | Niveau | Egenskab | Risiko |
|---|---|---|---|
| IMSI | SIM-kort | Permanent, unik 15-cifret kode | Afslører land, operatør og abonnent |
| IMEI | Fysisk enhed | Unik for telefonen, uafhængig af SIM | Kan spore selve hardwaren |
| TMSI / GUTI | Netværk | Midlertidig identifikator | Svag beskyttelse ved sjælden rotation |
| SUPI | 5G | Permanent abonnentidentifikator | Skal beskyttes af SUCI |
| SUCI | 5G | Krypteret version af SUPI | Svækkes af null encryption |
Tabellen viser, at beskyttelsen afhænger af, hvor ofte de midlertidige identifikatorer skiftes, og om netværket faktisk kræver kryptering. Når en catcher tvinger telefonen ned på 2G, forsvinder SUCI-beskyttelsen, og IMSI ligger frit fremme. Det er derfor, nedgraderingsangreb er så effektive i praksis.
Hvordan opdager man en IMSI catcher i praksis?
Opdagelsesmetoder overvåger netværksuregelmæssigheder, nedgraderinger til ældre netværksteknologier, usædvanlige basestationsparametre eller fingeraftryk samt ephemerality – et netværk, der kun dukkede kortvarigt op. Ingen enkelt indikator er afgørende alene, men flere samtidige afvigelser bør vække mistanke.
SnoopSnitch er open source, indsamler og analyserer mobildata, advarer om IMSI catchere, SS7-angreb og brugersporing samt kontrollerer firmware for Android-sikkerhedsopdateringer. Netværkssikkerhed og angrebsovervågning kræver dog en rooted enhed med Qualcomm-chipset, der kører stock Android 4.1 eller nyere. Det begrænser målgruppen betydeligt.
Eagle Security sporer stationer, signaturer og positioner, advarer om mistænkelig aktivitet og tilbyder beskyttelse mod spyware. Appen kræver Device Administrator-tilladelse, hvilket i sig selv er en sikkerhedsafvejning, man bør overveje. På iPhone findes der ikke tilsvarende IMSI catcher-detektorapps, fordi iOS ikke tillader tredjepartsapps at få adgang til data på lavt netværksniveau.
FADe-projektet (South Lighthouse, støttet af Open Technology Fund) arbejdede sammen med partnere i ni lande fra 2019 til 2022 og dokumenterede signaler fra næsten 9.000 antenner og fangede mere end 150 sandsynlige IMSI catchere. Data fra Caracas i Venezuela viste 33 forskellige enheder med uregelmæssige aflæsninger, der kan indikere IMSI catchere. SeaGlass fra University of Washington udstationerede sensorer i 15 samkørselsbiler i Seattle og Milwaukee over to måneder og identificerede snesevis af anomalier, der stemmer med cell-site simulatorer.
For den enkelte bruger er den mest effektive handling at slå 2G fra i telefonens indstillinger, hvor det er muligt, og holde operativsystemet opdateret. Brug end-to-end-krypterede tjenester som Signal, så et nedgraderingsangreb i værste fald kun giver metadata. Virksomheder og sikkerhedsteams bør kombinere netværksovervågning, MDM-politikker og uddannelse af medarbejdere i at genkende de tidlige advarselstegn.
Endelig bør man være opmærksom på, at myndigheder og sikkerhedseksperter som Canadian Centre for Cyber Security (ITSAP.00.106), NIST og EFF har udgivet vejledninger om emnet. De understreger alle, at beskyttelse er et spørgsmål om lag: færre nedgraderinger, stærkere kryptering og mere bevidsthed hos brugeren.
Hvilke værktøjer og produkter findes der på markedet?
Markedet for både overvågning og beskyttelse er vokset markant. Nedenfor er en oversigt over centrale aktører og værktøjer, som dukker op i forbindelse med IMSI catchere.
| Kategori | Eksempler | Formål |
|---|---|---|
| Overvågning | Stratign, Mirage5G | Kommercielle IMSI catcher-systemer |
| Detektion | SnoopSnitch, Eagle Security, SeaGlass | Advarsler om falske tårne |
| Mobilsikkerhed | Zimperium, Cape | Enterprise-beskyttelse mod angreb |
| Styresystemer | GrapheneOS, SovereignOS | Hærdet Android til privatliv |
| Droner | DJI Matrice 350 RTK | Mobil sensorbærer til målinger |
Tabellen viser, at økosystemet spænder fra avanceret overvågningsudstyr til open source-detektionsværktøjer og hærdede styresystemer. Valget af værktøj afhænger af, om man er enkeltperson, journalist eller en større sikkerhedsorganisation. Ingen af værktøjerne giver fuld beskyttelse alene.
Det er også værd at bemærke, at det globale marked for IMSI catchere fortsat vokser. Ifølge markedsanalyser var markedet vurderet til 234,76 mio. USD i 2026 og forventes at nå 481,69 mio. USD i 2034. Det understreger, at teknologien ikke forsvinder af sig selv – den bliver mere udbredt og billigere.
Hvad betyder det for privatliv og sikkerhed fremover?
Udviklingen peger i retning af, at både overvågning og forsvar bliver mere sofistikerede. 5G's SUCI skulle beskytte abonnentidentiteten, men fordi null encryption er en standardmulighed, er beskyttelsen ikke garanteret i praksis. Samtidig gør billigere hardware det lettere for flere aktører at tage teknologien i brug.
For den enkelte betyder det, at trusselsvurderingen ikke længere kun handler om staters efterretningstjenester. Virksomheder, kriminelle og andre aktører kan i princippet også bruge cell-site simulatorer. Derfor bør man betragte mobilnetværket som et delvist kompromitteret transportlag og beskytte indholdet uafhængigt af netværket.
Det praktiske råd er enkelt: slå 2G fra, brug end-to-end-kryptering, hold software opdateret, og vær opmærksom på pludselige netværksskift. For organisationer handler det om at kombinere tekniske tiltag med politikker og træning. Ingen enkelt foranstaltning løser problemet, men lag-på-lag-beskyttelse gør overvågningen markant sværere og dyrere for angriberen.
Ofte stillede spørgsmål om IMSI catchere
Hvad er en IMSI catcher?
En IMSI catcher, også kaldet cell-site simulator, Stingray, rogue base station eller fake cell tower, er en enhed, der efterligner en legitim mobilmast. Den narrer telefoner i nærheden til at forbinde sig til den og indsamler derefter identifikatorer som IMSI på SIM-kortet og ofte telefonens IMEI.
Hvordan virker en IMSI catcher?
Telefoner forbinder til det stærkeste tilgængelige signal, så en IMSI catcher udsender et stærkt signal for at tiltrække dem. Under forbindelseshandshaket sender den en Identity Request, og telefonen svarer med sit IMSI. Derefter sender catcheren telefonen tilbage til det rigtige netværk.
Kan en IMSI catcher opsnappe opkald og beskeder?
På ældre 2G-netværk kan svag eller manglende kryptering lade en catcher tvinge telefoner ned på 2G og lytte med. Moderne 4G- og 5G-netværk tilføjer gensidig autentificering, så mange angreb i praksis virker ved først at nedgradere telefonen til 2G i stedet for at bryde den moderne kryptering.
Hvordan kan jeg opdage eller beskytte mig mod en IMSI catcher?
Tegn kan være et pludseligt fald til 2G, uventet tab af dækning eller en svagere netværkstype end normalt, men de er upålidelige alene. Det mest effektive skridt er at slå 2G fra og bruge end-to-end-krypterede apps som Signal, så et nedgraderingsangreb i værste fald kun giver metadata.