RCIED-jammere blokerer de radiosignaler, der udløser fjernstyrede improviserede sprængladninger. Her gennemgår jeg, hvordan aktiv og reaktiv jamming fungerer, hvilke frekvensbånd og effektniveauer systemerne dækker, og hvad reglerne kræver.
Hvad er RCIED, og hvorfor er truslen så alvorlig?
RCIED er en forkortelse for Radio-Controlled Improvised Explosive Device, altså en improviseret sprængladning, der bliver udløst af et radiosignal. Det kan fx være en mobiltelefon, en trådløs dørklokke eller bare en simpel fjernbetjening. Netop fordi udløseren er en helt almindelig hverdagsgenstand, er den svær at opdage, og sprængladningen kan aktiveres på afstand, uden at nogen er i fysisk kontakt med den. Derfor er RCIED blevet et af de mest udbredte og mest dræbende våben i asymmetriske konflikter. Ifølge en artikel fra IJECCE skønnes IED og RCIED at have dræbt omkring 80.000 civile og alvorligt såret yderligere cirka 1,5 lakh over en femårig periode, og alene USA har brugt betydelige ressourcer på at bekæmpe truslen. Artiklen peger samtidig på, at elektronisk beskyttelse – jamming – er et af de få midler, der kan neutralisere truslen, før den bliver udløst.
Hvordan virker RCIED-jamming mod udløsersignalet?
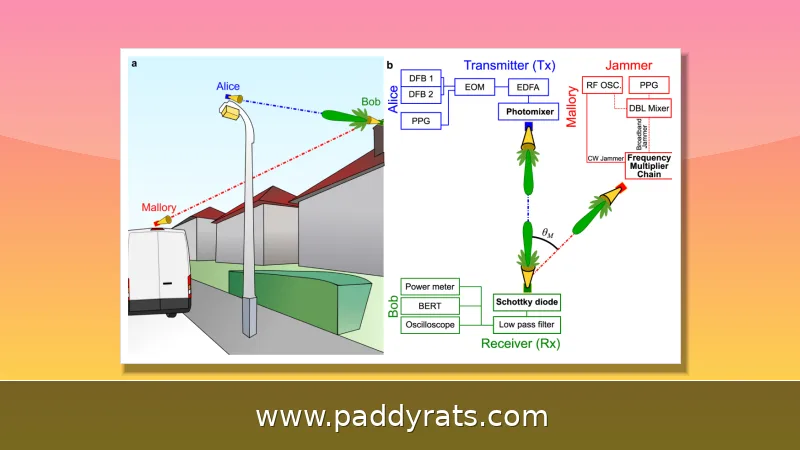
En RCIED-jammer virker ved at sende forstyrrende radiosignaler direkte mod modtageren i sprængladningen, så udløsersignalet aldrig når frem. Jammeren udstråler ganske enkelt mere effekt på den relevante frekvens, end kommandoen har, og dermed overdøves det svage signal, før enheden når at modtage beskeden om at detonere. I praksis er det elektronisk angreb (EA), når det er bedst: man tilfører energi til fjendens modtager i stedet for at forsøge at fjerne selve bomben. Netline Technologies forklarer, hvordan bredbåndet signalgenerering kan gøre det umuligt at modtage udløsersignaler på tværs af flere bånd på én gang. Og det er værd at slå fast: jamming ødelægger ikke sprængladningen – den fjerner blot den radiosignalvej, der ellers ville have aktiveret den. Derfor betyder timing, frekvensdækning og effekt alt for, om beskyttelsen rent faktisk virker i marken.
Aktiv eller reaktiv jamming – hvilken tilgang passer til hvilken trussel?
Ved aktiv jamming udsendes signaler hele tiden på nogle forudbestemte bånd. Det er egentlig en simpel og robust løsning, men den sluger en masse strøm, og samtidig risikerer man at forstyrre sine egne kommunikationssystemer. Reaktiv jamming fungerer anderledes: den holder øje med spektret i realtid og slår først til, når der dukker et potentielt farligt signal op. Chain ifølge Horus Technologies giver den reaktive tilgang større præcision, lavere energiforbrug, bedre tilpasning til miljøer, der hele tiden ændrer sig, og færre forstyrrelser. Hybrid jamming kombinerer så de to metoder, og ifølge Netline Technologies er den efterhånden blevet den foretrukne måde at håndtere improviserede sprængladninger på — netop fordi den både reagerer hurtigt og samtidig holder et bredt beskyttelsesniveau.
| Tilgang | Princip | Styrke | Svaghed |
|---|---|---|---|
| Aktiv (barrage) | Kontinuerlig udsendelse på foruddefinerede bånd | Bred dækning, enkel drift | Effekt spredes over mange frekvenser, højt energiforbrug |
| Reaktiv | Aktiveres kun ved mistænkeligt signal | Præcis, energibesparende, færre forstyrrelser | Kræver avanceret spektrumanalyse |
| Hybrid | Kombination af aktiv og reaktiv | Fleksibel og effektiv mod ukendte signaler | Mere kompleks implementering |
Traditionel statisk jamming kører på foruddefinerede bånd, og det er faktisk en af dens største svagheder – den tilpasser sig ikke nye trusler og bliver derfor ofte ineffektiv, når modstanderen skifter frekvens eller tager et uventet signal i brug. Det er præcis derfor, reaktive og hybride systemer efterhånden har overtaget scenen: de formår at skelne mellem harmløs trafik og et egentligt udløsersignal og slår først til, når der reelt er brug for det. Set fra et konvojperspektiv gør det en mærkbar forskel – egne radioer og droner bliver i langt mindre grad forstyrret unødigt, mens beskyttelsen mod RCIED-truslen alligevel holdes intakt.
Frekvensdækning, effekt og beskyttelsesradius: nøglespecifikationer
Frekvensdækningen er faktisk den parameter, der vejer tungest, fordi RCIED-udløsere kan ligge alt fra VHF og op i de høje mobilbånd og ISM-båndene. Tag HENSOLDTs GMJ9500: den spænder fra 20 MHz til 6000 MHz, og den er samtidig let, modulopbygget og softwaredefineret. Shoghis Manpack dækker 20 til 2600 MHz med en beskyttelsesradius på 40 meter – den bæres i rygsæk, men kan også monteres på et køretøj. Shoghis køretøjssystem jammer så hele 20 til 6000 MHz med op til 1300 watt integreret effekt. Deres Portable Multi-Band Jammer giver en times batteritid og mere end 20 meters beskyttelsesradius takket være barrage-jamming med scanning. Phantom Technologies' RCJ-serie dækker op til 3, 4, 5 eller 6 GHz og leverer en udgangseffekt på op til 1,4 kW.
| System | Frekvensdækning | Effekt / radius | Formfaktor |
|---|---|---|---|
| HENSOLDT GMJ9500 | 20–6000 MHz | Let, modulær, softwaredefineret | Man-portabel |
| Shoghi Manpack | 20–2600 MHz | 40 m beskyttelsesradius | Rygsæk, køretøjsmonterbar |
| Shoghi Vehicular | 20–6000 MHz | Op til 1300 W | Køretøj |
| Shoghi Portable Multi-Band | 20–6000 MHz | 1 times batteri, 20 m+ | Bærbar |
| Phantom RCJ-serien | Op til 3/4/5/6 GHz | Op til 1,4 kW | Køretøj med generator |
Et studenterprojekt, som man kan finde beskrevet på Scribd, viser en noget enklere opsætning: to spændingsstyrede oscillatorer og en effektforstærker, der formåede at jamme CDMA-, GSM-, DCS- og 3G-bånd med en effektiv rækkevidde på helt ned til 2 meter og op til 25 meter. Det siger egentlig en del – nemlig at selv ret simple systemer kan forstyrre civile mobilbånd. Men det viser også bagsiden: professionelle RCIED-jammere skal dække markant bredere og levere langt højere effekt, hvis de skal være operationelt pålidelige i virkeligheden. En Facebook-post fra 2023 nævner i den sammenhæng 25–6000 MHz og op til 1300 watt, hvilket ikke ligger langt fra de officielle specifikationer, som producenterne selv oplyser.
Udrulningsformer: manpack, køretøj og konvojbeskyttelse
RCIED-jammere fås i flere forskellige formfaktorer, alt efter hvilken opgave de skal løse. Man-portable systemer som HENSOLDT GMJ9500 og Shoghi Manpack bæres i rygsæk og bruges typisk af patruljer, der færdes til fods i områder med høj IED-risiko. De er som regel modulære og softwaredefinerede, så man kan tilpasse bånd og funktioner til den enkelte mission. Shoghis Manpack kan desuden monteres på køretøjer, hvilket gør den fleksibel på tværs af forskellige opgavetyper. Køretøjsbaserede systemer som Shoghi Vehicular og Phantom RCJ er større og har højere effekt; de bruges til konvojbeskyttelse, hvor hele kolonner skal sikres mod fjernudløste sprængladninger.
Phantom Technologies' RCJ-serie er et godt bud på et system, der kan bruges i mobile feltmiljøer. Den byder på en ret speciel mixed-signal-modulation, egne antenner og generator – og så kan den endda monteres i Toyota-køretøjer. SecIntels Programmable Jammer er et andet eksempel på et system, hvor brugeren selv kan konfigurere båndene. Den er bygget op omkring monolitiske moduler og Direct Digital Synthesis-firmware, hvilket betyder, at man ikke behøver fabriksindstillinger for at komme i gang. Uanset hvilket format man vælger, er der dog nogle fælles krav: RF-skærmning, stødsikkerhed og integration med egne styrkers kommunikationssystemer. Ellers risikerer man at jamme sine egne folk. Ifølge Shoghi er deres systemer da også kun beregnet til regerings- eller forsvarsministerielle slutbrugere – ikke private eller kommercielle kunder.
Regulering, eksportkontrol og operationelle begrænsninger
Jamming af radiosignaler er stærkt reguleret. SecIntel påpeger, at det er ulovligt at jamme ethvert radiosignal i USA, og at alle bombe-, IED-, RF- og RCIED-jammingsenheder er underlagt det amerikanske udenrigsministerium via ITAR, 22 CFR Parts 120-130. Det betyder, at eksport uden for USA kræver eksportlicens, at salg er betinget af licensgodkendelse, og at der stilles krav om End User Certificate. Overtrædelser kan føre til straf og blokering af fremtidige leverancer.
Også uden for USA er RCIED-jammere typisk klassificeret som militært udstyr og forbeholdt statslige aktører. Shoghi oplyser, at deres systemer kun sælges til regerings- eller forsvarsministerielle formål, hvilket afspejler den generelle branchepraksis. For virksomheder og privatpersoner betyder det, at man ikke kan købe disse systemer lovligt uden særlig tilladelse, og at brug i fredstid i mange lande vil være i strid med telelovgivningen. Operationelt er der desuden begrænsninger: jamming kan forstyrre egne droner, GPS og kommunikation, og effektiviteten afhænger af terræn, afstand og udløserens frekvens. Derfor kombineres jammere ofte med ESM/ECM, IMSI-detektorer og andre efterretningsværktøjer for at opnå et samlet billede af trusselsbilledet.
Historisk udvikling og forskningsmæssige milepæle
Forskningen i counter-RCIED har udviklet sig gennem mere end et årti. Johns Hopkins APL publicerede i 2012 arbejde af ME Pesci om emnet, og samme år bidrog K Wilgucki og J Mietzner med analyser af jammingsmetoder. I 2018 fulgte J Magiera op med studier af reaktiv jamming, og i 2020 analyserede M Mileusnić hybridteknikker i tidsskriftet Facta Universitatis. I 2023 publicerede UE Ochijenu en IJECCE-artikel om omfanget af IED- og RCIED-dræbte, og samme år udkom artikler fra Stratign den 29. december og Netline den 15. maj, der beskrev henholdsvis typer af RCIED-jammere og hvorfor hybrid jamming er blevet foretrukket.
Disse arbejder viser en klar udvikling fra simple støjsendere til softwaredefinerede, reaktive og hybride systemer, der kan analysere spektret i realtid. Udviklingen afspejler, at truslen hele tiden tilpasser sig: nye udløsere bruger andre frekvenser og mere avancerede signalformer, hvilket tvinger jammere til at blive bredere, hurtigere og mere intelligente. For operatører betyder det, at valget af jammer ikke er en engangsbeslutning, men en løbende afvejning af dækning, effekt, vægt og lovgivningsmæssige rammer.
Hvordan vælger man den rigtige RCIED-jammer?
Valget af RCIED-jammer afhænger af missionens krav. Skal en patrulje bevæge sig til fods, er en let manpack med bred frekvensdækning og lav vægt afgørende. Skal en konvoj beskyttes over lange afstande, kræver det et køretøjssystem med høj effekt og stabil strømforsyning, ofte med generator. Uanset format bør man vurdere frekvensdækning op mod 6000 MHz, effektniveau, beskyttelsesradius, batteritid og muligheden for integration med egne kommunikationssystemer. Reaktiv eller hybrid jamming er at foretrække i miljøer med meget civil trafik, hvor man ikke ønsker at forstyrre alt og alle.
Endelig er lovlighed og eksportkontrol en fast del af beslutningen. Da udstyr til jamming er underlagt ITAR og kræver End User Certificate, bør man tidligt afklare, om anskaffelsen kan godkendes, og hvem der er slutbruger. For de fleste private aktører vil svaret være nej – systemerne er forbeholdt statslige og militære brugere. Det ændrer dog ikke på, at forståelsen af, hvordan RCIED-jamming virker, er relevant for alle, der arbejder med sikkerhed, forsvar eller beskyttelse af kritisk infrastruktur.
Ofte stillede spørgsmål om RCIED-jamming
Her samler jeg de spørgsmål, jeg oftest møder om RCIED-jamming, og som læsere typisk søger svar på, før de dykker dybere ned i emnet.
<h3>Hvordan virker RCIED-jamming?</h3><p>RCIED-jammere udsender interfererende radiosignaler mod modtageren i en fjernstyret improviseret sprængladning og blokerer dermed modtagelsen af udløsersignalet. Ved at udstråle højere effekt på mål frekvensen forhindrer jammeren enheden i at modtage kommandoen om at detonere, og neutraliserer dermed truslen, før den kan aktiveres.</p>
<h3>Hvilket frekvensområde dækker RCIED-jammere?</h3><p>Dækningen varierer fra system til system. HENSOLDT GMJ9500 dækker 20 MHz til 6000 MHz. Shoghis manpack-jammer dækker 20 til 2600 MHz, mens køretøjssystemet jammer 20 til 6000 MHz med op til 1300 watt. Phantom Technologies' RCJ-serie dækker op til 3, 4, 5 eller 6 GHz.</p>
<h3>Hvad er forskellen på aktiv og reaktiv jamming?</h3><p>Aktiv jamming udsender kontinuerligt på foruddefinerede bånd, mens reaktive jammere analyserer det elektromagnetiske spektrum i realtid og aktiverer først, når et potentielt farligt signal registreres. Ifølge Horus Technologies giver reaktiv jamming bedre effektivitet, færre unødvendige forstyrrelser og lavere energiforbrug.</p>
<h3>Er det lovligt at købe RCIED-jammere?</h3><p>RCIED-jammingsenheder er strengt regulerede. SecIntel påpeger, at det er ulovligt at jamme ethvert radiosignal i USA, og at alle bombe-, IED-, RF- og RCIED-jammingsenheder er underlagt det amerikanske udenrigsministerium via ITAR, 22 CFR Parts 120-130. Eksportlicenser og End User Certificates er påkrævet.</p>
Ofte stillede spørgsmål om RCIED-jamming
Hvordan virker RCIED-jamming?
RCIED-jammere udsender interfererende radiosignaler mod modtageren i en fjernstyret improviseret sprængladning og blokerer dermed modtagelsen af udløsersignalet. Ved at udstråle højere effekt på mål frekvensen forhindrer jammeren enheden i at modtage kommandoen om at detonere, og neutraliserer dermed truslen, før den kan aktiveres.
Hvilket frekvensområde dækker RCIED-jammere?
Dækningen varierer fra system til system. HENSOLDT GMJ9500 dækker 20 MHz til 6000 MHz. Shoghis manpack-jammer dækker 20 til 2600 MHz, mens køretøjssystemet jammer 20 til 6000 MHz med op til 1300 watt. Phantom Technologies' RCJ-serie dækker op til 3, 4, 5 eller 6 GHz.
Hvad er forskellen på aktiv og reaktiv jamming?
Aktiv jamming udsender kontinuerligt på foruddefinerede bånd, mens reaktive jammere analyserer det elektromagnetiske spektrum i realtid og aktiverer først, når et potentielt farligt signal registreres. Ifølge Horus Technologies giver reaktiv jamming bedre effektivitet, færre unødvendige forstyrrelser og lavere energiforbrug.
Er det lovligt at købe RCIED-jammere?
RCIED-jammingsenheder er strengt regulerede. SecIntel påpeger, at det er ulovligt at jamme ethvert radiosignal i USA, og at alle bombe-, IED-, RF- og RCIED-jammingsenheder er underlagt det amerikanske udenrigsministerium via ITAR, 22 CFR Parts 120-130. Eksportlicenser og End User Certificates er påkrævet.