GPS-спуфинг: как работают поддельные GPS-сигналы и как защититься
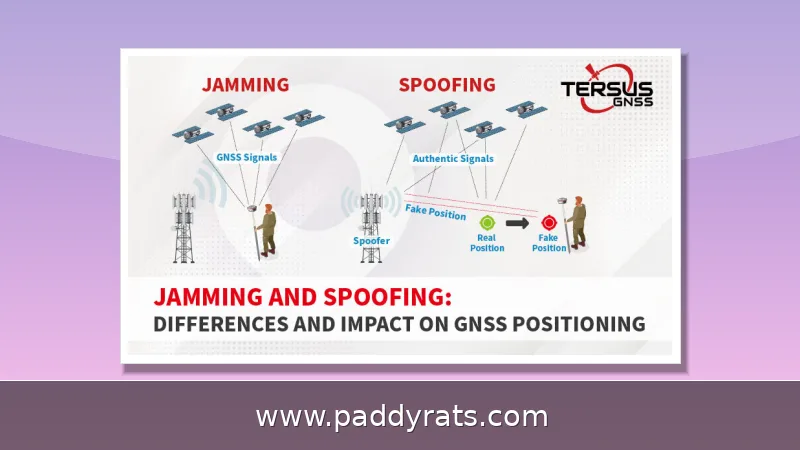
GPS-спуфинг подменяет спутниковые сигналы, заставляя приёмник сообщать ложные координаты или время. Разбираем механику атаки, масштаб проблемы в авиации и практические методы защиты.
Что такое GPS-спуфинг и чем он отличается от глушения?
GPS-спуфинг — это атака, при которой злоумышленник транслирует поддельные сигналы GPS, структурно похожие на настоящие спутниковые, чтобы приёмник ошибся с координатами или временем. В отличие от простого глушения, где эфир забивается радиошумом и устройство вообще теряет позиционирование, спуфер действует тоньше: он подменяет сигнал так, что приёмник уверен, будто всё в порядке, и выдаёт ложные данные как достоверные.
На практике спуфер имитирует сигналы спутников на тех же частотах — обычно это гражданский диапазон L1 GPS около 1575,42 МГц — но с большей мощностью. По данным отраслевых отчётов, мощность поддельного сигнала может превышать подлинный сигнал GNSS в 500 раз. Именно поэтому атака возможна без сложного оборудования: недорогой SDR-передатчик (программно-определяемая радиосистема) с открытым ПО способен перехватить управление приёмником, если находится достаточно близко к цели.
Ключевое различие между глушением и спуфингом — в цели. Глушение создаёт отказ в обслуживании: приёмник не может определить местоположение. Спуфинг же можно рассматривать как адресную форму глушения, которая воздействует только на конкретные приёмники, незаметно подменяя их показания. Это делает защиту сложнее: обычные системы обнаружения помех не всегда реагируют на аккуратную подмену.
Как работает GPS-спуфинг: сигналы, PRN-коды и SDR-инструменты
Американская система GPS включает 31 спутник Navstar, каждый из которых передаёт PRN-коды. Военные коды зашифрованы, а гражданские PRN-коды открыты и публикуются в общедоступных базах. Атакующий определяет, какие спутники находятся над нужной территорией, генерирует новые коды на основе публичных PRN, транслирует их и постепенно увеличивает мощность, пока приёмник не «захватит» поддельные сигналы вместо настоящих, после чего передаёт ложные координаты.
Существует два основных сценария подмены. Hard-take-over — асинхронная атака, при которой поддельные сигналы не синхронизированы по времени с подлинными. Второй вариант — синхронизированная по времени подмена, когда спуфер подстраивается под реальный сигнал, что делает атаку ещё незаметнее для приёмника. Оба метода опираются на то, что гражданские сигналы не аутентифицированы.
Устройства для спуфинга могут быть компактными, ручными и недорогими. Их разворачивают рядом с целью, проносят на борт самолёта как ручную кладь или доставляют с помощью дрона. Поскольку атака не требует взлома шифрования, барьер входа остаётся низким: достаточно SDR-платформы и открытого программного обеспечения.
Отдельная история — приложения, которые подменяют геолокацию прямо на телефоне. На Android без root всё работает через встроенный Mock Location API в меню для разработчиков. Причём начиная с Android 6.0 там нужно явно указать конкретное приложение, а в старых версиях хватало простой галочки. Этот API принимает пять параметров: широту, долготу, высоту, скорость и точность. И вот в чём загвоздка — большинство таких приложений трогают только широту с долготой, а остальные три оставляют неизменными: ноль, единица или случайное число. По этим константам подделку и вычисляют — настоящие данные так себя не ведут.
Для сравнения: GPS JoyStick позиционируется как единственное приложение в Google Play, которое имитирует реалистичные, постоянно обновляющиеся значения всех необходимых GPS-параметров, с настраиваемыми профилями, избранным, маршрутами для телепортации и автоматической ходьбы, а также диалогом ввода координат. Реальные GPS-значения меняются каждую секунду при движении и даже в покое, а траектория никогда не бывает идеально прямой.
Кто и зачем применяет GPS-спуфинг
Мотивы спуфинга варьируются от геополитики до личной выгоды. На государственном уровне подмена сигналов используется для маскировки перемещений, защиты объектов от дронов и создания помех в приграничных зонах. По данным отраслевых отчётов, Россия потенциально может быть связана почти с 10 000 случаев спуфинга. Это подчёркивает, что атаки перестали быть теоретической угрозой и стали инструментом в реальных операциях.
Один из самых ранних предполагаемых случаев — захват беспилотника Lockheed RQ-170 на северо-востоке Ирана в декабре 2011 года. Тогда обсуждалась версия, что дрон был перехвачен именно через подмену GPS-сигналов, что заставило его приземлиться в заданной точке. С тех пор технологии стали доступнее, а инциденты — регулярнее.
На бытовом уровне спуфинг применяют в играх с геолокацией, для обхода региональных ограничений и защиты приватности. Однако те же инструменты, которые помогают в игре, могут использоваться для мошенничества, обхода геозон и подрыва доверия к системам позиционирования. Приложения вроде iMyFone AnyTo, PGSharp, iPOGO, GhostGPS и iToolab AnyGo предлагают разные компромиссы между удобством, стабильностью и риском блокировки.
Стоит различать легальность и безопасность. Само по себе использование fake GPS в личных целях может не нарушать закон, но подмена сигналов, влияющая на авиацию, судоходство или критическую инфраструктуру, почти всегда незаконна и опасна. Вопрос «легален ли GPS-спуфинг» не имеет одного ответа: всё зависит от контекста, юрисдикции и последствий.
Реальное влияние: авиация, судоходство и критическая инфраструктура
Авиация — самый чувствительный сектор. С 2023 года случаи спуфинга стали заметно чаще, а ежедневные отчёты ADS-B с самолётов фиксируют множественные события подмены. По данным WorkGroup (итоговый отчёт от 6 сентября 2024 года), количество спуфинга выросло на 500%: в среднем 1500 рейсов в день подвергались подмене против 300 в первом и втором кварталах 2024 года. Такие цифры говорят о системном характере проблемы, а не о единичных инцидентах.
GPSwise анализирует более 250 миллионов сообщений ADS-B в день, отслеживая живую карту спуфинга и глушения, оповещения и аналитику. Подобные платформы, включая Flightradar24 с картой помех, помогают авиакомпаниям и диспетчерам видеть масштаб явления. Для пилотов подмена координат означает ложные предупреждения о положении, сбои в навигации и потенциально опасные отклонения от маршрута.
Судоходство и критическая инфраструктура также уязвимы. Навигация судов, синхронизация времени в финансовых и телекоммуникационных сетях, работа энергосистем — всё это опирается на GNSS. Спуфинг времени способен нарушить транзакции и логи, а подмена координат — направить судно не туда. Компании вроде Incognia разрабатывают устойчивые к подмене технологии определения местоположения, а Septentrio, Swift Navigation и CRFS предлагают приёмники и модули удержания GPS для критических применений.
Масштаб угрозы хорошо виден в динамике инцидентов. Ниже — сводка ключевых показателей, которые циркулируют в отраслевых отчётах и аналитике.
Статистика GPS-спуфинга и тренды инцидентов
Цифры помогают понять, насколько быстро растёт проблема. Если в начале 2024 года фиксировалось около 300 подменённых рейсов в день, то к концу года средний показатель достиг 1500 — рост на 500%. Это данные WorkGroup за период до сентября 2024 года, и они охватывают только авиационный сегмент, где отчёты ADS-B доступны публично.
| Показатель | Значение | Источник/период |
|---|---|---|
| Рост случаев спуфинга | 500% | WorkGroup, отчёт от 6 сентября 2024 |
| Подменённых рейсов в день | 1500 (в среднем) | WorkGroup, конец 2024 |
| Подменённых рейсов в день | 300 | Q1/Q2 2024 |
| Потенциальные случаи, связанные с Россией | почти 10 000 | отраслевые отчёты |
| Превышение мощности поддельного сигнала | до 500 раз | технические обзоры GNSS |
| Сообщений ADS-B в день | более 250 млн | GPSwise |
После таблицы важно подчеркнуть: рост с 2023 года не означает, что спуфинг стал новым явлением. Он стал дешевле и доступнее. SDR-оборудование, открытые PRN-коды и публичные инструкции снизили порог входа, а геополитическая напряжённость увеличила число целенаправленных атак. Именно поэтому обнаружение и защита выходят на первый план для операторов критической инфраструктуры.
Как обнаружить GPS-спуфинг: сигналы, время и криптография
Обнаружение строится на нескольких уровнях. Первый — мониторинг мощности сигнала: поддельный сигнал часто сильнее настоящего, и аномальный рост уровня может указывать на спуфер. Второй — анализ времени прихода сигнала (time-of-arrival): несоответствие задержек выдаёт подмену. Третий — анализ угла прихода с помощью антенных решёток, который позволяет отличить направление на спутник от направления на передатчик.
Четвёртый метод — кросс-корреляция нескольких GNSS-систем: GPS, GLONASS, BeiDou и Galileo. Если одна система показывает одни координаты, а другая — другие, это тревожный сигнал. Пятый — краудсорсинг данных приёмников: массовые отклонения в показаниях помогают выявлять зоны атак. Шестой — криптографическая аутентификация, например Galileo PRS и сигналы GPS III, которые затрудняют подделку.
Станфордская лаборатория GPS при поддержке FAA ведёт исследования в области anti-spoofing, а компании вроде McAfee, Okta, CRFS, Septentrio и Swift Navigation предлагают решения для разных уровней защиты. Для обычного пользователя базовые меры — использовать несколько источников навигации, проверять аномалии в приложениях и не полагаться слепо на одну систему.
Отдельно стоит вопрос, что делать с глушением и спуфингом вместе. Глушение проще заметить: сигнал пропадает. Спуфинг опаснее тем, что приёмник не понимает, что его обманывают. Поэтому лучшая стратегия — сочетать технические средства обнаружения с организационными мерами и обучением персонала, работающего с GNSS-зависимыми системами.
Fake GPS-приложения: как подменяют местоположение на телефоне
На Android подмена без root-доступа опирается на Mock Location API. Приложение получает пять переменных — широту, долготу, высоту, скорость и точность, — но большинство реализаций меняют только первые две, оставляя остальные константами. Это делает подмену заметной для продвинутых систем. GPS JoyStick заявляет поддержку реалистичных постоянно обновляемых данных, маршрутов и телепортации, что выделяет его среди простых решений.
На iOS и Android популярны iMyFone AnyTo, PGSharp, iPOGO, GhostGPS и iToolab AnyGo. iMyFone AnyTo поддерживает iOS 26, не требует джейлбрейка или root, предлагает режимы симуляции ходьбы, телепортации и джойстика, настройку скорости, паузы и зацикленных маршрутов. PGSharp работает только на Android, устанавливается через APK, имеет виртуальный джойстик, мгновенную телепортацию, авто-выведение яиц и вращение PokéStop. iPOGO доступен только на iOS, требует сервиса подписи или стороннего инструмента и может быть отозван.
Сравнение рисков и удобства удобно свести в таблицу. Ниже — обобщение по открытым описаниям приложений, без гарантий конкретного результата.
Сравнение приложений для подмены GPS и VPN-подходов
| Инструмент | Платформа | Плюсы | Минусы |
|---|---|---|---|
| iMyFone AnyTo | iOS/Android | Низкий риск бана, высокая стабильность, бесплатный пробный период | Часть функций только в платной версии |
| PGSharp | Android | Простая установка, есть бесплатная версия | Средний-высокий риск бана, симуляция движения нереалистична |
| iPOGO | iOS | Богатый функционал: авто-ловля, авто-спин, радар, сканер Shiny | Сложная установка, легче обнаруживается, нестабилен в долгую |
| GPS JoyStick | Android | Реалистичные обновляемые данные, маршруты, телепортация | Требует включения Mock Location |
VPN — другой способ изменить видимое местоположение, хотя он не подменяет GPS-сигнал напрямую. NordVPN предлагает более 9300 серверов в 211 локациях, безлимитный трафик, отсутствие логов и 30-дневный возврат средств. Surfshark даёт неограниченное число одновременных подключений и функцию Override GPS Location в расширенных настройках; тариф Starter стоит от 1,78 доллара в месяц.
Чтобы включить подмену через VPN, нужно оформить подписку, установить приложение, войти, подключиться к серверу в другой стране и при необходимости активировать Location Spoofing в браузерном расширении или GPS Override на Android. В расширении NordVPN нужно зайти в магазин браузера, найти NordVPN, скачать, открыть дополнение, войти, перейти в раздел Spoofing, включить Timezone Spoofing, нажать VPN и выбрать страну. На Android в Surfshark: установить, войти, Settings, VPN Settings, Advanced Settings, включить Override GPS Location, затем открыть Developer Options (семь раз нажать Build Number, если меню недоступно).
Важно понимать, что эти методы не делают подмену незаметной для всех систем. Для игр и личных сценариев они могут быть достаточны, но для критических приложений, банков и навигации риск обнаружения и блокировки остаётся. Кроме того, использование таких инструментов может нарушать условия сервисов и локальные законы.
Как защититься от GPS-спуфинга на практике
Защита начинается с понимания, что гражданский GPS не аутентифицирован. Если система зависит от GNSS, стоит добавить независимые источники времени и позиционирования: инерциальные датчики, барометры, наземные радиомаяки. Для критических объектов применяют приёмники с anti-spoofing, антенные решётки и модули удержания сигнала, например решения CRFS, Septentrio и Swift Navigation.
На уровне приложений помогает кросс-проверка нескольких GNSS-систем и анализ аномалий. Если координаты меняются скачками, высота и скорость стоят на нуле, а точность подозрительно постоянна — это признаки подмены. Платформы вроде GPSwise и карты помех Flightradar24 дают макро-картину, но локальные проверки всё равно необходимы.
Для обычных пользователей практические шаги просты: не полагаться на одну навигационную систему, проверять маршрут по нескольким приложениям, следить за предупреждениями о помехах и обновлять прошивки устройств. Организациям стоит обучать пилотов и операторов распознавать признаки спуфинга и иметь протоколы действий при потере доверия к GNSS.
Наконец, важно различать законное тестирование и атаку. Исследования в области anti-spoofing, подобные работе Станфордской лаборатории GPS при поддержке FAA, помогают делать системы устойчивее. Но несанкционированная подмена сигналов, влияющая на чужие устройства, почти всегда незаконна и создаёт реальные риски для безопасности.
Часто задаваемые вопросы о GPS-спуфинге
Что такое GPS-спуфинг простыми словами?
GPS-спуфинг — это техника подмены данных GPS путём трансляции поддельных сигналов, из-за которых приёмник ошибается с местоположением или временем. Передатчик рядом с устройством перекрывает слабые спутниковые сигналы ложными координатами, и гаджет, машина или приложение сообщают позицию, которой на самом деле нет.
Как GPS-спуфинг работает технически?
Атакующий использует генератор сигналов или SDR, чтобы транслировать поддельные GPS-сигналы мощнее настоящих спутниковых. Приёмник захватывает поддельные коды, после чего ему передаются ложные координаты. Гражданские PRN-коды не шифруются и публикуются открыто, поэтому приёмники уязвимы к такой подмене.
В чём разница между глушением GPS и спуфингом?
Глушение забивает GPS-сигналы радиошумом, и приёмник просто не может определить местоположение. Спуфинг коварнее: он имитирует настоящие спутниковые передачи, и приёмник считает ложную информацию реальной. Спуфинг можно рассматривать как адресную форму глушения, действующую только на конкретные приёмники.
Как обнаружить GPS-спуфинг?
Методы обнаружения включают мониторинг мощности сигнала, анализ времени прихода, анализ угла прихода с антенными решётками, кросс-корреляцию нескольких GNSS-систем (GPS, GLONASS, BeiDou, Galileo), краудсорсинг данных приёмников и криптографическую аутентификацию, например Galileo PRS и сигналы GPS III.