RF cyber takeover: как системы противодействия дронам перехватывают управление беспилотниками
RF cyber takeover — это не глушение и не перехват, а хирургический захват управления дроном на уровне протокола связи. Разбираем, как работает технология, чем она отличается от спуфинга и кинетических решений, и какие платформы уже применяются на практике.
Что такое RF cyber takeover в системе противодействия дронам?
RF cyber takeover — это технология противодействия беспилотникам (C-UAS), которая перехватывает управление несанкционированным дроном на уровне протокола связи, а не сбивает его и не глушит радиочастоты. Система сначала обнаруживает дрон по его уникальному радиосигналу, определяет тип аппарата, высоту, направление камеры и местоположение оператора, а затем отправляет короткий точный сигнал, чтобы взять управление на себя и увести дрон по заранее заданному безопасному маршруту к контролируемой посадке.
Ключевое отличие от традиционных подходов — избирательность. Cyber takeover вмешивается только в канал связи конкретного дрона, не затрагивая авиационные, полицейские или экстренные частоты. Именно поэтому такие системы всё чаще рассматривают для аэропортов, стадионов, городов и объектов критической инфраструктуры, где грубое глушение недопустимо. По сути, это «хирургический» метод: дрон не падает, а принудительно возвращается или садится в заданной точке.
Как работает RF cyber takeover: от сканирования спектра до безопасной посадки
Процесс начинается с пассивного сканирования радиочастотного спектра: система ищет активные сигналы дронов и извлекает из них данные о типе аппарата, высоте, направлении камеры и позиции пилота. Затем следует анализ протокола связи между дроном и пультом, причём современные платформы умеют адаптироваться к новым или нестандартным протоколам в реальном времени.
На третьем этапе система декодирует канал передачи данных и ищет уязвимости, чтобы подготовить стратегию перехвата. Далее выбирается метод воздействия: нарушить навигацию по видео, перехватить управление и посадить дрон, перенаправить его, заморозить в воздухе или отправить назад. Финальный шаг — исполнение перехвата: дрон получает команду лететь по безопасному маршруту в заранее определённую точку посадки, а пилот теряет возможность вернуть контроль.
Отдельный режим fend-off разрывает связь дрона с пультом оператора, из-за чего аппарат возвращается к точке взлёта или действует по своей конфигурации fail-safe. Именно эта последовательность — сканирование, анализ протокола, оценка уязвимостей, стратегия и перехват — лежит в основе подхода Cyber Over RF (CoRF) от Sentrycs.
Cyber takeover против глушения и спуфинга: почему важен контроль
Глушение действует неизбирательно: оно блокирует частоты и может нарушить работу авиации, полиции и служб экстренного реагирования. В городских условиях это не только опасно, но и часто незаконно. Cyber takeover, напротив, работает точечно, незаметно и не оставляет следов помех на соседних системах, поскольку не подавляет эфир, а выдаёт себя за станцию управления.
Спуфинг имитирует сигналы, не получая полного контроля над дроном. GNSS-спуфинг транслирует поддельные навигационные сигналы и может затронуть nearby автомобили или воздушные суда, но не даёт возможности управлять траекторией. Cyber takeover обеспечивает полный контроль, безопасный маршрут и заранее спланированную зону посадки.
Кинетические решения — сети, лазеры, дроны-перехватчики — рассчитаны на военное поле боя. Для стадионов, аэропортов и городов риск сопутствующего ущерба слишком высок. Системы только с сенсорами (радар, EO/IR) полезны для широкого наблюдения, но останавливаются на обнаружении, а акустика страдает от шумной городской среды.
Ключевые возможности и параметры систем RF cyber takeover
Современные платформы cyber takeover объединяют пассивное обнаружение, анализ протоколов и избирательное вмешательство. Ниже — сравнение подходов по ключевым параметрам.
| Подход | Принцип | Контроль | Риски |
|---|---|---|---|
| Cyber takeover | Перехват на уровне протокола | Полный, безопасная посадка | Минимальные |
| Глушение | Подавление частот | Нет | Высокие, нарушение связи |
| Спуфинг | Подделка сигналов | Частичный | Средние, влияние на окружение |
| Кинетика | Сети, лазеры, перехватчики | Физическое уничтожение | Высокие, сопутствующий ущерб |
| Только сенсоры | Радар, EO/IR, акустика | Только обнаружение | Нет воздействия |
Из таблицы видно, что именно киберперехват даёт комбинацию полного контроля и минимальных побочных эффектов. При этом системы различаются по дальности, мобильности и способности работать в автономном или ручном режиме. Например, EnforceAir — это компактный защищённый C-UAS cyber-SDR (программно-определяемая радиосистема), а DefenSync Interception использует короткий точный сигнал с оптимизированной дальностью вмешательства и умеет отличать авторизованные дроны от несанкционированных, включая атаки роем.
EnforceAir и EnforceAir2: проверенные на практике платформы
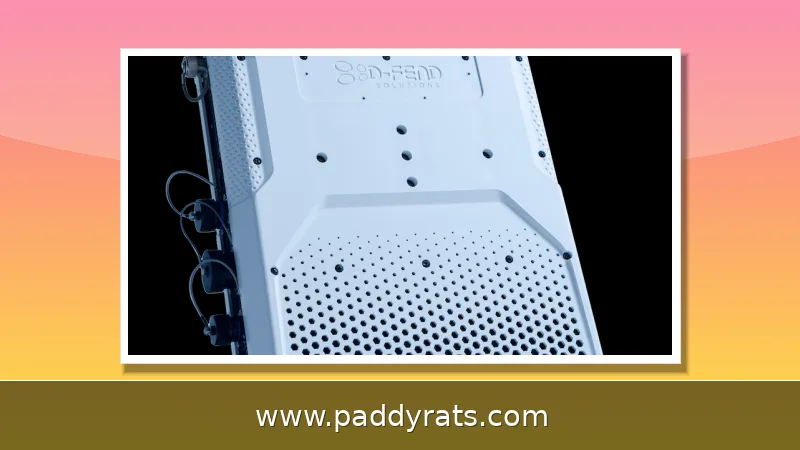
D-Fend Solutions — один из ключевых игроков рынка. Её система EnforceAir развёрнута в ведущих государственных агентствах США и крупных международных аэропортах по всему миру. Платформа работает автономно или в ручном режиме и обеспечивает дальнее покрытие, а её компактный корпус позволяет использовать её в полевых условиях.
EnforceAir2 усиливает мощность, производительность, мобильность и дальность в ещё более компактном форм-факторе. Компания Booz Allen Hamilton назвала некинетические C-UAS одной из главных новых технологий, отметив D-Fend Solutions как перспективного инноватора, а EnforceAir получила первое место в категории XCELLENCE в области аппаратного и системного дизайна.
Важно, что эти системы не просто обнаруживают дрон. Они идентифицируют его протокол, оценивают уязвимость канала связи и выполняют перехват, направляя аппарат в безопасную зону. Именно такая комбинация обнаружения и управляемого воздействия отличает cyber takeover от чисто сенсорных решений.
EnforceAir PLUS: многослойная C-UAS с радаром и глушением
19 августа 2025 года D-Fend Solutions представила EnforceAir PLUS — систему, которую компания описывает как первую в отрасли киберуправляемую многослойную C-UAS. Она объединяет RF cyber takeover, автокалибруемое радарное обнаружение и опциональное программно-определяемое RF-глушение.
Аппаратная часть включает компактный многопанельный твердотельный радар, в том числе модели Echodyne, а также движок слияния данных SmartAir. Система предлагает интеграцию «из коробки», автоматическую калибровку и интуитивный интерфейс; существующие пользователи EnforceAir могут выполнить апгрейд. Опция Smart RF-Effector добавляет глушение там, где это необходимо, но киберперехват остаётся ядром архитектуры.
Такой многослойный подход позволяет сначала точно обнаружить и идентифицировать цель, а затем выбрать наименее рискованный способ воздействия — от перехвата управления до безопасной посадки. Для объектов с высокими требованиями к безопасности это снижает вероятность ошибок и побочного ущерба.
Как проверять системы RF cyber takeover: лучшие практики
Валидация таких систем должна имитировать реальные полевые условия. Критически важны сценарии Downlink Only, когда тестируется только нисходящий канал, подход Bring Your Own Drones (BYOD) с собственными дронами заказчика и условие No Prior Exposure — отсутствие предварительного воздействия на аппарат.
Если дрон уже подвергался кибервмешательству ранее, оценка может оказаться недостоверной: поведение аппарата будет отличаться от «свежего» перехвата. Поэтому для корректной проверки нужны новые, необлученные цели и повторяемые сценарии.
Практика показывает, что валидная оценка RF cyber takeover C-UAS должна включать спектральное сканирование, анализ протокола, оценку уязвимостей, выбор стратегии и исполнение перехвата — то есть весь пятишаговый процесс CoRF. Только так можно понять, как система поведёт себя в реальной городской или аэропортовой среде.
Риски, соответствие требованиям и ограничения
Высокий уровень RF-помех в городской или высокочастотной среде может снижать эффективность перехвата. Операторы-нарушители постоянно модернизируют дроны, чтобы противостоять обнаружению и перехвату, поэтому системы нуждаются в регулярных обновлениях протоколов и алгоритмов.
Отдельный вопрос — этика и приватность. Вмешательство в канал связи, даже избирательное, поднимает вопросы о неприкосновенности частной жизни и потенциальном вреде для случайных людей. Кроме того, необходимо учитывать юридические ограничения: в ряде юрисдикций глушение запрещено, тогда как cyber takeover позиционируется как более совместимый с законом подход.
Наконец, ни одна технология не даёт абсолютной гарантии. Для критических объектов разумно комбинировать киберперехват с радарным обнаружением, EO/IR и акустикой, выстраивая многослойную защиту и регулярно проверяя её в полевых условиях.
Что выбрать для защиты периметра: практические выводы
Для аэропортов, стадионов и городских объектов ключевым критерием становится безопасность воздействия. Глушение и кинетические методы здесь слишком рискованны, а спуфинг не даёт полного контроля. Cyber takeover предлагает компромисс: дрон не уничтожается, а принудительно уводится в безопасную зону посадки.
При выборе платформы стоит смотреть на поддержку протоколов, дальность, мобильность, возможность интеграции с радаром и наличие опции глушения как дополнения. Также важно, чтобы система умела отличать авторизованные дроны от несанкционированных и работать с роевыми атаками.
Рынок C-UAS продолжает развиваться: появляются многослойные решения вроде EnforceAir PLUS, а производители делают ставку на автоматизацию и простоту развёртывания. Для организаций это означает, что защита периметра становится не разовой покупкой, а постоянно обновляемым процессом.
Часто задаваемые вопросы
Как работает RF cyber takeover?
Система пассивно сканирует радиочастотный спектр, обнаруживает сигнал дрона, анализирует протокол связи, оценивает уязвимости канала данных, а затем отправляет короткий точный сигнал, чтобы взять управление и посадить аппарат в заранее заданной безопасной зоне.
Чем cyber takeover отличается от глушения и спуфинга?
Глушение неизбирательно блокирует частоты и может нарушить работу авиации и экстренных служб. Спуфинг имитирует сигналы без полного контроля. Cyber takeover выдаёт себя за станцию управления, полностью берёт дрон под контроль и сажает его без побочных помех.
Каковы ограничения RF cyber takeover?
Высокий уровень RF-помех в городах и на высоких частотах снижает эффективность. Операторы-нарушители постоянно модернизируют дроны. Также необходимо учитывать вопросы приватности, вторжения в канал связи и потенциального вреда для окружающих.
Как правильно проверять системы RF cyber takeover?
Валидная оценка должна имитировать реальные полевые условия: сценарии Downlink Only, использование собственных дронов заказчика (BYOD) и отсутствие предварительного воздействия. Ранее облучённые дроны могут дать искажённую картину, поэтому важны свежие перехваты.